
Resumo
- O RFC 9999 dá uma estrutura comum e autodescritiva a Evidence, Endorsements, Reference Values, Attestation Results e Appraisal Policies.
- Record, Tag e Collection CMW informam formato e tipo, mas não fornecem sozinhos autenticidade, integridade, sigilo, identidade composta ou autorização.
- Numa Collection que represente um único equipamento composto, todas as evidências precisam estar criptograficamente vinculadas; depois, o Verifier avalia e a Relying Party decide a ação.
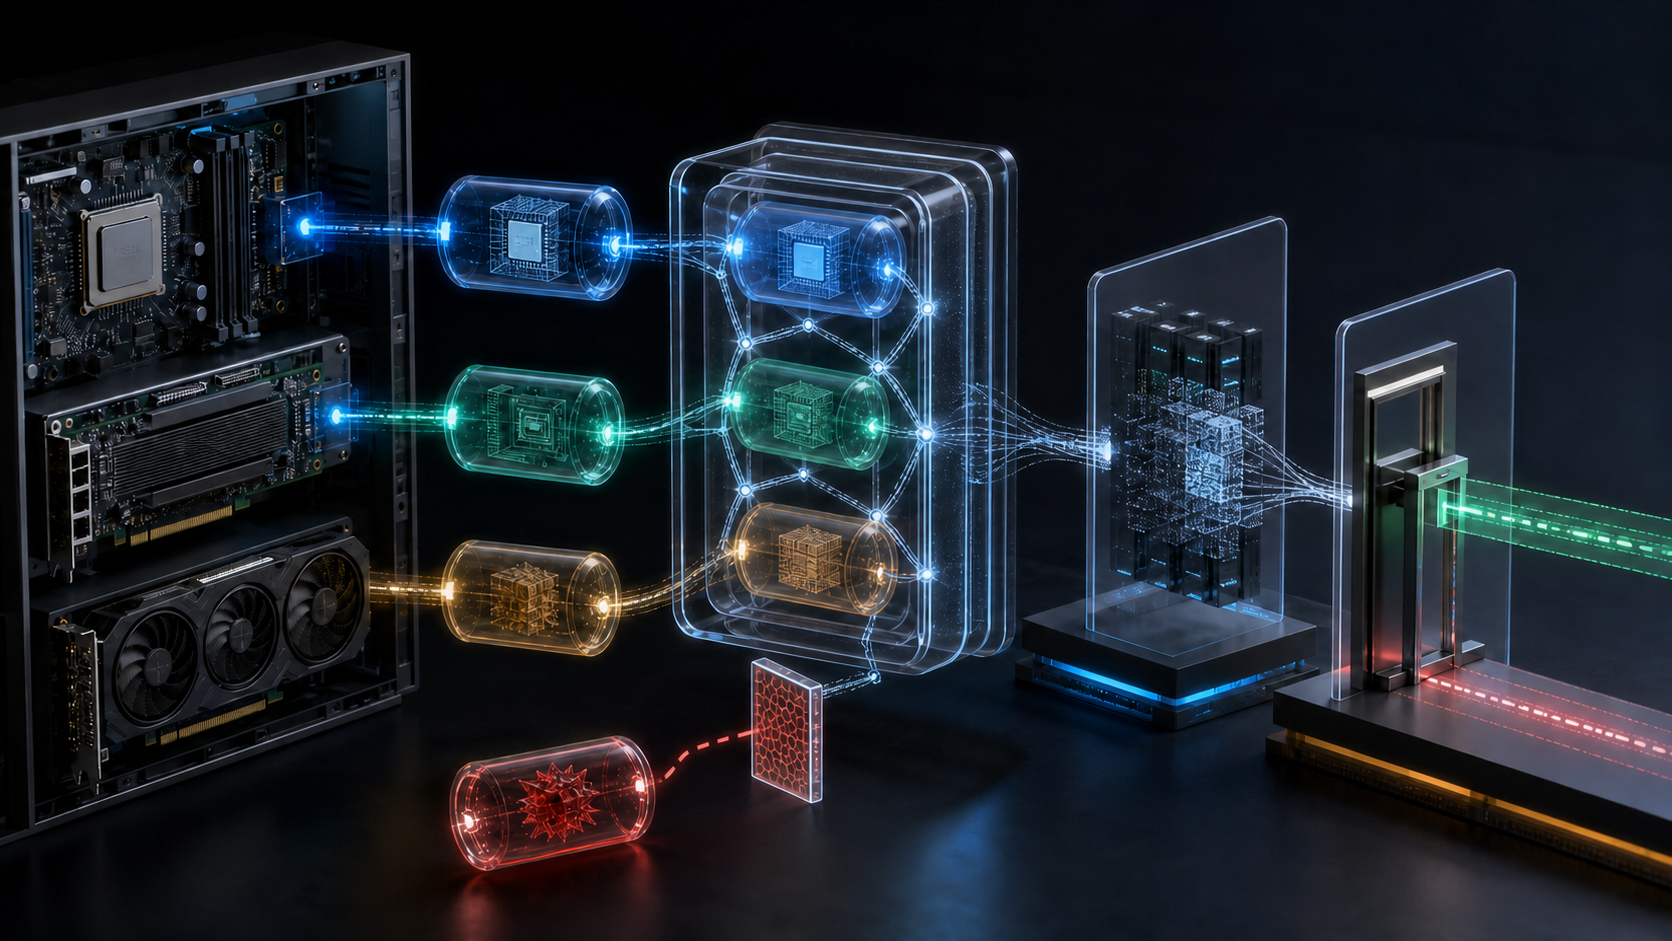
Um servidor vai entrar numa área de computação confidencial. O processador relata a cadeia de inicialização. A SmartNIC relata o firmware. A GPU produz evidência por um ambiente de atestação separado. Um serviço reúne os três objetos numa Collection CMW e os encaminha ao verificador.
Um invasor troca apenas o item da SmartNIC por uma evidência válida, retirada de outro servidor saudável. As assinaturas individuais continuam corretas. Os tipos de mídia são reconhecidos. A coleção é perfeitamente decodificada. Ainda assim, o conjunto já não descreve uma máquina real. Três afirmações verdadeiras foram usadas para criar uma identidade composta falsa.
Esse é o limite decisivo do RFC 9999, publicado em julho de 2026 no Standards Track da IETF. O RATS Conceptual Message Wrapper cria uma embalagem comum para mensagens conceituais de atestação, permitindo que atravessem protocolos e serializações diferentes. Ele melhora transporte e despacho. Não transforma a embalagem em prova daquilo que contém.
Identificar o tipo não é aprovar o conteúdo
O RFC 9334 distribui funções. O Attester produz Evidence. O Verifier usa Evidence, Endorsements, Reference Values e uma Appraisal Policy for Evidence para produzir um Attestation Result. A Relying Party aplica sua própria Appraisal Policy for Attestation Results antes de executar uma ação específica.
O RFC 9999 registra cinco posições no bitmap ind: Reference Values, Endorsements, Evidence, Attestation Results e Appraisal Policy. Um Record CMW contém tipo de mídia ou CoAP Content-Format, o valor serializado e, quando houver ambiguidade, o indicador.
O indicador ajuda a escolher o processador. Ele não diz se a mensagem é aceitável. Uma Reference Value pode estar antiga, um Endorsement pode vir de uma chave não confiável, uma Evidence legítima pode estar fora da janela de frescor, e um resultado pode ter sido produzido por outra política.
A arquitetura permite que o núcleo permaneça alheio ao formato interno e passe o valor opaco a um plug-in. Essa capacidade tem um limite institucional: o componente que escolhe o decodificador possui autoridade de roteamento, não autoridade para admitir o equipamento.
Collection é uma árvore, não uma declaração de unidade
Record e Tag são folhas da árvore CMW. Collection reúne itens rotulados e pode conter outras coleções. Isso permite combinar formatos heterogêneos de CPU, SmartNIC e GPU sem redesenhar o protocolo externo para cada plataforma.
Mas Collection não quer dizer “um dispositivo”. A gramática permite misturar tipos conceituais e até mensagens referentes a várias máquinas. O __cmwc_t opcional, uma URI ou OID, tipa o conjunto e dá contexto aos rótulos. Pode definir uma montagem esperada, porém, sem proteção, continua sendo uma afirmação sobre estrutura.
A recursão também exige uma política de profundidade. Uma borda que examina um nível e um Verifier que aceita quatro podem interpretar o mesmo objeto de formas incompatíveis. Profundidade, tamanho, quantidade de membros, tipos desconhecidos e falha devem estar alinhados no protocolo hospedeiro.
Uma assinatura só vale dentro do seu alcance
O RFC 9999 afirma que CMW não é formato de segurança. CBOR CMW pode ser assinado com COSE_Sign1; JSON CMW, com JWS; a estrutura pode ainda viajar num claim cmw de CWT ou JWT. São mecanismos possíveis, não propriedades automáticas.
Quando uma Collection carrega Evidence de um único equipamento composto ou em camadas, todos os itens devem ser criptograficamente vinculados. A coleção inteira pode ser assinada. Também podem existir identificadores comuns, nonces correlacionados, assinaturas entre itens ou cadeias de hash. O Attester que cria a Collection responde pela integridade do conteúdo.
O método escolhido muda a conclusão. A assinatura externa do coletor prova que ele assinou aqueles bytes; não prova que sua chave pertence à raiz de atestação do servidor. Um número de série repetido é fraco se cada componente puder copiá-lo livremente. Um nonce compartilhado liga a sessão somente quando chega por caminho autenticado a cada ambiente e é coberto pela resposta.
O registro de auditoria precisa ir além de signature_valid=true: hash da Collection original, forma exterior, tipo, rótulos, tipos e indicadores internos, identidade da chave, material de frescor, método de vínculo, profundidade e transcrição de validação. Sem isso, não se reconstrói se a criptografia cobria as folhas, a montagem ou apenas o token externo.
Cada novo portador redesenha a confiança
O RFC 9999 registra application/cmw+cbor, application/cmw+json, application/cmw+cose e application/cmw+jws, além de claims JWT/CWT e uma extensão X.509. A mesma mensagem pode entrar em API, protocolo restrito, certificado ou arquivo.
Cada portador protege uma superfície. JWS pode cobrir a Collection e não a Evidence extraída depois. JWT autentica seu emissor, não necessariamente os produtores internos. TLS protege um canal, não a origem de um objeto encaminhado. Converter CBOR para JSON pode preservar significado e destruir a assinatura dos bytes exatos.
O protocolo hospedeiro deve definir tipos e combinações permitidos, proteção exigida, interface e efeitos de segurança da integração. Dizer apenas “o payload é CMW” escolhe uma sintaxe e deixa a autoridade sem dono.
Na extensão X.509, a escolha de critical torna o risco concreto. Em geral ela não deve ser crítica. Pode ser, porém, quando a mensagem for indispensável ao acesso e uma Relying Party antiga puder ignorar a extensão. A escolha decide se um consumidor que não entende a condição falha fechado ou prossegue sem ela.
O certificado também amplia a divulgação. Evidence pode trazer dados pessoais, modelo de HSM e nível de patch. Mostrar isso à autoridade certificadora não significa consentir com publicação duradoura. O RFC exige uma prática de certificação clara quando a CA pretender divulgar evidência recebida de terceiro.
Resultado de atestação não é comando de acesso
Um Attestation Result positivo tenta virar um “sim” universal. A arquitetura RATS impede essa fusão ao separar o Verifier Owner, que define a política de avaliação da Evidence, do Relying Party Owner, que decide como o resultado afeta a aplicação.
O mesmo resultado pode autorizar telemetria, exigir quarentena para administração e ser insuficiente para assinatura de chaves. Recurso solicitado, zona, validade temporal e exceção comercial pertencem à Relying Party.
Uma decisão reexecutável conecta, sem misturar: Evidence e vínculo; revisões de Endorsements e Reference Values; política do Verifier e resultado; política da Relying Party e operação solicitada; ação final. Guardar só um booleano elimina a causa. Guardar só o token elimina quem exerceu o poder.
A primazia do código em execução de Lu Heng funciona como disciplina. A embalagem formal é procedência necessária, mas não prevalece sobre o que os processadores, o Verifier e o controle efetivamente fizeram. Minimum Initial Specification apoia uma gramática comum enxuta; vínculo, combinações e consequências continuam locais. Reality Layers separa tipo, assinatura, avaliação e ação produtiva.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance