
Resumo
- A RFC 1095 registrou CMOT e SNMP com o mesmo status de Draft Standard e Recommended. A política anterior reservava a urgência operacional ao SNMP e o horizonte de longo prazo a CMIS/CMIP, mas solicitava experiência real com os dois.
- Os grupos compartilhavam a MIB da Internet. Isso estabilizava nomes e objetos, não aplicações: CMOT dependia de um perfil que combinava CMIS, CMIP, ACSE, ROSE, ASN.1 e apresentação leve sobre TCP ou UDP.
- O perfil tratava apenas de um domínio de gestão, não padronizava as aplicações e tornava opcionais parâmetros de controle de acesso. Associação aceita e operação respondida eram provas de protocolo, não de mandato nem de mudança física.
Havia dois protocolos na coluna “recomendado”
É tentador ler 1989 usando o resultado que veio depois. SNMP aparece como escolha óbvia; CMOT, como desvio. A RFC 1095 impede essa simplificação. O IAB havia dado a duas alternativas o mesmo status formal. Sistemas gerenciáveis deveriam implementar pelo menos uma, e construtores e usuários eram convidados a relatar experiência com ambas.
A igualdade era de política, não de presença no campo. A RFC 1052 já separara os prazos. SNMP seria a base imediata, porque existia software em operação. CMIS/CMIP seria desenvolvido, implantado e testado como caminho de longo prazo, permitindo que a Internet falasse com a padronização ISO a partir de experiência prática.
Esse arranjo protegia contra dois tipos de atraso: esperar pelo sistema mais amplo e ficar sem ferramenta, ou fixar a ferramenta urgente como resposta eterna. “Recommended” significava que valia a pena implementar e experimentar, não que os ecossistemas tivessem o mesmo tamanho.
A RFC 1109 documentou a assimetria poucos meses depois. Havia implementações SNMP em redes e produtos; na reunião de junho não foi relatada uma implementação CMOT publicamente disponível, embora existissem planos. Os protótipos demonstrados na Interop ’88, citados pela RFC 1095, sustentavam viabilidade e potencial multivendor, não adoção ampla.
A MIB comum não era uma aplicação comum
O ponto de união estava no modelo de informação. A RFC 1052 organizou um grupo MIB cujos resultados deveriam servir tanto a SNMP quanto ao grupo Netman. A RFC 1109 contabilizou cerca de cem variáveis obrigatórias aceitas pelos dois lados.
Isso evitava que uma interface ou um contador de IP ganhasse semânticas incompatíveis conforme o protocolo de consulta. Também mantinha aberta a transição que se imaginava do SNMP de curto prazo para CMIP.
Mas concordar com o objeto não resolve como localizá-lo, filtrar uma operação, relatar um evento, estabelecer contexto, representar erro ou autorizar mudança. A aplicação do operador ainda precisa correlacionar dados e transformar uma leitura em decisão.
RFC 1109 observou que a eficácia dependeria das ferramentas reais, não apenas do protocolo. Nenhuma das interfaces conseguia perguntar por histórico ou agendar uma ação futura. A MIB respondia “o que tem nome”; não respondia “o que o operador consegue fazer”.
Por isso a RFC 1095 é um perfil extenso. O vocabulário comum exigia um caminho exato para que os significados atravessassem implementações independentes.
CMOT era um conjunto de costuras
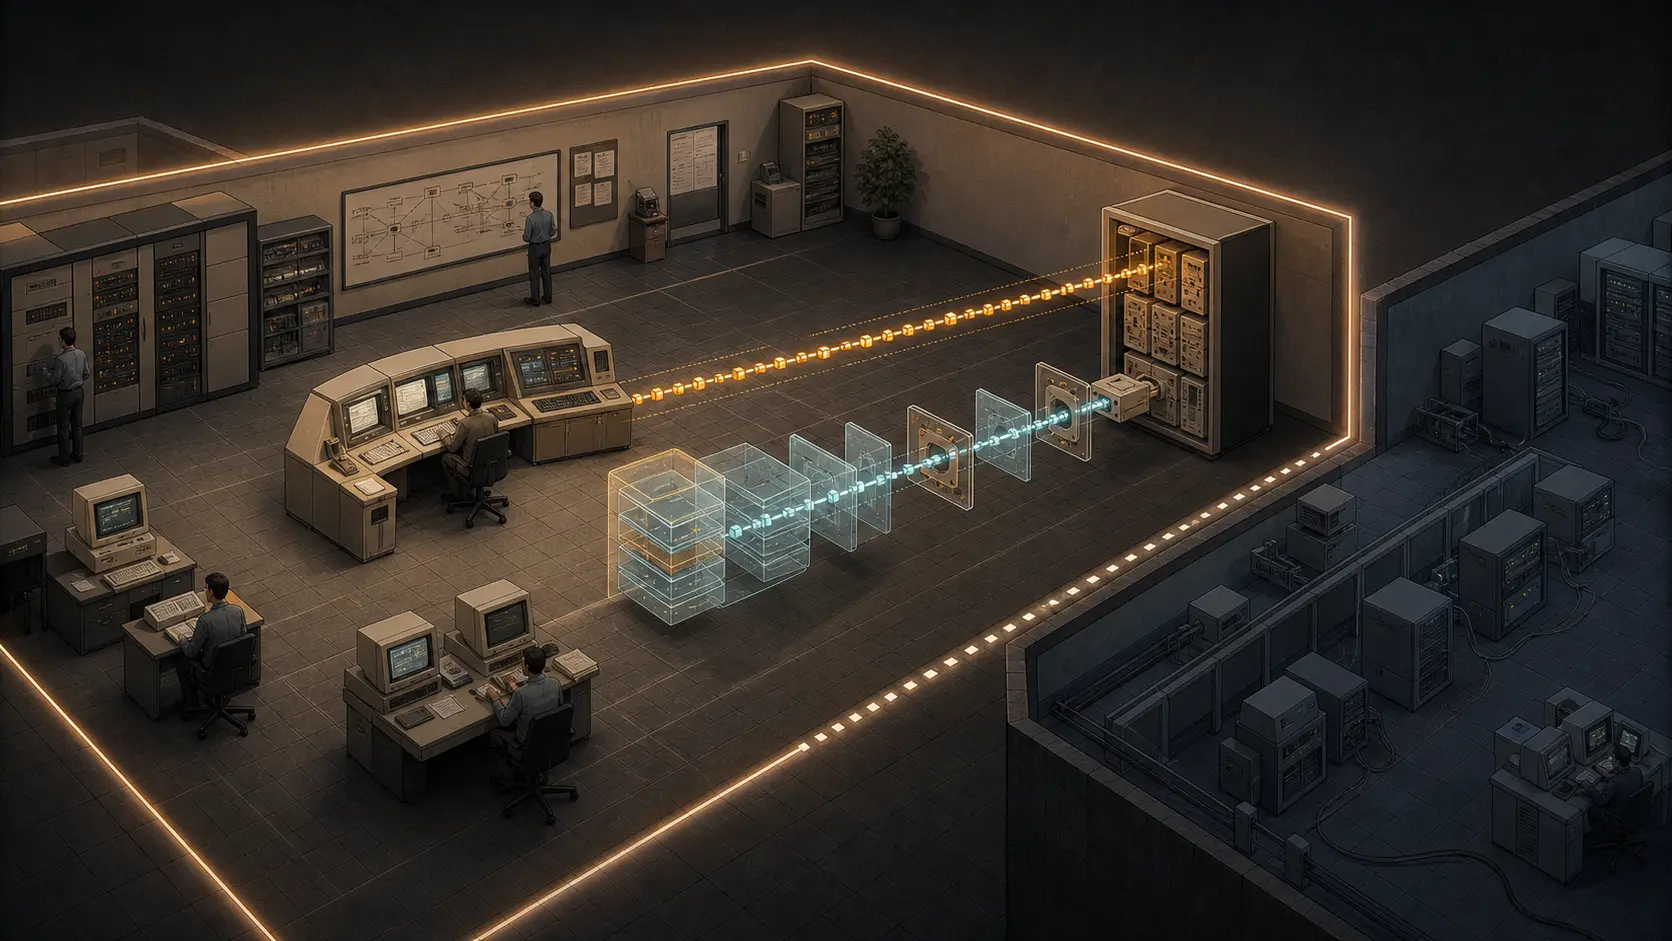
ASN.1 representava dados. ACSE cuidava da associação. ROSE levava operações remotas. CMIS e CMIP definiam serviços e mensagens. SMI e MIB davam forma aos objetos. A RFC 1085 fornecia a apresentação leve.
A RFC 1095 selecionava unidades funcionais, contexto, identificadores, escopo, filtros, sincronização e PDU. Depois explicava como os elementos de aplicação atravessavam a apresentação. Sem essas decisões, dois produtos poderiam anunciar CMIP e ainda escolher opções incompatíveis.
O serviço leve evitava a implementação completa das camadas OSI de apresentação, sessão e transporte. Preservava a interface necessária às aplicações, mas a mapeava aos transportes da Internet. Era uma economia de pilha, não uma licença para ignorar versões e opções.
Um perfil é o lugar em que uma família de normas vira um encontro concreto. Ele torna a interoperabilidade testável e, ao mesmo tempo, revela seus limites. Não certifica o produto, não cria uma boa interface e não delega poder institucional.
TCP e UDP continuavam diferentes
Na RFC 1085, TCP fornecia o serviço de “alta qualidade” e UDP o de “baixa qualidade”. A advertência do texto é deliberada: baixa qualidade significa baixa qualidade. A camada de apresentação não dava a UDP as garantias de uma conexão TCP.
CMOT aceitava ambos. Gerentes usavam a porta 163 e agentes a 164 em TCP ou UDP. O PDU sobre UDP ficava limitado a 484 octetos para evitar fragmentação nas condições consideradas. O endereço podia ser descoberto por diretório, tabela local ou tentativa de associação.
Logo, um endpoint não era só um IP. Era transporte, papel, perfil e origem do mapeamento. Socket TCP aberto e datagrama UDP recebido não produziam a mesma evidência. Nenhum deles demonstrava a legitimidade da pessoa que enviava a operação.
O diagnóstico também precisava respeitar as camadas. Silêncio podia ser perda, incompatibilidade de apresentação, associação rejeitada, função CMIS ausente, política de acesso ou falha no objeto. Registrar tudo como “CMOT indisponível” apagava a causa.
Um domínio de gestão não era o planeta
RFC 1095 descrevia managers, agents e objetos e dava base às cinco áreas funcionais da gestão OSI. Não padronizava as aplicações que efetivamente realizariam o trabalho. O mínimo interoperável era comum; a experiência do operador permaneceria competitiva.
O texto também excluía relações entre domínios de gestão. Seu universo tinha um único domínio. Essa fronteira era administrativa: quem podia gerenciar, quem aceitava comandos, qual política valia e quem respondia pelas consequências.
Roteamento pode levar pacotes entre organizações. Não leva junto a delegação. CMOT mostrava como formar um pedido ao agente, mas não concedia a uma instituição o direito de alterar o equipamento de outra.
Federação exigia acordos acima do perfil. A simetria dos mecanismos não eliminava a assimetria de responsabilidade.
Associação compatível não era autorização
ACSE negociava contexto e unidades funcionais antes das operações. A aceitação demonstrava que duas pilhas encontraram condições compatíveis.
Não demonstrava identidade ou mandato. A RFC 1095 tornou opcionais os parâmetros de controle de acesso na associação e na requisição. Recomendou tratar acesso ao estabelecer a associação e aguardou mecanismos futuros de autenticação TCP/IP, mas permitiu ignorar o campo por requisição. Uma solução simples provisória poderia ser senha sem criptografia.
Essas opções mostram que o problema era conhecido, não resolvido. A RFC 1109 ainda listava controle de usuário e autenticação de comandos e respostas como lacunas de CMOT e SNMP.
O encadeamento correto é: alcance permite tentar; perfil compatível permite conversar; autenticação atribui um principal; autorização permite uma ação. Cada passagem precisa de evidência própria.
Responder não era produzir o efeito
CMIS oferecia operações ricas, mas a RFC 1095 exigia apenas sincronização de melhor esforço; sincronização atômica era opcional. A resposta bem-sucedida dizia que a pilha processou uma solicitação e o agente relatou um resultado. Não dizia, sozinha, que a placa mudou, que o tráfego seguiu outro caminho ou que a configuração persistiu.
Resultado exige releitura, evento, contador independente, prova de persistência ou medição externa. Quando a confirmação vem do mesmo agente, essa dependência deve ser anotada.
É uma distinção de competência. O protocolo padroniza a mensagem. A instrumentação a traduz. O equipamento produz o efeito. Sucesso em uma camada não substitui a próxima.
A substituição por RFC 1189 mudou a versão, não a lição
A RFC 1189 substituiu RFC 1095 em outubro de 1990, usando padrões ISO finais. Removeu o tutorial, separou a semântica da MIB, adotou acordos atualizados e alterou a negociação da associação, sem abandonar o reconhecimento do contexto antigo.
Isso mostra que o nome do protocolo não guarda seu estado inteiro. Quando a base muda, o perfil precisa dizer quais versões e opções ainda se encontram.
Em 1989, a Internet conseguiu recomendar dois protocolos e compartilhar objetos sem declarar que tudo era um sistema único. Vocabulário, transporte, autoridade e efeito eram quatro conquistas. A RFC 1095 conectou as duas primeiras; teve a precisão de não reivindicar as outras.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance