
Resumo
- Os alertas públicos de 2019 descreveram ocorrências relacionadas a uma mesma classe de falha — alterações não autorizadas no DNS —, mas não demonstraram que todos os episódios pertenciam a uma única operação ou tinham o mesmo responsável.
- A responsabilização deve acompanhar o controle prático: quem podia aprovar uma mudança, executá-la, publicá-la, observá-la, interrompê-la, revertê-la e preservar evidências sobre ela.
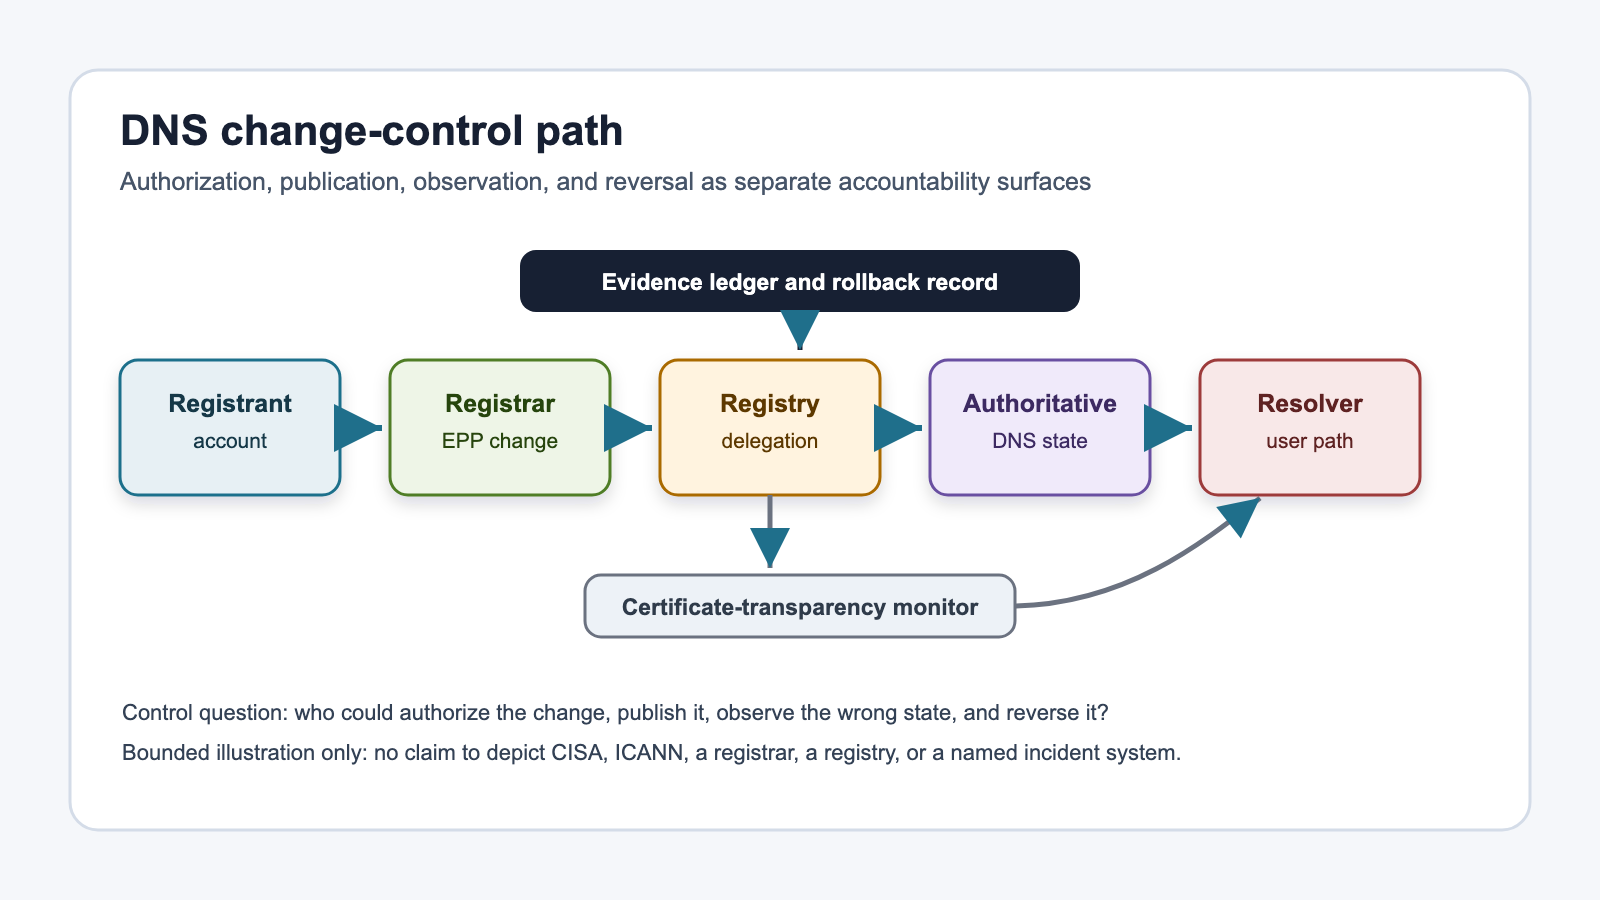
- O caminho operacional passa pela conta do registrante, pelo registrador, pelas transações EPP, pelo estado mantido pelo registro, pela delegação na zona superior, pelo DNS autoritativo, pelos resolvedores recursivos e pelo endpoint selecionado pela resposta.
- Um nome de domínio conhecido e um certificado aceito pelo cliente podem coexistir com um estado de DNS não autorizado, porque resolução de nomes, emissão de certificados e intenção organizacional são verificações distintas.
- O DNSSEC autentica dados conforme a cadeia de confiança configurada, mas não prova que a configuração publicada corresponde à intenção legítima do registrante quando a autoridade de provisionamento foi comprometida.
- Bloqueios no registrador e no registro, autenticação multifator, transparência de certificados, monitoramento independente e verificação fora de banda tratam riscos diferentes; nenhum desses controles é infalível.
- Registros e registries são componentes críticos de manutenção de estado, continuidade e evidência, mas não são fontes soberanas da legitimidade de uma organização ou de seu direito abstrato de ser alcançada.
- A capacidade de recuperação depende de credenciais protegidas, registros históricos confiáveis, canais de emergência, contatos separados, observação externa e procedimentos de rollback previamente testados.
Quando a aparência legítima esconde um caminho alterado
Para a maioria dos usuários, um domínio familiar funciona como um sinal de identidade. O nome aparece na barra do navegador, a conexão utiliza TLS e o cliente aceita o certificado apresentado. Esses elementos produzem uma experiência coerente: o usuário acredita ter chegado ao serviço pretendido. No entanto, nenhum deles, isoladamente, demonstra que o caminho operacional até aquele serviço corresponde à intenção atual da organização que utiliza o domínio.
O DNS responde a uma pergunta técnica: quais dados estão publicados para determinado nome dentro da hierarquia configurada? Um navegador ou outro cliente consulta esses dados, direta ou indiretamente, por meio de um resolvedor. A resposta pode direcioná-lo a um endereço específico, a um conjunto de servidores de nomes ou a outra infraestrutura. Se uma parte não autorizada consegue mudar o estado publicado, o nome conhecido pode continuar igual enquanto o destino efetivo muda.
Também é possível que um certificado seja validamente emitido depois que o controle do DNS foi alterado. Isso não significa necessariamente que o certificado tenha sido falsificado. Significa que o processo de validação da autoridade certificadora pode ter observado um controle técnico de domínio que, naquele momento, estava nas mãos erradas. A emissão pode estar correta em relação às evidências apresentadas ao processo de validação, embora o estado que produziu essas evidências não corresponda à intenção do registrante.
Essa separação é central para compreender a classe de incidentes discutida publicamente em 2019. A resolução do DNS verifica o estado servido. A emissão de certificados aplica as regras da autoridade certificadora. A intenção organizacional pertence ao registrante e aos responsáveis legítimos pelo serviço. Quando esses planos divergem, a aparência de normalidade pode persistir.
A fotografia editorial associada ao artigo é apenas uma representação genérica de infraestrutura técnica. Ela não retrata a CISA, a ICANN, um registrador, uma vítima, um operador citado ou o local de qualquer incidente.
A janela pública de 2019
O registro público relevante não deve ser tratado como uma narrativa única. Ele é formado por documentos de diferentes organizações, com escopos, obrigações e graus de observação distintos. Em conjunto, esses documentos demonstram a importância da adulteração do DNS como classe de falha. Separadamente, não autorizam a conclusão de que todos os casos tiveram o mesmo ator, as mesmas vítimas, o mesmo método ou a mesma cadeia de comprometimento.
Janeiro: a resposta operacional da CISA
Em 22 de janeiro de 2019, a CISA emitiu a Emergency Directive 19-01. A diretiva descreveu uma série de incidentes envolvendo adulteração da infraestrutura de DNS e estabeleceu ações para a maioria das agências civis do Poder Executivo federal dos Estados Unidos.
A resposta exigida era delimitada e operacional. As agências deveriam auditar registros DNS públicos, alterar credenciais de contas capazes de modificar o DNS, habilitar autenticação multifator quando disponível e monitorar dados de transparência de certificados relacionados a seus domínios. O foco dessas medidas revela as fronteiras de controle consideradas relevantes: estado publicado, credenciais privilegiadas, força da autenticação e observação de certificados.
A diretiva não adjudicou todos os responsáveis nem comprovou que todas as agências abrangidas haviam sido comprometidas. Tampouco estabeleceu que cada ocorrência conhecida seguia o mesmo método. Seu valor probatório está na descrição de uma classe de incidentes e na determinação de uma resposta federal comum para reduzir exposição, verificar o estado existente e aumentar a capacidade de detecção.
Um documento complementar da CISA desenvolveu orientações de mitigação para adulterações da infraestrutura de DNS. Lido com a diretiva, ele mostra que responder ao problema não consiste apenas em “corrigir um registro”. É necessário verificar quem ainda controla as contas, examinar o estado público, observar possíveis certificados relacionados e manter acompanhamento suficiente para detectar novas mudanças.
Janeiro: as observações publicadas pela Mandiant
No mesmo período, a Mandiant publicou uma análise sobre manipulação de registros DNS em escala. A empresa descreveu uma onda de sequestros de DNS que, segundo sua avaliação, afetava domínios governamentais, de telecomunicações e de infraestrutura de internet em diferentes regiões.
As alegações específicas dessa campanha devem permanecer atribuídas à Mandiant. Para a análise de responsabilização, o elemento relevante e corroborado pelo restante do registro público é a classe de mecanismo: obtenção de acesso capaz de alterar registros e redirecionamento de tráfego para infraestrutura controlada por terceiros. O relatório não deve ser convertido em prova universal sobre toda ocorrência posteriormente mencionada por outras organizações.
A contribuição da Mandiant para a cronologia é, portanto, uma observação de pesquisa sobre manipulação em escala. Ela não transforma os incidentes descritos pela CISA, os alertas da ICANN e a operação analisada pela Talos em uma única campanha. Preservar essa fronteira é essencial para não substituir evidência por associação temporal.
Fevereiro: o alerta da ICANN
Em 15 de fevereiro, a ICANN publicou um alerta que relacionava a diretiva da CISA, a pesquisa da Mandiant e outras informações públicas. A organização recomendou autenticação multifator para acessos administrativos, verificação de registros de domínio e de servidores de nomes, higiene de credenciais e monitoramento.
A ICANN declarou que não tinha indicação de que seus próprios sistemas haviam sido comprometidos. Essa ressalva impede uma leitura excessiva do alerta. A participação de uma organização de coordenação do ecossistema de nomes não demonstra que a raiz do DNS, todos os registries de domínios de primeiro nível ou todos os registradores tenham sido invadidos.
O alerta mostra algo diferente: a integridade dos dados de registro, delegação e DNS era importante o bastante para exigir verificações coordenadas em várias fronteiras organizacionais. Um registrante poderia precisar rever suas contas; um registrador, seus mecanismos de autenticação e suporte; um operador autoritativo, o estado servido; e outras partes, seus registros e alertas.
Abril: a primeira divulgação da Sea Turtle pela Talos
Em abril, a Cisco Talos publicou sua análise da operação que denominou Sea Turtle. Segundo a Talos, a atividade existia pelo menos desde o início de 2017 e continuou até o primeiro trimestre de 2019. A empresa relatou pelo menos 40 organizações em 13 países e distinguiu alvos primários de provedores de infraestrutura utilizados como caminhos para alcançar outros ambientes.
A avaliação da Talos descreveu registradores, empresas de telecomunicações, provedores de acesso e um registry entre os participantes de infraestrutura afetados. Essa caracterização é importante porque uma organização intermediária pode controlar alterações com efeitos sobre diversos domínios. Ainda assim, ela não autoriza a conclusão de que todos os intermediários, domínios ou usuários tenham sido comprometidos da mesma forma.
A Talos descreveu uma cadeia em que o controle de registros DNS era usado para direcionar usuários a sistemas operados pelo ator, coletar credenciais e, em alguns casos, apresentar certificados que faziam o serviço redirecionado parecer válido ao navegador. A formulação correta não é que os certificados tenham sido necessariamente forjados. A questão é que certificados podiam ser validamente emitidos ou utilizados depois que o controle técnico necessário havia mudado.
A Talos também distinguiu a Sea Turtle da DNSpionage. Essa separação precisa ser preservada: semelhanças na superfície técnica não constituem identidade operacional.
Julho: continuidade e atualização da observação
Em julho, a Talos publicou uma atualização informando que a Sea Turtle continuava ativa. A atualização ampliou o registro público sobre a persistência da operação conforme observada pela empresa, mas não fundiu essa atividade com todos os episódios citados pela CISA, pela ICANN ou pela Mandiant.
A Talos informou não ter encontrado evidência de comprometimento dos servidores da zona raiz. Esse limite é decisivo. Uma alteração no caminho de registro, delegação ou DNS autoritativo pode produzir efeitos graves sem exigir a violação da raiz do DNS. A arquitetura distribui controle, e essa distribuição significa que uma falha em uma camada inferior pode mudar a realidade observada pelos usuários sem que os níveis superiores estejam comprometidos.
O mapa do plano de controle
A cadeia operacional de um domínio não é uma sequência abstrata de instituições. É um conjunto de estados, interfaces e decisões técnicas. Para identificar responsabilidade, é preciso seguir essa cadeia na ordem em que uma mudança se torna efetiva.
1. Conta e autoridade do registrante
O registrante é a organização ou pessoa responsável pelo relacionamento de registro do domínio. Na prática, sua autoridade costuma ser exercida por contas administrativas, contatos autorizados, processos internos e canais de recuperação.
O registrante pode controlar credenciais, aprovações internas, contatos, autenticação multifator e monitoramento independente. No entanto, nem sempre opera diretamente o registry ou o servidor autoritativo. Sua responsabilidade deve ser avaliada segundo o que podia efetivamente autorizar e observar, e não segundo a suposição de que “ser titular” equivale a controlar todas as camadas técnicas.
2. Registrador
O registrador mantém a interface operacional com o cliente e, em muitos modelos, envia ao registry as mudanças relacionadas ao objeto de domínio. Ele controla autenticação do cliente, privilégios de conta, suporte, canais de emergência, notificações e credenciais usadas nas interações de provisionamento.
Se uma conta de cliente for comprometida, o registrador pode receber uma solicitação que parece autorizada. Se o próprio ambiente do registrador for comprometido, um simples bloqueio configurado pelo cliente talvez não seja suficiente. A análise deve distinguir esses cenários, pois o ponto de falha e o conjunto de evidências disponíveis são diferentes.
3. Transação EPP
O Extensible Provisioning Protocol, ou EPP, fornece uma interface padronizada para provisionar objetos de domínio entre registradores e registries. A transação pode alterar estado, contatos, servidores de nomes, dados associados e, conforme a extensão utilizada, informações relacionadas ao DNSSEC.
O EPP não decide por si mesmo se uma mudança representa a intenção legítima da organização. Ele transporta operações dentro de um relacionamento autenticado e autorizado. Por isso, logs de transação, identidade da sessão, estado anterior, notificações e processos de aprovação são fundamentais para reconstruir o que ocorreu.
4. Estado mantido pelo registry
O registry mantém os registros operacionais do domínio dentro de sua zona e aceita ou rejeita operações conforme políticas, estados e interfaces aplicáveis. Ele pode controlar status no lado do servidor, publicação de delegações e mecanismos adicionais de bloqueio.
Esse papel transforma o registry em um mantenedor crítico de estado e evidência. Não o torna soberano sobre a legitimidade organizacional do domínio. O registro é um livro operacional: ele documenta e publica o estado aceito pelo sistema. Se o processo que alimentou esse livro foi comprometido, a precisão formal do registro pode coexistir com uma autorização materialmente indevida.
5. Delegação na zona superior
A zona superior publica a delegação que informa quais servidores são autoritativos para o domínio subordinado. Uma mudança nessa delegação pode transferir a resposta efetiva para outro conjunto de servidores, mesmo que os serviços legítimos continuem existindo em sua infraestrutura original.
A delegação é uma fronteira de grande poder operacional. Ela não precisa alterar o nome digitado pelo usuário. Basta modificar onde a hierarquia manda procurar a resposta seguinte.
6. DNS autoritativo
O operador autoritativo serve os registros da zona. Ele controla o conteúdo publicado, os mecanismos de atualização, os logs disponíveis, a capacidade de rollback e, em muitos ambientes, a assinatura DNSSEC.
Mesmo quando a delegação permanece correta, o conteúdo da zona autoritativa pode ser alterado por credenciais comprometidas ou processos indevidos. Por outro lado, um operador autoritativo íntegro não consegue proteger o domínio se a zona superior passa a delegá-lo a servidores diferentes.
7. Resolvedor recursivo
O resolvedor consulta a hierarquia, armazena respostas em cache e entrega resultados aos clientes. Ele observa o estado publicado, não a intenção interna do registrante. Sua visão também pode permanecer temporariamente condicionada pelos tempos de vida das respostas em cache.
Resolvedores validadores podem rejeitar determinados estados DNSSEC incorretos, mas não corrigem uma cadeia de confiança que tenha sido alterada por uma autoridade de provisionamento comprometida e publicada de forma tecnicamente válida.
8. Endpoint selecionado
A resposta do DNS conduz o cliente a algum endpoint: servidor web, serviço de correio, interface de autenticação ou outra infraestrutura. Nesse ponto, controles de aplicação, TLS e identidade do serviço entram em ação. Contudo, o cliente já pode ter sido conduzido para um destino diferente daquele pretendido pela organização.
O estado servido pelo DNS é, portanto, a camada de realidade operacional. Políticas, contratos e declarações institucionais importam, mas não modificam a resposta que um resolvedor recebeu. Para o usuário, o código em execução e o endpoint alcançado determinam o efeito imediato.
Limites por tipo de registro
Diferentes registros produzem efeitos diferentes. A existência de vários caminhos possíveis não significa que todos tenham sido usados em cada incidente de 2019.
Uma mudança em registros NS pode alterar quais servidores têm autoridade sobre a zona. Isso pode permitir que um novo operador responda por um conjunto amplo de nomes sob o domínio. O impacto potencial é abrangente, mas depende da delegação efetivamente publicada, dos caches e da configuração de cada camada.
Uma mudança em registros A pode direcionar um nome para outro endereço IPv4. O usuário continua solicitando o mesmo nome, mas o endpoint de rede pode mudar. Registros com funções equivalentes para outros formatos de endereço exigem análise semelhante, embora não seja correto presumir que tenham participado de todos os casos.
Alterações em registros MX podem mudar o destino do correio eletrônico. Isso pode afetar entrega de mensagens, fluxos de autenticação e recuperação de contas. Mais uma vez, a possibilidade técnica não prova que todo incidente incluiu manipulação de correio.
O TTL controla por quanto tempo uma resposta pode permanecer em cache. Um valor menor pode acelerar a propagação de uma mudança e também de uma correção; um valor maior pode prolongar a presença de um estado já armazenado. O TTL não é, sozinho, prova de intenção maliciosa. Ele é um parâmetro operacional que influencia velocidade, persistência percebida e recuperação.
A análise responsável separa três níveis: o que uma fonte confirmou ou atribuiu; o que a arquitetura permite inferir de forma limitada; e o que os operadores deveriam verificar como recomendação. Misturar esses níveis cria certeza onde existe apenas possibilidade.
Matriz de responsabilidade por controle prático
| Participante | Controle prático | Evidência que pode preservar | Visibilidade de falha | Capacidade de recuperação |
|---|---|---|---|---|
| Registrante | Contas, aprovações, contatos e monitoramento próprio | Registros de acesso, autorizações internas, inventário esperado | Mudanças divergentes do estado conhecido | Revogar credenciais, confirmar estado legítimo e acionar suporte |
| Registrador | Autenticação do cliente, suporte e provisionamento | Sessões, solicitações, notificações e transações EPP | Operações incomuns ou alteração de dados críticos | Suspender acesso, reverter solicitações e escalar ao registry |
| Registry | Estado no servidor, delegação e status restritivos | Histórico de objetos, comandos aceitos e estado anterior | Mudanças na delegação ou em status protegidos | Aplicar bloqueios e restaurar estado validado |
| Operador autoritativo | Conteúdo servido, assinatura, logs e rollback de zona | Versões de zona, logs de atualização e chaves operacionais | Divergência no conteúdo publicado | Restaurar zona, trocar credenciais e republicar |
| Autoridade certificadora | Validação e emissão de certificados | Registros de validação, emissão e revogação | Pedidos ou certificados inesperados | Revogar conforme regras e reforçar validação |
| Organização usuária do domínio | Inventário, serviços e comunicação | Configurações esperadas e telemetria dos serviços | Falhas de acesso, destino ou autenticação | Isolar serviços, orientar usuários e coordenar resposta |
| Observador independente | Medição externa de DNS e certificados | Séries históricas, alertas e pontos de observação | Mudança visível fora da organização | Não reverte diretamente; acelera detecção e confirmação |
| Autoridade pública ou coordenadora | Requisitos, alertas e coordenação | Notificações, diretrizes e informações agregadas | Padrões que atravessam organizações | Exigir ações, compartilhar alertas e apoiar coordenação |
A matriz evita o erro de atribuir responsabilidade coletiva ao “DNS”. Cada participante possui poderes diferentes. Um registrante pode proteger sua conta, mas não controlar diretamente os registros internos de um registry. Um registry pode reter histórico de transações, mas não saber se uma aprovação interna do registrante foi obtida de forma legítima. Uma autoridade certificadora pode registrar como validou um pedido, mas não determinar a intenção organizacional apenas a partir do estado técnico do domínio.
Responsabilização exige perguntas concretas. Quem podia iniciar a mudança? Quem a aceitou? Quem publicou o novo estado? Quem recebeu uma notificação? Quem mantinha uma visão independente? Quem possuía o estado anterior? Quem tinha autoridade para congelar alterações? Quem poderia restaurar a delegação ou a zona?
Também é necessário perguntar quais controles realmente estavam implantados no momento relevante. A existência posterior de uma recomendação, de um padrão ou de uma função comercial não comprova que determinada organização a utilizava em 2019. Da mesma forma, a ausência de informação pública sobre um controle não prova negligência, violação contratual ou responsabilidade jurídica.
O que o DNSSEC demonstra — e o que não demonstra
O DNSSEC acrescenta autenticação de origem dos dados DNS e proteção de integridade dentro de uma cadeia de confiança configurada. Um resolvedor validador pode verificar assinaturas e relações entre a zona superior e a zona subordinada. Quando a validação funciona corretamente, ela reduz a possibilidade de aceitar determinados dados fabricados fora dessa cadeia.
Essa propriedade é valiosa, mas mais estreita do que a afirmação de que o DNSSEC “prova o domínio legítimo”. Ele não conhece a intenção do registrante. Ele verifica se a resposta corresponde aos dados assinados e à cadeia publicada.
Se uma parte não autorizada compromete o mecanismo de provisionamento e consegue alterar legitimamente, do ponto de vista do protocolo, a delegação ou os dados DS, a cadeia pode passar a autenticar um estado indevido. O problema não está necessariamente em uma falha criptográfica. Pode estar na autoridade que decidiu quais dados seriam incorporados à cadeia.
Há pelo menos quatro fronteiras distintas:
- A proteção das credenciais e processos capazes de mudar a delegação.
- A proteção das credenciais e chaves usadas para administrar a zona autoritativa.
- A correção da publicação de dados DS e das transições de chaves.
- A presença de validação nos resolvedores utilizados pelos clientes.
Uma implantação pode ser forte em uma dessas fronteiras e fraca em outra. Um domínio assinado, mas administrado por uma conta comprometida, não recebe automaticamente proteção contra uma mudança autorizada pelo canal errado. Um domínio corretamente administrado pode não obter o benefício esperado se os clientes dependerem de resolvedores que não validam. Uma falha operacional em rotação ou delegação pode ainda produzir indisponibilidade.
Os RFCs fundamentais do DNSSEC descrevem a arquitetura, os requisitos de validação e práticas operacionais. Devem ser usados para definir propriedades e limites, não como prova de que o DNSSEC teria impedido todos os episódios relatados em 2019. A conclusão tecnicamente responsável é condicional: o DNSSEC pode detectar ou bloquear certas formas de adulteração, desde que a cadeia, o provisionamento e a validação permaneçam íntegros.
Bloqueio no registrador e bloqueio no registry
A expressão “domain lock” pode ocultar mecanismos diferentes. Um bloqueio solicitado ou configurado no registrador pode impedir determinadas transferências ou atualizações realizadas pela interface comum do cliente. É útil contra erros, ações rotineiras indevidas e algumas formas de comprometimento de conta.
Seu limite aparece quando o atacante controla o próprio ambiente privilegiado do registrador ou um canal capaz de remover o bloqueio. Um controle aplicado na mesma camada comprometida pode ser desativado pelo mesmo caminho. Isso não torna o bloqueio inútil; significa apenas que sua força depende de onde o estado é imposto e de quem pode alterá-lo.
Um bloqueio no registry pode colocar restrições no lado do servidor, fora da interface cotidiana do registrador. Em implementações mais fortes, sua remoção exige confirmação fora de banda, contatos previamente verificados, etapas manuais ou múltiplas aprovações. Esse desenho separa a credencial usada nas operações diárias da autoridade necessária para liberar uma mudança excepcional.
A separação não elimina risco. Contatos fora de banda podem estar desatualizados; processos manuais podem falhar; uma emergência pode exigir rapidez; e um atacante pode tentar comprometer mais de um canal. Ainda assim, a diversidade de caminhos aumenta a dificuldade de transformar uma única credencial comprometida em uma mudança efetiva.
A escolha entre controles deve considerar o perfil do domínio. Uma infraestrutura de alto impacto pode justificar bloqueios mais fortes, listas restritas de contatos e janelas formais de mudança. Outros domínios podem precisar equilibrar agilidade e proteção. A responsabilização não decorre de exigir o mesmo produto de todos, mas de verificar se o mecanismo adotado correspondia ao risco e se suas exceções eram registradas.
O suporte de emergência também faz parte do controle de mudança. Um bloqueio forte sem caminho confiável de recuperação pode prolongar uma interrupção. Registrador e registry precisam saber como autenticar uma solicitação urgente sem repetir a mesma fragilidade que permitiu a alteração indevida.
Monitoramento, detecção e recuperação
Prevenção absoluta não é uma expectativa realista. O sistema precisa ser capaz de detectar uma mudança indevida, limitar seu efeito e restaurar um estado verificável.
O monitoramento independente é especialmente importante porque um painel comprometido pode mostrar ao operador a mesma visão incorreta que produziu. Uma observação externa de registros NS, A, MX, DS e outros dados relevantes fornece uma segunda perspectiva. Vários pontos de observação ajudam a distinguir propagação, cache e diferenças regionais.
Os alertas devem ser comparados com um inventário autorizado. Não basta saber que um valor mudou; é necessário saber qual valor era esperado, quem aprovou a mudança, quando ela deveria ocorrer e por quanto tempo. Mudanças legítimas sem registro criam ruído e reduzem a confiança nos alertas.
A transparência de certificados oferece outra perspectiva. Ela pode revelar certificados inesperados associados a nomes monitorados. No entanto, um alerta não prova sozinho que houve comprometimento. Pode refletir uma alteração legítima, uma renovação, um fornecedor autorizado ou outra atividade. Seu valor está em iniciar uma verificação independente e temporalmente próxima.
A autenticação multifator reduz a dependência de uma senha, mas sua eficácia varia com o método, a recuperação de conta e a proteção das sessões administrativas. Ela não protege uma organização quando o invasor já controla uma camada privilegiada posterior ao login, nem substitui aprovação fora de banda para mudanças de alto impacto.
A retenção de evidências deve abranger, conforme a função de cada parte, eventos de autenticação, sessões administrativas, transações EPP, mudanças de status, versões de zona, notificações, registros de validação de certificados e comunicações de suporte. Sem esses dados, a equipe pode restaurar o serviço, mas continuar incapaz de explicar qual fronteira falhou.
O rollback exige um estado anterior confiável. Para uma zona autoritativa, isso pode significar versões conhecidas e testadas. Para uma delegação, pode envolver a confirmação dos servidores de nomes e dos dados DNSSEC legítimos. Para contas, exige revogação de credenciais, sessões e meios de recuperação comprometidos.
A ordem também importa. Restaurar registros antes de remover o acesso indevido pode permitir uma nova alteração. Trocar apenas a senha sem revisar sessões, tokens e contatos pode deixar caminhos alternativos abertos. Revogar um certificado sem corrigir o DNS pode tratar um sintoma e preservar a capacidade de repetir o problema.
A comunicação deve ser delimitada por evidências. Operadores precisam informar partes dependentes sobre mudanças confirmadas, medidas de contenção e incertezas relevantes. Não devem transformar uma investigação técnica ainda incompleta em acusações de negligência, ilegalidade, ocultação ou responsabilidade jurídica.
Um processo de recuperação orientado por evidência
Uma resposta madura pode ser organizada em cinco movimentos.
O primeiro é estabilizar a autoridade. Isso inclui proteger contas, invalidar credenciais suspeitas, estabelecer canais confiáveis com registrador e registry e impedir novas mudanças enquanto o estado é examinado.
O segundo é comparar o estado servido com o estado autorizado. A equipe deve observar a delegação, a zona autoritativa, o DNSSEC, os endpoints e certificados a partir de pontos independentes. Essa comparação identifica a diferença operacional sem presumir sua causa.
O terceiro é reconstruir a sequência. Logs de autenticação, transações, notificações e versões de configuração devem ser alinhados temporalmente. A ausência de um registro também precisa ser documentada, mas não convertida automaticamente em prova de ocultação.
O quarto é restaurar por uma cadeia confiável. O estado anterior deve ser validado por pessoas e canais não dependentes da credencial comprometida. Quando possível, a recuperação deve usar bloqueios mais fortes e confirmações fora de banda.
O quinto é observar a estabilidade. A organização precisa acompanhar propagação, caches, emissão ou revogação de certificados, tentativas de nova alteração e funcionamento dos serviços. Encerrar a resposta assim que um painel mostra o valor esperado pode deixar diferenças externas sem verificação.
Padrões e orientações posteriores
Documentos posteriores ajudam a avaliar opções de controle, mas não provam o que estava implantado em 2019.
O RFC 5731 define objetos de domínio, operações de atualização e estados utilizados no EPP. Ele fornece uma linguagem para compreender como comandos e status podem restringir ou permitir mudanças. O RFC 5910 trata do mapeamento de dados DNSSEC para EPP, mostrando como o provisionamento da cadeia de confiança também depende de interfaces administrativas.
Os RFCs 4033 e 4035 descrevem a arquitetura e o comportamento de validação do DNSSEC. O RFC 6781 oferece orientação operacional sobre práticas como gestão de chaves e transições. Juntos, eles ajudam a separar autenticação criptográfica de autorização administrativa.
O RFC 9154, publicado depois da janela de 2019, apresenta um mecanismo mais forte para informações de autorização de transferência no EPP. Ele é relevante como evolução de controle, não como evidência de que todos os registradores ou registries já aplicavam essa abordagem durante os episódios públicos.
O RFC 9364 também pertence ao contexto posterior e trata de automação relacionada ao DNSSEC. A automação pode reduzir erros e tornar processos repetíveis, mas amplia a importância de autenticar corretamente a origem da configuração e proteger o canal automatizado.
Relatórios e orientações da ICANN sobre sequestro de domínios, segurança de serviços de registro, documentação de recuperação e resposta de registries mostram que autenticação, bloqueios, contatos de emergência e evidência são preocupações antigas. O estudo da iniciativa de facilitação da segurança do DNS, publicado em 2021, oferece uma visão retrospectiva. Não deve ser apresentado como descrição de controles universalmente existentes dois anos antes.
A orientação do NIST fornece contexto de implantação segura do DNS, enquanto a taxonomia mais recente da CISA organiza formas de aquisição ou controle de infraestrutura de domínio. Esses materiais ajudam a construir verificações atuais, mas não alteram os limites do registro histórico.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance