
Resumo
- Um estudo de caso do governo britânico descreve uma rota de execução de código acionada por comentário em um fluxo ligado a um serviço digital público; não foi encontrada evidência de exploração.
- O piloto registrou 407 achados em nove organizações governamentais. Especialistas confirmaram a exposição e trataram falsos positivos; todas as falhas críticas foram corrigidas.
A segunda fase amplia o perímetro: o trabalho previsto deve alcançar repositórios de código fechado. O anúncio de outubro apresenta um número mais amplo e separado: dois pilotos teriam identificado e tratado mais de 1.000 vulnerabilidades potenciais em sistemas do governo. Não há denominador comum nem conciliação com os 407 achados do estudo de junho. Não se deve somar os números. O anúncio diz que a segunda fase incluirá mais órgãos e modelos e passará de repositórios públicos para ambientes fechados. Essa mudança coloca autorização de acesso, código confidencial e registros de revisão dentro da fronteira operacional.
O governo também estuda como responder a incidentes envolvendo agentes de IA e como identificar e relatar incidentes graves e quase acidentes. Esse trabalho ainda está em andamento; o anúncio não criou uma nova obrigação legal de reporte. A falha documentada oferece um teste prático: preservar o caminho de uma pista proposta, sua confirmação humana, a correção autorizada e a evidência de que não houve comprometimento observado do serviço.
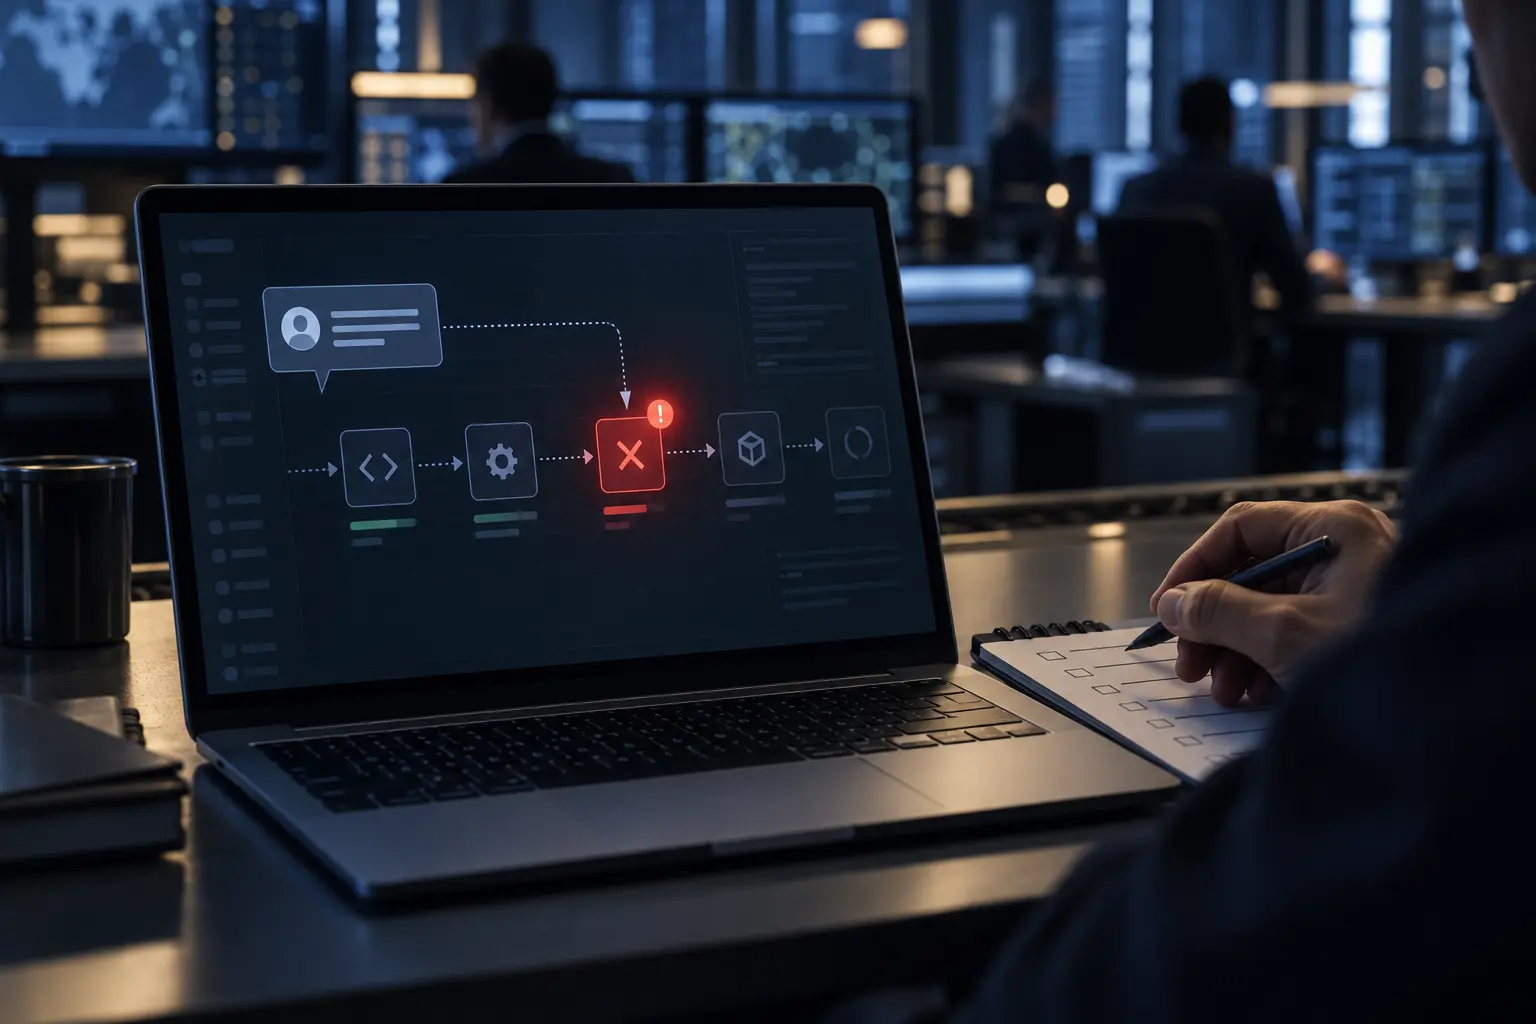
Um comentário em uma solicitação de mudança normalmente serve para discutir uma alteração de código. Em um estudo de caso do governo britânico, o comentário em si era o gatilho mais importante: uma mensagem preparada de modo específico podia iniciar um fluxo automatizado antigo ligado a um repositório que apoiava um serviço digital público importante. O fluxo levava o texto do comentário para parâmetros de implantação e, depois, para uma etapa de substituição de ambiente. Uma pessoa externa poderia fazer essa entrada executar no servidor de compilação.
Isso descreve um caminho para execução de código, não um ataque confirmado. O estudo de junho afirma que o problema foi encontrado e corrigido e que o governo não identificou evidência de exploração em nenhum dos achados do exercício. As duas afirmações precisam permanecer juntas. A ausência de exploração observada não torna uma exposição grave irrelevante; mas também não se deve dizer que houve invasão quando a fonte relata que não encontrou sinais disso.
A IA não confirmou a vulnerabilidade nem autorizou um patch. As equipes testaram métodos diferentes: uma usou uma cadeia de seis agentes, com cada etapa questionando os resultados anteriores; outra começou com scanners determinísticos e usou modelos para investigar e classificar pistas. No caso do fluxo, uma pessoa verificou cada linha, confirmou novamente a exposição e tratou falsos positivos. O estudo diz que os agentes geraram candidatos mais rápido do que as pessoas conseguiam validar. O resultado útil foi a passagem para a revisão de segurança e a correção, não o número bruto de saídas automáticas.
O relato descreve um mês de trabalho em nove organizações governamentais, com 407 achados ao todo. Alguns já eram conhecidos e estavam mitigados por outros controles; outros eram novos. Entre as falhas críticas havia bypass de autenticação, exposição de dados e execução remota de código. Todas as falhas críticas foram corrigidas; problemas críticos ou de alto risco avaliados como exploráveis foram tratados nos processos existentes.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance