Summary
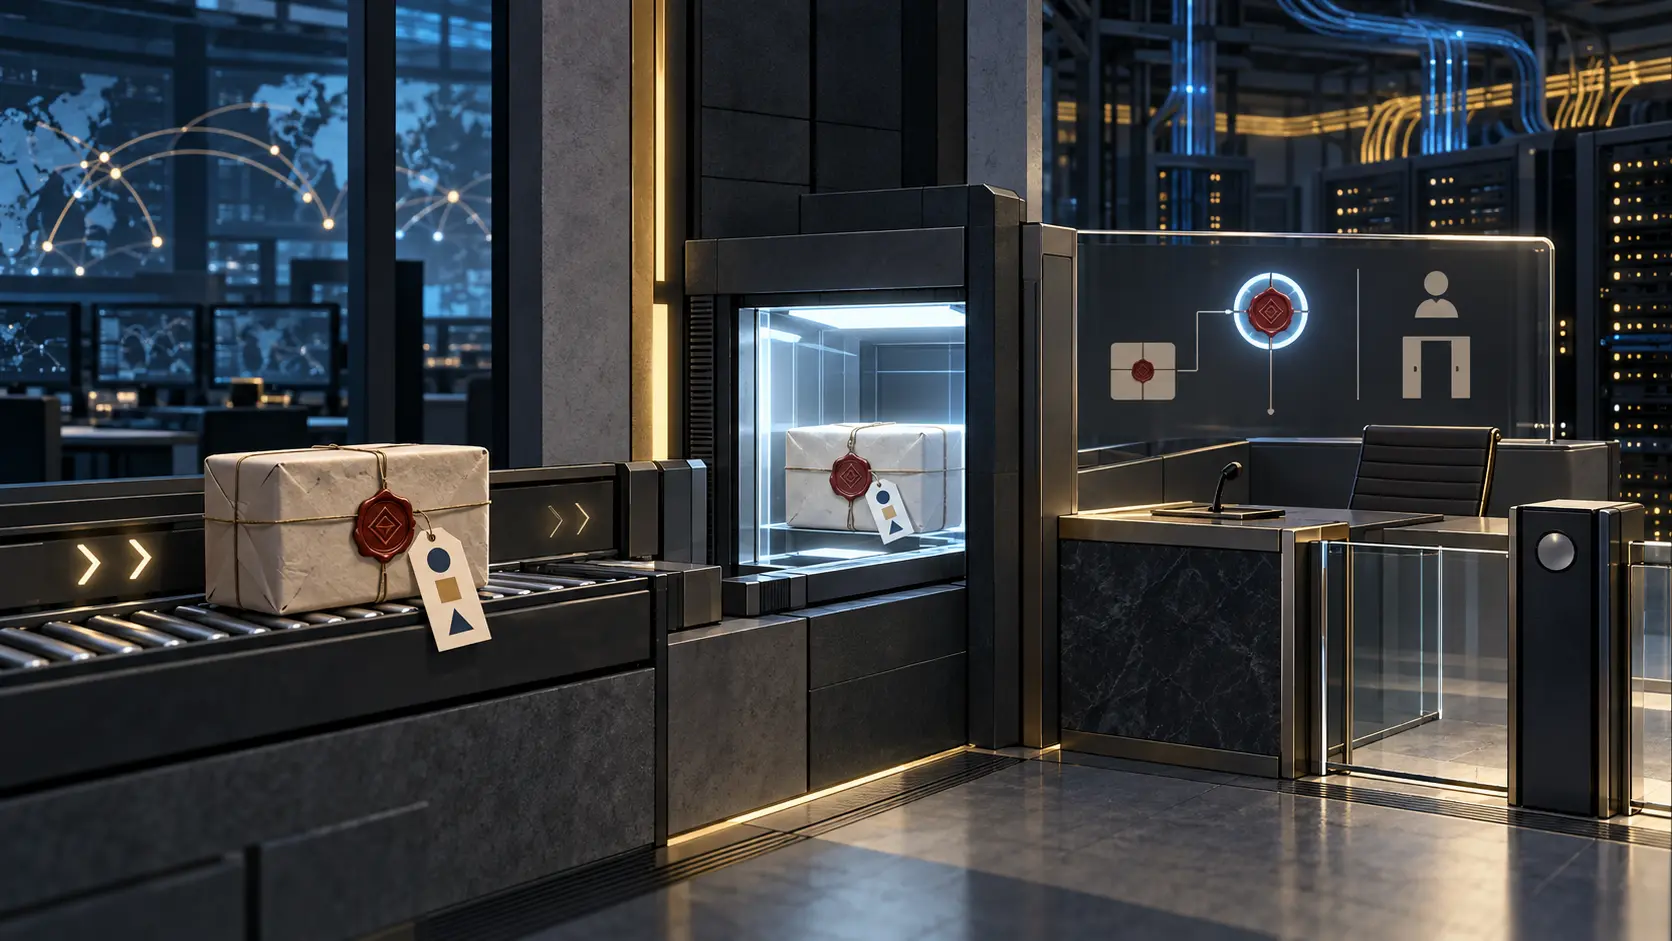
- O rascunho PQUIP distingue a verificação pelo carregador de inicialização, com recursos exclusivos, da validação de uma segunda imagem enquanto a primeira continua operando.
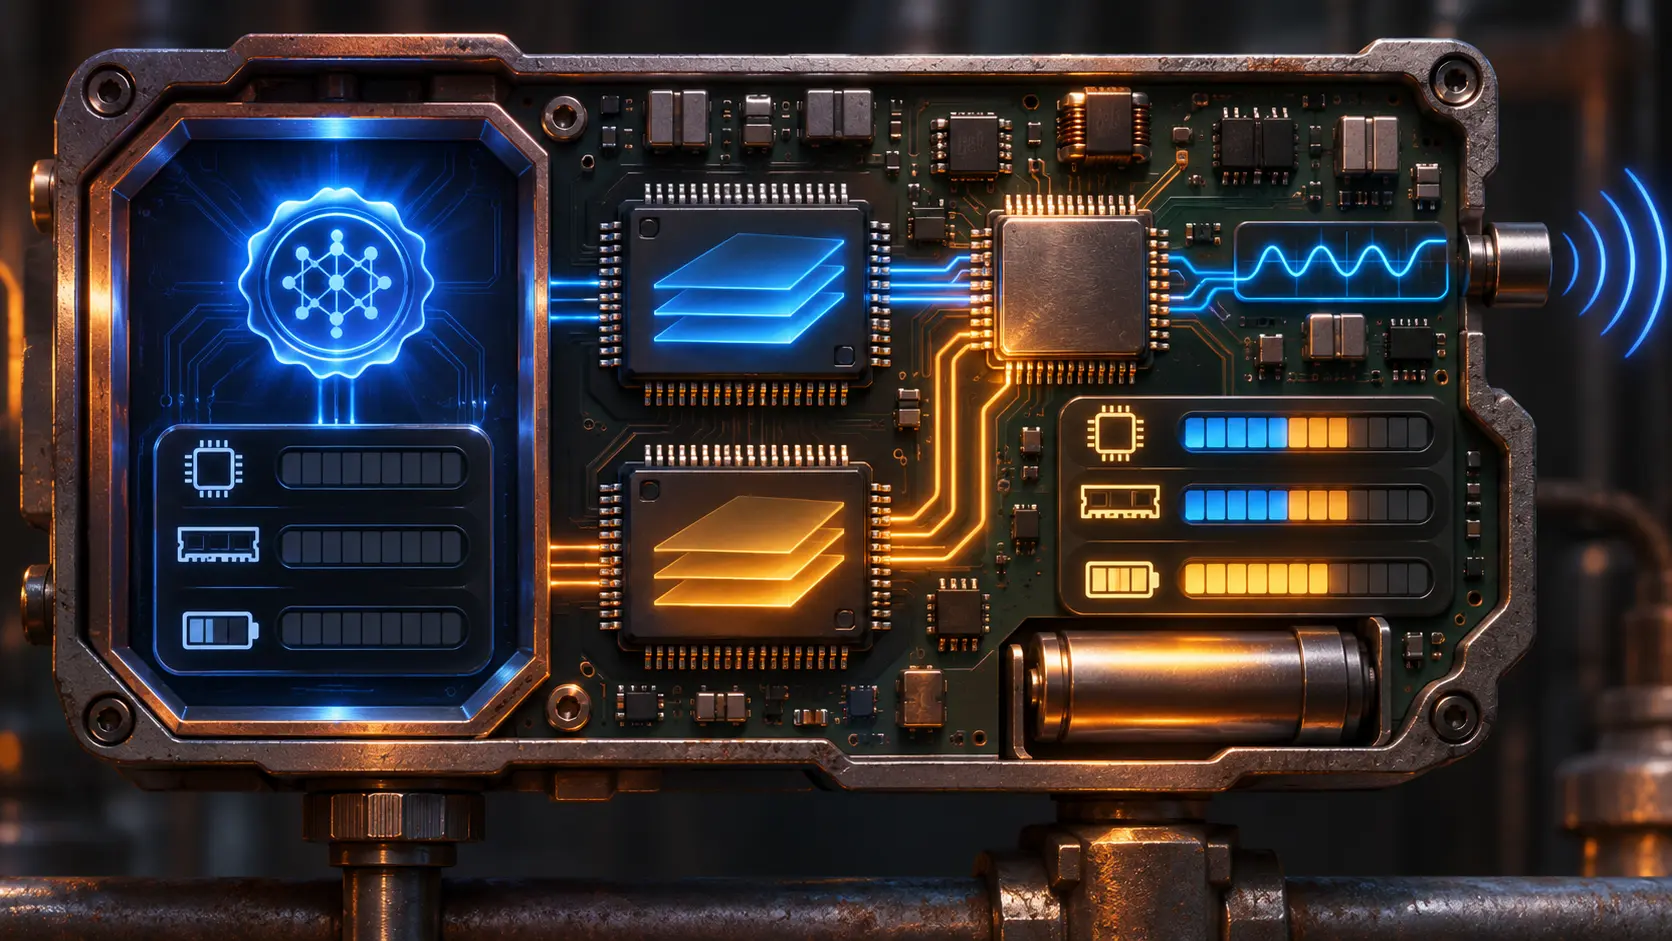
- No segundo caso, a assinatura divide CPU, RAM e energia com a tarefa normal. Um ensaio feito apenas na partida mede a situação mais confortável.
Para adotar um algoritmo novo, o equipamento precisa primeiro aceitar a atualização que o contém. O texto de 29 de outubro aponta o risco futuro de falsificação das assinaturas tradicionais RSA e ECDSA por computadores quânticos capazes. A arquitetura de atualização de dispositivos conectados está em RFC 9019; PQUIP expõe uma decisão interna dessa arquitetura: quando o aparelho verifica a nova imagem?
Na partida, o carregador ocupa a máquina sozinho. Segundo o rascunho, os limites de recursos pesam menos nesse momento. Em um dispositivo de duas imagens, a versão atual pode manter telemetria ou tráfego enquanto a candidata é autenticada. A verificação passa a concorrer por processamento, memória e bateria. Um número obtido no ambiente isolado não informa a demora nem a interferência no serviço durante uma atualização em operação.
HSS/LMS verifica com eficiência, mas exige controle das chaves de uso único de quem assina. SLH-DSA dispensa esse estado, com assinaturas maiores e operações mais lentas; o rascunho descreve ML-DSA como mais rápido e compacto. RFC 9794 trata das combinações híbridas, que PQUIP separa em construções independentes e compostas. O documento continua um rascunho informativo na pauta do IESG de 5 de novembro. Não há medição comparativa das duas fases em um dispositivo identificado; tempo, pico de RAM e energia sob carga normal mudariam a decisão de compra.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Círculo Estratégico
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Círculo EstratégicoSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance