
Resumo
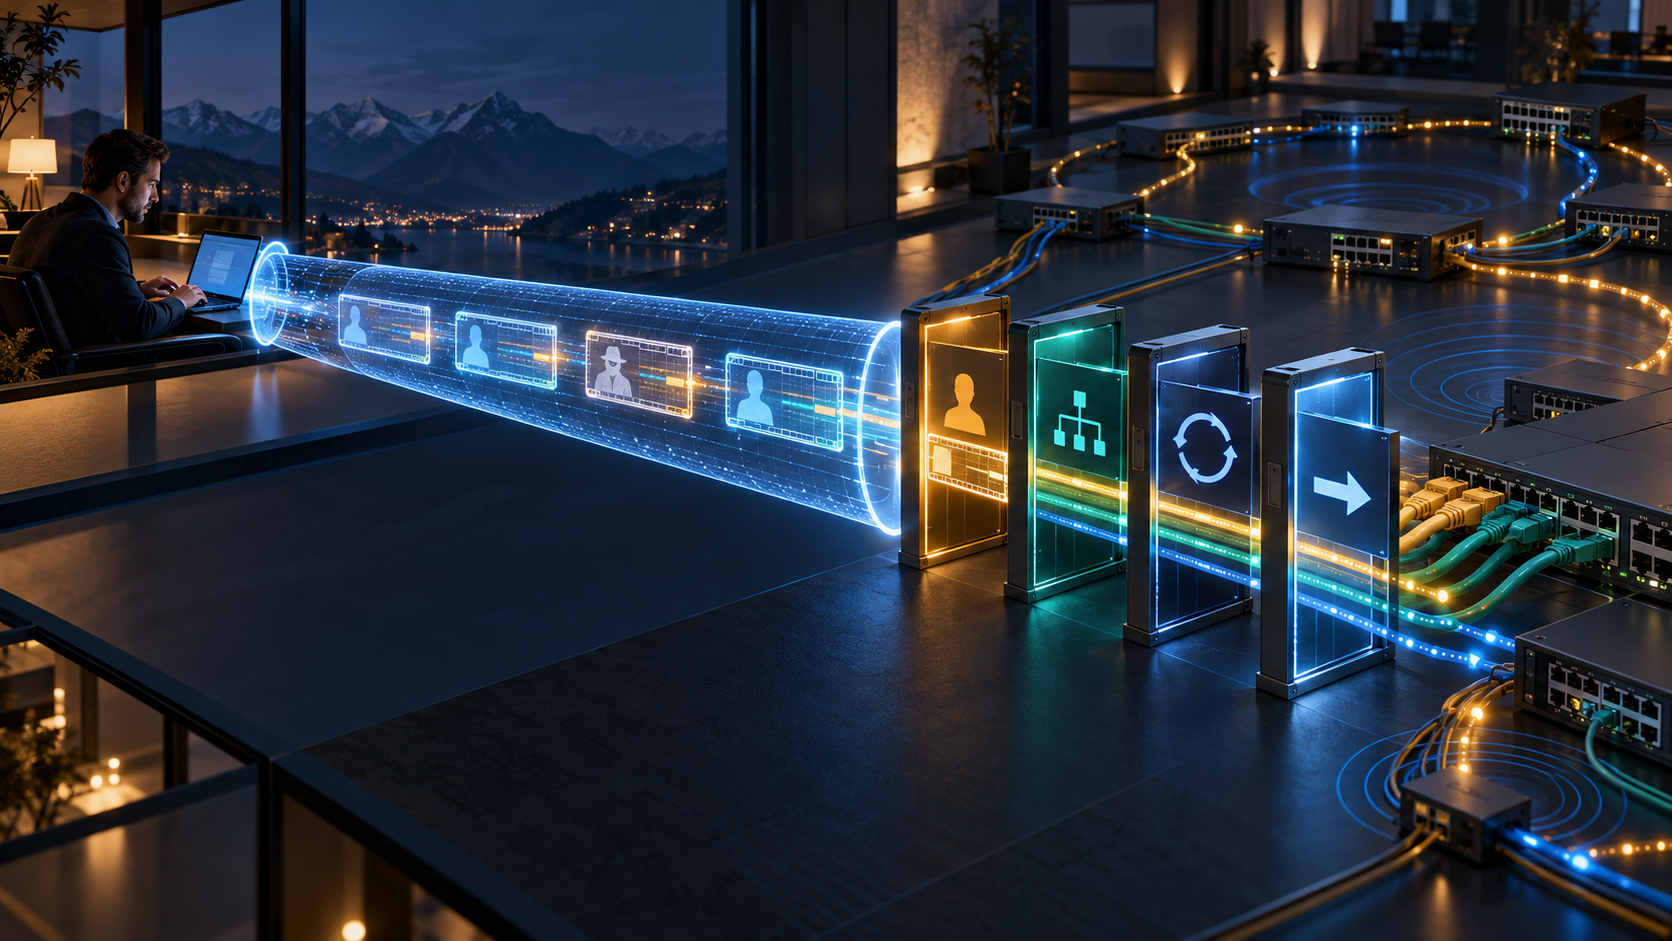
- A revisão 15 do rascunho MASQUE cria um enlace Ethernet emulado por HTTP; ela não vincula automaticamente o principal HTTP ao MAC de origem de cada quadro.
- A resposta
101ou2xxcomprova a abertura do túnel. Filtro de origem, significado de VLAN, prevenção de laços, saída física e efeito no destino precisam de provas próprias.
O caso de uso de acesso remoto parece simples: o assinante se autentica, o proxy aprova a URI do serviço e a máquina passa a aparecer no domínio de broadcast distante. Mas a camada 2 contém um poder que o login, sozinho, não delimita. O cliente pode declarar um MAC de origem diferente do seu e, sem controles adicionais, agir como outro participante do segmento.
draft-ietf-masque-connect-ethernet-15 foi publicado em 30 de setembro de 2026. É trabalho ativo do grupo MASQUE, com intenção de Proposed Standard, em IESG Evaluation e subestado AD Followup. A nova revisão fez o estado de revisão da IANA voltar para “Version Changed - Review Needed”. Ainda é Internet-Draft, não RFC; as fontes congeladas não comprovam adoção, implantação, conformidade, desempenho ou incidente.
O que o servidor aceitou
No HTTP/1.1, o cliente usa GET e Upgrade: connect-ethernet; o sucesso exige 101 Switching Protocols. No HTTP/2 ou HTTP/3, Extended CONNECT usa :protocol = connect-ethernet, e uma resposta 2xx válida inicia o Capsule Protocol. O sucesso significa que o proxy estabeleceu o túnel e está disposto a encaminhar quadros.
O transporte deve usar TLS, QUIC ou proteção equivalente. Isso autentica e protege a relação HTTP, não cada identidade escrita dentro dos cabeçalhos Ethernet. O rascunho reconhece que um usuário pode enviar quadros arbitrários, inclusive com MAC de origem arbitrário, abrindo espaço para personificação, envenenamento ARP, NDP e CAM e negação de serviço.
Para um produto de acesso, a distinção muda o contrato. Autorizar /ethernet/fabrica pode significar apenas acesso ao serviço, ou pode ser interpretado como direito de usar qualquer endereço, VLAN e EtherType alcançável. Se a segunda interpretação não for intencional, o sistema precisa de política explícita.
O formato não é uma credencial
Context ID 0 informa que o HTTP Datagram carrega um quadro Ethernet completo, da direção de destino até o byte anterior ao FCS. O FCS original é omitido porque interfaces normalmente o removem na entrada e o regeneram na saída. A integridade do túnel e o novo FCS verificam transmissões específicas; não provam que o MAC de origem pertence ao assinante.
Contextos futuros também são estado por solicitação. Um registro pode chegar depois do datagrama devido a reordenação; o receptor pode descartar ou armazenar brevemente um contexto desconhecido. O mesmo número pode ter outro significado em outra solicitação. Nenhum Context ID deve ser tratado como identidade durável.
A política de origem precisa de dono
O rascunho menciona limites por MAC, listas configuradas, IEEE 802.1X, autenticação de usuários e rate limiting. A negociação dinâmica de filtro MAC fica para extensões futuras. Assim, cabe ao operador decidir quais fontes, destinos, VLANs e tipos de tráfego cada principal pode usar.
Essa política precisa acompanhar o ciclo de vida: criação de máquina virtual, troca de notebook, manutenção emergencial e expiração. Uma exceção sem prazo vira privilégio acumulado. O recibo deve unir principal, URI, versão da política, conjunto permitido, decisão sobre o quadro e resultado de saída.
VLAN e ponte não cabem no estado “conectado”
Tags 802.1Q são transparentes por padrão. Se os extremos as interpretam, precisam concordar por sinalização ou configuração, mas o rascunho não define esse acordo. Uma implantação pode usar uma URI por VLAN ou retirar e recolocar tags. Logo, a relação URI–VLAN é parte do controle de acesso e precisa ser auditada.
Ao ligar o enlace emulado a redes externas, surgem tarefas de bridge: broadcast, multicast, PAUSE, aprendizagem e prevenção de laços. Dois túneis individualmente corretos podem fechar um ciclo e produzir tempestade. STP/RSTP, delegação ao kernel, topologia comprovadamente sem laço, monitoramento e limites são controles adicionais, não propriedades do 200.
Um túnel vivo pode perder quadros de forma seletiva
QUIC DATAGRAM não fragmenta. Se o quadro não cabe, deve ser descartado e não pode migrar silenciosamente para uma capsule. Capsules em stream podem carregar quadros maiores, mas a ordem não é garantida em todas as arquiteturas, sobretudo com intermediários que recodificam o modo.
Depois da decapsulação, quadros maiores que o limite da interface, rede ou receptor também são descartados. O rascunho recomenda um contador de oversized frames. Se não houver entrega ao segmento subjacente, o quadro é abandonado. O painel pode continuar verde durante todas essas perdas.
A cadeia correta separa identidade do endpoint, autenticação e autorização HTTP, URI/VLAN, estabelecimento, contexto/modo, decisão MAC, bridge, tamanho/fila, saída e observação do destino. A abertura do túnel é apenas uma etapa.
Os ensaios de Heng Lu sobre primazia do código em execução, especificação inicial mínima e problema de agência são a lente editorial declarada. O padrão compartilhado coordena o enlace; os sistemas em funcionamento devem provar as decisões locais e o efeito. A pergunta de agência é quem pode introduzir estado no domínio de broadcast e quem pode revogar esse poder. Isso é análise, não uma declaração sobre intenção do IETF.
Fontes
- API Datatracker
- Página Datatracker
- Histórico Datatracker
- Revisão 15 em HTML
- Revisão 15 em texto
- Revisão 15 em XML
- RFC 9297
- RFC 9110
- RFC 9112
- RFC 9113
- RFC 9114
- RFC 9221
- RFC 8899
- RFC 826
- RFC 4861
- RFC 9484
- RFC 9931
- Registros MASQUE da IANA
- Registro HTTP Upgrade Token da IANA
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification
- Heng Lu — On the Agency Problem
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance