
Summary
- A revisão 07 do protocolo MIMI, atualizada em 2 de novembro de 2026, descreve anexos cifrados em armazenamento externo. Um
ExternalPartleva a URL HTTPS para buscá-los. - No download direto, o servidor do arquivo vê o IP do destinatário e a hora do pedido. Pelo proxy do hub, o servidor perde esse IP, mas o provedor do destinatário ainda pode ligar URL, usuário e sala.
- Com Oblivious HTTP, um retransmissor e um gateway separam mais uma vez as vistas. O hub deve oferecer o gateway; os demais provedores são aconselhados a oferecer o retransmissor.
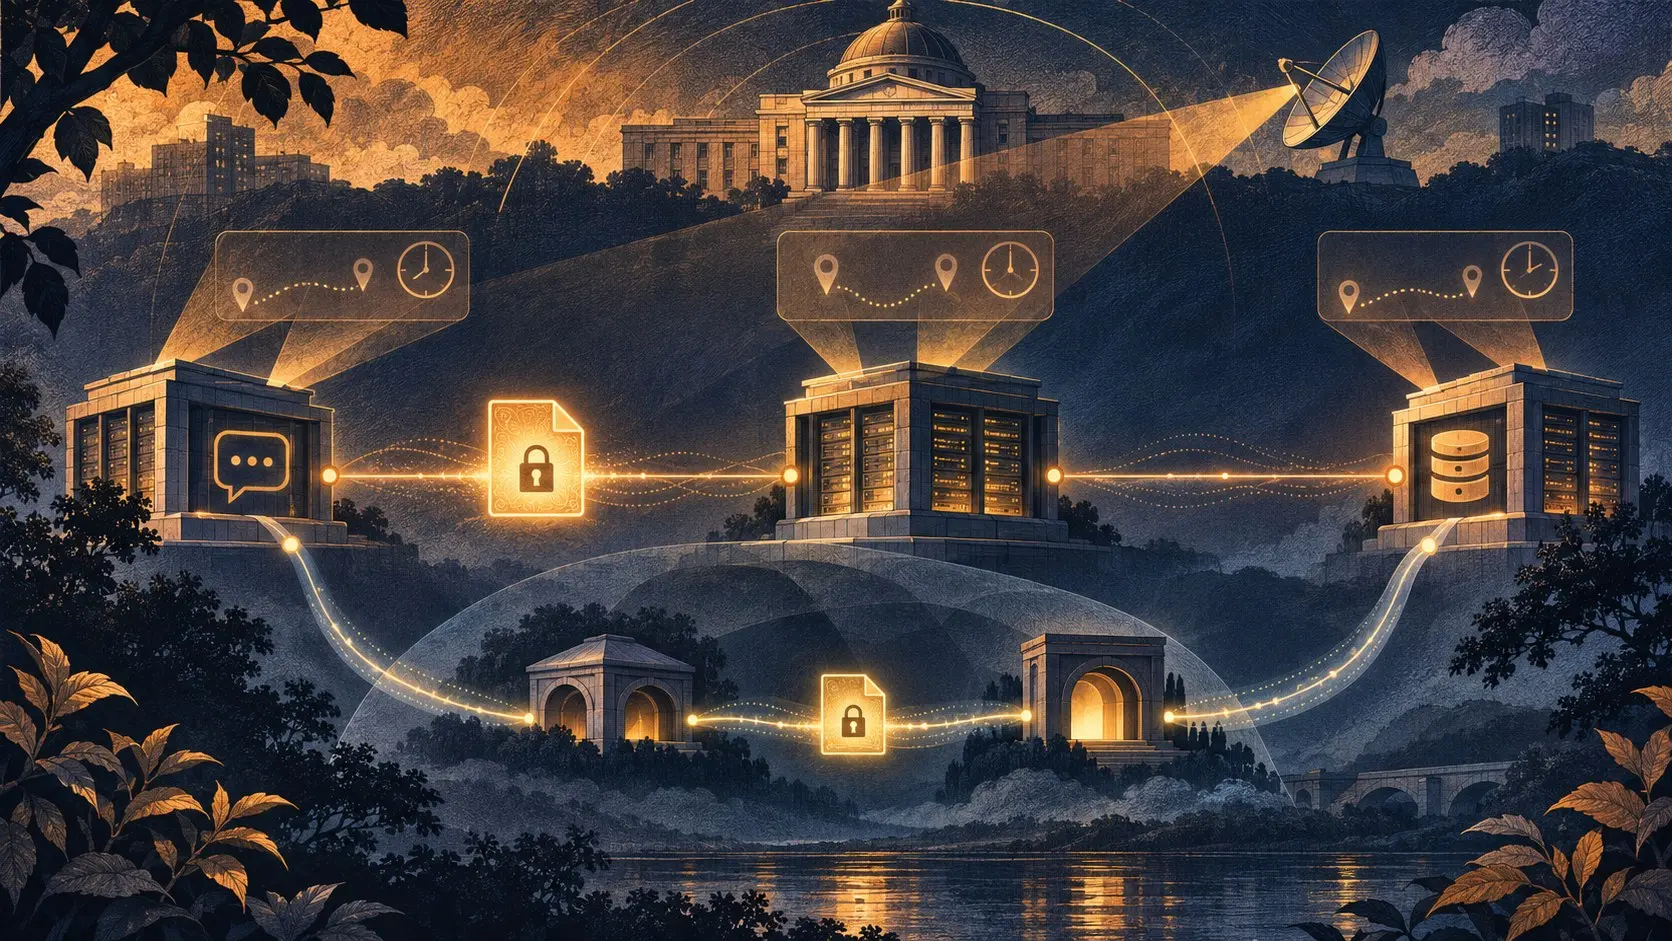
Imagine uma foto enviada a uma sala que reúne três serviços de mensagens. A foto é cifrada e fica num servidor de arquivos. A mensagem leva o endereço de onde retirá-la. Quando alguém toca na miniatura, começa outra operação, fora da proteção do texto da conversa: uma requisição de rede com hora, destino e origem. A foto pode continuar indecifrável; a requisição já contou alguma coisa sobre seu público.
O RFC 9420 fornece a base de segurança para o conteúdo dos grupos. O MIMI estende a conversa entre provedores e trata o anexo como objeto cifrado externo. A proposta complementar de política de sala usa asset_policy para delimitar domínios de armazenamento. Essa escolha decide qual empresa receberá a primeira informação sobre os leitores do arquivo.
A rota curta favorece o servidor do arquivo
Na primeira opção, o cliente baixa diretamente do servidor do anexo. A seção 5.10 do rascunho diz que o servidor vê o IP e o momento do acesso. Pedidos repetidos ao mesmo objeto podem indicar presença online ou uma sala compartilhada. Para downloads entre provedores, o texto marca a rota como NOT RECOMMENDED. O problema é verificável numa captura de rede: o endereço do leitor chega ao operador que guarda o arquivo.
O segundo caminho passa pelo provedor que atende o leitor e pelo hub da sala. O provedor chama GET /proxyDownload/{downloadUrl}; o hub busca o objeto. O servidor de arquivos recebe o pedido do hub, sem o IP do leitor. O hub identifica o provedor solicitante e a URL, mas o pedido não traz por si só o usuário nem a sala. A proteção ganha um intermediário e retira uma observação valiosa do servidor de origem.
O provedor do leitor, porém, conhece o seu cliente e a URL solicitada. Pode relacionar URLs a usuários, inferir a sala que distribuiu o endereço e comparar o horário das mensagens recebidas com os pedidos ao proxy. Um cache no provedor ou no hub pode reduzir certas correlações, porque nem todo clique precisa gerar uma busca nova. O rascunho exige que o hub ofereça o proxy e confira se o domínio de destino pertence aos servidores de arquivos configurados de um provedor par. Sem essa lista, o proxy de anexos viraria uma passagem para qualquer endereço da internet.
OHTTP troca a testemunha, não encerra a investigação
No terceiro caminho, o cliente entrega uma requisição OHTTP ao retransmissor do provedor receptor; o gateway no hub abre o destino e busca o arquivo. O RFC 9458 define essa divisão: o retransmissor atende a conexão do cliente sem ler o destino protegido; o gateway conhece o destino, mas não recebe diretamente a conexão original. O MIMI exige o gateway no hub e recomenda retransmissor nos outros provedores. Também exige que o gateway limite os destinos aos domínios de arquivos configurados dos pares.
O ganho específico apontado pelo MIMI é impedir que o provedor receptor conheça todos os domínios dos servidores de arquivos acessados por seus usuários. O gateway ainda precisa saber aonde ir. O provedor ainda vê seu usuário acionar o retransmissor em determinado horário. Se as funções compartilham operador e registros, ou se os tempos são fáceis de cruzar, a separação desenhada no protocolo perde força na operação. A pergunta para quem compra o serviço é quem controla cada função, quem guarda os registros e por quanto tempo.
O material oficial não mede a precisão de inferências sobre membros de salas numa implantação real. Um teste com o mesmo arquivo, as três rotas e caches ligados e desligados mostraria quais registros cada participante consegue juntar. A decisão empresarial vem antes da publicidade sobre privacidade: escolher onde ficam proxy, retransmissor, gateway e cache, e tornar auditável a custódia desses dados. Criptografar a foto resolve uma parte. O clique escolhe quem fica com a lista de convidados.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Círculo Estratégico
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Círculo EstratégicoSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance



