
要約
- 2013年にリリースされた ZMap は、ステートレスプローブによって従来の接続記録を回避することで、再現可能な公開 IPv4 調査を実用化した。
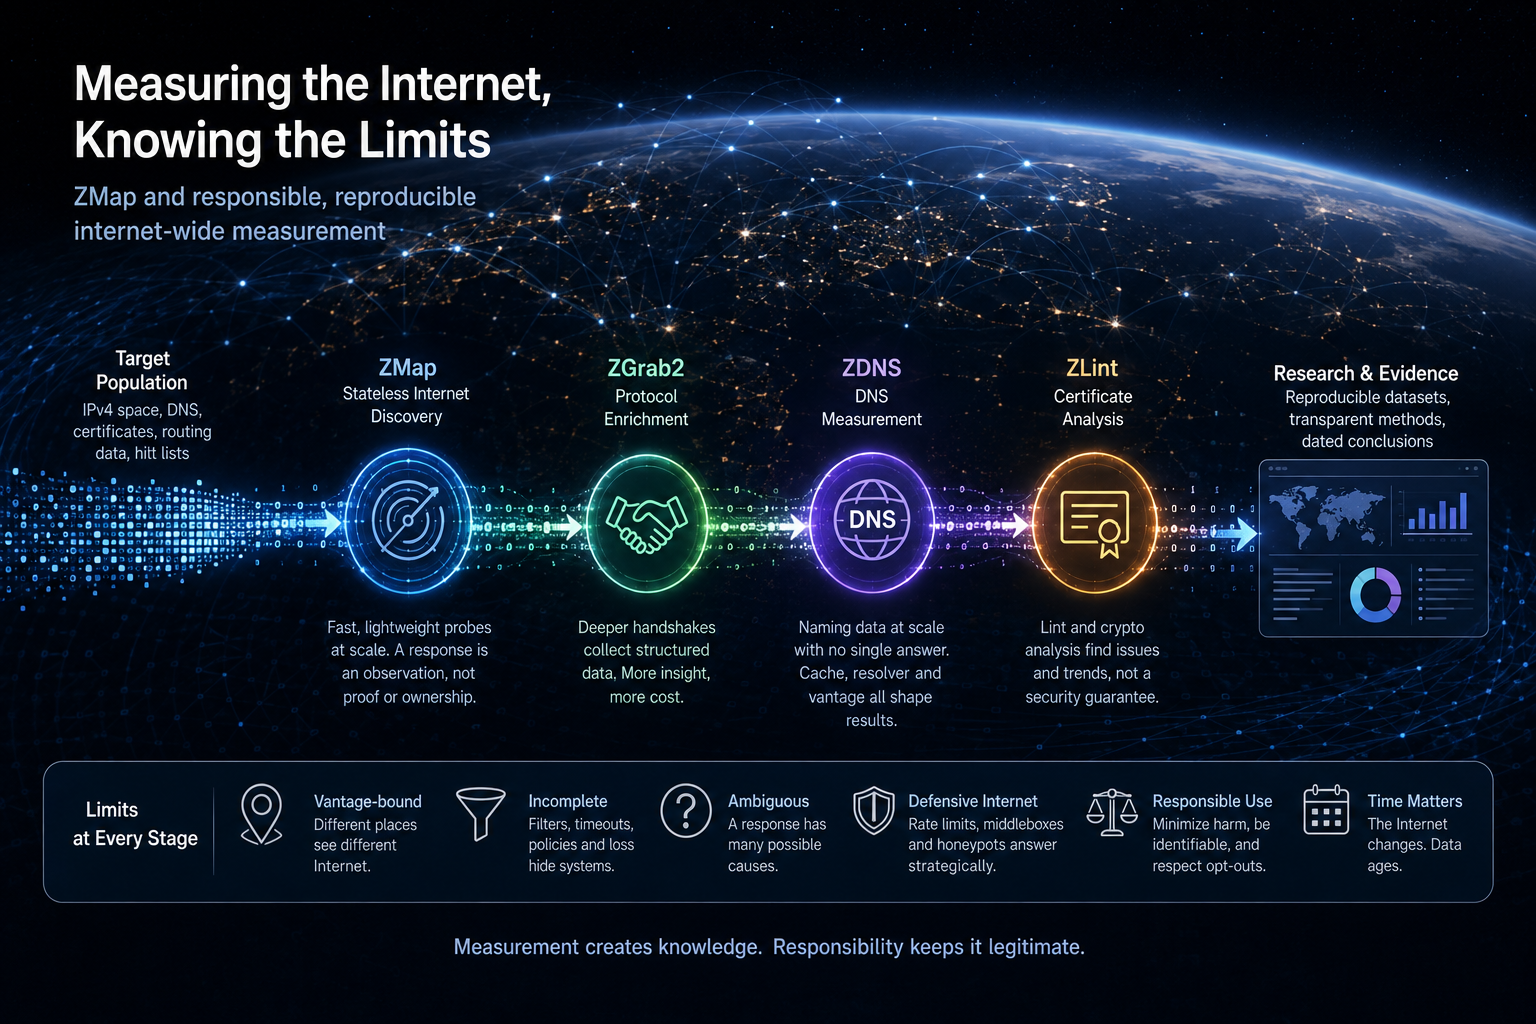
- ZMap、ZGrab2、ZDNS、ZLint は段階的な測定パイプラインを構成し、各フィルターが最終分析で記述できる母集団を変化させる。
- 応答は1つの視点から1時点の挙動を記録したものであり、所有権、製品の特定、脆弱性については別途証拠と日付付きの帰属が必要になる。
- 識別可能な送信元、レート制限、公開情報、監視付きの abuse 連絡先、オプトアウトは害を減らすが、普遍的な同意や法的許可をもたらすわけではない。
ZMap は再現可能な IPv4 調査を可能にした
2013年、ミシガン大学の Zakir Durumeric、Eric Wustrow、J. Alex Halderman ら共同研究者が ZMap をリリースした。適切なハードウェアと帯域幅があれば、そのステートレスプローブエンジンは公開 IPv4 アドレス空間を数日ではなく数分で調査できた。速度は話題を呼んだが、より持続的な変化は、大規模調査を頻繁に繰り返せるようになり、それが測定手法として確立したことだ。
それ以前のツールでも広範なアドレス範囲をスキャンできたが、IPv4 全体を対象とする場合、動作は遅く、ステートフルで高コストになることが多かった。チームはマシンにターゲットを分割し、接続タイムアウトを待ち、スキャナーの管理に多大な労力を費やした。サンプルが小さいと運用は容易だが、インターネット全体の規模でしか現れないパターンを見逃す可能性があった。
ZMap は最初の問いの経済性を変えた。狭く定義されたパケットを大規模なターゲット集合に送信し、従来のようなターゲットごとの接続記録を保持せずに応答を検証する。アドレス空間にプローブを分散させる置換が用いられ、予約範囲は除外できる。出力は後続のプロトコルステージに渡すことができ、発見エンジンが自らすべてのハンドシェイクを行う必要はない。
この分離によって反復が有用になった。文書化されたパラメータで既知の送信元から同じプローブを実行すれば、研究者は時系列で観測を比較できる:証明書の普及状況、公開サービス、プロトコル変更、あるいは脆弱性開示への対応。単発の高速スキャンは数値を生み出す。再現可能なスキャンは、前提を検証できる測定装置を生み出す。
しかしこの装置も、その設計が許すものしか見ることができない。TCP SYN は、アドレスがリスニングサービスと一貫した挙動を示したことを伝えられるが、誰がシステムを所有しているか、仮想ホストが設定されているか、ミドルボックスが応答したか、あるいはそのサービスが悪用可能かは確立できない。無応答はフィルタリング、損失、レート制限、非アクティブなホストを反映しているかもしれない。
その不確実性は ZMap に難しい問いを残す:研究者は、ある視点に縛られた応答を普遍的主張に変えたり、遠隔の事業者に実験コストの不当な割合を負わせたりすることなく、どうすれば大規模に公開インターネットを測定できるのか?
プロジェクトの答えは段階的スイートになった。ZMap は応答のあるエンドポイントを発見する。ZGrab2 はプロトコルハンドシェイクを行う。ZDNS は命名挙動を測定する。ZLint と暗号ライブラリは収集オブジェクトを分析する。各段階は異なる質問をし、コスト、機密性、倫理的責任を増大させる。
2026年8月までに、ZMap 4.4.0が Apache License 2.0の下で最新の安定版リリースだった。永続的な成果は、プロジェクトが「インターネット全体をマップした」ことではない。それは、公開 IPv4 観測の一クラスを、ターゲット選択、プローブ設計、解釈、abuse 対応までもが手法の一部とせざるを得ないほどに高速で再現可能で日常的なものにしたことだ。
ステートレス性による高速化はプローブ設計への要求を高める
従来型のスキャナーは接続を開き、その状態を追跡し、応答を待つことができる。インターネット規模では、すべてのターゲットの状態を維持するとメモリを消費し、タイムアウトが高コストになる。ZMap は、プローブに十分な情報を符号化し、応答が戻ったときに検証することで、このコストの多くを回避する。ターゲットは置換によって生成され、既にコンタクトした全アドレスのリストを保存せずにアドレス空間をカバーできる。
この設計は複雑さを排除するのではなく、移し替える。スキャナーは、応答を実験と関連付けられるように、送信元ポート、シーケンス値、または検証フィールドを選択しなければならない。順序が乱れて到着するパケットを処理し、重複や無関係なトラフィックを区別しなければならない。受信パスは選択したレートに追従しなければ、結果はローカルで失われる。
ネットワークキャパシティは一つの制限に過ぎない。送信元ホストは、高いレートでのパケット生成とキャプチャに適した NIC、CPU、カーネル設定を必要とする。上流ネットワークはトラフィックをポリシングまたはフィルタリングすることがある。ミドルボックスはフィールドを書き換える可能性がある。ターゲットは応答をレート制限するかもしれない。設定上の最速レートが、必ずしも最良のデータセットを生み出すレートとは限らない。
ランダム化されたターゲット順序は、一つのネットワークへの集中負荷を減らす。また、連続するパケットが無関係な宛先に到達するため、観測上の直感性を下げる。オペレーターは、後で再現・監査できるように、置換のシード、ターゲット制約、プローブモジュールを記録すべきだ。
最初の段階のプローブは意図的に最小限に留められる。TCP の場合、完全なアプリケーション交換をせずに、選択されたポートでの応答性を確立できる。これにより遠隔側の作業が減り、幅広い調査が可能になる。しかし重要な曖昧さが残る。SYN-ACK はリスナーを示しうるが、リセット、無応答、ICMP 応答には複数の原因が考えられる。フィルタリングポリシー、ホスト負荷、一時的なネットワーク条件が結果に影響する。
損失は双方向で起こる。プローブがターゲットに到達しないか、応答がスキャナーに届かないかもしれない。無応答のアドレスを確実に「オフライン」とラベル付けすることはできない。その測定の間に期待された応答を生成しなかった、と言うのがより正確である。この表現は慎重で、科学的な意味を保つ。
視点が母集団を形作る。大学ネットワークから到達可能なサービスが、住宅プロバイダーや別の国からフィルタリングされているかもしれない。エニーキャストはプローブを異なるサイトに導くことができる。経路変更はレイテンシと損失を変える。これらの要因を考慮せずに異なる送信元からの調査を比較すると、ネットワークポリシーを偽のトレンドに変えてしまう可能性がある。
ステートレス性はまた、一つの段階で問えることを制限する。ネゴシエーション、認証、またはアプリケーションデータを必要とするプロトコルには後続処理が必要だ。ZMap エコシステムの答えは、最初のスキャナーをステートフルで複雑にするのではなく、モジュール化による機能強化であった。この分離は、発見段階を効率的に保ち、より深い質問のコストと侵入性を研究者が制御できるようにする。
このアーキテクチャは制約を明示する点で優雅である。インターネット全体の測定は、すべてのアドレスを長い会話として扱う余裕はない。どの証拠を、どの順序で収集する価値があるかを決定しなければならない。ZMap はその決定をプログラム可能にした。
ZGrab2 は応答をより深く、よりコストのかかる対話に変える
ポート応答はその背後にあるアプリケーションについてほとんど語らない。ZGrab2 は発見段階の後に、プロトコルを認識したハンドシェイクで続く。TLS、HTTP、SSH、SMTP などのサービスに接続し、構造化されたメタデータを記録できる。その段階で、調査はソフトウェア、証明書、プロトコルバージョン、設定を特定し始める。
この機能強化は分析上強力である。TLS 交換は証明書チェーンとネゴシエーションされたパラメータを収集できる。HTTP リクエストはステータスコード、サーバーヘッダ、またはページを明らかにできる。SSH バナーはソフトウェアを示しうる。これらの相互作用を多くのホストにわたって繰り返すことで、ルーティングや DNS データだけでは見えないエコシステムの変化を示せる。
しかし、同じ相互作用がターゲット側でより多くのリソースを消費する。完全なハンドシェイクには状態、暗号処理、アプリケーション処理が必要だ。HTTP リクエストは、名前に応じて異なる振る舞いをする仮想ホストに到達するかもしれない。SMTP 交換はログ記録やセキュリティ制御を引き起こす可能性がある。したがって、レート、ペイロード、タイミングは、最小限の発見プローブよりも厳格な正当化を必要とする。
仮想ホスティングは大きな解釈上の問題を導入する。多くのドメインが一つの IP アドレスを共有でき、デフォルトの応答はそれらのいずれをも代表しないかもしれない。アドレスによるスキャンは、一般名の証明書やページを取得する一方、実際のユーザーは Server Name Indication と HTTP Host ヘッダーを通じて名前を送る。測定されたエンドポイントは実在するが、それは研究者が記述しようとしているサービスではないかもしれない。
ミドルボックスは別の曖昧さをもたらす。コンテンツデリバリーネットワーク、ファイアウォール、ロードバランサーがハンドシェイクを終端できる。応答は前面のインフラストラクチャを示し、必ずしもオリジンサーバーではない。これはまさに研究対象かもしれないが、正しく名前を付ける必要がある。
プロトコルモジュールも老朽化する。仕様は進化し、拡張機能が現れ、サーバーは通常でない動作を実装する。一つのエンコーディングを前提とするパーサーは失敗したり誤分類したりする。リモートからの不正な入力は、スキャナー自体のバグを露呈させる可能性がある。したがって、プロジェクトのメンテナンスには、セキュリティ、パーサーの堅牢性、単なる新プロトコルの追加以上のものが含まれる。
構造化された出力は、研究者が証拠を保存するのに役立つ。人間が読めるバナーだけを保存するのではなく、ZGrab2 はフィルタリングや比較が可能なフィールドを記録できる。スキーマは手法の一部になる。パーサーや出力形式の変更は経時的分析に影響しうるので、バージョン情報はデータセットに付属すべきだ。
深いスキャンは研究の問いから逆算して設計されるべきだ。目標が TLS バージョンサポートの測定であれば、HTTP リクエストは不要かもしれない。目標が証明書の linting であれば、応答のある TLS エンドポイントのみがさらなる処理を必要とする。パイプラインのモジュール性は、抑制を可能にする。
倫理的閾値は普遍的なパケット数ではない。それはプロトコル、ターゲット母集団、想定されるサーバーコスト、レート、法域、公共の利益に依存する。ZGrab2 は研究者に能力を与えるが、許可を発行するわけではない。責任あるユーザーには、レビュー、連絡手順、害が報告されたときに停止する計画が必要だ。
ZMap から ZGrab2 への進展は、プロジェクトの中心的な規範を捉えている:まず幅広く、深さは正当化される場合に。これは、あらゆる可能なハンドシェイクをすべてのアドレスに対して実行すべきと主張することなく、インターネット全体の研究を実現可能にする方法である。
ZDNS は一つの回答を決定的とせずに大規模に命名を測定する
DNS はディレクトリであると同時に分散ポリシーシステムでもある。レコードはアドレス、委任、メール経路、またはサービスを識別できる。キャッシュ、リゾルバ、権威サーバー、コンテンツプラットフォームはすべて、観測者が何を受け取るかに影響する。ZDNS は、大量の DNS クエリを発行し構造化された応答を記録する、測定指向の手段を提供する。
バルク DNS 測定は複数の種類の研究を支援する。研究者は委任、レコードの普及、DNSSEC の動作、証明書関連の名前、またはドメインの母集団が使用するインフラを調査できる。このツールは ZMap モデルに適合する:一つの段階を効率的にし、機械可読な証拠を保存し、質問を明示的に保つ。
ターゲット母集団は、しばしばクエリよりも難しい。ドメインリストはゾーンファイル、証明書透明性、受動的観測、またはランキングから来ることがある。各ソースは異なる名前を含み、除外する。「ウェブ」の研究を人気リストから構築すると、それはすべてのドメインではなく、厳選されたサンプルを測定することになる。証明書由来のリストは発行を反映し、公開的に到達可能ではない名前を含むかもしれない。
ワイルドカード DNS は存在しない名前を有効に見せることができる。キャッシュは許可された時間内に古いデータを返す可能性がある。エニーキャストはクエリを異なる権威インスタンスに導くことができる。リゾルバベースの測定は、権威ではなくリゾルバのキャッシュとポリシーを反映するかもしれない。権威への直接クエリには独自のレートと運用上の影響がある。
また、DNS の回答はサービスを証明しない。A または AAAA レコードは未使用のアドレスを指すことができる。名前は地理やクライアントネットワークによって異なって解決される可能性がある。CNAME チェーンは時間とともに変化するプロバイダー関係を隠すことができる。データは、明示的なタイミング、視点、後続の測定と組み合わされたときに有用になる。
バルククエリは権威インフラに負荷をかける可能性がある。名前をランダム化したり、不正なトラフィックを送信したりすることは、既存のレコードを要求するよりも侵入的である。レート制限とオプトアウト手順が重要だ。研究者は、小規模な権威サーバーに大規模データセットの便宜のために負担を負わせることを避けるべきだ。
ZDNS の価値は、DNS を不透明なルックアップコマンドではなく、構造化された観測のソースとして扱うことにある。それは再現可能なパイプラインに統合され、実行をまたいで比較できる。制限は出力と共に伝播する必要がある:クエリタイプ、リゾルバモード、再試行ポリシー、応答コード、タイムスタンプ。
名前解決層は ZMap のツール群も繋ぐ。DNS の結果は、ZGrab2 のための仮想ホスト名を特定できる。エンドポイントから収集された証明書は追加の名前を提供できる。逆引き DNS はアドレスの説明に役立つ。これらの結合は分析的価値を高め、各ソースからのバイアスを拡大する可能性がある。
責任あるプロジェクトは、どの主張がどの観測から来たのかを研究者が確認できるように、層を十分に分離したままに保つ。証明書内の名前は、ライブの DNS レコードと同じではない。ライブレコードはサービス応答と同じではない。サービス応答は所有や脆弱性の証明ではない。
ZDNS はこうした遷移を明示的にするのに役立つ。その貢献は、DNS を単純にすることではなく、汎用リゾルバソフトウェアを文書化されていないバッチ実験に強制するのではなく、複雑さに対応するために設計されたツールを大規模研究に与えることである。
ZLint はシステムを安全と宣言せずに証明書ルールをテストできる
インターネット全体の TLS 研究は数百万の証明書と関連オブジェクトを生み出す。それらを収集することは最初のステップに過ぎない。研究者は、フィールドが標準に準拠しているか、名前が正しくエンコードされているか、どのアルゴリズムが使用されているか、発行慣行がどのように変化しているかを知りたい。ZLint と暗号解析ライブラリは、この分析層を提供する。
リンターは定義されたルールに対してオブジェクトを評価する。証明書の有効期間、拡張、または名前制約が要件と矛盾するものを特定できる。大規模では、これらのチェックは繰り返されるエラーを明らかにし、証明機関が発行を改善するのに役立つ。また、新しいルールが守られているかを示すことで、エコシステムガバナンスを支援することもできる。
リンターの結果は正確な範囲を持つ。実装されたすべてのチェックに合格したからといって、証明書が信頼できる、正しく発行された、または安全に使用できることが証明されるわけではない。ツールはすべてのポリシーを実装しているとは限らない。依拠当事者は異なるルートストア、日付、またはアルゴリズムポリシーを適用するかもしれない。証明書が構文的に完全でも、秘密鍵は侵害されている可能性がある。
失敗も解釈を必要とする。一部のルールはエラーであり、他は警告や通知である。証明書が現在の要件に違反しているのは、古いポリシーの下で発行されたためかもしれない。リンターの指摘すべてをアクティブなセキュリティ上の欠陥として扱う研究は、リスクを誇張する可能性がある。
暗号解析には独自の危険がある。ASN.1 と証明書構造は複雑であり、リモートデータは意図的に不正な形式である可能性がある。パーサーには厳格な境界処理と明確なエラー報告が必要だ。インターネット規模では、一つの異常なオブジェクトが、失敗が分離されなければパイプラインを停止させたり、データセットを汚染したりする可能性がある。
チェーン構築は特に誇張しやすい。収集されたサーバーチェーンは、エンドポイントが提示したものである。ブラウザは、キャッシュされた中間証明書と自身のトラストストアを使用して異なるパスを構築するかもしれない。分析ライブラリは、すべてのクライアントの検証判断を再現することなくチェーンを解析できる。ブラウザの信頼に関する主張には、関連するポリシーと日付が必要だ。
ZMap エコシステムにおける収集とリンターの分離は再現性を向上させる。研究者は生のオブジェクトを保存し、バージョン管理されたルールセットを適用し、ポリシーが変更されたときに分析を再実行できる。公開されるデータセットには、ZLint のバージョンとルール設定を記録し、後の読者が結果を理解できるようにすべきだ。
これらのツールはまた、モジュール化されたプロジェクトが一つの巨大なスキャナーよりも統治しやすい理由を示している。証明書の専門家はリンタールールを保守できる。プロトコル開発者はハンドシェイクを保守できる。コアスキャニングは集中を保てる。リポジトリは別々のリリースリズムと貢献者コミュニティを持っており、これはアンブレラプロジェクトの現在のステータスを一つのバージョン番号に還元できないことを意味する。
これらの分析コンポーネントは、ZMap をホスト発見を超えて公開鍵インフラに関連するものにした。研究者や業界チームが、逸話では得られない規模で発行パターンを観測することを可能にした。正しい結論は依然として限定されている:ツールは特定のプロパティを測定可能にする。それらは証明書コーパスを、それを提示したシステムの完全なセキュリティ評価に変えるものではない。
パイプラインのすべての段階が測定される母集団を変化させる
成熟した ZMap ワークフローには、ターゲット選択、ZMap 発見、ZGrab2 ハンドシェイク、ZDNS 機能強化、証明書解析、リンター、ストレージ、公開が含まれうる。各段階が母集団をフィルタリングする。最終的なデータセットはこれらすべての選択の結果である。
ある研究が公開 IPv4 空間から始まり、一般的な TLS ポートをスキャンすると仮定する。応答しないアドレスは除去される。次に ZGrab2 が応答者との TLS を完了する。異なるハンドシェイクを要求するか、第二段階の接続を切断するホストは除去される。解析に失敗する証明書は除去されるか、別途カウントされるかもしれない。最終的な分析は、パイプラインを生き残ったシステムを記述するものであり、すべての TLS デプロイメントではない。
これは、手法が文書化されていれば欠陥ではない。最終的なカウントが、減少を伴わないセンサスとして記述されるときに欠陥となる。研究者は各段階での分母と除外理由を公開すべきだ。バージョン管理されたコードと設定により、他者が結果を再現または異議を唱えることができる。
時間もまたフィルターである。フルスキャンは高速であり得るが、インターネットはその最中や後に変化する。クラウドインスタンスは起動・停止する。証明書は更新される。エニーキャスト経路は変わる。データセットはある期間にわたって組み立てられた日付付きスナップショットである。それを数日後に収集された別のソースと結合すると、不一致が生じうる。
ストレージと重複排除は意味を変える。同じ証明書が多くのホストに現れることがある。ホスト数、証明書数、組織数をカウントすることは異なる質問に答える。一つの IP は多くのサービスをホストでき、一つのサービスは多くの IP を使える。エンティティ解決は不確実性を伴う分析層である。
公開は新たなリスクを生む。データセットは防御者が露出を理解するのを助けると同時に、攻撃者がターゲットを特定するのを助ける可能性がある。機密性の高いフィールドには、墨消し、集約、アクセス制御が適切かもしれない。オープンサイエンスは、害を考慮せずにすべてのアドレスとバナーを公開することを要求しない。
パイプラインには運用制御も必要だ。ログはレートとエラーを記録すべきだ。abuse メッセージは実行に関連付けられるべきだ。データは保護されるべきだ。なぜなら、それはインフラの詳細を含みうるからだ。クラウドストレージや分析に使用される認証情報は別個の攻撃対象面である。
再現性は永続的な妥当性と同じではない。プロトコルモジュールは変更され、ターゲットリストは利用できなくなり、ネットワークポリシーは変わりうる。十年の回顧は、どの手法が比較可能であり続け、どれが再解釈を必要としたかを識別できるため価値がある。
ZMap のインフラ貢献は、部分的にはこのパイプライン思考を標準化したことにある。スキャナーは一つのコンポーネントである。本格的な利用には、研究を来歴、ライフサイクル、倫理レビューを備えたデータシステムとして扱うことが必要だ。それが、インターネット全体の観測がパケットの集まりではなく証拠となる方法である。
応答を所有や脆弱性に格上げすると誤解を招く
一般の人々は、しばしば露出したカメラ、データベース、産業システムに関する主張を通じてインターネットスキャンに出会う。これらのストーリーは重要であり得るが、カテゴリ誤りに対して脆弱である。IP アドレスは組織ではない。バナーは検証された製品目録ではない。バージョン文字列は脆弱性が悪用可能であることの証明ではない。
アドレスは所有者が変わり、共有されうる。クラウドプロバイダーは多くの顧客をホストする。キャリアグレード NAT は解釈を複雑にしうる。エニーキャストは一つのサービスを多くの場所を通じて提供する。逆引き DNS は古いか一般的であるかもしれない。帰属には追加の証拠、時には事業者の協力が必要である。
サービスの指紋は偽装されうる。管理者はバナーを変更できる。プロキシやゲートウェイはバックエンドに代わって接続を終端する。ハニーポットはサービスを模倣する。スキャナーは製品と一貫した挙動を識別できるが、検証なしにそれを確実性に変えるべきではない。
脆弱性の主張は別の推論を加える。製品バージョンは公開勧告と関連付けられるかもしれない。デプロイメントには、バナーを変えずにバックポートされた修正が含まれているかもしれない。脆弱な機能は無効化されているかもしれない。緩和策が悪用をブロックしているかもしれない。逆に、一般的なバナーが影響を受けるシステムを隠している可能性もある。
正確な表現は特定的である:エンドポイントが応答した、ある値を提示した、または日付付きスキャン中にある挙動を示した。研究者は述べられた仮定の下で露出を推定できる。彼らは確認された脆弱なシステムと潜在的に影響を受けるバージョンを区別すべきだ。
この規律は衒学ではない。公的な非難は企業や重要インフラに影響を及ぼしうる。防御者は正確な優先順位付けを必要とする。誇張された数値は警報疲れを生み、事業者が研究者に協力する意欲を低下させうる。
経時的比較には一貫した定義が必要だ。後のスキャナーがより多くの亜種を認識すれば、見かけ上の増加は検出の改善を反映しているかもしれない。クラウドプロバイダーがプローブをブロックすれば、見かけ上の減少は可視性を反映しているかもしれない。ツールとネットワークの変更は、母集団の変化から分離される必要がある。
ZMap のツール群は、パイプラインがプロトコルの詳細を収集し生の記録を保存できるため、より強力な証拠を可能にする。それらは帰属の負担を取り除かない。最高品質の研究は、しばしば自分たちが知り得ないことを述べ、影響を受ける事業者に所見の検証を促すものである。
その中心的な教訓は、速度が洞察と誤りの両方を拡大するということだ。誤った解釈が一つのホストに適用されればサポートチケットになる。IPv4 空間に適用されれば、それは誤解を招く世界的な統計となる。
説明責任は最初のパケットが送出される前に設計されなければならない
インターネット全体のスキャンは、その事業者が測定を要求しなかったシステムに到達する。その事実は善意によって取り除くことはできない。責任ある実践は、害を最小化し、送信元を識別可能にし、事業者に異議を唱えるための実用的な経路を与えることを目指す。
ZMap の文書化と研究伝統は複数の制御を強調している。スキャンは情報的な逆引き DNS を持つ専用アドレスから発信されるべきだ。公開ウェブページでプロジェクト、プローブ、連絡先の詳細を説明すべきだ。abuse メールは監視されなければならない。除外を要求するターゲットは速やかにブロックされるべきだ。レートとペイロードは遠隔の作業を制限するように選択されるべきだ。
これらの手段は儀礼的ではなく、運用上のものである。逆引き DNS ラベルは、それが現在の説明に解決される場合にのみ有用である。abuse アドレスは、誰かが応答する場合にのみ有用である。ブロックリストは、それが将来の実行に適用され、チーム全体で共有される場合にのみ有用である。研究者は、予期せぬ影響が現れたときにスキャンを迅速に停止できるべきだ。
プローブの内容は混乱を減らすことができる。明確な HTTP ユーザーエージェントやリクエストパスは、研究トラフィックを識別できる。不正なパケットよりも、最小限の有効なハンドシェイクの方が一般的に好ましい。ただし、不正な挙動自体が明示的でレビューされた主題である場合を除く。認証試行やエクスプロイトペイロードは、サービス発見よりもはるかに高い倫理的・法的閾値を超える。
レート制限は、スキャナーのアップリンクだけでなく受信者を考慮すべきだ。ランダム化されたスキャンはアドレス空間全体に負荷を分散させるが、大きなブロックを持つネットワークは依然として多くのプローブを受け取る可能性がある。プレフィックスごとの制限や、既知の機密範囲の除外が適切かもしれない。反復測定は累積的な負担を考慮すべきだ。
オプトアウトは同意ではない。それは未承諾の接触の後または最中に救済手段を提供する。一部の事業者は依然としてスキャンを敵対的と見なすだろう。法律は法域、プロトコル、目的によって異なる。制度的レビューと法的助言が必要になるかもしれない。オープンソースソフトウェアの存在は、その使用を許可するものではない。
透明性は倫理だけでなくデータ品質も向上させうる。スキャンを理解する事業者は、ミドルボックス、ハニーポット、または測定アーティファクトを報告するかもしれない。説明ページは実行をまたいだ変更を文書化できる。abuse フィードバックは手法の一部となり、予期せぬ挙動を引き起こすプローブを明らかにする。
これらの制御はプロジェクト自体も保護する。不適切に管理されたスキャンは、研究機関の評判を傷つけ、上流プロバイダーにトラフィックのブロックを引き起こさせ、将来の研究への協力意欲を低下させうる。したがって、倫理的アーキテクチャは持続可能性の一部である。
いかなるチェックリストも害ゼロを保証できない。脆弱なデバイスが有効なリクエストで故障するかもしれない。セキュリティシステムが作業を生成するかもしれない。スキャンは事業者がプライベートと見なす設定を暴露する可能性がある。責任ある研究者はこれらの制限を認め、公共の価値と負担を比較検討する。
ZMap の遺産には、この議論を不可避にしたことが含まれる。インターネット全体のスキャンが安価になると、抑制はもはやコストに頼ることができなくなった。プロジェクトの成熟した実践は、説明責任を測定システムの第一級の機能として扱う。
送信元ネットワークの評判は有限の研究資産である
大学、企業、または測定ラボは、上流プロバイダー、ピア、遠隔の事業者がもはやその行動を信頼しなくなれば、スキャンする実用的な能力を失う可能性がある。苦情はフィルタリング、契約紛争、または無関係な研究に影響を及ぼす広範なブロックリストにつながりうる。したがって、送信元アドレスは単なる技術リソース以上のものであり、制度的評判を帯びる。
専用プレフィックスと明確な逆引き DNS は、測定を一般ユーザーから分離するのに役立つ。内部承認は、別のチームが異なる連絡先詳細で重複する実験を開始するのを防ぐ。スキャン、レート、除外リクエストの中央レジストリにより、組織は個々の研究者から履歴を再構築することなく事業者に回答できる。
評判は科学も改善する。有用な説明を受け取った事業者は、アーティファクトを報告したり所見を確認したりするかもしれない。応答を受け取らなかった事業者は、送信元をブロックする可能性が高い。透明性は生のリーチを減らし、残った関係の質を高めることができる。
リーダーシップは、abuse 対応を資金提供されたインフラとして扱うべきだ。学生や短期プロジェクトは変わるが、オプトアウトのコミットメントは存続する必要がある。組織は、誰がトラフィックを即座に停止できるか、論文公開後に誰が除外リストを所有するかを知っておくべきだ。
ZMap は大規模な実験を、組織が定期的に実行できるほど安価にした。希少なリソースとなったのは、広い社会的意味での許可であった:普遍的な同意ではなく、将来の観測を可能にする行動の記録である。
IPv6 は列挙を構築されバイアスのあるターゲットリストに置き換える
ZMap の本来の力は、IPv4 の有限で列挙可能な公開アドレス空間と不可分である。予約範囲を除外した後でも、ターゲット母集団は大きいが扱いやすい。IPv6 はその規模を何桁も変える。可能なすべてのアドレスに1つのプローブを送ることは有意義な戦略ではない。
これはアクティブ測定を不可能にするわけではない。ターゲット発見を変えるのである。研究者は DNS、証明書透明性、ルーティングデータ、観測されたトラフィック、ヒットリスト、アドレス割り当てのパターンを使用して、アクティブである可能性の高い IPv6 アドレスを特定できる。各ソースは選択バイアスをもたらす。
DNS 由来のリストは名前付きサービスに偏る。証明書リストは TLS と公開発行に偏る。ルーティングデータはホストではなくプレフィックスを識別する。ヒューリスティクスは一般的なインターフェースパターンを持つアドレスを見つけることができ、プライバシーアドレスや異常な割り当てを見逃す。公開 IPv4 空間に相当する単一のリストは存在しない。
この変化は分析上の結果をもたらす。IPv6 スキャンは通常、構築されたターゲットセットの調査であり、プロトコル母集団ではない。カバレッジはソースと生成方法を通じて記述されなければならない。異なるヒットリストを持つ研究間でカウントを比較することは無意味でありうる。
プライバシー機能とアドレスローテーションは経時的な追跡をより困難にする。デバイスはサービスを変えずに新しいアドレスの下で現れることができる。逆に、安定したサーバーアドレスはクライアント母集団よりも測定しやすいかもしれない。可視の IPv6 インターネットは運用上の慣習によって形作られる。
ZMap のステートレスエンジンは、選択されたツールと手法がサポートする場合、大規模な IPv6 ターゲットリストに依然としてプローブを送信できる。プロジェクトのより広範な貢献—高速発見とそれに続くモジュール化された機能強化—は依然として関連性がある。センサスという主張はそうではない。
この制限は健全である。なぜなら、インターネット測定はサンプリングに直接向き合わざるを得なくなるからだ。IPv4 全体のスキャンは、時に完全性が利用可能であるという信念を助長した。それはサービス、視点、フィルタリングの点で決して完全ではなかった。IPv6 はそのギャップを無視不可能にする。
したがって、プロジェクトの将来はすべてのアドレスをスキャンすることよりも、透明性のあるターゲット母集団を構築することに依存するかもしれない。来歴、重複排除、バイアス分析のためのツーリングが、パケットレートと同じくらい重要になる。DNS、ルーティング、受動的測定コミュニティとの協力は、不確実性を排除するふりをせずにカバレッジを改善できる。
IPv6 は ZMap を時代遅れにしない。それは ZMap の遺産のどの部分が永続的であるかを明らかにする:大規模に狭い質問をし、サンプルの限界を記録するためのアーキテクチャである。
経時的証拠は最大速度ではなく安定した手法に依存する
ZMap の最大の貢献の一つは、観測を繰り返す能力である。反復は、手法が比較可能であり続ける場合にのみ科学的に有用になる。より高速なスキャナーバージョン、異なる送信元ネットワーク、または改訂されたプロトコルモジュールは、インターネット母集団が変わらなくても結果を変えうる。
経時的プログラムはコマンドライン以上を凍結すべきだ。ターゲット生成方法、除外、置換シード、送信元アドレス、プローブペイロード、レート、再試行、応答検証を記録すべきだ。後続のモジュールは独自のバージョンとスキーマを必要とする。ストレージパイプラインは、後でレコードを再分類できるように、十分な生の証拠を保存すべきだ。
プロトコルの進化は断絶を強いる可能性がある。広範な Server Name Indication 以前に実施された TLS 研究は、最新の名前リストを追加してシリーズを連続的と呼ぶことによって、仮想ホスト環境で正確に再現することはできない。新しい手法はより良いかもしれないが、重複期間を持つ新しい測定レジームとしてラベル付けされるべきだ。
スキャナーの改善は別の不連続を生み出す。より多くのサービスを認識するパーサーは、普及率が上昇したように見せかけることができる。より厳格な応答検証はカウントを減少させうる。研究者はツール変更の効果を推定するために、サンプル上で新旧の手法を並行して実行すべきだ。
視点の安定性はソフトウェアと同じくらい重要だ。上流プロバイダーはフィルタリングを変更できる。大学は経路を変えることができる。ピアリングは送信元を一部のネットワークに近づけることができる。第二の視点は、見かけ上のトレンドがグローバルなのかパス特有なのかを識別するのに役立ち、単に信頼性を追加するのではなく母集団を変える。
ターゲットの所有権も変化する。IPv4 ブロックは移転され、クラウドサービスはアドレスをリサイクルし、デバイスは一時的に現れる。一つのアドレスからの繰り返しの応答は、必ずしも一つの永続的なマシンではない。経時的分析には質問に適したエンティティモデルが必要か、アドレスレベルの観測に留まるべきだ。
公開は欠損を露出すべきだ。あるスキャンで受信パケットが失われたり、プロバイダーがトラフィックをブロックしたりした場合、その実行を静かに以前の結果に正規化すべきではない。信頼区間と段階ごとの完了は、インターネット測定が実験室の機器のように振る舞うふりをせずに、限界を理解可能にできる。
ZMap を巡る十年の回顧は、手法の歴史を結果の一部として扱うため価値がある。プロジェクトの速度は反復調査を実用的にした。そのより深い成熟は、繰り返される数値が比較可能でないときを認識することにある。
正しい観測も時間とともに運用上虚偽になりうる
スキャンレコードは収集時点では正しくても、後には誤解を招く可能性がある。証明書は更新され、アドレスは再割り当てされ、サービスは消失する。履歴データは研究に有用だが、新鮮さモデルなしに現在の露出製品にインポートされると危険である。
異なるフィールドは異なる速度で劣化する。ルーティングオリジンは何年も安定しているかもしれない。クラウド仮想マシンは数分しか持たないかもしれない。証明書には明示的な有効期間があり、早期に置き換えられる可能性がある。バナーはアップデート後に変更されうる。データセットは、主張に必要な最も細かいレベルで収集時刻を保持すべきだ。
再検証は常に安価ではない。製品は数百万のエンドポイントを監視し、再スキャンの頻度を決定する必要があるかもしれない。頻繁な接触は負担とコストを増大させる。頻度が低いと古い所見が増える。リスクベースのスケジュールは、重要サービスと最近の変更を優先し、低価値の履歴は明確にマークしたままにすることができる。
アドレス再割り当ては、古い所見が新しい所有者に追従するときに害を生む。かつて露出したデータベースをホストしていた公開 IP は、後に無関係な顧客のものになるかもしれない。エンティティ解決システムは、履歴的観測を現在の帰属から分離し、確認できないリンクを期限切れにすべきだ。
証明書データも同様の罠を生みうる。古い証明書に現れる名前は、同じ組織が今日そのエンドポイントを運営していることを証明しない。証明書透明性とスキャンデータには発行日と収集日が必要だ。あるルートプログラムの下で無効だったチェーンが、後に異なって扱われるかもしれない。
生のデータセットは、アナリストが新しい質問でそれらを再訪できるため価値がある。それらはもはや公開されていない詳細を保存するため機密性が高い。保持は正当化され、アクセスは制御され、公開は継続する公共の利益を中心に設計されるべきだ。「かつて到達可能だった」ということは、無期限のアドレスレベルの配布を無害にしない。
商業インテリジェンス製品も、より大規模に同じ問題に直面する。洗練されたインターフェースは、新鮮さが目立たなければ古い観測を現状に見せることができる。顧客は古いデータに基づいてサプライヤーや資産に対して行動するかもしれない。手法の透明性には再スキャンの周期と信頼度を含めるべきだ。
ZMap のパイプラインは日付付き証拠を奨励し、周辺エコシステムには期限切れの規律が必要だ。測定はデータが書き込まれたときに完了するのではない。結果にはライフサイクルがある:収集、解釈、公開、更新、そしていずれ廃棄である。
ハニーポットは測定されるインターネットが戦略的に応答できることを示す
スキャナーはしばしば、リモート応答がサービスの付随的な特性であると仮定する。セキュリティシステムはプローブを認識し、意図的に応答できる。ハニーポットは偵察を引き付けるために脆弱なプロトコルをエミュレートする。ファイアウォールは合成リセットを送信する。ターピットは接続を受け入れ、スキャナーを遅延させる。欺瞞プラットフォームは分類を混乱させるように設計されたバナーを返す。
これらのシステムはすべての研究においてノイズではない。それらは公開インターネットの一部であり、測定の対象となりうる。それらは製品の普及率や露出に関する主張を複雑にする。なぜなら、観測された挙動は、基礎となる資産ではなく意図的なパフォーマンスである可能性があるからだ。
単一の IP は、多くのポートにわたって運用されるスキャニングトラップを表すこともある。すべての見かけ上のサービスを別個のデプロイメントとしてカウントすることは母集団を誇張する。ポート間の一貫性、タイミング、既知の欺瞞シグネチャが役立つが、洗練されたシステムは適応する。
コンテンツデリバリーやセキュリティプロバイダーは、大規模にプローブを傍受できる。それらのエッジ応答はドメインにとって本物であり、アドレスのみのスキャンにとっては一般的であるかもしれない。サーバーソフトウェアの研究は、結局防御層を測定することになるかもしれない。これは、対象が正しく命名されていればスキャナーのエラーではない。
防御者は、繰り返されるスキャンの後に既知の研究ソースをブロックするかもしれない。結果として観測されるサービスの減少は、改善のように見える可能性がある。透明性と安定した送信元アイデンティティは、ブロックをより起こりやすくし、倫理的な運用を可能にする。測定品質と説明責任は反対方向に引っ張られる可能性がある。隠密の送信元をローテーションすることはリーチを改善するかもしれないが、正当性を損なう。
研究者はすべての防御制御を自動的に打倒しようとすべきではない。回避は相互作用と倫理的姿勢を変える。ある研究が検閲やブロッキングの理解を必要とするならば、手法は明示的でレビューされるべきだ。日常的なサービス調査は、一部のネットワークが応答しないことを選択することを受け入れるべきだ。
欺瞞には戦略的目的もある:攻撃者の不確実性を高め、インテリジェンスを収集する。ハニーポットを区別する正確な方法を公開することは防御価値を減らす可能性がある。研究者は集計報告や事業者との調整を必要とするかもしれない。
教訓はハニーポットよりも広い。インターネット測定は固定された対象の受動的観測ではない。対象は測定器を認識し応答できる。ZMap の再現可能なプローブは、結果として得られる挙動がエンドポイントに関する非戦略的事実と誤解されなければ、その相互作用を分析可能にする。
エンティティ解決はパケット記録が市場の主張になるところである
ZMap はアドレスとプロトコル応答を記録する。公開報告や商用製品はしばしば組織、製品、資産を必要とする。その翻訳は単純なデータベース結合ではない。登録レコードはアドレスを使用している顧客ではなくネットワーク事業者を指名することがある。クラウドプロバイダーは何千もの無関係なテナントをホストするプレフィックスを所有する。逆引き DNS は古いか、一般的か、リセラーによって制御されている可能性がある。
いくつかの手がかりが帰属を改善できる。自律システムオリジンはプレフィックスを告知しているネットワークを識別する。WHOIS や登録データは、レジストリの現在のレコードの下でリソース保持者を識別する。TLS 証明書は名前を提供できる。DNS と HTTP 応答はサービスのブランドを明らかにできる。どれも単独では法的所有権や運用責任を証明しない。
これらの手がかりは正当な理由で矛盾しうる。銀行はクラウドプロバイダーとコンテンツデリバリーネットワークを使用できる。マネージドセキュリティ企業は顧客のためにトラフィックを終端できる。アドレスはリースされうる。証明書は旧称を含む可能性がある。エンティティ解決には日付付きの証拠と不確実性のルールが必要だ。
製品識別にも同様の連鎖がある。バナーはソフトウェアを名指しできる。ハンドシェイクは指紋に一致できる。ウェブページはおとりである可能性がある。製品は別のアプライアンス内に組み込まれているかもしれない。バージョン情報は隠されるか、意図的に変更される可能性がある。研究は観測された文字列、推論された製品、確認された実装を分離すべきだ。
大規模データセットは、カウントが容易なため決定論的ラベルを助長する。「不明」カテゴリーは方法論的には正直だが、商業的には不満足である。システムはそれらを折りたたむのではなく、信頼度と競合する仮説を保存すべきだ。事業者に連絡するかどうかを決定するユーザーは、なぜその帰属がなされたのかを見る必要がある。
再割り当てはプロセスを時間的なものにする。IP はスキャン後に別の顧客に移りうる。数週間後に送られた報告は誤った当事者に届くかもしれない。機密性の高い所見は開示の直前に再チェックされるべきだ。履歴製品は古い帰属が現在の露出として現れるのを防ぐべきだ。
集約は誤りを減らし、分布を隠す可能性がある。クラウドネットワークにある種の露出したサービスが含まれていると報告することは、すべてのテナントを名指しせずに正確かもしれない。プロバイダーをすべてのサービスの事業者として名指しすることは不公平でありうる。研究者は証拠と公共の利益に合ったレベルを選択すべきだ。
商業資産インテリジェンス企業は、顧客が生のパケットではなく所有権と文脈に対して支払うため、この層に多額の投資をする。価値は実在し、ZMap のオープンスキャナーとは別である。高品質の製品は、収集時刻、信頼度、修正メカニズムを開示すべきだ。
学術研究にとって、エンティティ解決は検証サンプルを用いた手法として文書化されるべきだ。手動チェック、事業者フィードバック、独立したソースが誤差を推定できる。真実の基準の不在は、精密なチャートの背後に隠されるべきではない。
ZMap は収集をスケーラブルにした。それは帰属の誤りをスケール可能にもした。責任ある境界は、利用可能な最良の証拠で主張を止めることである:アドレス応答、サービス挙動、製品仮説、または検証されたエンティティ。各ステップには独自の証明が必要だ。
Censys は ZMap の系譜を共有するが、オープンプロジェクトの所有ではない
ZMap の学術的研究は、商業インターネットインテリジェンス企業である Censys の条件を作るのに役立った。その関係は重要であり、しばしば誤った同一性に折りたたまれる。Censys は製品、顧客、独自のデータ運用を持つ別会社である。ZMap Project はオープンソースツールスイートおよび研究エコシステムである。
商業的系譜は、再現可能なインターネット測定に市場価値があることを示している。セキュリティチームは、露出したサービス、証明書、資産に関する最新情報を望んでいる。企業は継続的なスキャンを運用し、データセットを維持し、エンティティを解決し、検索と監視を提供できる。これらの活動には、スキャナーを公開する以上のインフラとサポートが必要だ。
商業運用は説明責任モデルも変える。企業には顧客、契約、永続的なスキャンフットプリントがある。独自システムと機能強化を開発しながら、ZMap 関連技術を使用するかもしれない。そのデータセットは、未修正の公開ツールの出力として扱われるべきではない。
この分離は帰属を保護する。大学研究者やオープンソースメンテナが、すべての商業製品決定の功績を認められるべきではない。Censys は、すべての ZMap リポジトリや他者が作成したデータセットを所有していると記述されるべきではない。共有された創設者と歴史は制度的境界を消し去らない。
この関係はオープンソース経済学も例示する。公共の研究ツールは、それを使用するすべての企業の収益を受け取らずに商業カテゴリーを創造できる。商業企業は貢献者に資金を提供したり、改善を上流に還元したりできるが、プロジェクトは彼らの収入に対して自動的な請求権を持たない。持続可能性は助成金、制度的支援、貢献者の時間、そして企業が上流に投資することを選択するものに依存する。
ユーザーにとって、オープンツールとマネージドサービスは異なる取引を提供する。ZMap を実行することは、質問、レート、生データに対する制御を与える。それにはネットワークキャパシティ、エンジニアリング、倫理プロセス、ストレージが必要だ。商用プラットフォームは、維持されたデータとインターフェースを有償で提供し、顧客はその収集手法とカバレッジに依存する。
Censys の存在は、オープンプロジェクトが商業化されて消えたことを証明しない。それは測定手法が企業を支えるに十分価値のあるインフラになったことを示す。2026年の ZMap 4.4.0を含むプロジェクトの継続的なリリース活動は、独立した技術的生命を示している。
商業ストーリーは所有権を確立せずにインパクトを説明する。ZMap はインターネット全体の測定を再現可能にするのに貢献した。Censys は関連インテリジェンスでビジネスを構築した。両者は系譜を共有し、異なる権威の下で運営されている。
スキャナーはオープンだが、測定プログラムは依然として高価である
ZMap スキャナーは専有ライセンス料なしでダウンロードできる。本格的なプログラムを運営するにははるかに多くのものが必要だ。組織は帯域幅、ホスト、キャプチャキャパシティ、データストレージ、アナリスト、セキュリティ制御、abuse 対応、および法的または制度的レビューを必要とする。深いプロトコルスキャンは CPU とリモート相互作用を追加する。経時的研究は永続的なデータ管理義務を生み出す。
クラウドインフラは計算を迅速に利用可能にするが、スキャニングポリシーを複雑にする可能性がある。プロバイダーは高レートのプロービングを制限したり、苦情を受け取ったりするかもしれない。送信元アドレスは変わりうる。下り料金とパケットレート制限は設計に影響する。大学ネットワークは適切な帯域幅を持っているかもしれないが、プログラムが調整されなければ評判リスクに直面する。
ストレージは機能強化を通じて成長する。最小限の応答レコードは小さい。証明書、プロトコルトランスクリプト、HTTP ボディはそうではない。生データを保持することは再現性を支援するが、機密性を高める。研究者は保持ルール、アクセス制御、削除計画を必要とする。
人員は最大の隠れたコストである。誰かがモジュールを更新し、エラーを解釈し、事業者に対応しなければならない。倫理的実践にはタイムリーな人間の注意が必要だ。数百万のプローブを送信する自動スキャンは、監視されていないメールボックスを唯一の説明責任メカニズムとすることはできない。
資金は大学、助成金、企業、貢献者に分散している。プロジェクトは統合された予算や従業員数を公開していない。リポジトリ活動はメンテナンスを示すが、すべての下流使用の経済的価値ではない。これは研究インフラでは一般的であり、継承リスクを生む。
モジュールスイートは重複するエンジニアリングを減らすことができる。研究者はすべての論文のためにスキャナー、TLS コレクター、リンターをゼロから構築する必要がない。共有コードは比較可能性を高め、メンテナンスを集中させる。便益は公的であり、コストは少数のメンテナグループに降りかかりうる。
ツールを使用する機関は、依存度に応じて貢献すべきだ。貢献にはコード、テスト、文書化、資金、または責任あるスキャニングインフラが含まれうる。プライベートフォークを維持する商用ユーザーは短期的利益を得るかもしれないが、公開ツールを現在のプロトコルと互換性に保つコストを増大させる。
マネージドデータセットとの総コスト比較は頻度と制御に依存する。1つの研究を実施するチームは、既存のデータソースによってより良くサービスされるかもしれない。新しいプロトコルの質問を開発する研究グループは、独自の測定を実行する必要があるかもしれない。オープンソースは選択肢を生み出すが、すべての演習を経済的に賢明にするわけではない。
ZMap は他のスキャナーや商用データサービスと並ぶ一つの段階を占める
ZMap はしばしば他のスキャナーと比較されるが、その比較には目的が必要だ。Nmap は柔軟な発見と詳細な検査のために設計されており、豊富なスキャンタイプ、指紋データベース、スクリプトエンジンを備える。Masscan は高レートスキャニングで知られる。商業資産インテリジェンスプラットフォームは継続的な収集とエンティティ機能強化を運用する。脆弱性スキャナーは認証チェックと修復ワークフローを追加する。
ZMap の強みは、研究指向のステートレスな第一段階とモジュール式の測定スイートにある。制御されたプローブと構造化出力による反復的な広範な調査に適している。それは完全な脆弱性管理製品でも、インタラクティブな管理者向けユニバーサルスキャナーでもない。
Nmap はより小さなターゲットセットの詳細な検査を実行でき、ネットワーク運用で広く使用されている。そのステートフルなロジックとスクリプトの柔軟性は異なるワークフローに役立つ。研究者は ZMap を使用して応答するエンドポイントを見つけ、詳細なフォローアップに別のツールを使用するかもしれない。カテゴリーは勝者を要求せずに重なり合う。
Masscan の速度は資産発見とセキュリティ作業に適しうる。検証、出力、周辺の研究実践の違いは、見出しのパケット/秒数よりも重要だ。選択は必要な証拠と組織が責任を持って運用する能力に従うべきだ。
商用プラットフォームは、顧客がスキャンすることを要求せずに維持されたビューを提供する。それらは複数の収集方法、DNS、登録データ、履歴的文脈を組み合わせるかもしれない。ユーザーは利便性とサービスのために制御と透明性をトレードする。カバレッジとエンティティ解決は評価すべき方法論的主張のままである。
受動的測定はターゲットに接触することを回避し、観測点で利用可能なトラフィックのみを見る。それは外部スキャンが見逃すアクティブな使用を明らかにでき、グローバルな公開ビューを提供できない。ルーティングと DNS データセットはサービスを証明せずに文脈を追加する。
最も信頼できる測定プログラムはソースを組み合わせる。スキャンは DNS 仮説を検証できる。受動的証拠はサービスへの実際のトラフィックを示せる。事業者開示は帰属を解決できる。ツール競争は方法論的三角測量よりも有用ではない。
ZMap の影響は、インターネット全体の研究は再現可能で、レートを意識し、モジュール式であるべきだという期待に見える。別のスキャナーを選択する研究者でさえ、幅の広さが測定設計の普通の一部になりうることを示したデモンストレーションによって変わった分野で働いている。
成熟は無害または完全なスキャンではなく、維持された手法を意味する
リリースから十年以上後、ZMap はバージョン4.4.0でアクティブなままであり、周辺スイートはアプリケーションハンドシェイク、DNS、公開鍵インフラ分析をカバーしていた。体系的な回顧と継続的な研究議論は、プロジェクトが永続的な測定インフラになったことを示している。
その成熟はメンテナンスの成果である。それは倫理的疑問を解決するものではなく、リポジトリ全体の均等な健全性を保証するものでも、インターネットの完全なビューを作り出すものでもない。プロトコルは進化し、IPv6 はターゲット構築を変え、防御システムは既知のプローブに適応する。オープンソースの可用性はまた、メンテナがそのソフトウェアで実施されるすべてのスキャンを取り締まることはできないことを意味する。
証拠はアーキテクチャ、リリースステータス、文書化された実践について最も明確である。グローバルなユーザーセンサス、統合された資金、すべての下流デプロイメントの結果についてはより弱い。独立したオペレーターによる誤用は、自動的にプロジェクトに帰属されるべきではないが、責任あるスキャニングガイダンスは、すべてのユーザーがそれに従っていることの証明として扱われるべきではない。
プロジェクトの永続的手法は、普遍的可視性の主張よりも狭い。限定的な質問をし、送信元とターゲット母集団を記録し、プローブとツールのバージョンを保存し、観測を帰属から分離し、事業者が異議を唱えるための経路を設計する。IPv6 では、この手法はターゲットリストがどのように構築され、何を除外するかの明示的な説明も必要とする。
次のテストは、ターゲット来歴、段階ごとの減少、責任ある運用、日付付き解釈を含む、フルパイプラインにわたって独立して再現可能な現在の研究である。その証拠は、公共の測定コモンズが列挙可能な IPv4 空間を超えた先でも生き残れることを示すだろう。
ZMap は公開インターネットの一部を見る技術的コストを下げた。その価値は今や、認識的および制度的コストを見える状態に保つことにかかっている:誰が、どこから、どのパケットで、どの定義の下で問われ、測定が害を引き起こしたときにどのような救済があるのか。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加