
要約
- RFC 9837は実験用IPv6 Destination Optionを定義し、32ビット値で出口PEのFIBを選ぶが、入口PEの身元や権限は証明しない。
- グローバルな経路ではAHまたはESPが必要で、限定ドメインでは全境界のACLに依存する。後者は明記されたfail-open設計である。
- 処理は既定で無効にしなければならない。展開、衝突、ACL効果、規模、相互運用、OAMは公開実験で確かめる事項だ。
正しい番号を持つパケットを正しい顧客へ転送できても、そのパケットを受け入れてよかったとは限らない。
RFC 9837 は2025年8月のExperimental文書である。公式情報 は審査とIESG承認を示すが、導入を示さない。RFC 7841 の文書区分を消してはならない。
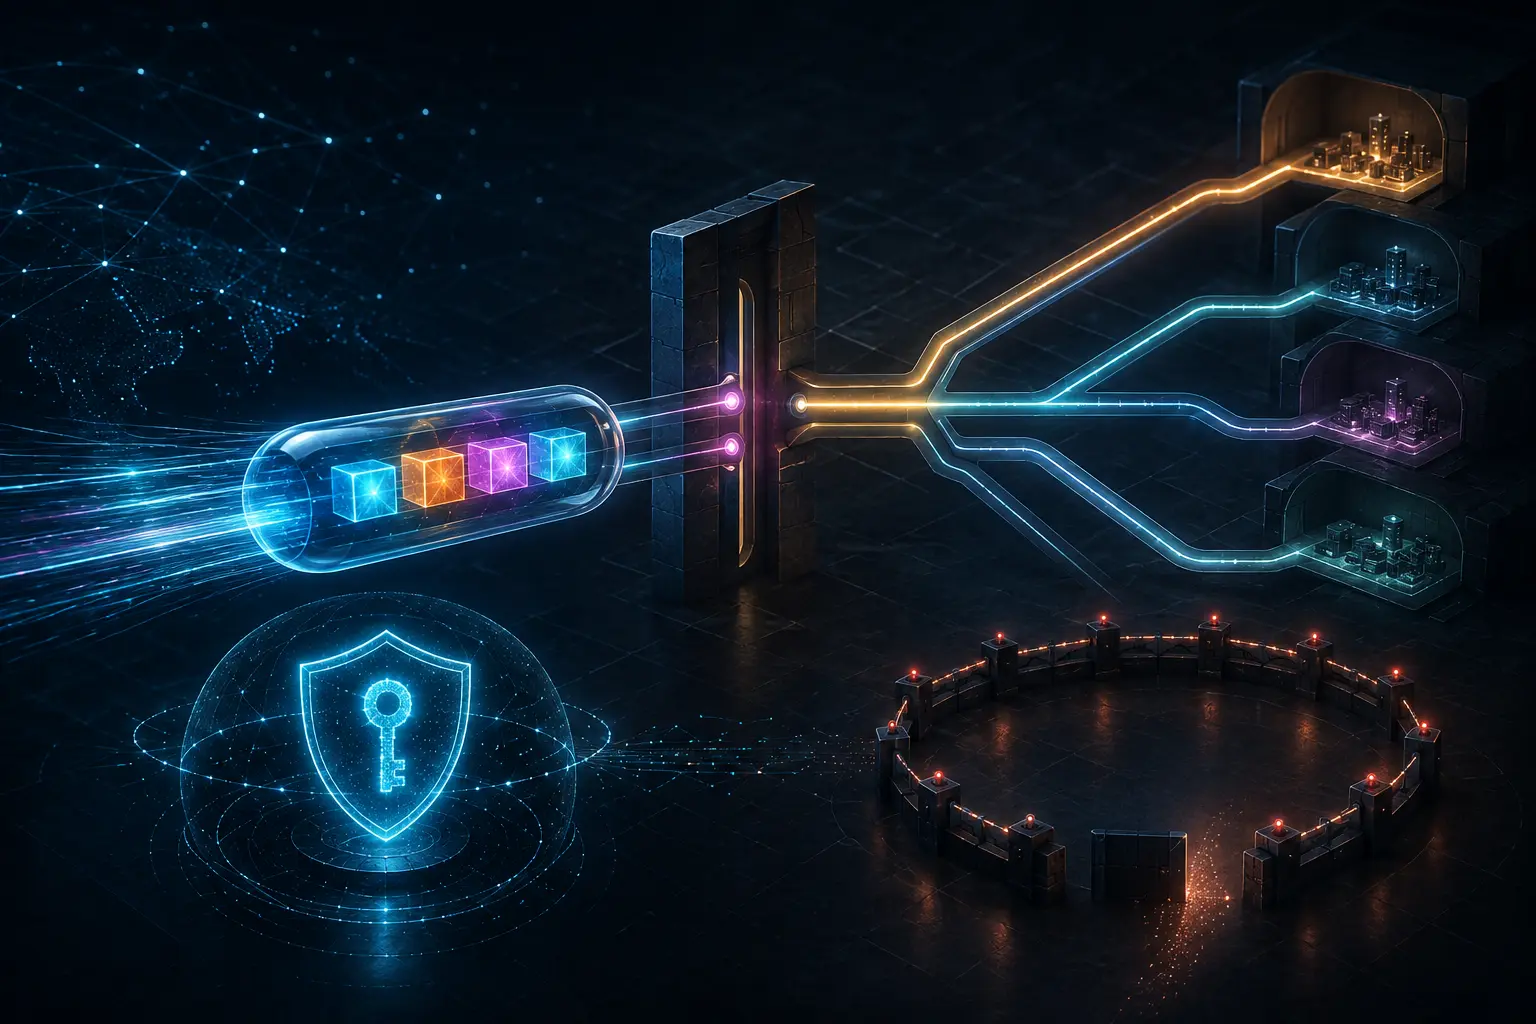
RFC 8200 に従い、入口PEは顧客データをIPv6で包み、上位データの直前に0x5Eのオプションを置く。長さは4バイト。値が出口PEのFIBを指し、一致すればCEへ送り、一致しなければ破棄する。
4バイトは資格証明ではない
外部装置が参加PEを偽装できれば、正しい形式と実在するサービス値を使ってVPNへの注入を試せる。グローバルな配送では、トンネルをAHまたはESPで暗号学的に保護する。必要な証跡は相手の身元、Security Association、鍵の期間、検証結果であり、サービス値ではない。
限定ドメインでは、すべての境界ノードが、オプションを持ち内部インターフェースへ向かう外来パケットをACLで捨てる。RFC 8799 は限定ドメインを説明し、Safe(r) Limited Domains草案 はfail-openを論じるが、まだ標準ではない。
「内部限定」は構成証跡ではない。全入口の台帳、ACLの版と適用状態、各入口の外側からの拒否試験が必要だ。RFC 6169 が示すように、トンネルは層を誤った検査を迂回しうる。
FIBを書いた主体も追跡する
FIBはCLI、PCEPやNETCONFを使うコントローラ、またはルーティングプロトコルで作れる。RFCはそのルーティング拡張を定めない。同じ番号が未設定、期限切れ、別顧客への再割当てである可能性が残る。
RFC 8342 の意図状態と運用状態の区別が効く。API成功は装置適用の証明ではなく、装置上のエントリも承認者の証明ではない。
BGP/MPLS VPN、EVPN、SRv6 は別方式の比較対象で、今回の実験を保証しない。RFC 2473 の一般トンネルも准入を代行しない。
実験には終了条件が要る
IANA表の実験コードは他の実験と衝突しうる。そのため処理は既定で無効、明示的にだけ有効化する。変更記録には対象PE、責任者、承認、ロールバックを残すべきだ。
RFCは展開労力、同期、ハードウェア更新、ACLの費用と効果、FIB生成、規模、二実装の相互運用、PINGやTRACEROUTE、Wireshark、TCPDUMPの可視性を公表するよう求める。最初の成功パケットは結論ではなく、測定の開始である。
Heng Luの最小初期仕様とローカルな将来判断は共通形式と現場権限を分ける。動くコードの優先は測定を要求し、現実を先に置く編集は未検証の製品・運用者・事故を推測させない。
出典
- https://www.rfc-editor.org/rfc/rfc9837.html
- https://www.rfc-editor.org/info/rfc9837
- https://www.rfc-editor.org/rfc/rfc8200.html
- https://www.rfc-editor.org/rfc/rfc7841.html
- https://www.rfc-editor.org/rfc/rfc2473.html
- https://www.rfc-editor.org/rfc/rfc6169.html
- https://www.rfc-editor.org/rfc/rfc4302.html
- https://www.rfc-editor.org/rfc/rfc4303.html
- https://www.rfc-editor.org/rfc/rfc8799.html
- https://datatracker.ietf.org/doc/html/draft-wkumari-intarea-safe-limited-domains-04
- https://www.iana.org/assignments/ipv6-parameters/ipv6-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc4364.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc8986.html
- https://www.rfc-editor.org/rfc/rfc5440.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加