
要約
- The Estée Lauder Companies Inc. は、
.clinique、.lamer、.originsの現在のディレクトリ上の企業オブジェクトそのものであり、記録上のスポンサー組織でもある。 - 現在の委任、DNSSEC、RDAP、契約、エスクロー、緊急時運用の記録は、完全な非公開アーキテクチャを明かしたり長期的な信頼性を証明したりすることなく、実際のレジストリ能力と責任を裏付けている。
- Specification 13 はブランド限定の登録ポリシー境界を定義しており、3つの TLD はそれぞれ異なるルート、契約、変更、登録データ、例外の状態を保持している。
- 専門事業者や自動化が日常作業を担う場合でも、監督、統合、保守、可搬性、承認済みの例外処理は継続的なコストであり続ける。
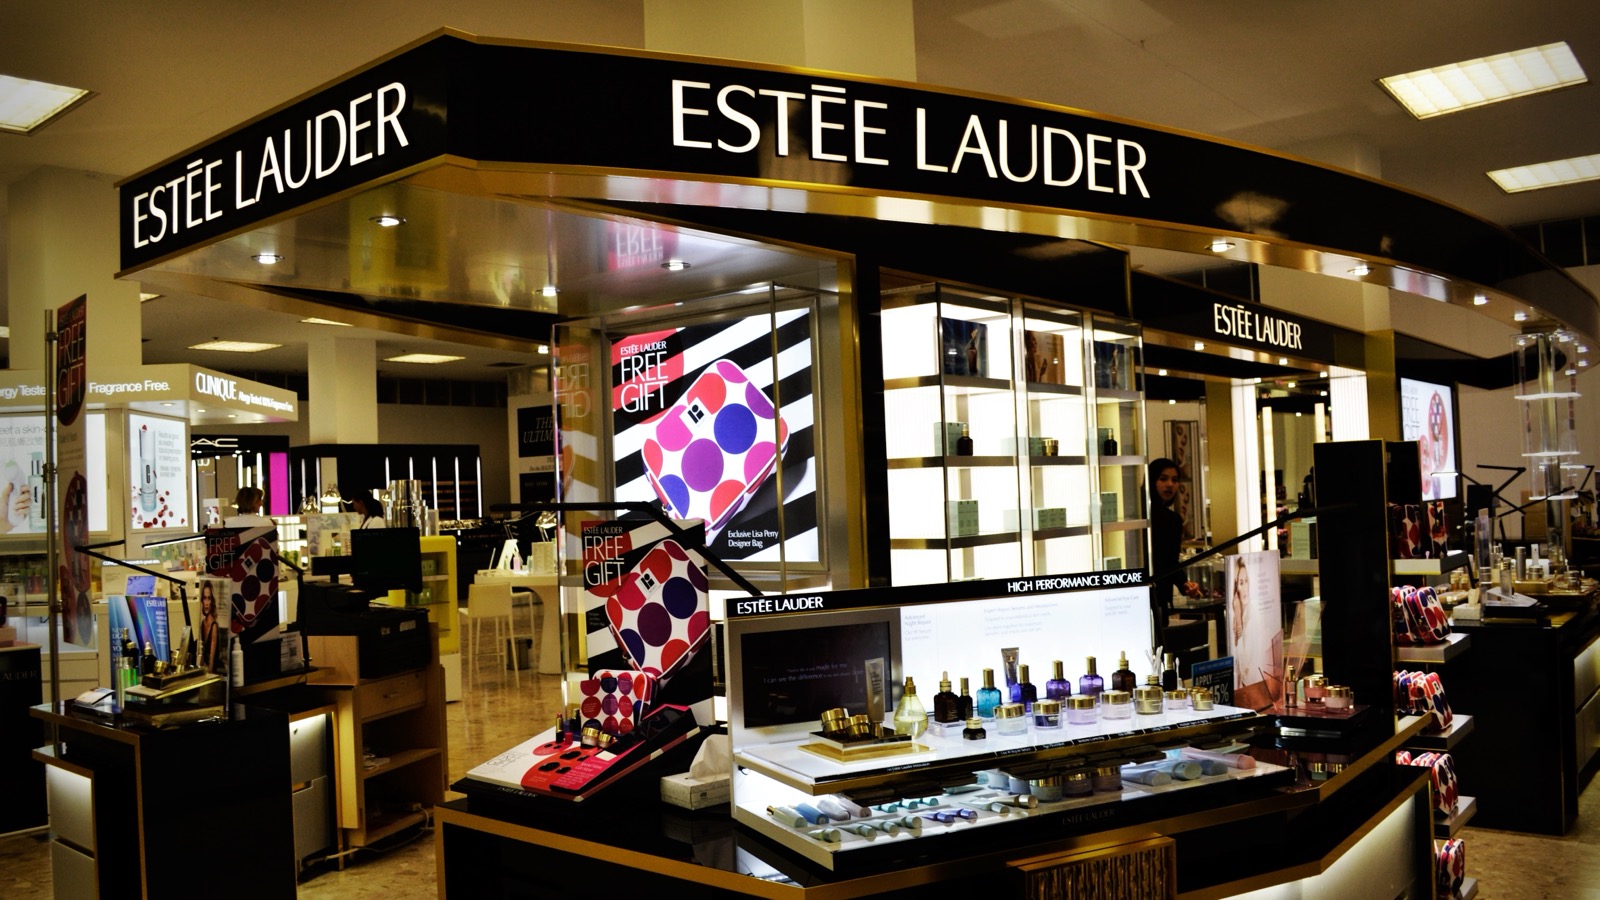
画像に関する注記:添付のクリエイティブ・コモンズ写真は、カナダにある Estée Lauder の小売店舗を写したものである。これは公開企業とブランドの文脈を示すが、
.clinique、.lamer、.originsのインフラ、レジストリバックエンド、DNS または RDAP 運用者、非公開アーキテクチャ、インシデント、測定された信頼性、顧客の本番運用成果を描くものではない。
The Estée Lauder Companies Inc. は、製品、店舗、財務報告のみで同社を捉えると見落としがちな、限定的なインターネット基盤の役割を担っている。現在の BTW ディレクトリには、The Estée Lauder Companies Inc. の既存企業オブジェクトが存在する。[1] 別途、IANA のルートゾーンデータベースは、.clinique、.lamer、.originsの3つの委任済みジェネリックトップレベルドメインのスポンサー組織として同社を挙げている。[2][3][4] ICANN のレジストリ契約インデックスも、3つの文字列すべてについて同じ運用者を特定している。[5][6][7] これらの独立した記録が、本記事の主題である、3つの永続的な名前空間の責任に結びついた実在の企業オブジェクトを確立している。
これらのラベルはブランドに対応するが、同時に別個の技術的識別子でもある。各 TLD は独自のルート委任、レジストリ契約、登録データオブジェクト、DNSSEC マテリアル、サービスエンドポイント、そして逸脱の可能性を持っている。「ビューティードメインを更新する」という変更要求は、影響の大きい運用には十分に正確ではない。指示では、変更対象の記録、エンドポイント、鍵、連絡先、契約、またはポリシーとともに、.clinique、.lamer、.origins、または明示的にレビューされた3つすべてのセットを特定しなければならない。
この関係は、3つのマーケティング名の管理よりも重要であり、インターネットの管理よりはるかに狭い。The Estée Lauder Companies Inc. は DNS ルートの権威でも、規制当局でも、ラベルの語に対する主権者でもない。IANA は委任データを記録し、ICANN は契約関係を管理し、権威ある運用者はプロトコルクエリに応答し、レジストラと登録者にはそれぞれの役割があり、リゾルバは応答を解釈する。同社は記録上のスポンサー組織でありレジストリ運用者である。公開記録は、同社がすべての構成要素を自ら実装していることを示さず、作業の完全な非公開配分も開示していない。
3つの ICANN 契約インデックスとその基盤となる契約は、3つの TLD について別個の法的オブジェクトを保持している。[5][6][7][8][9][10] Specification 13 の記録は、限定的なポリシー上の区別を加えている。これらは、運用者とその関連会社に紐づく制限のあるブランド TLD 契約であり、通常のオープンな小売名前空間ではない。[29][30][31][32] この指定は、適格性と管理について何かを示す。採用、セキュリティの有効性、稼働時間、登録量、商業的価値、顧客の成功を立証するものではない。
この調査のために保持された現在の公開観測では、ライブの委任、DNSSEC、RDAP ブートストラップ、およびクエリ可能なnic.clinique、nic.lamer、nic.originsの記録が確認された。[2][3][4][11][12][13][14] これらは、ある時点における観測可能な管理領域についての有用な事実である。サービスレベルの履歴ではない。成功した応答は、完全なバックエンドトポロジー、人員配置モデル、サプライヤー配分、変更記録、キャパシティ計画、インシデント履歴、またはすべてのネットワークにわたる耐障害性を明らかにしない。
したがって有用な問いは、ブランド TLD が革新的に見えるかどうかではない。The Estée Lauder Companies Inc. が3つの別個の名前空間にわたって何を一意に、正確に、安全に、復旧可能に、帰属可能に維持しなければならないかである。その問いは4つの継続的なコスト分類を浮き彫りにする。
- 監督コスト:誰が変更を承認できるか、専門作業がどのようにレビューされるか、どの差異が意図的か、各 TLD について何がアクションを完了させる証拠となるかを決定すること。
- 統合コスト:委任、権威 DNS、DNSSEC、レジストリシステム、RDAP、WHOIS、アクセス制御、報告書、証明書、監視、契約義務、継続性の取り決めを、アイデンティティを統合せずに接続すること。
- 保守コスト:長い名前空間の存続期間を通じて、鍵、連絡先、資格情報、サービスエンドポイント、契約、ポリシールール、エスクローの取り決め、ランブック、依存関係マップを最新に保つこと。
- 例外処理コスト:部分的な障害、古いデータ、権限の不一致、トランスポートの問題、無効なセキュリティチェーン、サプライヤー移行、ポリシー衝突、単純な可用性チェックでは不十分なインシデントを診断すること。
注目の写真はカナダにある Estée Lauder の小売店舗を写している。これは公開企業とブランドの文脈を示す。.clinique、.lamer、.originsのインフラ、レジストリバックエンド、DNS または RDAP 運用者、非公開アーキテクチャ、インシデント、測定された信頼性、顧客の本番運用成果を示すものではない。
アイデンティティ、3つのブランド TLD、責任の境界
エンティティの正確性が最優先である。ここで検討する企業オブジェクトは、現在のディレクトリ記録で特定される The Estée Lauder Companies Inc. である。[1] IANA の.clinique、.lamer、.originsの各ページは、スポンサー組織として The Estée Lauder Companies Inc. を挙げている。[2][3][4] 対応する ICANN のページは、同社をレジストリ運用者と特定し、各文字列について別個の契約インデックスを保持している。[5][6][7] この企業と TLD の結びつきは、ブランドの馴染みからの推論ではなく、権威ある記録によって裏付けられている。
企業、商標、関連会社、技術サービスプロバイダーは互換ではない。3つのラベルは同社ポートフォリオのブランドを指すが、ルートゾーン記録はスポンサーとして同社を挙げる。同じページには技術連絡先として Afilias が記載されている。[2][3][4] この連絡先記録は技術的依存とエスカレーション経路を示す。完全なサプライヤーアーキテクチャを開示するものではなく、法的な運用者の役割を移すものでも、指定された連絡先がすべてのレジストリ機能を実行することを証明するものでも、現在のサービスレベルを確立するものでもない。
同社の 2025 年 Form 10-K と自社年次報告書インデックスは、情報システムへの依存や、サイバー、第三者、運用、継続性のリスクへの曝露を含む企業およびリスクの文脈を提供する。[27][28] これらの開示はガバナンスに関連するが、特定の TLD がインシデントを経験したことや、3つのレジストリが同社の小売およびエンタープライズ技術スタックを共有していることの証拠ではない。本記事は、企業開示、名前空間の証拠、プロトコル動作を別個の層として扱う。
ICANN の契約インデックスは、運用者のアイデンティティ、契約のアイデンティティ、公開契約資料を追加する。[5][6][7] 基盤となる契約は、レジストリサービス、登録データ、報告、継続性、移行、セキュリティ協力、管理された変更を含む、通常のウェブホスティングを超えた義務を記述している。[8][9][10] ルートゾーン記録は委任された権限がどこから始まるかを示す。契約は委任された名前空間の運用に付随する義務を記述する。どちらの記録も完全な実行中の実装を明らかにしない。
このため、ここではレジストリを主権者ではなく、記録管理と運用の機能として理解するのが最善である。レジストリは権威あるデータを維持し、より大きな階層の中で管理された変更に参加する。DNS ルートを所有せず、すべてのリゾルバを制御せず、対応する語のすべての使用について一般的な権限を得ることもない。すべてのアクターを特定の記録、プロトコル、または決定権に結びつけると、境界はより明確になる。
Specification 13 は役割の限定的な性質を補強する。ICANN の公開インデックスと3つの申請資料は、各文字列をブランド TLD ポリシーフレームワークに結びつけている。[29][30][31][32] これらの資料は登録資格と運用者管理の分析を支援する。TLD 配下のすべてのドメインがアクティブであること、名前空間が大規模な本番ワークロードを支えていること、制限ポリシーがアカウント侵害、設定エラー、サプライヤー障害、古いセキュリティデータを防ぐことを証明するものではない。
したがって、ポートフォリオを単一の「Estée Lauder ドメイン」管理に還元すべきではない。.clinique、.lamer、.originsは別個の委任オブジェクトである。一つを正しく指定する承認が、必ずしも他をカバーするとは限らない。デポジット、エンドポイント、連絡先、鍵の変更、セキュリティイベント、移行ステップは、一つでは成功し他では失敗しうる。スポンサーの共通性や契約日の類似性は、オブジェクトごとの証拠の必要性を除去しない。
実行可能な責任モデルには3つの層がある。The Estée Lauder Companies Inc. は、3つの委任と契約すべてに関連付けられた記録上の企業である。1つ以上の専門当事者が技術機能を実行する可能性があるが、保持された公開証拠は完全な配分を開示していない。独立した DNS、RDAP、契約、継続性の記録は、非公開アーキテクチャを明かすことなく、選択された公開事実を検証できる。これらの層を分離することで、過小な説明責任と裏付けのない帰属の双方を防ぐ。
委任記録と稼働中の DNS 管理領域
委任はラベルを DNS 階層の到達可能な部分に変える。IANA のルートゾーンページは、.clinique、.lamer、.originsに関連する権威ネームサーバー、連絡先、WHOIS、RDAP、DNSSEC 情報を公開している。[2][3][4] リゾルバは親委任から始まり、それをたどって権威サービスへ至る。その経路は、正確な TLD、ネームサーバー名、アドレス到達性、権威応答、キャッシュ動作、トランスポート、応答検証に使用されるセキュリティチェーンに依存する。
3つの IANA ページは、視覚的に並行した運用パターンを露呈している。それぞれが同じスポンサー組織と技術連絡先を挙げ、TLD 固有の WHOIS および RDAP エンドポイントを公開している。[2][3][4] この調査のために保持されたライブ DNS 観測では、3つの文字列すべてについて複数の権威ネームサーバー記録と署名付き委任が確認された。これは観測時点における公開された権威名と DNSSEC 状態の証拠である。すべてのサーバーが独立したネットワーク、施設、コントロールプレーン、資格情報、運用チームを使用していることの証明ではない。
目に見える類似性は、効率性と集中の両方の疑問を生む。共有された専門サービスは手順を一貫させ、繰り返しのエンジニアリングを削減できる。一方で、3つの TLD に共通の依存関係を作り出すこともある。ネームサーバー数だけでは障害ドメインの独立性は確立されない。強力な信頼性評価には、ルーティング観測、ネットワーク多様性、複数視点のクエリ結果、DNSSEC 検証履歴、変更記録、定義された期間にわたるインシデント証拠が必要となる。
委任には少なくとも3つの真実の層がある。意図された状態は承認済み変更記録と契約責任の中に存在する。記録された状態はルートゾーンおよび関連レジストリ記録に存在する。観測された状態は公開プロトコルから受け取った応答に存在する。成熟した管理はこの3つすべてを比較する。それらが異なる場合、その差異は所有者、期限、影響評価、検証方法を伴う例外となる。
この分離が重要なのは、成功したクエリは狭い証拠にすぎないからである。1つの DNS 応答は、ある時点で経路が応答したことを確認する。すべての権威エンドポイントが到達可能だったこと、IPv4 と IPv6 が一貫して動作したこと、TCP フォールバックが機能したこと、すべての検証リゾルバがチェーンを受け入れたこと、観測の前後で応答が正しいままであったことを証明しない。RFC 7766 は TCP 上の DNS 要件を記述し、RFC 4034 と RFC 4035 は DNSSEC レコードと検証動作を定義している。[23][24][25]
DNSSEC はタイミングと管理の境界を加える。親と子のデータは整合し、署名は有効であり続け、鍵は正しく取り扱われ、ロールオーバーは有効なチェーンを維持しなければならない。あるシステムでは設定が正しく見えても、検証者が公開結果を拒否することがある。保持された IANA ページと観測は署名付き委任データを示すが、完全な鍵管理や中断のない検証履歴を確立するものではない。
ポートフォリオは TLD ごとの比較を価値あるものにする。管理は、すべてのフィールドが同一でなければならないと仮定せずに、.clinique、.lamer、.originsの承認済み状態と観測状態を比較できる。差異は意図的で文書化されているべきであり、さもなければ例外として扱うべきである。比較には、委任、権威名、関連する場合はアドレス、DS データ、応答コード、トランスポート、連絡先、登録データ発見を網羅すべきである。
実行中のコードと権威ある記録は併せて考慮しなければならない。契約は説明責任を特定できるが、エンドポイントが応答することを証明できない。現在の応答は限定的な到達性を証明できるが、それ自体では法的権限や持続的な信頼性を確立できない。The Estée Lauder Companies Inc. について、記録と保持された観測は、3つの実際の委任された管理領域を確立するのに十分に整合している。それらは完全な設計を明らかにせず、測定されたサービスレベルを示すものでもない。
RDAP、登録データ、偽の健全性のリスク
RDAP は HTTP 上で構造化された登録データを公開する。IANA の DNS ブートストラップレジストリは TLD を権威ある RDAP サービスベースにマッピングし、クライアントに標準ベースの発見経路を提供する。[11][22]nic.clinique、nic.lamer、nic.originsについて保持された観測は、現在発見されたサービスから RDAP ドメインオブジェクトを返した。[12][13][14] 応答は構造化された名前、イベント、エンティティ、ステータス値、ネームサーバーデータ、セキュア DNS 情報を露呈する。
これらの応答はクエリ可能な公開オブジェクトを確立するが、レジストリデータベースの完全なビューではない。公開出力は編集され、役割限定され、スケジュールで同期され、または内部システムとは異なる形で表現されることがある。応答は非公開のデータモデル、レジストラセッション、サプライヤートポロジー、監視設計、人員配置、過去の障害履歴を開示しない。1つのリクエストが到達したホスト名は、そのリクエスト経路についての証拠であり、完全なサプライヤーマップではない。
HTTP の成功は最初のテストにすぎない。RFC 9082 は RDAP クエリパスを定義し、RFC 9083 は応答オブジェクトとエラー動作を定義する。[20][21] 有用な評価は、ブートストラップ発見、TLS 検証、応答適合性、オブジェクトアイデンティティ、ステータス意味論、イベント時刻、編集通知、ページネーションまたは切り捨て動作、IPv4 と IPv6 の到達性、期待されるエラー、権威 DNS および既知のレジストリ状態との整合性もチェックする。
偽の健全性は、監視がこれらすべての動作を緑のステータスに還元するときに現れる。HTTP 200 応答は、誤ったオブジェクト、古い状態、不完全なフィールド、意味的に無効な構造を運ぶことがある。構文的に有効なオブジェクトでも、レジストリシステムと不整合でありうる。逆に、編集されたフィールドはデータ損失ではなく正しいポリシー動作である可能性がある。信頼性には、トランスポートだけでなく意味と期待される状態のチェックが必要である。
3つの TLD のポートフォリオはこの作業を増大させる。ブートストラップエントリ、ベース URL、証明書、スキーマ、オブジェクト名、期待されるステータス、イベントパターンには、TLD ごとの明示的なチェックが必要である。共有監視は、個別の期待を保持する場合にのみ効率的である。nic.cliniqueを認識するが他の2つを黙って省略するテストは、ポートフォリオの大部分が未観測のまま緑を報告しうる。
RDAP は例外処理の表面も作り出す。障害は DNS 発見、ルーティング、TLS、HTTP、JSON 解析、オブジェクト検索、承認、編集、同期、上流レジストリ状態で発生しうる。これらの障害クラスは異なる所有者と救済策を持つ。すべての障害を再試行すると負荷を増幅し診断を遅らせる可能性があり、すべての欠落値をセキュリティインシデントとして扱うと不必要な開示リスクを生む可能性がある。
WHOIS は3つの TLD すべての IANA ページに引き続き掲載されている。[2][3][4] RDAP とレガシーテキストインターフェースの両方を維持することは、互換性と同期の義務を生む。フィールドは異なる形で表現され、消費者は文書化されていないフォーマットに依存し、ポリシー更新は一方のインターフェースに先に到達しうる。RDAP の構造は機械解釈を改善するが、保守を排除するのではなく TLS、ブートストラップ、スキーマ、適合性の依存を追加する。
現在の応答は、能力と現在の到達性の貴重な証拠である。繰り返しの信頼性、登録量、ユーザー採用、顧客成果を主張するには十分ではない。そのような主張には、定義された観測期間、測定方法、障害の計上、情報源セットが提供しない帰属可能な本番証拠が必要である。
Specification 13、ライフサイクル統合、変更リスク
3つの TLD は公開されたブランドポリシー分類を共有している。ICANN は Specification 13 の申請インデックスを維持しており、保持された.clinique、.lamer、.originsの申請文書は各名前空間を The Estée Lauder Companies Inc. に結びつけ、制限付き登録モデルを記述している。[29][30][31][32] これはポリシーと説明責任の事実である。実際の使用、普遍的な遵守、サービスの信頼性、商業的利益を証明するものではない。
ライフサイクルの第一のリスクは識別子の喪失である。「ブランドドメインを変更する」という要求は、どの TLD が影響を受けるか、どの権限がアクションを承認するかを隠す可能性がある。管理された要求は、正確な TLD、影響を受ける記録またはサービス、現在値と提案値、運用者と実行者、依存関係、検証基準、巻き戻し条件を指定すべきである。ポートフォリオ全体の作業でも、3つの独立して検証された結果を保持すべきである。
第二のリスクはポリシーの逸脱である。ブランド TLD の地位は適格性フレームワークを確立するが、運用システムは登録ワークフロー、アイデンティティと承認の管理、レジストラまたはプロビジョニングの取り決め、データ公開、監査証跡を通じて意図されたポリシーを強制しなければならない。契約や申請書は意図を表明できるが、アクセスルール、古いグループメンバーシップ、自動化ワークフローが異なる動作をすることがある。公開情報源は、ここでそのような逸脱が発生したことを確立せず、監督されるべき管理境界を特定する。
第三のリスクは隠れた依存である。小さなエンドポイント、鍵、連絡先の変更は、DNS、証明書、RDAP ブートストラップ、クライアント設定、監視、ファイアウォールルール、アクセス制御、エスクロー、報告、復旧手順に影響しうる。高コストなのは通常、1つの値を編集することではない。変更後にすべての依存する管理が同じオブジェクトについて合意していることを示し、巻き戻し経路が利用可能であることを示すことである。
第四のリスクは TLD 間の逸脱である。共有された所有権と類似の契約は、.clinique、.lamer、.originsの共通テンプレートを促す。共有ツールは手動エラーを減らし一貫性を改善できる。一方で、1つの誤った値を3つすべてに適用したり、例外を黙ってスキップしたりすることもある。分離されたツールは隔離を改善するが保守と分岐を増やす可能性がある。公開情報源は非公開アーキテクチャを示さないため、防御可能な管理は共有依存を文書化し、3つの名前付き結果を検証することである。
第五のリスクは時間的な逸脱である。TLD は長命である。スタッフ、サプライヤー、証明書チェーン、連絡先、資格情報、契約バージョン、標準、技術プラットフォームは変化する。名前空間は、復旧経路を理解する人々が他へ移った後も解決を続けることができる。通常運用は、高圧イベントまで古いエスカレーション連絡先、文書化されていない例外、未テストの復元手順を隠すことがある。
証拠はチーム間で断片化しうる。法務スタッフは契約を保持し、ネットワークチームは DNS を監督し、セキュリティチームは鍵を管理し、専門プロバイダーがレジストリサービスを実行し、ブランドチームが適格性を定義し、企業技術チームが隣接システムを所有することがある。インシデント時、各グループは記録の一部しか保有しないことがある。管理レジスタは、すべての機能が1つのチームに属すると偽ることなく、権限、正確な識別子、実行、検証、依存関係、復旧を結びつけるべきである。
登録制限はある種の曝露を減らす一方で、特権を集中させる。小さな承認済み人口は、侵害された管理アクセスや誤ったポリシー自動化が不釣り合いな影響を持つ可能性を意味する。したがって、この指定はアクセスレビュー、職務分掌、変更証拠、ログ、例外の経過管理、独立した観測の代替にはならない。
レジストリ契約はライフサイクルを通常のウェブ管理以上のものにする。[8][9][10] 技術実行が外部委託されている場合でも、The Estée Lauder Companies Inc. は現在の状態を理解し、例外をレビューし、復旧をテストし、必要に応じて取り決めを変更するのに十分な可視性と契約上の権利を必要とする。実行の外部委託は、説明責任ある監督の必要性を外部委託しない。
監督、統合、保守、例外のコスト
監督コストは決定権から始まる。委任、DNSSEC、登録データサービス、エスクロー、アクセス、サプライヤー配分の変更は、公開名前空間に影響しうる。運用者は、文書化された承認チェーン、要求と検証の分離、承認された目標状態の記録を必要とする。3つの TLD について、レビュー担当者は決定が1つの文字列、2つの文字列、または3つすべてに適用されるかも知る必要がある。
監督にはサプライヤー証拠が含まれる。サービスプロバイダーは変更が完了したと報告するかもしれないが、説明責任ある組織は関連する公開結果を独立して検証すべきである。これはすべてのプロバイダーシステムを複製することを要求しない。委任、セキュリティメタデータ、サービス発見、オブジェクトアイデンティティ、復旧依存を確認するのに十分な記録とテストへのアクセスを要求する。変更は、それを実行したシステムだけでは証明されない。
統合コストは、異なるコントロールプレーンを結びつけることから生じる。ルート委任、権威 DNS、DNSSEC、RDAP ブートストラップ、RDAP サービス、証明書、アクセス制御、ゾーンデータの取り決め、報告、エスクロー、インシデント対応は異なるシステムで管理されうる。それぞれ異なる識別子と時間モデルを使う。統合は、依存関係を見えるようにしながらそれらの違いを保持しなければならない。
ICANN の Centralized Zone Data Service は、レジストリデータを取り巻く管理されたアクセス面の1つを示している。[18] レジストリ報告は別の公開説明責任チャネルを提供する。[19] どちらも通常のウェブサイト機能ではない。アクセス要求、データ公開、報告スケジュール、技術サービス状態はすべて別個のプロセスを必要としうる。ポートフォリオビューは、1つの成功したワークフローを他のすべての義務が健全である証拠として扱うことなく、それらを結びつける必要がある。
保守コストは、静かな劣化を防ぐ継続的な作業である。連絡先はレビューが必要である。資格情報と証明書は失効する。DNSSEC 鍵はローテーションする。監視ルールはエンドポイントやスキーマが進化する際に変更が必要である。エスクローの取り決めと復旧手順はテストが必要である。契約とサプライヤー責任は変わる。委任時に正しかった設定は、誰も意図的に壊さなくても数年後には不完全になりうる。
保守にはシステムのインベントリだけでなく証拠のインベントリを含めるべきである。各 TLD について、運用者は権限がどこに記録されているか、どの公開状態が期待されるか、どの観測がそれを検証するか、誰が例外を所有するか、どの証拠が復旧を示すかを知るべきである。現在の所有権のない文書化は弱い。再現可能な証拠のない所有権は個人の記憶に依存しすぎる。
例外処理コストは通常最も予測しにくい。部分的な DNS 障害はレコードタイプ、リゾルバ、ネットワーク、トランスポート、検証状態に依存しうる。RDAP の問題はブートストラップデータ、TLS、HTTP、スキーマ、オブジェクト同期、アクセスポリシー、クライアントの前提を含みうる。争われた変更は企業権限と技術実行の両方を含みうる。修復は迅速でも、診断、検証、コミュニケーション、再発防止にはるかに時間がかかることがある。
例外処理にはエスカレーションルールも必要である。管理された移行中には不一致が予想されうるが、例外には所有者と期限が必要である。時間境界がなければ、期待された伝播は古い状態の無期限の説明になる。同じ原則は、受け入れられた監視ギャップ、遅延した鍵作業、未テストの復旧経路にも適用される。受け入れは明示的で、日付が付され、元に戻せるべきである。
これらのコストカテゴリは、保持された情報源が人員や予算の数字を開示していなくても実在する。企業証拠なしに The Estée Lauder Companies Inc. に金銭的価値、人員数、インシデント時間、サプライヤー料金を割り当てるのは不適切である。記録は作業クラスとガバナンスニーズの存在を裏付けるが、財務見積もりを裏付けない。
コストモデルは、規模の経済が誤解を招く可能性がある場所も明らかにする。.clinique、.lamer、.originsにわたる共有ツール、サプライヤー、手順は通常の作業を削減しうる。一方で共通の障害モードを作り出すこともある。分離された管理は隔離を改善するが、逸脱とレビュー負担を増やす可能性がある。正しいバランスは、公開委任記録から導出できない非公開アーキテクチャとリスク選好に依存する。
能力、運用信頼性、顧客の本番運用成果
3つの証拠層は分離されたままでなければならない。
能力は、システムが何を要求され、設定され、または目に見えて実行できるかに関する。現在の証拠は能力の記述を裏付ける。The Estée Lauder Companies Inc. は3つの委任済み TLD について記録されている。[2][3][4][5][6][7] ICANN は3つの TLD すべてについて別個の運用者および契約インデックスを公開している。[5][6][7] 複数の権威名と DNSSEC メタデータが観測可能だった。IANA は RDAP 発見データを公開している。[11] 保持されたnic.clinique、nic.lamer、nic.originsオブジェクトはクエリ可能だった。[12][13][14] レジストリ契約と ICANN の継続性リソースは、データ、移行、緊急時メカニズムを記述している。[8][9][10][15][16]
運用信頼性は、それらの能力が通常運用、変更、部分障害、復旧の間に一貫して機能するかに関する。ここで使用された証拠は長期的な信頼性調査ではない。現在の記録と限定的な観測を含み、複数視点の時系列、応答時間分布、鍵ロール履歴、復旧時間、インシデント要約、変更失敗率を含まない。これから稼働時間や耐障害性のスコアを責任を持って計算することはできない。
顧客の本番運用成果は、ユーザー、登録者、パートナー、アプリケーション、ビジネスユニットが検証済みの結果を達成したかに関する。保持された公開情報源は、.clinique、.lamer、.originsに結びついた顧客事例、採用数字、依存関係マップ、取引効果、測定された利益を文書化していない。また顧客の失敗も確立していない。正しい分類は、顧客成果がこの証拠によって示されていないことである。
この区別はいくつかのよくある誤りをブロックする。複数のネームサーバーは独立した耐障害性を証明しない。DNSSEC メタデータは継続的な検証を証明しない。HTTP 成功は登録データの正確性を証明しない。ブランド契約は高い利用を証明しない。エスクローフレームワークは最新のデポジットが完全または復元可能であることを証明しない。現在のルート記録はすべての復旧資格情報がアクセス可能なままであることを証明しない。
各層には異なる証拠方法が必要である。能力は多くの場合、権威ある記録、設定、現在のプロトコル応答で評価できる。信頼性には反復測定、管理された変更、障害テスト、インシデント証拠、復旧演習が必要である。顧客成果には文書化された現実世界の依存関係、ユースケース、結果が必要である。これらの方法を混ぜると、限定的な事実が裏付けのない結論に変換される。
より強力な信頼性評価には、時間をかけた複数ネットワークの DNS および RDAP 観測、親子の DNSSEC 整合性チェック、鍵変更の証拠、サービスレビュー記録、例外の経過時間、サプライヤーのインシデント要約、エスクロー検証、復元演習が必要である。それは.clinique、.lamer、.originsのそれぞれについて期待状態を定義し、差異の理由を記録するだろう。
顧客成果の評価には異なる記録が必要である。名前空間に依存する実際のサービスやコミュニティを特定し、ベースライン動作を確立し、変更を文書化し、無関係なブランド活動ではなく TLD に成果を結びつける必要がある。これらはいずれも企業名やレジストリ指定から推論すべきではない。
層を分離することは、TLD が信頼できないまたは未使用であるという主張ではない。証拠の規律の主張である。公開記録は実際の運用者の役割と稼働中のインターフェースを確立する。信頼性と顧客への影響は未解決のまま残す。これは有用な結果である。なぜなら、意思決定者に追加でどのような証拠が必要かを伝えるからである。
エスクロー、緊急時運用、通常の稼働時間を超えた継続性
継続性は権威サーバーの稼働維持よりも広い。通常運用やサプライヤー関係が継続できない場合に、重要なレジストリ機能とデータを保存することを含む。ICANN のレジストリデータエスクローフレームワークは、定義されたプロセスの下で独立したエスクロー契約に必要なデータを置くために存在する。[15].clinique、.lamer、.originsの契約は継続性と移行の義務を含む。[8][9][10]
エスクローの品質はデポジットの存在以上のものに依存する。データは完全で、タイムリーで、正しくフォーマットされ、保護され、正しい権限の下でアクセス可能で、復元に使用可能でなければならない。復号、検証、解釈、または現在のサービスへの接続ができないファイルは弱い復旧証拠である。公開フレームワーク資料はメカニズムを説明するが、これら3つの TLD の非公開デポジット品質を露呈しない。
ICANN の Emergency Back-End Registry Operator フレームワークは、定義された緊急条件下で重要なレジストリ機能の一時的な継続経路を記述する。[16] これは通常の耐障害性の代替ではない。権限決定、エスクローデータへのアクセス、サービス起動、コミュニケーション、その後の移行を必要としうる最後の手段のメカニズムである。したがって準備には、現在の連絡先、互換性のあるデータ、既知の依存関係、テスト済みの決定経路が必要である。
3つの TLD のポートフォリオは復旧のスコープ設定を重要にする。インシデントは1つの TLD に影響し、他の2つは利用可能なままかもしれない。共有サプライヤーやコントロールプレーンは3つすべてに影響しうる。契約や移行アクションは各名前空間に異なって適用されうる。復旧計画は共有依存と分離依存を特定し、運用者が全か無かのイベントを想定しないようにすべきである。
可搬性は継続性の一部である。同社は独自システムや専門サプライヤーを使用するかもしれないが、説明責任あるリーダーシップは、移動にどのようなデータ、資格情報、証明書、鍵、フォーマット、権利、承認が必要かを理解する必要がある。サプライヤー関係は通常条件下で良好に機能しても、これらの資産が不明確またはアクセス不能な場合、許容できない退出リスクを課す可能性がある。
継続性証拠は実際には失効する。復元演習は合格しても、スキーマ変更、スタッフ交代、サプライヤー変更、証明書交換、鍵ローテーションの後に陳腐化しうる。レビューは時間だけでなく重要な変更によってトリガーされるべきである。目標は静的なバインダーを維持することではなく、記録された責任から復元された重要サービスへの現在の経路を維持することである。
ゾーンデータアクセスとレジストリ報告も移行の文脈で重要である。[18][19] これらはエスクローや緊急運用の直接の代替ではないが、より広い証拠と説明責任環境の一部を形成する。継続性レビューは、各データソースが何を提供でき何を提供できないか、誰がアクセスできるか、通常システムが利用できないときに有用であり続けるかを理解すべきである。
最も強力な継続性の問いは実践的である。組織は、現在の公開および契約記録から復元された必須機能への承認済み経路を示せるか? その経路は、意思決定者、データ、資格情報、サプライヤー、検証チェック、コミュニケーション、終了基準を特定すべきである。公開証拠は The Estée Lauder Companies Inc. がこの非公開演習を完了したことを証明できない。それは、3つの TLD すべてについてこの演習が必要な理由を示す。
公開記録がテスト可能にする障害モード
以下の障害モードは、公開管理領域から導出された合理的なテストである。いずれかの障害が発生したという主張ではない。
1. エンティティと運用者の混同
The Estée Lauder Companies Inc.、ブランド、ICANN、IANA、エンドポイント運用者、レジストラが1つのアクターとして記述される。説明責任は不正確になる。管理は、各決定と技術的主張を関連する企業、契約、ルート記録、エンドポイント、またはプロトコル責任に結びつける日付付き役割マップである。[2][3][4][5][6][7]
2. TLD 間の変更逸脱
3つの文字列すべてを意図した変更が1つの TLD にのみ到達し、他の2つには到達しないか、説明のつかない差異を伴って到達する。管理は明示的な TLD ごとの目標と独立した検証である。ポートフォリオ自動化は、1つの一般的な成功ではなく3つの名前付き結果を生み出すべきである。
3. 誤った企業権限
技術的に有能な人物またはサプライヤーが、現在の企業承認なしに影響の大きい変更を要求する。変更は技術的に有効でも手続き上不正でありうる。管理は正確な TLD とアクションに結びついた現在の承認チェーンであり、古い連絡先は速やかに削除される。
4. 親子 DNSSEC の不一致
鍵または DS 遷移により親と子のデータが不整合になり、検証リゾルバが応答を拒否する。RFC 4034 と RFC 4035 は関連するレコードと検証動作を記述する。[23][24] 管理は段階的ロールオーバー、独立検証、明確なタイミング、実行可能な巻き戻し計画である。
5. 見かけ上のネームサーバー多様性と共有障害
複数の権威名が列挙されているが、隠れた共有依存が相関した停止を引き起こす。委任データは独立性を証明できない。管理はアーキテクチャを認識した耐障害性レビュー、複数ネットワークテスト、共有プロバイダーや制御コンポーネントを失敗させる演習である。
6. DNS トランスポートの盲点
単純な UDP クエリは成功するが、切り詰められた応答や TCP 接続が失敗する。[25] 管理は、1つの小さなクエリに依存するのではなく、代表的なレコードサイズ、フォールバック動作、接続処理、複数ネットワークをテストすることである。
7. ブートストラップと RDAP エンドポイントの分岐
IANA のブートストラップデータはクライアントを古いまたは展開済みサービスと不整合なベース URL に導く。[11][22] 管理は、ブートストラップエントリ、DNS、TLS、HTTP 動作、期待される RDAP オブジェクトの変更後比較である。
8. 到達可能だが意味的に無効な RDAP
エンドポイントは HTTP 成功を返すが、応答が不正形であり、誤ったオブジェクトを特定し、必要な構造を省略し、または予期しないエラーを含む。RFC 9082 と RFC 9083 はクエリと応答動作を定義する。[20][21] 管理はスキーマ認識とオブジェクト認識の検証である。
9. 登録データの鮮度ギャップ
サービスはプロトコル層で正しく応答するが、選択されたステータス、イベント、エンティティ、ネームサーバー参照が古い。管理は承認された期待状態モデルと、到達性監視だけではなく権威ある変更記録との照合である。
10. 古いまたは使用不能なエスクロー
デポジットは存在するが不完全、無効、アクセス不能、または復旧ツールと非互換である。[15] 管理は、現在のデータ、鍵、フォーマット、承認された所有者を使用した定期的な検証と復元リハーサルである。
11. 緊急権限のギャップ
深刻なイベントが発生するが、誰がデータを解放し、緊急サービスを起動し、プロバイダーを調整し、移行を承認できるかを迅速に証明できる者がいない。EBERO フレームワークと契約義務はこれを予見可能にする。[16][8][9][10] 管理は、現在の連絡先と代理者を伴うテスト済みの決定ツリーである。
12. 注意の低い名前空間の劣化
1つの TLD がビジネス上の注目をあまり受けないため、委任がアクティブなままでも連絡先、テスト、資格情報、復旧手順が古くなる。公開情報源は現在の利用を確立しないため、低利用を想定できない。管理はすべてのアクティブな名前空間の最低運用ベースラインである。
13. 共有自動化がエラーを伝播する
テンプレート、資格情報、ポリシーエラーが3つの TLD すべてに一度に影響する。管理は段階的展開、TLD ごとの確認、必要に応じた高リスク資格情報の分離、最初の予期しない結果後の停止条件である。
14. 能力が顧客成果として提示される
委任、署名付き応答、契約、ブランド名が信頼性、採用、ユーザー利益の証明として提示される。これは技術記録が正確でも証拠の失敗である。管理は能力、信頼性、顧客成果を別々にラベル付けし、それぞれに正しい証拠を要求することである。
これらのモードは、例外処理に名前付き所有権と予算が必要な理由を示す。ほとんどは別の緑のダッシュボードでは解決しない。権限記録、プロトコル知識、依存関係マッピング、現在の証拠、サプライヤー調整、不確実性の下で決定できるプロセスが必要である。
リーダーシップの管理と決定テスト
リーダーシップレビューはオブジェクトの命名から始めるべきである。決定は.clinique、.lamer、.origins、または3つすべてに関するか? どの記録、サービス、鍵、データセット、契約義務、サプライヤー関係が影響を受けるか? 「ブランドドメイン」のような曖昧な言葉は、影響の大きい変更には不十分である。
次の問いは承認された状態である。DNS については、委任、ネームサーバー、アドレス、DNSSEC、トランスポートの期待を含みうる。RDAP については、ブートストラップベース、証明書、HTTP 動作、メディアタイプ、スキーマ、オブジェクトアイデンティティ、エラー処理を含みうる。継続性については、デポジットの新しさ、検証、権限、連絡先、データアクセス、復旧依存を含みうる。
第三の問いは稼働状態がどのように証明されるかである。重要な変更には、タイムスタンプ付きの機械可読な比較と差異の解釈が必要である。1つのスクリーンショットや1つの成功したクエリはチェックを支援するかもしれないが、複雑な移行の唯一の証明とすべきではない。検証は可能な限りアクションから独立すべきである。
第四の問いは部分障害に関する。計画は親委任、権威サービス、DNSSEC、トランスポート、RDAP 発見、RDAP 応答、ネットワーク経路、証明書、アクセス、データ、サプライヤー、企業権限の障害を区別すべきである。この分類はエスカレーションを加速し、すべての症状をレジストリ運用者に割り当てるリスクを減らす。
第五の問いは可逆性である。鍵変更、エンドポイント削除、プロバイダー終了、データ解放、連絡先更新は復旧オプションを減らしうる。影響の大きい作業は、技術的および法的に可能な場合、検証済みの戻り経路を保持すべきである。変更が不可逆な場合、証拠閾値と承認レベルをより高くすべきである。
サプライヤー監督は証拠権利と可搬性を強調すべきである。The Estée Lauder Companies Inc. はすべての専門能力を複製する必要はないが、公開状態を理解し、インシデントをレビューし、重要な変更を検証し、継続性をテストし、必要に応じて移行するのに十分なアクセスが必要である。現在のサプライヤーだけが説明または復元できるサービスは、知識の集中を生み出す。
例外報告は経過時間、影響、クロージャ品質を追跡すべきである。承認済み変更中の短命な不一致は、持続する説明のつかない不整合とは異なる。クロージャは原因、是正措置、検証済みの最終状態、他の TLD が同じレビューを必要とするかを述べるべきである。繰り返される例外は、単により多くのアラートではなく管理変更をトリガーすべきである。
リスク受容は明示的であるべきである。既知の監視ギャップ、未テストの復旧経路、共有依存、遅延した保守項目は一時的に受け入れられるかもしれない。記録は所有者、根拠、期限、是正条件を指定すべきである。さもなければ、一時的な受容が決定なしに恒久的な運用設計になりうる。
最後に、採用、性能、信頼性、ビジネス価値に関する公開主張は、正しい証拠層に対してテストされるべきである。委任とプロトコル記録は基盤分析を裏付ける。顧客の成功ストーリーを裏付けない。この規律は、宣伝上の誇張と裏付けのない批判の両方から企業を守る。
証拠が確立するものと依然として不明なもの
公開記録は正確な企業の役割を確立する。既存のディレクトリオブジェクトは The Estée Lauder Companies Inc. を特定する。[1] IANA は.clinique、.lamer、.originsのスポンサー組織として同社を挙げ、3つの委任すべてを記録する。[2][3][4] Specification 13 の記録はブランドポリシーと登録管理の境界を文書化する。[29][30][31][32] ICANN は3つの TLD すべてについて運用者、ブランド契約タイプ、契約日を特定する。[5][6][7] 公開された契約は通常のウェブホスティングを超えた責任を定義する。[8][9][10]
記録は稼働中の技術面も露呈する。IANA は RDAP 発見データを公開する。[11] 保持されたnic.clinique、nic.lamer、nic.originsリクエストは構造化 RDAP オブジェクトを返した。[12][13][14] 現在の DNS 観測は複数の権威名と DNSSEC 委任データを示した。ICANN はエスクロー、緊急レジストリ運用、RDAP 期待、管理されたゾーンデータアクセス、レジストリ報告に関する資料を公開している。[15][16][17][18][19]
プロトコル標準はそれらの観測の限界を定義する。RDAP は正しい発見、クエリ、応答、エラーを必要とする。[20][21][22] DNSSEC は調整されたレコードと検証ルールに依存する。[23][24] DNS 信頼性には単純な UDP 応答だけでなく TCP 動作も含まれる。[25] 正確な用語は、権限、解決、レジストリ、レジストラの役割を分離するために必要である。[26]
公開証拠は、非公開トポロジー、バックエンドサプライヤー配分、人員配置、予算、監視範囲、インシデント履歴、復旧性能、エスクロー品質、登録量、名前空間採用、アプリケーション統合、顧客成果を確立しない。TLD がすべての技術依存を共有するか別個のシステムを使用するかも示さない。肯定的なサービスベンチマークも否定的なサービスベンチマークも裏付けない。
防御可能な結論は運用上のものである。The Estée Lauder Companies Inc. は DNS ルートに3つの記録されたネットワークアイデンティティを持ち、それぞれに委任、登録データ、セキュリティ、契約、継続性の面がある。Specification 13 はポリシーに支配された登録と承認の境界を加える。それらの類似性は共有ガバナンスの機会を生むが、別個の識別子と障害状態を除去しない。実際のコストは、変更の監督、管理の統合、長期証拠の保守、組織的および技術的境界を越えた例外の解決にある。
これが役割の現実の層である。ルートゾーンの短いラベルは、企業権限、プロトコル動作、公開記録、サプライヤー監督、データ管理、復旧を結びつける。責任ある分析は、記録と稼働中のインターフェースが実際に示すものから始まり、能力を信頼性と区別し、基盤の存在から顧客成果を推論することを拒否する。そのアプローチは残りの問いをより鋭くし、リーダーにまだ欠けている証拠を要求する具体的な基盤を与える。
情報源
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加