
要約
- RFC 9825は、OSPFプレフィックスに1個以上の32ビット管理識別子を付ける共通形式を定める。数値の具体的な用途と実行動作はローカルポリシーに残る。
- タグの並び順自体に意味はないが、複数タグをエリア間で伝えるときは順序を保つ。対応数が少ない装置に同じ先頭部分を見せるためであり、完全性の保証ではない。
- 不正な長さによる破棄、実装上限、ABRポリシー、集約、ECMP、BGP-LS投影は、いずれも「タグなし」を生む。空欄から原因や権限を推定してはならない。
受理されなかった値と、設定されなかった値は同じではない
冒頭は架空の事例である。狙いは、最終状態だけを保存する監視の弱さを示すことにある。タグが見えない理由には、未設定、伝播抑止、容量超過、集約での非継承、形式エラーがある。どれも画面では空欄になり得るが、意味は異なる。
RFC 9825本文は、OSPFv2とOSPFv3のプレフィックス管理タグを複数化する。RFC Editorの記録とIETF Datatrackerは、2025年7月公開のStandards Track RFCとして示す。履歴、参照文献、被参照文献、正誤情報は公開過程を確認する資料であり、特定製品の対応状況を証明しない。
基盤となるのはRFC 2328のOSPFv2とRFC 5340のOSPFv3である。タグはRFC 7684のOSPFv2 Extended Prefix、RFC 8362のOSPFv3 Extended LSA、RFC 9513のSRv6 Locator LSAに載る。格納場所が決まっても、業務上の意味は決まらない。
Administrative Tag Sub-TLVは1個以上の符号なし32ビット整数を運ぶ。Lengthは正の4オクテット倍でなければならない。0または4の倍数でない場合、受信側はSub-TLVを無視し、レート制限の下で記録することが推奨される。IANAのOSPFv2レジストリは13を、OSPFv3レジストリはExtended-LSAの39とSRv6 Locator LSAの6を割り当てている。
RFCが例示する用途は、他プロトコルへの再配布、収束や転送面インストールの優先、LFA保護の選別である。しかし、正確な使い方は仕様範囲外と明記される。レジストリ番号は形式を共有させるが、タグ値の辞書も権限も共有させない。
順序保存は、意味ではなく切り捨て方を揃える
対応ルーターは、全プレフィックス種別について少なくとも1個を広告し解釈できなければならない。複数タグと、そのエリア間伝播は任意である。最大対応数は実装と用途に依存するローカル事項だ。
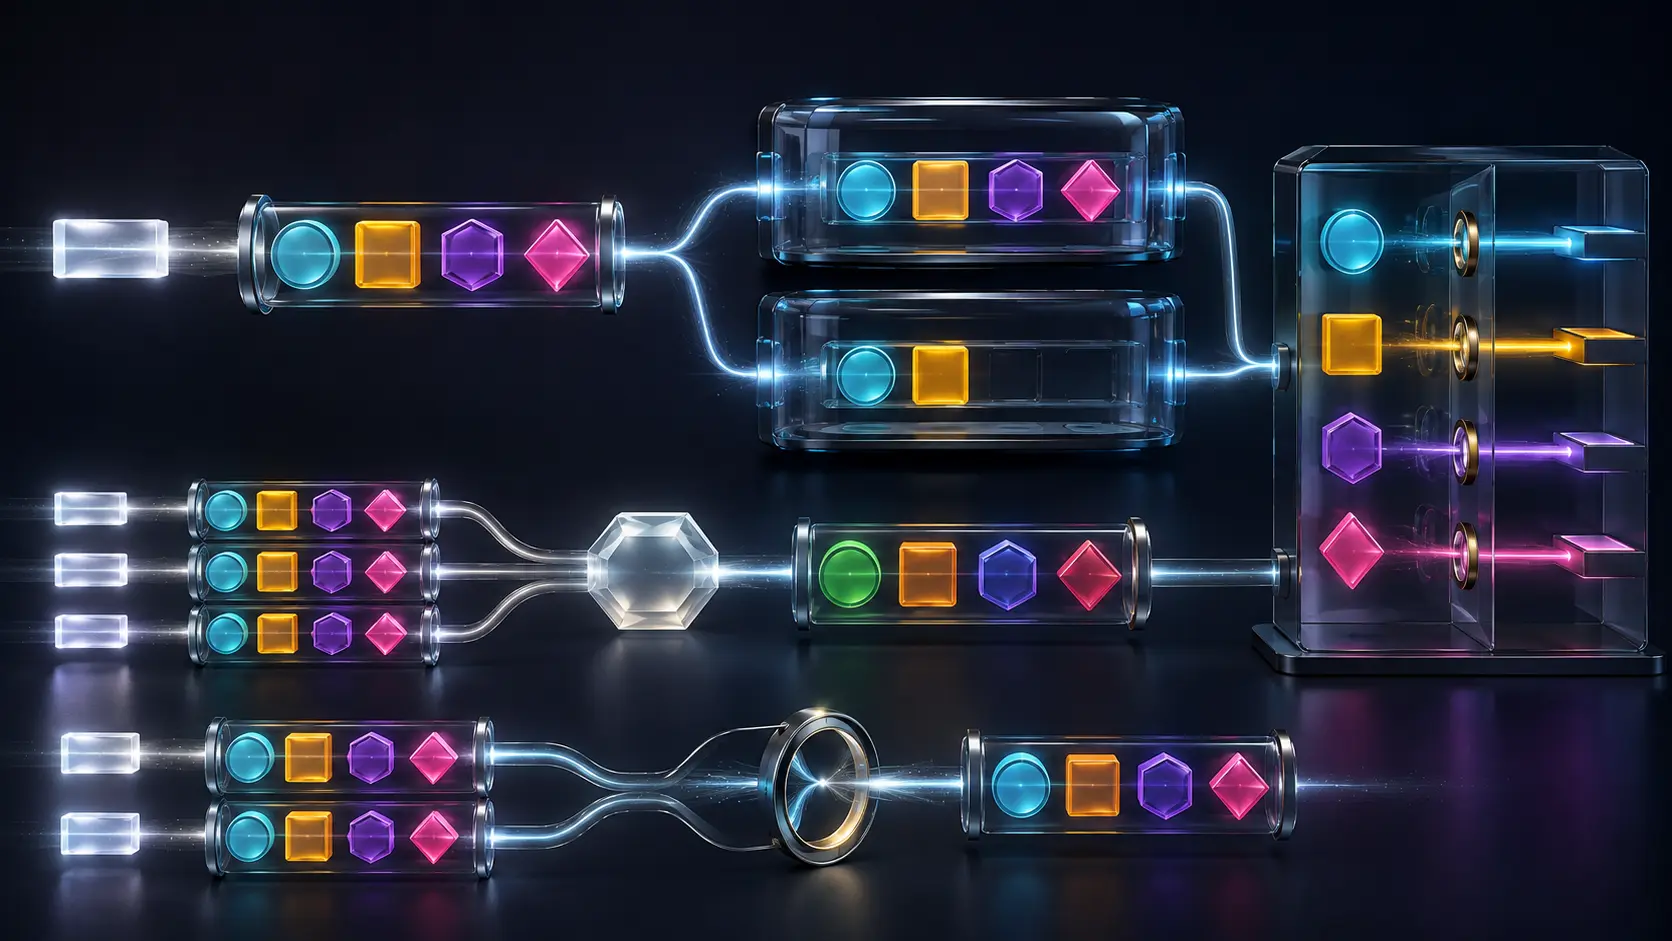
RFCは順序に操作上の意味を持たせない。各タグは独立した識別子で、AとBの前後が意味を変えてはならない。それでもABRが複数タグを伝播するときは順序を保つ。対応上限が小さい実装に、同じ先頭部分を見せるためである。
同じ部分列が届くことと、必要な集合が届くことは別だ。既定動作は、付与数と実装上限の小さい方だけを広告または伝播する。アプリケーションが最低何個必要かを交渉する仕組みはない。重要なタグが後ろなら、形式上成功したまま失われる。
AS ExternalとNSSAでは、従来フィールドが第1タグを担い、追加分を新Sub-TLVに入れられる。旧実装との連続性を作る規則であって、第1タグを最優先と定義する規則ではない。RFC 3101がNSSA変換の背景を与える一方、ABRのタグ伝播はローカルポリシーで抑止できる。
集約に必要なのはコピーではなく新しい判断
エリア範囲、NSSA範囲、再配布経路の集約には、構成要素のタグをそのまま伝播しないことが推奨される。実装は集約用の複数タグを別途設定できるべきだ。
構成要素への権限は、より広い集約への権限ではない。全タグの和集合は適用範囲を勝手に広げ、一つだけ選べば差異を隠す。非継承は情報損失ではなく、新しい対象に新しい責任者が分類を与えるための境界である。
RFC 5130はIS-ISにおける管理タグの先行モデルを示す。どちらの仕組みでも、タグはポリシーに使えるが、それ自体がポリシーを実行しない。集約の監査では、構成要素、非継承、集約設定の承認者、最終リストを結び付ける必要がある。
ECMPでは経路が等しくても証拠源は等しくない
同じOSPF経路に複数LSAが寄与し、互いに異なるタグを持つ場合がある。ABRは少なくとも一つの寄与LSAからタグを関連付け、複数対応なら上限まで複数LSAから採用できる。RFCは発信元Router-IDの昇順で加えることを推奨する。
最終リストは、全等価経路の共通属性ではない。選ばれた一つの由来か、複数由来を容量まで合成した結果である。候補LSA、元リスト、選択順、上限、出力を保存しなければ、タグ変化の理由を復元できない。パケットがどのnext hopを通ったかは、さらに別の観測である。
BGP-LSで見える範囲が広がっても証明力は増えない
RFC 9552のIGP Route Tag TLV 1153を使い、OSPFタグをBGP-LS消費者へ投影できる。コントローラーは有用なビューを得るが、上流ABRが捨てた値、集約の独立設定、ECMP由来、ローカル辞書を自動的には得ない。
受信した投影を完全に保存しても、それ以前の経路が完全だったとは限らない。BGP-LSの観測点、producer、既知の容量、欠落可能性を添えずに自動化へ渡すと、可視化が承認へ変わってしまう。
管理面の成功は制御面の結果ではない
RFC 9825のYANGモデルは、インターフェース、エリア範囲、local RIB、LSAデータベースのタグを設定・観測する。RFC 8341のNACMは、NETCONF/RESTCONFの操作とデータノードに対するアクセスを制御する。編集権限が確認されても、発信、伝播、ポリシー実行、転送の成功までは証明しない。
セキュリティ節は、再配布に使うタグを攻撃者が変えれば、必要な経路を他ドメインから欠落させたり、出すべきでない経路を漏らしたりできるとする。前者は目立ちにくいDoS、後者はルーティング脆弱性になり得る。ただし仕様上の因果可能性であり、実事件の証拠ではない。
Heng LuのReality Layersは記号と結果を分離し、Running-Code Primacyは実行された動作を確認させる。Minimum Initial Specificationは、共通形式を薄く保ち、将来の判断をローカルに残す意義を示す。
空欄を結論にしない台帳
必要なのは、値・意味・所有者・範囲・版・期限を持つ辞書、承認済み設定、発信LSA、各ABRの入力・上限・抑止・出力、ECMP選択、集約用の新設定、BGP-LS投影、消費ルール、広告、RIB/FIB、データ面、アプリ結果を順に結ぶ台帳である。
RFC 9825は、複数識別子を相互運用可能な形で運ぶ。形式エラーを捨て、容量差でも同じ先頭部分を残す。しかし、空欄や部分列の意味は組織が証明しなければならない。見えないタグを「解除」と呼ぶ前に、どの境界で、なぜ見えなくなったかを確定する必要がある。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加