
要約
- Sina Corporation は、現在のディレクトリ企業エンティティであり、
.sina、.weibo、.微博について記録されたスポンサー組織です。中国語 IDN は DNS 互換形式のxn--9krt00aで表されます。 - 現在の公開された委任、DNSSEC、RDAP、契約、エスクロー、緊急運用の記録は、完全な非公開構造を開示せず、また長期的な信頼性を証明することなく、実際のレジストリ能力と責任を裏付けます。
- IDN は U-label/A-label の変換と表示の境界を加えますが、3つの TLD はそれぞれ異なるルート、契約、変更、登録データ、例外の状態を保持しています。
- 専門事業者や自動化が日常作業を行っていても、監督、統合、保守、移植性、承認された例外処理は継続的なコストであり続けます。
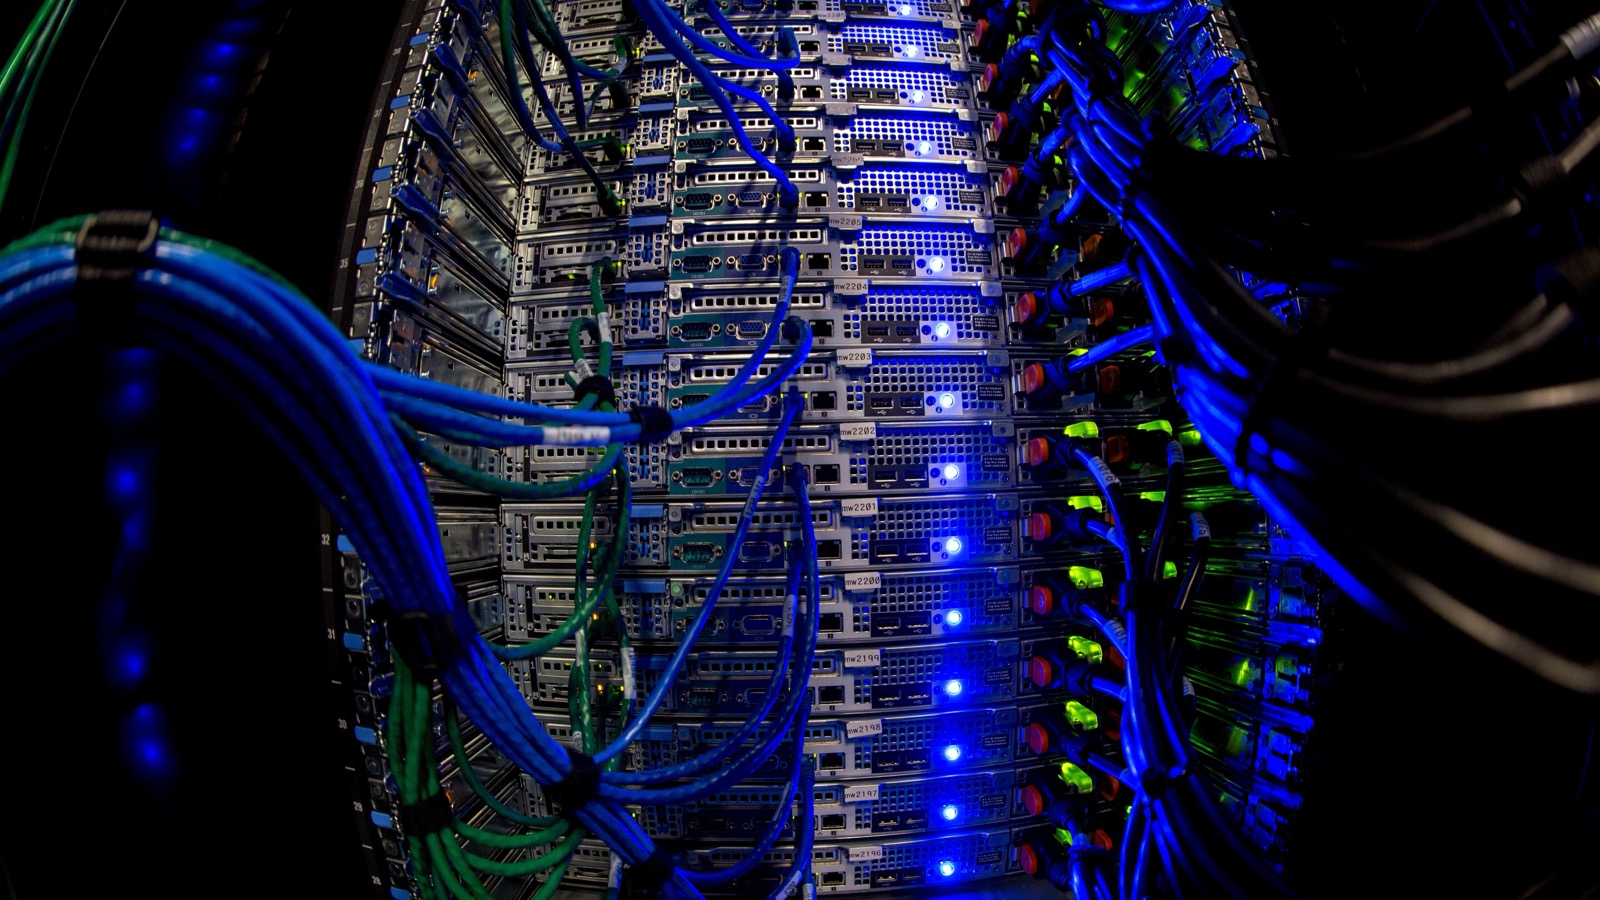
画像について:添付のクリエイティブ・コモンズ写真は、Wikimedia Foundation サーバー内部のネットワーク配線とステータスライトを写しています。一般的なインフラの文脈を示すものであり、Sina Corporation、その人員や施設、3つの TLD のいずれか、レジストリバックエンド、DNS 事業者、顧客、インシデント、非公開構造、測定された信頼性、実運用の成果を写したものではありません。
Sina Corporation には、会社のアイデンティティが権威ある名前空間の記録と結びついたときだけ見える、インターネット基盤上の責任があります。現在の BTW データベースには、Sina Corporation の既存企業エンティティが含まれています。[1] また、IANA のルートゾーンデータベースは、同社を3つの委任されたジェネリックトップレベルドメイン(2つの ASCII ラベル.sinaと.weibo、および DNS プロトコル形式でxn--9krt00aと表される中国語国際化ラベル.微博)のスポンサー組織として特定しています。[2][3][4] ICANN のレジストリ契約記録も、3つの文字列すべてについて同じ事業者を名指ししています。[8][9][10] これらの記録は具体的な管理領域を確立します。つまり、1つの企業が公開 DNS の3つの永続的なエンティティに対して記録されているのです。
ラベルは会社とブランドの文脈で関連していますが、互換性のある技術識別子ではありません。.sina、.weibo、.微博には、それぞれ別個の委任記録、契約、登録データエンティティ、セキュリティメタデータ、変更履歴があります。中国語ラベルには、目的の異なる2つの有効な形式もあります。ユーザー向けの Unicode 形式と、DNS が使用する ASCII 互換形式です。リゾルバ、RDAP クライアント、証明書プロセス、監視ルール、変更要求、継続性記録は、意図したエンティティを正確に保持しなければなりません。
その関係はインターネットの所有権より狭く、3つのマーケティングラベルの管理より重大です。Sina Corporation は DNS ルートの権威、ドメイン名の規制当局、あるいは文字列が表す言葉に対する主権者ではありません。IANA は委任データを記録し、ICANN は契約関係を管理し、権威サービス事業者は問い合わせに応答し、リゾルバは応答を解釈し、他の当事者は別個の技術・統治機能を担っています。Sina Corporation は記録されたレジストリ運営者かつスポンサー組織です。保持している公開情報源は、同社がすべての構成要素を自ら実装していることを示すものではなく、完全な非公開の供給元体制も特定していません。
過去の記録は、関連しながらも異なる3つの委任経路を示しています。IANA は各 TLD の登録日を2016年2月29日と記載しています。.weiboは2016年3月25日付の委任報告書に、.sinaと.微博は2016年3月28日付の報告書にリンクされています。[2][3][4][5][6][7] ICANN の記録は、各文字列をそれぞれのレジストリ契約と運営者エントリに結びつけています。[8][9][10][11][12][13] これらの日付が近いため、ポートフォリオが1つのシステムのように見えるかもしれません。しかし運用上は、各 TLD は正しい状態、ずれ、障害の可能性がそれぞれ独立した、別個の委任エンティティであり続けます。
公開証拠は、宣言された能力と観測可能な管理領域の分析を支えます。非公開のバックエンド構成、人員、供給元配分、予算、インシデント履歴、稼働率、登録量、ユーザー採用、ユニバーサルアクセプタンスの性能、顧客の成果は確立されません。DNS や RDAP の応答が成功しても、ある経路が一度応答したことを示すだけです。サービスレベルの履歴ではありません。レジストリ契約は義務を記録しますが、すべての義務が完璧に遂行されたことの証明にはなりません。Sina や Weibo の名前を知っていることは、いずれかの TLD が広く使われている、または運用上強靱であることの証明にはなりません。
したがって有用な問いは、企業 TLD が革新的に見えるかどうかではありません。Sina Corporation が1つの国際化ラベルを含む3つの独立した名前空間で、何を一意で、正確で、安全で、復旧可能で、帰属可能な状態に保たなければならないかです。この問いは4つの経常コストの区分をあらわにします。
- 監督コスト:誰が変更を承認できるか、供給元の作業をどうレビューするか、対象 TLD について意図した公開状態をどの証拠で確認するかを確立すること。
- 統合コスト:委任データ、DNS、DNSSEC、IDNA 変換、RDAP、アクセス制御、報告書、証明書、監視、継続性の取り決めを、3つのアイデンティティを統合せずに接続すること。
- 保守コスト:長い名前空間の生涯にわたり、鍵、連絡先、資格情報、サービスエンドポイント、契約、変換規則、エスクロー手配、手順書、依存関係マップを最新に保つこと。
- 例外処理コスト:部分障害、古いデータ、権限の不一致、Unicode や A-label のエラー、トランスポート問題、無効なセキュリティチェーン、供給元の移行、単純な可用性チェックでは不十分なインシデントを診断すること。
添付画像は、Wikimedia Foundation のサーバーラック内部のネットワークケーブル、サーバーインターフェース、ステータスライトを示しています。一般的なインフラの文脈です。Sina Corporation、3つの TLD のいずれか、Sina の施設、レジストリバックエンド、DNS 事業者、顧客、インシデント、非公開構造、測定された信頼性、実運用の成果を示すものではありません。
アイデンティティ、3つの TLD、責任の境界
最初に重要なのは、エンティティの正確さです。ここで検討する企業エンティティは Sina Corporation で、現在のディレクトリ記録で特定されています。[1].sina、.weibo、.微博の IANA ページはいずれも Sina Corporation をスポンサー組織としています。[2][3][4] 対応する ICANN のページは運営者を特定し、3つの文字列について別々の契約記録を保持しています。[8][9][10] これらの独立した記録は、有名なサービス名や商標に基づく仮定に頼ることなく企業と TLD の結びつきを裏付けます。
この区別が重要なのは、企業、商用マーク、関連会社、技術サービス提供者が互換ではないからです。.sinaは会社名を使い、.weiboと.微博は関連する ASCII ラベルと中国語ラベルを反映しています。しかし公開の運営者記録は3つすべてについて Sina Corporation を名指ししています。もしネームサーバー、RDAP ホスト名、連絡先記録、証明書が別の組織を指していたとしても、その観測は1つの技術機能の参加者を特定するかもしれません。それは契約上の責任を自動的に移すものではなく、完全なシステムを設計した人物を明らかにするものでもありません。
IANA の委任報告書は限定的な過去の記録を提供します。3つの報告書は Sina Corporation を提案されたスポンサー組織とし、資格、連絡先、技術適合の段階が委任前に完了したことを記録しています。[5][6][7] これらの報告書は、当時の権威チェックと準備プロセスの有用な証拠です。信頼性のベンチマークにまで及ぶものではありません。TLD は委任審査を通過しても、その後の鍵の変更、エンドポイントの変更、契約改正、人員交代、供給元の移行を通じて継続的な監督を必要とします。
ICANN の契約ページは、契約主体、運営者主体、日付入りの契約記録を追加します。[8][9][10] 基盤となる契約は、レジストリデータ、継続性、報告、セキュリティ、移行、より広い名前空間との協力を含む、通常のウェブホスティングを超えた義務を記述しています。[11][12][13] ルートゾーンの記録は委任された権限がどこから始まるかを示します。契約は、委任された名前空間の運営に伴う責任を記述します。どちらの記録も、完全に稼働している実装を単独で記述するものではありません。
したがってここでは、レジストリは主権者としてではなく、記録管理と運用の機能として理解するのが最善です。レジストリは権威あるデータを維持し、より大きな階層の中で制御された変更に参加します。DNS ルートを所有したり、すべてのリゾルバを制御したり、言語やユーザーに対する一般的な権限を得たりするものではありません。すべての主体を特定の記録、プロトコル、決定権に結びつけると、境界はより明確になります。
IDN はさらにアイデンティティの境界を加えます。.微博は、DNS 互換 A-label がxn--9krt00aである同じラベルの Unicode 表現です。RFC 5890 は関連用語を定義し、RFC 5891 はラベルの変換と検証のアプリケーションプロトコルを説明しています。[28][29] 2つの形式は1つの TLD の関連表現であり、追加の2つの委任ではありません。同時に、.微博は.weiboの単なる表示別名ではありません。中国語 IDN と ASCII の.weiboは、ルート記録と契約記録が別々の、別々に委任された TLD です。[3][4][9][10][12][13]
したがってポートフォリオを1つの「Sina ドメイン」管理に縮小すべきではありません。.sina、.weibo、.微博には異なるラベルとレジストリ記録があります。1つを正しく名指しする権限が、必ずしも他を対象とするとは限りません。レポート、預託、エンドポイント、セキュリティ変更、移行ステップは、あるものでは成功しても、別のものでは失敗する可能性があります。スポンサーが共通だからといって、エンティティごとの証拠の必要性がなくなるわけではありません。
実用的な責任モデルには3つの層があります。Sina Corporation は3つの委任と契約すべてに関連する記録された企業です。1つ以上の当事者が技術機能を実行するかもしれませんが、公開記録は完全な配分を開示していません。独立した記録と観測は、非公開構造を明らかにすることなく、選択された公開結果を検証できます。これらの層を分けることで、過小な説明責任と根拠のない帰属の両方を防げます。
委任記録と稼働中の DNS 管理領域
委任はラベルを DNS 階層の到達可能な一部に変えます。ルートゾーンデータベースは、.sina、.weibo、.微博に関連する権威ネームサーバー情報を公開しています。[2][3][4] リゾルバは親の委任から始まり、権威サービスに向かって追跡します。このプロセスは、TLD ラベル、ネームサーバー名、アドレス到達性、権威応答、キャッシュ動作、トランスポート、応答の検証に使われるセキュリティチェーンなど、複数の記録とシステムに依存します。
この調査で保持された現在の DNS の観測では、各 TLD に5つの権威ネームサーバー名(ta.ngtld.cnからte.ngtld.cn)が示されました。同じ可視集合が.sina、.weibo、A-labelxn--9krt00aに応答しました。[2][3][4] これは5つの権威名が公開され、観測できた証拠です。すべてのエントリが独立したネットワーク、施設、制御面、運用チームを使っている証明ではありません。複数の名前が、委任データが明らかにしない依存関係を共有している可能性もあります。
能力シグナルと信頼性証拠の違いは根本的です。複数の権威名は能力シグナルです。成功した問い合わせの集合は限定的な観測です。信頼性には、複数のネットワークから、明示的な期待応答と部分障害の分類方法をもって、時間をかけて繰り返しテストすることが必要です。ここで使われた公開記録にはそのような時系列がありません。したがって、稼働率、レイテンシ、容量、復旧性能に関する主張を支えません。
DNSSEC は委任経路にセキュリティメタデータを追加します。現在の観測では、3つの TLD すべてに DS レコードが示されました。DNSSEC リソースレコード形式は RFC 4034 で定義され、RFC 4035 は検証動作とプロトコル変更を説明しています。[26][27] 大まかには、親が公開する情報によって、バリデータは子ゾーンを信頼の連鎖に接続できます。その連鎖は調整された状態に依存します。誤った DS レコード、期限切れの署名、不完全なロールオーバー、到達不能な権威サービス、子鍵の不整合は、通常の非署名チェックが機能しているように見えても、検証リゾルバにデータを拒否させることがあります。
したがってセキュリティ上の利点は保守の規律を生みます。鍵生成、保管、公開、ロールオーバーのタイミング、親の更新、署名の有効性、監視、緊急時の巻き戻しにはすべて所有者が必要です。正しい手順は DS レコードだけから推測できません。また公開 DS レコードは、鍵の保管、運用上の分離、復旧手順が強固であることの証明にもなりません。観測された境界にセキュリティメタデータが存在することの証明になります。
DNS トランスポートも隠れた障害の原因です。RFC 7766 は、現代の DNS 実装が UDP 動作に加えて信頼できる TCP サポートを必要とする理由を説明しています。[30] 小さな問い合わせは UDP で成功しても、大きな応答が切り詰められ、TCP の再試行が失敗することがあります。ファイアウォール、接続制限、経路問題、過負荷の処理が、トランスポート固有の停止を生むことがあります。1つのネットワークから単純な問い合わせを1つ行うだけのヘルスチェックは、他のレコード種別やクライアントに影響する状態を見逃す可能性があります。
キャッシュも変更検証を複雑にします。正しい新レコードが一時的に古いキャッシュデータと共存することがあります。失敗した変更が、以前の応答をまだ保持するリゾルバには健全に見えることがあります。運用者は、期待状態の記録、タイミングの前提、複数の観測点を必要とします。「DNS の伝播」は完全な説明ではありません。開始時点、期待される所要時間、エスカレーション基準を定めるべきです。その基準を過ぎても回答が一致しないなら、診断を要する例外になります。
正確な役割語彙は障害帰属の誤りを減らします。RFC 8499 は、権威サーバー、再帰リゾルバ、ゾーン、委任、レジストリ、レジストラといった概念を区別しています。[31] ユーザーが「ドメインが落ちている」と言うとき、親委任の問題、権威応答の問題、DNSSEC 検証の失敗、再帰キャッシュの問題、ネットワーク経路の失敗、証明書の問題、アプリケーションポリシーに直面しているかもしれません。レジストリ運営者はこの連鎖の選択された部分について説明責任を負い、ユーザー体験の全構成要素に責任を持つわけではありません。
3つの TLD はポートフォリオ検証を有用にします。統制は.sina、.weibo、.微博について承認済み状態と観測状態を比較し、それらが同一であると仮定せずに行えます。相違は意図的で文書化されているか、例外として扱うべきです。比較には、委任、権威名、関連するアドレスレコード、DS データ、応答コード、トランスポート、登録データ発見に使われる経路を含めるべきです。共通テンプレートは作業を減らせますが、各段階で異なる TLD 識別子を保持しなければなりません。
実行中のコードと現在の記録は合わせて考える必要があります。契約は説明責任のある運営者を特定できますが、エンドポイントが応答していることの証明にはなりません。エンドポイント応答の成功は限定的な到達性を証明できますが、それだけでは正しい説明責任主体を確立できません。Sina Corporation については、公開記録と現在の観測が、1つの U-label と A-label の両方で公開される1つの IDN を含む、3つの実委任管理領域を示すのに十分一致しています。完全な設計や持続的な信頼性は明らかにしません。
RDAP、登録データ、見せかけの健全性のリスク
登録データは第2の公開管理領域です。IANA は、DNS ラベルをサービスベース URL に対応付ける RDAP ブートストラップレジストリを公開しています。[14] ブートストラップ機構が重要なのは、RDAP クライアントがラベルからエンドポイントを推測するのではなく、権威サービスを発見すべきだからです。RFC 7484 はこの発見モデルと、適切なサービスを見つけるための構造を説明しています。[25]
nic.sina、nic.weibo、nic.xn--9krt00aについての現在の観測では、IANA が現在リストするrdap.ngtld.cnサービスから RDAP ドメインエンティティが返されました。[14][15][16][17] 応答には、エンティティ名、ステータス値、イベント、エンティティ、ネームサーバー情報、セキュア DNS 構造が含まれていました。観測された各エンティティには、サーバー移転、更新、削除の禁止ステータスがありました。IDN エンティティは LDH 名としてnic.xn--9krt00aを、Unicode 名としてnic.微博を公開していました。これらは3つの公開応答からの限定的な事実であり、完全なレジストリデータベース、アクセスポリシー、内部同期設計、長期的な信頼性の見解ではありません。
可視のホスト名は、観測された要求に使われたエンドポイントについての証拠であり、完全な供給元マップではありません。URL だけから非公開のバックエンド設計、運用イベント、サービスレベル、アーキテクチャを Sina Corporation やエンドポイント運営者に帰属させるのは行き過ぎです。正しい記述は、公開ブートストラップと観測された要求によって、3つのエンティティすべてについて問い合わせ可能な RDAP サービスにたどり着いたということです。
RDAP の健全性には複数の層があります。RFC 9082 は問い合わせ形式と検索経路を定義します。[23] RFC 9083 は JSON 応答構造、通知、リンク、イベント、エラー、関連する意味論を定義します。[24] 要求がサーバーに到達しても別の層で失敗することがあります。HTTP ステータスが誤っている、メディアタイプが想定外、JSON が不正、エンティティ名が一致しない、必須フィールドがない、エラーが見かけの成功として返される、データが古い、などです。
そのため HTTP 200 応答は完全な健全性判定ではありません。監視では、要求したエンティティ、コンテンツタイプ、解析可能性、スキーマ、識別子、期待されるステータスフィールド、ブートストラップ整合性を検証すべきです。また、応答が通常の結果、参照、レート制限応答、エラーのいずれであるかも記録すべきです。重要な変更では、人間が読める要約を機械可読証拠で裏付け、レビュー担当者が新旧状態を比較できるようにすべきです。
RDAP イベントは慎重に解釈する必要があります。応答には登録、最終変更、有効期限、データベース更新のイベントが含まれる場合があります。これらのタイムスタンプは返されたエンティティ内のフィールドを表し、インシデントログやサービスレベル履歴ではありません。最近の「最終変更」値はレコードが変わったことを示せますが、誰が、なぜ、計画的に変えたのか、依存システムが正しいままかを説明しません。これらの問いには、ここでは公開されていない変更記録と運用証拠が必要です。
旧来の WHOIS と現在の RDAP はレジストリ運用で共存し得ます。公開ルートページと契約資料は、サービス発見と登録データ要件が進化してきた長期のエコシステムを反映しています。[2][3][4][11][12][13][20] ICANN の RDAP 運用プロファイルは、契約当事者に期待される RDAP 展開を提供します。[20] 運用者は、どのインターフェースがどの目的で権威を持つか、古いクライアントがどう振る舞うか、アクセスルールがどう異なるかを知る必要があります。2つのシステムの似たレコードは自動的には同等ではありません。
データ正確性は別の統制問題を生みます。登録データサービスが到達可能でも、選択された連絡先、ステータス、イベントが古い可能性があります。逆に、正当なプライバシーやアクセスルールが、単純な監視が期待する詳細を除去することもあります。テストでは、技術的失敗、ポリシー動作、エンティティ固有の状態、クライアントのエラーを区別しなければなりません。すべての相違を停止と扱うとノイズが生まれ、解析可能な応答すべてを健全と扱うと誤った安心が生まれます。
3つの企業 TLD はこの作業を増やします。ブートストラップエントリ、ベース URL、証明書、スキーマ、エンティティアイデンティティ、期待ステータスには、明示的な TLD ごとのテストが必要です。共有監視が効率的なのは、個別の期待状態を保持する場合だけです。nic.sinaを認識してもnic.weiboとnic.xn--9krt00aを黙ってスキップするテストは、ポートフォリオのほとんどが未観測のまま緑を報告し得ます。3つのエンティティが同じイベントを持つと仮定するテストは誤警報を生み得ます。
登録データ統制は継続性とも交差します。供給元や運営者の移行中、クライアントは正しいサービスを発見する必要があり、サービスは利用可能な形式で正確なデータを必要とします。ブートストラップ変更、DNS 変更、証明書、アクセス制御、データ転送はタイミングが異なるかもしれません。移行計画は、代替サーバープロセスが起動したかだけを確認するのではなく、発見から応答までの全経路をテストすべきです。
公開証拠は、観測時に関連する発見レコードと問い合わせ可能なエンティティが存在したことを確立します。[14][15][16][17] 完全なデータ品質、持続的可用性、成功した移行慣行は確立しません。この限定的な結論は、何が観測され、何が未知のままかを正確に特定するため、広い主張より強力です。
ASCII と IDN の名前空間、ライフサイクル統合、変更リスク
Sina Corporation のポートフォリオは2つの ASCII TLD と1つの中国語 IDN を組み合わせています。これは表示の違い以上のものを生みます。RFC 5890 は Unicode U-label と ASCII 互換 A-label を区別し、RFC 5891 は国際化ラベルの検証と変換のアプリケーションプロセスを定義します。[28][29] この TLD では、.微博が U-label、xn--9krt00aが DNS ワイヤ互換や多くの設定文脈で使われる A-label です。運用者は、どの形式をシステムが期待するかを知り、視覚的な類似性を識別子の同一性とみなしてはなりません。
ライフサイクルの第1のリスクは識別子の喪失です。「Weibo ドメインを更新」のような要求は十分に正確ではありません。ASCII の.weiboTLD、中国語の.微博TLD、その両方、またはレジストリ変更と無関係な通常の第2レベルドメインを意味し得ます。制御された要求では、正確な TLD を明記し、IDN が関わる場合は A-label を含め、影響を受けるレコードやサービスを名指し、現在値と提案値を記録し、権限者と実行者を特定し、検証を定義し、巻き戻し条件を設定すべきです。
第2のリスクは変換の不整合です。ユーザーインターフェースは Unicode を受け入れる一方、設定ファイル、証明書ツール、監視システム、ログは A-label を保存するかもしれません。コピーアンドペースト経路はテキストを正規化し、ラベルを拒否し、基盤システムが問い合わせたものと異なる表現を表示する可能性があります。本記事はそのような失敗が Sina Corporation で起きたと主張しません。標準と委任 IDN の存在によって生じる予見可能な統制境界を特定します。
変換は標準に対応したライブラリで行い、入力、保存、出力、比較、ログ記録の境界でテストすべきです。xn--9krt00aを問い合わせるが.微博とだけ報告する監視は、両者の監査可能な結びつきを必要とします。Unicode 形式だけを保存する変更記録は DNS トレースと比較しにくいかもしれません。A-label だけを保存するダッシュボードは、ユーザー向け中国語文字列を承認したレビュー担当者を混乱させるかもしれません。答えは一方の形式をすべての場所で優先することではなく、正確な関係を保持し、各インターフェースで正しい形式を使うことです。
第3のリスクは隠れた依存関係です。小さなエンドポイントや委任の変更が、DNS、証明書、RDAP ブートストラップデータ、クライアント設定、監視、ファイアウォールルール、連絡先レコード、アクセス制御、復旧手順に影響し得ます。IDN では、変換と表示の構成要素がさらに依存関係を加えます。高コストな部分は多くの場合、1つの値の編集ではありません。変更後、すべての依存統制が同じエンティティに合意していることを証明することです。
第4のリスクは TLD 間のずれです。共通の所有権と可視的な命名関係は、.sina、.weibo、.微博に1つのテンプレートを使うことを促します。共有ツールは手作業の誤りを減らし、統制を一貫させられます。一方で、誤った値を3つすべてに送ったり、ASCII 入力しか受け付けず正しく変換しない構成要素が IDN を黙って省いたりすることもあります。分離したツールは隔離を改善しますが、保守と乖離を増やすかもしれません。公開情報源はどちらのアーキテクチャが使われているかを明らかにしません。防御可能な統制モデルは、共有依存関係を文書化し、3つの名前付き結果を検証します。
第5のリスクは時間的なずれです。TLD は長寿命です。スタッフ、供給元、証明書チェーン、連絡先、資格情報、標準、技術プラットフォームは変わります。名前空間は、その復旧経路を理解する人々が他へ移っても解決を続けられます。IDN 処理も、ライブラリ、ユーザーインターフェース、検証ポリシーが変わると後退し得ます。通常運用は、例外が起きるまで古いエスカレーション連絡先や未テストの変換経路を隠すことがあります。
ユニバーサルアクセプタンスも別の証拠境界です。.微博の存在は委任された国際化 TLD を証明しますが、すべてのブラウザ、メールシステム、セキュリティ製品、分析サービス、企業ワークフローが正しく処理することを証明しません。アプリケーション互換性の実証には、実際の製品とバージョンにわたる定義済みテストケースが必要です。ここで保持された情報源はそのようなベンチマークを提供しないため、ユニバーサルアクセプタンスのスコアや顧客成果は主張されません。
証拠はチーム間で断片化し得ます。契約記録は法務、DNS 変更はネットワークチーム、鍵はセキュリティチーム、登録データは供給元、IDN 動作はアプリケーションチーム、公開コミュニケーションはブランドチームが持つかもしれません。インシデント中、各グループは全体像の一部しか持たない可能性があります。統制台帳は、すべての機能が1つのチームに属すると装うことなく、権限、正確な識別子、実行、検証、依存関係、復旧を接続すべきです。
ライフサイクル統合は、低利用期間と最終的な移行も考慮すべきです。公開証拠は3つの TLD のいずれについても現在の登録量やアプリケーション依存を示していません。軽く使われている名前空間でも、有効な間は委任、セキュリティ、データ、連絡先、継続性の義務を保持します。可視利用が少ないと、所有権と監視が衰えるとリスクが高まります。技術的責任がゼロになると想定すべきではありません。
過去の委任報告書は永続的なプロセス教訓を提供します。[5][6][7] ルート責任が始まる前に、正確なラベルについて権威と技術的準備がチェックされました。後の影響の大きい変更は同じ規律を保つべきです。正しいエンティティとエンティティを確認し、技術的整合性を検証し、承認された経路で実行し、公開結果を観測し、証拠を保存します。当初の準備決定が現在の検証の代わりにはなりません。
レジストリ契約はライフサイクルを通常のウェブ管理以上のものにします。[11][12][13] 技術的実行を外部委託しても、Sina Corporation は現在の状態を理解し、例外をレビューし、復旧をテストし、必要なら供給元を変更するための十分な可視性と契約上の権利を必要とします。実行の外部委託は説明責任のある監督の必要性を外部委託しません。
監督、統合、保守、例外のコスト
監督コストは決定権から始まります。委任、DNSSEC、登録データサービス、エスクロー、アクセス、供給元配分の変更は公開名前空間に影響し得ます。運営者は、文書化された承認連鎖、要求と検証の分離、承認された目標状態の記録を必要とします。3つの TLD では、レビュー担当者は、決定が1つの文字列、2つの文字列、または3つすべてに適用されるかも知る必要があります。
監督には供給元の証拠が含まれます。サービス提供者は変更完了を報告するかもしれませんが、説明責任のある組織は関連する公開結果を独立に検証すべきです。すべての提供者システムを複製する必要はありません。委任、セキュリティメタデータ、サービス発見、エンティティアイデンティティ、復旧依存関係を確認するのに十分な記録とテストへのアクセスが必要です。変更は、それを実行したシステムだけでは証明されません。
統合コストは別個の制御面の接続から生じます。ルート委任、権威 DNS、DNSSEC、RDAP ブートストラップ、RDAP サービス、証明書、アクセス制御、ゾーンデータ手配、レポート、エスクロー、インシデント対応は異なるシステムで管理され得ます。それぞれが異なる識別子と時間モデルを使います。統合は、それらの違いを保ちながら依存関係を見えるようにしなければなりません。
ICANN の集中ゾーンデータサービスは、レジストリデータを囲む制御されたアクセス面の一例です。[21] レジストリ報告書は別の公開説明責任チャネルです。[22] どちらも通常のウェブサイト機能ではありません。アクセス要求、データ公開、報告スケジュール、技術サービス状態はそれぞれ別のプロセスを要し得ます。ポートフォリオビューは、1つの成功したワークフローを他の義務が健全なことの証明と扱わずに、それらを接続する必要があります。
保守コストは沈黙の劣化を防ぐ経常作業です。連絡先はレビューが必要です。資格情報と証明書は失効します。DNSSEC 鍵はローテートします。監視ルールはエンドポイントやスキーマが変わると変更が必要です。エスクロー手配と復旧手順はテストが必要です。契約と供給元の責任は変わります。委任時に正しかった設定が、誰も意図的に壊さなくても数年後に不完全になり得ます。
保守には、システムの台帳だけでなく証拠の台帳も含めるべきです。各 TLD について、運営者は権限がどこに記録されているか、どの公開状態が期待されているか、どの観測がそれを検証するか、誰が例外を所有するか、復旧を示す証拠は何かを知るべきです。現在の所有権のない文書化は弱いです。再現可能な証拠のない所有権は個人の記憶に依存しすぎます。
例外処理コストは通常最も予測しにくいものです。部分的な DNS 障害はレコード種別、リゾルバ、ネットワーク、トランスポート、検証状態に依存し得ます。RDAP の問題はブートストラップデータ、TLS、HTTP、スキーマ、エンティティ同期、アクセスポリシー、クライアントの前提を含み得ます。争われた変更は企業権限と技術的実行の両方を含み得ます。修復は速くても、診断、検証、コミュニケーション、再発防止にははるかに長い時間がかかります。
例外処理にはエスカレーション規則も必要です。制御された移行中の不一致は期待され得ますが、例外には所有者と期限が必要です。時間境界がなければ、期待された伝播が古い状態の無期限の説明になります。同じ原則は、受け入れられた監視ギャップ、遅延した鍵作業、未テストの復旧経路にも適用されます。受け入れは明示的で、日付入りで、可逆的であるべきです。
保持された情報源は人員や予算の数字を開示していませんが、これらのコスト区分は現実です。Sina Corporation に金額、人員数、インシデント時間、供給元手数料を企業証拠なしに割り当てるのは不適切です。記録が支えるのは作業区分と統治ニーズの存在であり、財務見積りではありません。
コストモデルは、規模の経済が誤解を招き得る場所も明らかにします。.sina、.weibo、.微博にわたる共有ツール、供給元、手順は通常作業を減らすかもしれませんが、共通の故障モードを生む可能性もあります。分離した統制は隔離を改善しますが、ずれとレビュー負担を増やすかもしれません。正しいバランスは、公開委任記録から導けない非公開アーキテクチャとリスク選好に依存します。
能力、運用信頼性、顧客の実運用成果
3つの証拠層は分離しておく必要があります。
能力は、システムが要求され、設定され、可視的に何ができるかに関わります。現在の証拠は能力の記述を支えます。Sina Corporation は3つの委任 TLD について記録されています。[2][3][4][8][9][10] 過去の委任報告書が存在します。[5][6][7] 複数の権威名と DNSSEC メタデータが観測可能でした。IANA は RDAP 発見データを公開しています。[14] 保持されたnic.sina、nic.weibo、nic.xn--9krt00aのエンティティは問い合わせ可能でした。[15][16][17] レジストリ契約と ICANN 継続性資料は、データ、移行、緊急機構を説明しています。[11][12][13][18][19]
運用信頼性は、それらの能力が通常運用、変更、部分障害、復旧の間に一貫して機能するかに関わります。ここで使われた証拠は長期的な信頼性研究ではありません。現在の記録と限定的な観測を含み、複数視点の時系列、応答時間分布、鍵ロール履歴、復旧時間、インシデント要約、変更失敗率ではありません。これから稼働率や強靱性スコアを責任を持って計算することはできません。
顧客の実運用成果は、ユーザー、登録者、パートナー、アプリケーション、事業部門が検証された結果を達成したかに関わります。保持された公開情報源は、.sina、.weibo、.微博に結びついた顧客事例、採用数、依存関係マップ、取引効果、測定された便益を文書化していません。顧客の失敗も確立していません。正しい分類は、顧客成果がこの証拠では実証されていないということです。
この区別はよくある誤りを防ぎます。複数のネームサーバーは独立した強靱性を証明しません。DNSSEC メタデータは継続的な検証を証明しません。HTTP 成功は登録データの正確性を証明しません。ブランド契約は高い利用を証明しません。エスクロー枠組みは最新の預託が完全または復元可能だったことを証明しません。現在のルート記録はすべての復旧資格情報がアクセス可能なままであることを証明しません。
各層には異なる証拠方法が必要です。能力は権威ある記録、設定、現在のプロトコル応答で評価できることが多いです。信頼性には反復測定、制御された変更、障害テスト、インシデント証拠、復旧演習が必要です。顧客成果には、文書化された実世界の依存関係、ユースケース、結果が必要です。これらの方法を混ぜると、限定的な事実が根拠のない結論に変わります。
より強い信頼性評価では、時間をかけた複数ネットワークの DNS と RDAP 観測、親子 DNSSEC 整合性チェック、鍵変更の証拠、サービスレビュー記録、例外の経過時間、供給元インシデント要約、エスクロー検証、復元演習を要求します。.sina、.weibo、.微博について期待状態を個別に定義し、相違の理由を記録します。
顧客成果評価では異なる記録を要求します。名前空間に依存する実際のサービスやコミュニティを特定し、ベースライン動作を確立し、変更を文書化し、無関係なブランド活動ではなく TLD に成果を結びつける必要があります。会社名やレジストリ指定から推測すべきではありません。
層を分けることは、TLD が信頼できないか使われていないという主張ではありません。証拠規律の主張です。公開記録は実際の運営者の役割と稼働中のインターフェースを確立します。信頼性と顧客影響は開いたままです。これは、追加でどのような証拠が必要かを意思決定者に伝えるため、有用な結果です。
エスクロー、緊急運用、通常稼働を超えた継続性
継続性は権威サーバーをオンラインに保つことより広いものです。通常運用や供給元関係が続けられないときに、重要なレジストリ機能とデータを保全することを含みます。ICANN のレジストリデータエスクロー枠組みは、定義されたプロセスの下で必要なデータを独立したエスクロー手配に置くために存在します。[18].sina、.weibo、.微博の契約は継続性と移行の義務を含みます。[11][12][13]
エスクローの品質は預託の存在以上のものに依存します。データは完全で、タイムリーで、正しく整形され、保護され、正しい権限の下でアクセス可能で、復元に使えなければなりません。復号、検証、解釈、現在のサービスへの接続ができないファイルは弱い復旧証拠です。公開枠組み資料は機構を説明しますが、3つの TLD の非公開の預託品質を開示しません。
ICANN の緊急バックエンドレジストリ事業者枠組みは、定義された緊急条件下で重要なレジストリ機能の暫定的な継続経路を説明します。[19] これは通常の強靱性の代替ではありません。権限決定、エスクローデータへのアクセス、サービス起動、コミュニケーション、後の移行を必要とし得る最後の手段の機構です。したがって準備には、現在の連絡先、互換データ、既知の依存関係、テスト済みの決定経路が必要です。
3つの TLD ポートフォリオは復旧範囲の特定を重要にします。インシデントは1つの TLD に影響し、他の2つは利用可能なままかもしれません。共有供給元や制御面は3つすべてに影響し得ます。契約や移行措置は名前空間ごとに異なる適用があり得ます。復旧計画は共有依存関係と分離依存関係を特定し、全か無かのイベントを前提としないようにすべきです。
移植性は継続性の一部です。企業は独自システムや専門供給元を使うかもしれませんが、説明責任のあるリーダーシップは、移行に必要なデータ、資格情報、証明書、鍵、形式、権利、承認が何かを理解する必要があります。供給元関係は通常条件でうまく機能しても、これらの資産が不明またはアクセス不能なら許容できない退出リスクを課す可能性があります。
継続性証拠は実際には失効します。復元演習は合格後、スキーマ変更、スタッフ交代、供給元変更、証明書交換、鍵ローテーションの後に陳腐化し得ます。レビューは時間だけでなく重要な変更でもトリガーすべきです。目標は静的なバインダーを維持することではなく、記録された責任から復元された重要サービスへの現在の経路を維持することです。
ゾーンデータアクセスとレジストリ報告も移行の文脈で重要です。[21][22] それらはエスクローや緊急運用の直接の代替ではありませんが、より広い証拠と説明責任環境の一部を形成します。継続性レビューでは、各データソースが何を提供でき、何を提供できないか、誰がアクセスできるか、通常システムが使えないときに有用かどうかを理解すべきです。
最強の継続性の問いは実践的です。組織は現在の公開・契約記録から復元された必須機能への承認された経路を実証できますか。その経路は決定者、データ、資格情報、供給元、検証チェック、コミュニケーション、終了基準を特定すべきです。公開証拠は Sina Corporation がこの非公開演習を完了したことを証明できません。3つの TLD すべてでなぜ演習が必要かを示します。
公開記録がテスト可能にする故障モード
以下の故障モードは公開管理領域から導かれた合理的なテストです。いずれかの故障が発生したという主張ではありません。
1. エンティティと運営者の混同
Sina Corporation、ブランド、ICANN、IANA、エンドポイント運営者、レジストラが1つの主体として扱われる。説明責任は不正確になります。統制は、各決定と技術的主張を関連する企業、契約、ルート記録、エンドポイント、プロトコル責任に結びつける、日付入りの役割マップです。[2][3][4][8][9][10]
2. TLD 間の変更ずれ
3つの文字列すべてを意図した変更が1つの TLD にしか届かず、他の2つに届かない、または説明のつかない相違と共に届く。統制は明示的な TLD ごとの目標と独立検証です。ポートフォリオ自動化は1つの一般的な成功ではなく、3つの名前付き結果を生むべきです。
3. 誤った企業権限
技術的に有能な人物や供給元が、現在の企業承認なしに影響の大きい変更を要求する。変更は技術的には有効でも、手続き上は正当でない可能性があります。統制は、正確な TLD とアクションに結びついた現在の承認連鎖であり、古い連絡先は速やかに削除されます。
4. 親子 DNSSEC の不整合
鍵または DS 遷移が親と子のデータを不整合にし、検証リゾルバが応答を拒否する。RFC 4034 と RFC 4035 は関連するレコードと検証動作を説明しています。[26][27] 統制は段階的ロールオーバー、独立検証、明確なタイミング、実行可能な巻き戻し計画です。
5. 見かけ上のネームサーバー多様性と共有故障
複数の権威名がリストされているが、隠れた共有依存関係が相関停止を引き起こす。委任データは独立性を証明できません。統制はアーキテクチャを考慮した強靱性レビュー、複数ネットワークテスト、共有供給元や制御構成要素を意図的に故障させる演習です。
6. DNS トランスポートの盲点
単純な UDP 問い合わせは成功するが、切り詰められた応答や TCP 接続が失敗する。[30] 統制は代表的なレコードサイズ、フォールバック動作、接続処理、複数ネットワークをテストし、1つの小さな問い合わせに頼らないことです。
7. ブートストラップと RDAP エンドポイントの乖離
IANA のブートストラップデータがクライアントを古い、または展開されたサービスと不整合なベース URL に導く。[14][25] 統制は変更後のブートストラップエントリ、DNS、TLS、HTTP 動作、期待される RDAP エンティティの比較です。
8. 到達可能だが意味的に無効な RDAP
エンドポイントは HTTP 成功を返すが、応答が不正、誤ったエンティティを特定、必須構造を欠く、または想定外のエラーを含む。RFC 9082 と RFC 9083 は問い合わせと応答の動作を定義します。[23][24] 統制はスキーマ対応かつエンティティ対応の検証です。
9. 登録データの鮮度ギャップ
サービスはプロトコル層では正しく応答するが、選択されたステータス、イベント、エンティティ、ネームサーバー参照が古い。統制は承認済み期待状態モデルと権威ある変更記録との照合であり、到達性監視だけではありません。
10. 古いまたは使えないエスクロー
預託は存在するが不完全、無効、アクセス不能、または復旧ツールと非互換。[18] 統制は現在のデータ、鍵、形式、承認された所有者を使った反復検証と復元リハーサルです。
11. 緊急権限のギャップ
重大事象が起きたが、誰がデータを解放し、緊急サービスを起動し、供給元を調整し、移行を承認できるかを迅速に証明できない。EBERO 枠組みと契約義務はこれを予見可能にします。[19][11][12][13] 統制は現在の連絡先と代理者を持つテスト済み決定ツリーです。
12. 低注目名前空間の劣化
1つの TLD がビジネス上の注目をあまり受けず、委任が有効なままでも連絡先、テスト、資格情報、復旧手順が古くなる。公開情報源は現在の利用を確立しないため、低利用は想定できません。統制はすべての有効な名前空間の最小運用ベースラインです。
13. 共有自動化によるエラー伝播
テンプレート、資格情報、ポリシーの誤りが3つの TLD すべてに同時に影響する。統制は段階的展開、TLD ごとの確認、適切な場合の高リスク資格情報の分離、最初の想定外結果後の停止条件です。
14. 顧客成果として提示される能力
委任、署名応答、契約、ブランド名が信頼性、採用、ユーザー利益の証明として提示される。技術記録が正確でもこれは証拠の失敗です。統制は能力、信頼性、顧客成果を別々にラベル付けし、それぞれに正しい証拠を要求することです。
これらのモードは、例外処理に指名された所有権と予算が必要な理由を示します。大半は別の緑のダッシュボードでは解決しません。権限記録、プロトコル知識、依存関係マッピング、現在の証拠、供給元調整、不確実な下で決定できるプロセスが必要です。
リーダーシップ統制と決定テスト
リーダーシップレビューはエンティティの指名から始めるべきです。決定は.sina、.weibo、.微博、または3つすべてについてですか。影響を受けるレコード、サービス、鍵、データセット、契約義務、供給元関係はどれですか。「ブランドドメイン」のような曖昧な言葉は影響の大きい変更には不十分です。
次の問いは承認済み状態です。DNS では委任、ネームサーバー、アドレス、DNSSEC、トランスポートの期待を含み得ます。RDAP ではブートストラップベース、証明書、HTTP 動作、メディアタイプ、スキーマ、エンティティアイデンティティ、エラー処理を含み得ます。継続性では預託の新しさ、検証、権限、連絡先、データアクセス、復旧依存関係を含み得ます。
第3の問いは実行状態をどう証明するかです。重要な変更には、タイムスタンプ付きで機械可読な比較と相違の解釈が必要です。1つのスクリーンショットや1つの成功した問い合わせはチェックを支えるかもしれませんが、複雑な遷移の唯一の証明にすべきではありません。検証は可能な限りアクションから独立すべきです。
第4の問いは部分障害です。計画は親委任、権威サービス、DNSSEC、トランスポート、RDAP 発見、RDAP 応答、ネットワーク経路、証明書、アクセス、データ、供給元、企業権限の障害を区別すべきです。この分類はエスカレーションを速め、すべての症状をレジストリ運営者に割り当てるリスクを減らします。
第5の問いは可逆性です。鍵変更、エンドポイント削除、提供者終了、データ解放、連絡先更新は復旧選択肢を減らし得ます。影響の大きい作業は、技術的・法的に可能な場合、検証済みの戻り経路を保つべきです。変更が不可逆なら、証拠基準と承認レベルを高くすべきです。
供給元監督は証拠権利と移植性を強調すべきです。Sina Corporation はすべての専門能力を複製する必要はありませんが、公開状態を理解し、インシデントをレビューし、重要な変更を検証し、継続性をテストし、必要なら移行するための十分なアクセスが必要です。現在の供給元だけが説明または復元できるサービスは知識の集中を生みます。
例外報告は経過時間、影響、クローズ品質を追跡すべきです。承認された変更中の短い不一致は、持続する説明不能な不整合と異なります。クローズでは、原因、是正措置、検証済み最終状態、他の TLD が同じレビューを必要とするかを述べるべきです。繰り返される例外は、単なるアラート増加ではなく統制変更をトリガーすべきです。
リスク受容は明示的であるべきです。既知の監視ギャップ、未テストの復旧経路、共有依存関係、遅れた保守項目は一時的に受け入れられるかもしれません。記録は所有者、理由、期限、是正条件を名指しすべきです。さもなければ、一時的な受容が決定なしに恒久的な運用設計になり得ます。
最後に、採用、性能、信頼性、ビジネス価値に関する公開主張は正しい証拠層に対してテストすべきです。委任とプロトコル記録はインフラ分析を支えます。顧客成功事例は支えません。この規律は企業を誇張と根拠のない批判の両方から守ります。
証拠が確立するものと未知のままのもの
公開記録は正確な企業役割を確立します。既存のディレクトリエンティティが Sina Corporation を特定し[1]、IANA は同社を.sina、.weibo、.微博のスポンサー組織として名指しし、3つの委任すべてを記録しています。[2][3][4] 委任報告書は過去の資格と技術適合段階を文書化しています。[5][6][7] ICANN は3つの TLD すべてについて運営者、ブランド契約種別、契約日を特定しています。[8][9][10] 公開契約は通常のウェブホスティングを超えた責任を定義しています。[11][12][13]
記録は稼働中の技術面も明らかにします。IANA は RDAP 発見データを公開しています。[14] 保持されたnic.sina、nic.weibo、nic.xn--9krt00aの要求は構造化 RDAP エンティティを返しました。[15][16][17] 現在の DNS 観測は複数の権威名と DNSSEC 委任データを示しました。ICANN はエスクロー、緊急レジストリ運用、RDAP 期待、制御されたゾーンデータアクセス、レジストリ報告に関する資料を公開しています。[18][19][20][21][22]
プロトコル標準はそれらの観測の限界を定義します。RDAP は正しい発見、問い合わせ、応答、エラーを必要とします。[23][24][25] DNSSEC は調整されたレコードと検証規則に依存します。[25][26] DNS 信頼性は単純な UDP 応答に加えて TCP 動作を含みます。[27] 権威、解決、レジストリ、レジストラの役割を分けるには正確な用語が必要です。[31]
公開証拠は、非公開構成、バックエンド供給元配分、人員、予算、監視範囲、インシデント履歴、復旧性能、エスクロー品質、登録量、名前空間採用、アプリケーション統合、顧客成果を確立しません。TLD がすべての技術依存関係を共有するか、別々のシステムを使うかも示しません。肯定的・否定的なサービスベンチマークのどちらも支えません。
防御可能な結論は運用上のものです。Sina Corporation は DNS ルートに3つの記録されたネットワークアイデンティティを持ち、それぞれに委任、登録データ、セキュリティ、契約、継続性の面があります。IDN はさらに標準管理された変換と表示の境界を加えます。それらの類似性は共有統治の機会を生みますが、別々の識別子と故障状態を除去しません。実際的なコストは、組織・技術境界をまたぐ変更の監督、統制の統合、長期証拠の保守、例外解決にあります。
これがこの役割の現実層です。ルートゾーンの短いラベルは企業権限、プロトコル動作、公開記録、供給元監督、データ管理、復旧を接続します。責任ある分析は、記録と稼働中インターフェースが実際に示すものから始め、能力を信頼性と区別し、インフラの存在から顧客成果を推測しません。このアプローチは残る問いをより鋭くし、リーダーにまだ不足している証拠を要求する具体的な根拠を与えます。
情報源
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加