
要点
draft-ietf-spring-resource-aware-segments-20は既存の SR-MPLS SID と SRv6 locator/SID に、転送動作を保ったまま NRP または local resource subset の意味を加える。- SID が示すのは期待する扱いである。全 node の割当、binding の一致、best-effort fallback の不在、application SLA の達成は別の証拠を要する。
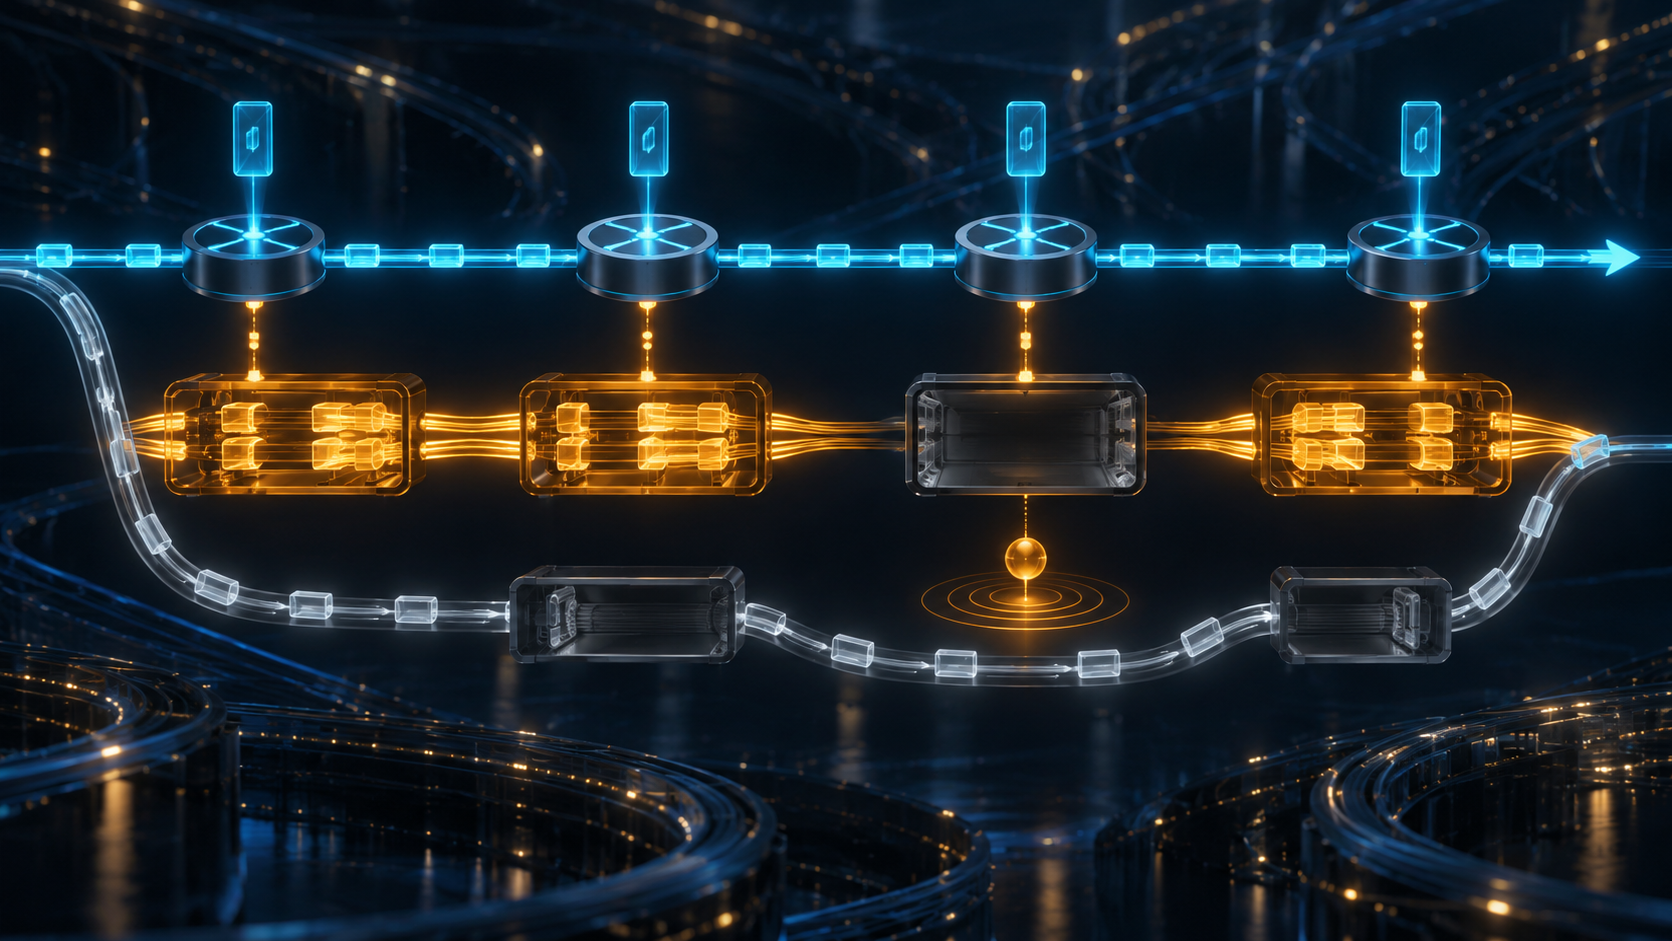
packet は正しい SID を持ち、宛先まで届いた。しかし途中の router には予約 queue が作られておらず、traffic は best effort に落ちた。reachability は成功である。それでも購入された isolation と latency は失われていた。
2026年9月30日付 Introducing Resource Awareness to SR Segments revision 20 の核心は、この二つの成功を分ける点にある。SPRING WG の active Internet-Draft で、Proposed Standard を意図し、IESG Evaluation / AD Followup にあり DISCUSS も残る。RFC でも最終決定でも、multi-vendor deployment や SLA の実証でもない。
SID は local state への鍵である
通常の Segment Routing は SID に forwarding instruction を結び付ける。revision 20 は新しい SID type を作らず、既存 SID に resource association を加える。resource-aware Adj-SID は next hop と link の local resources、Prefix-SID は node への path と NRP を表せる。SRv6 では locator が NRP context を持ち、End.X 等が local action と resources を選ぶ。
DiffServ の少ない class より細かな isolation を作れる一方、SID はあくまで lookup key である。scheduler が帯域を確保したか、reboot 後に queue が復元されたか、次の node が同じ binding を持つかは見えない。packet が証明するのは選択であって在庫ではない。
global な意味は local な処理の連鎖で成立する
local resource-aware segment は特定 node/link の資源に結び付く。global segment は NRP 全体の資源集合に関連する。ただし、その集合は各参加 node が割当と binding を完了して初めて実在する。
revision 20 は、完全な provisioning 前に NRP を service に使ってはならないとする。全 node の変更が成功するまで update は完了せず、partial failure は報告され、management system は rollback できるべきである。binding inconsistency を検出した node は、影響 SID を転送に使わず error を記録する。
これは commit の条件であって完成した transaction protocol ではない。resource partition の作り方、YANG augmentation、複数の control-plane extension は scope 外だ。operator は authorized intent、NRP members、resource amount、SID/locator、各 node の acceptance、hardware allocation、activation、consistency check、rollback を別々に保存しなければならない。
fallback は到達性を残し、約束を消せる
transit node が選ばれた NRP の local resource を見つけられない場合、default は discard である。設定により best-effort forwarding に変えられる。割当を超えた traffic も drop、priority 低下、best effort のいずれかになり得る。
そのため application が packet を受け取っても、resource guarantee の達成とは限らない。revision 20 が best-effort fallback の log/report を求める理由はここにある。通常配送と premium service の違いを残す operation receipt だからだ。
secure channel は node の主張を真実にしない
allocation、SID association、distribution は mutual authentication、authorization、integrity、replay protection を備える channel で行い、capacity 情報は confidentiality を持つべきだ。admission control は base SR forwarding plane の枯渇を防ぐ。
それでも compromised node は、割り当てていない resource を主張し、capacity を誇張し、特定 NRP を選択的に degrade できる。authenticated report は発信者と改変防止を証明するが、queue の物理的存在までは証明しない。
draft は 2025年8月28日時点で production と報告された Huawei router family を列挙する。同時に RFC 7942 に従い、contributor 提供で未検証、IETF endorsement ではないと明記する。凍結した資料に multi-vendor test や再現可能な SLA measurement はない。
必要な evidence chain は、承認済み service intent、正確な revision、NRP、資源量、SID/locator、local admission、実 allocation、binding consistency、全 node commit、packet classification、drop/fallback counters、performance measurement、application outcome まで続く。maintenance や failure の後は SID が同じでも再確認する。
Heng Lu の minimum initial specification は、共有層を portable semantics と安全な failure behavior に限定し、sizing、pricing、admission、repair を local authority に残す。running-code primacy も、standards-track draft と有効な SID を adoption evidence に変えない。SID は lane を選べる。lane が存在し約束を果たしたことは receipt chain が示す。
情報源
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加