
要約
- ダンピングは直近の撤回履歴を減衰するペナルティに変え、ローカルしきい値を越えた経路を抑制する。この値は正当性も将来の挙動も証明しない。
- RFC 7196は旧来の値よりはるかに慎重なしきい値を推奨し、計算のみで抑制しないモードを認める。過剰な抑制が通常の収束を長い到達性喪失へ変えるためだ。
履歴スコアが執行判断になる
RFC 2439は実際の制御プレーン問題から始まる。繰り返す経路変更は決定処理を消費し、転送エントリの追加と削除を引き起こす。負荷が高ければ、一台の不調なルーターがピアへさらに作業を波及させる。BGP実装は送信側が不安定性を十分に遮断すると期待できない。
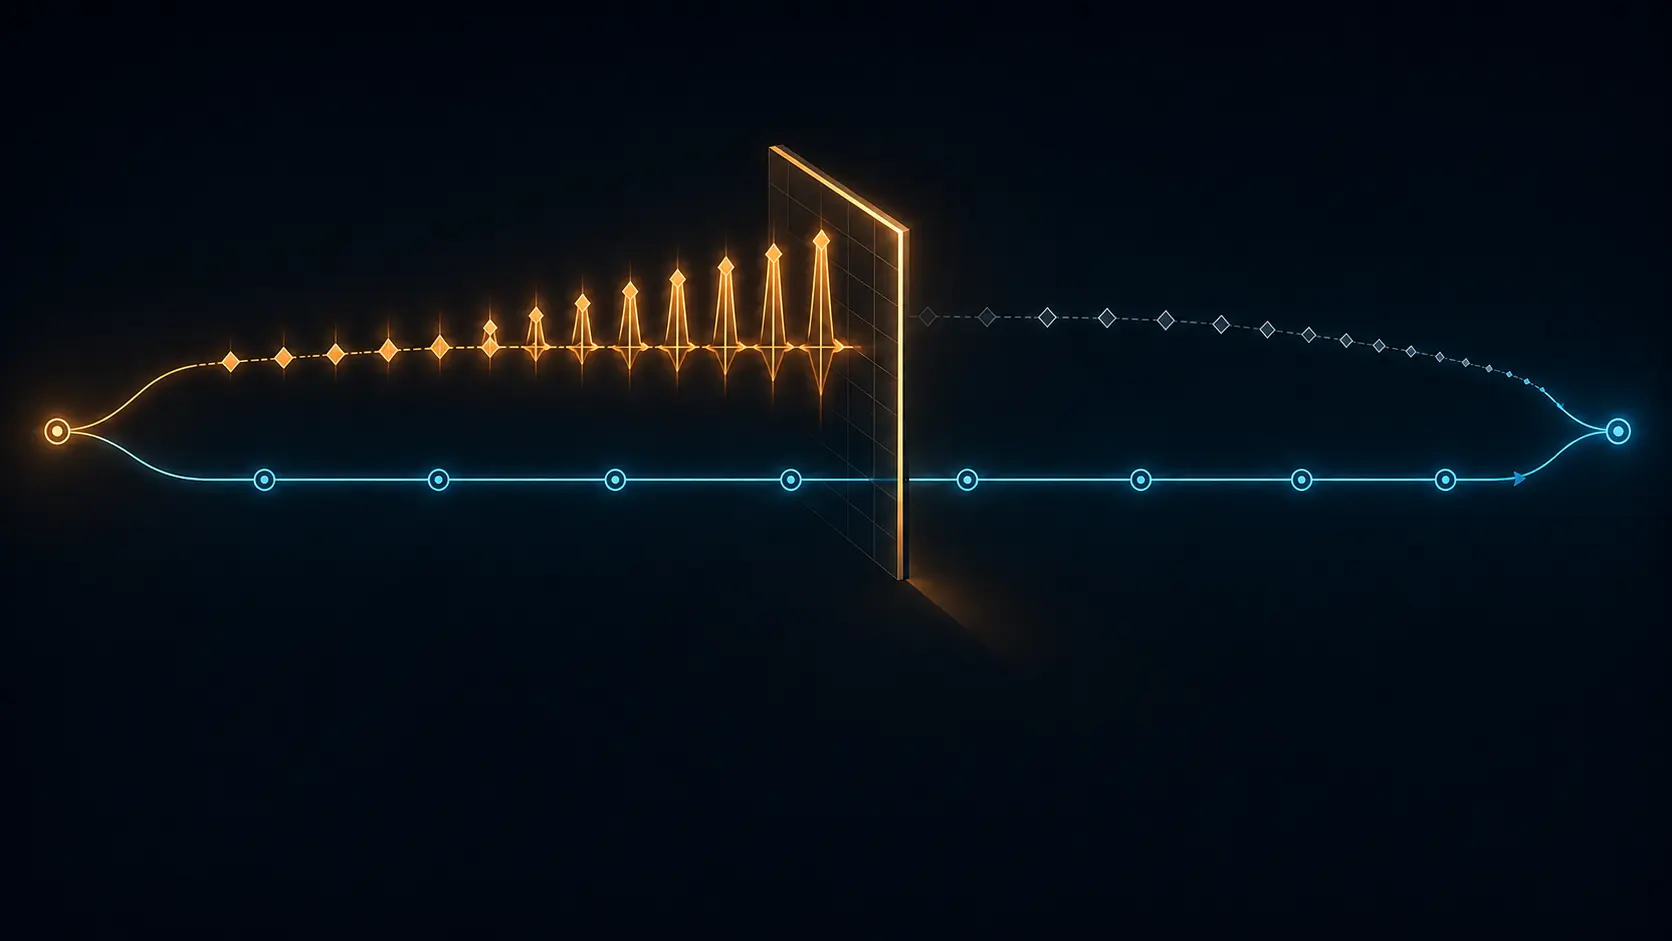
ダンピングは外部経路ごとに履歴を持つ。撤回時に不安定性ペナルティを加え、状態が変わらない間は指数的に減衰させる。カットオフを越えれば抑制し、再利用しきい値を下回れば戻し、最大保留時間で上限を設ける。RFC 2439は外部ピアから受けた経路を対象とする。IBGPで学んだ経路や、経路選択後の広告に適用するとループを起こし得る。
この権限はローカルだ。アルゴリズムはプレフィックスの正当性を裁定せず、最近の履歴に基づいて境界が一時的に経路を拒む。
しきい値が受益者と負担者を分ける
ルーターとピアは更新、決定、転送変更の減少から恩恵を受ける。しかし負担は抑制対象のプレフィックスと利用者に及び、利用可能な経路を失い得る。ペナルティは過去の遷移を表すだけで、意図、過失、将来の不安定性を証明しない。
RFC 7196が引用する一週間の過去実験では、3%のプレフィックスがBGPメッセージの36%を生んだ。抑制しきい値6000では、ダンピングなしより更新率が19%下がり、2000の場合より抑制対象が90%減った。これは特定実験の結果であり、現在のインターネットや全ネットワークの予測ではない。
仕様は内部の最大ペナルティ定数を少なくとも50000へ引き上げることをMUSTとしている。同時に既存設定を壊さないため、実装は設定可能な既定値を変更すべきではない。従来より破壊的でないが一定の積極性を求める運用者は6000以上、保守的な運用者は12000以上にすべきである。いずれもSHOULDの推奨で、普遍的な保証ではない。
抑制の前に観測する
実装は「計算するが抑制しない」モードを提供してもよい。到達性を失わずに、どのプレフィックスが対象になるか確認できる。証拠収集と執行を分離し、対象数、通常収束、代替経路、再利用までの時間を測れる。
セキュリティ境界も明確だ。攻撃者は偽のフラップを起こして被害者プレフィックスの抑制を狙える。RFC 7196は慎重な値がリスクをわずかに緩和すると述べるだけで、更新の認証、攻撃者の識別、攻撃の除去は主張しない。
根拠と限界
RFC 2439はモデル、経路ごとの記憶、しきい値、減衰、適用範囲を定義する。RFC 7196は後年の測定、修正パラメータ、計算のみの選択肢を示す。RFC 4271はBGPの基礎文脈を与える。権力、承認、受益者、コスト、統制はこれらから導く分析である。
資料は特定ネットワークの現設定を示さず、フラップする経路の悪意を証明せず、普遍的に安全なしきい値も定めない。サンプリング、実装、トポロジー、代替経路が結果を変える。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加