
要約
- RFC 5128 は当時利用されていた P2P NAT 越え技術を記述する Informational 文書であり、特定方式を推奨するものではない。
- ランデブーサービスはプライベート候補とパブリック候補を配布できるが、公開側の登録交換だけで申告されたプライベートアドレスを検証できない。
- 同じプライベートアドレスは、別々の家庭、企業、下位 NAT の中で異なる端末を指す。
- 相手が申告したプライベート候補への探索は、送信側のローカルネットワークにある別の端末へ届くことがあり、悪意がなくても混同が起きる。
- 悪意ある登録者は被害者のアドレスを指定し、多数の相手からの接続試行をその宛先へ集中させ得る。
- 認証された双方向通信が成立するまでは、パケット数、バイト数、再試行、送信先、処理、保存状態を小さく制限すべきである。
- 応答するエンドポイントは経路上で何かが返答したことを示すだけで、期待した人物、アカウント、組織、権限を証明しない。
- NAT 対応の信令はアドレス書き換えを許容するため、送信元 IP だけを認証しても、経路上のアドレス置換を防げない。
- 実際のアプリケーション内容を上位の身元で認証し、選択された経路へ結び付ける必要がある。暗号化してもトラフィック分析は残り得る。
- エンドポイント非依存マッピングと非依存フィルタリングは別の性質であり、再利用可能なマッピングは無制限の着信許可を意味しない。
- ICE の接続性検査や TURN のリレー割り当ては経路を構成する仕組みであり、利用者の身元、権限、アプリケーション成果を一括して証明しない。
- 経営判断では、登録、候補開示、探索予算、経路、相手認証、認可、資源投入、成果の証跡を分離する必要がある。
リレーを避けたことは、信頼を獲得したことではない
運用画面では、直接経路が緑、中継経路が黄で表示されがちだ。直接接続は帯域費用や追加遅延を減らせるため、その表示には経済上の理由がある。しかし色が身元の強さまで表すなら、制御モデルは誤る。
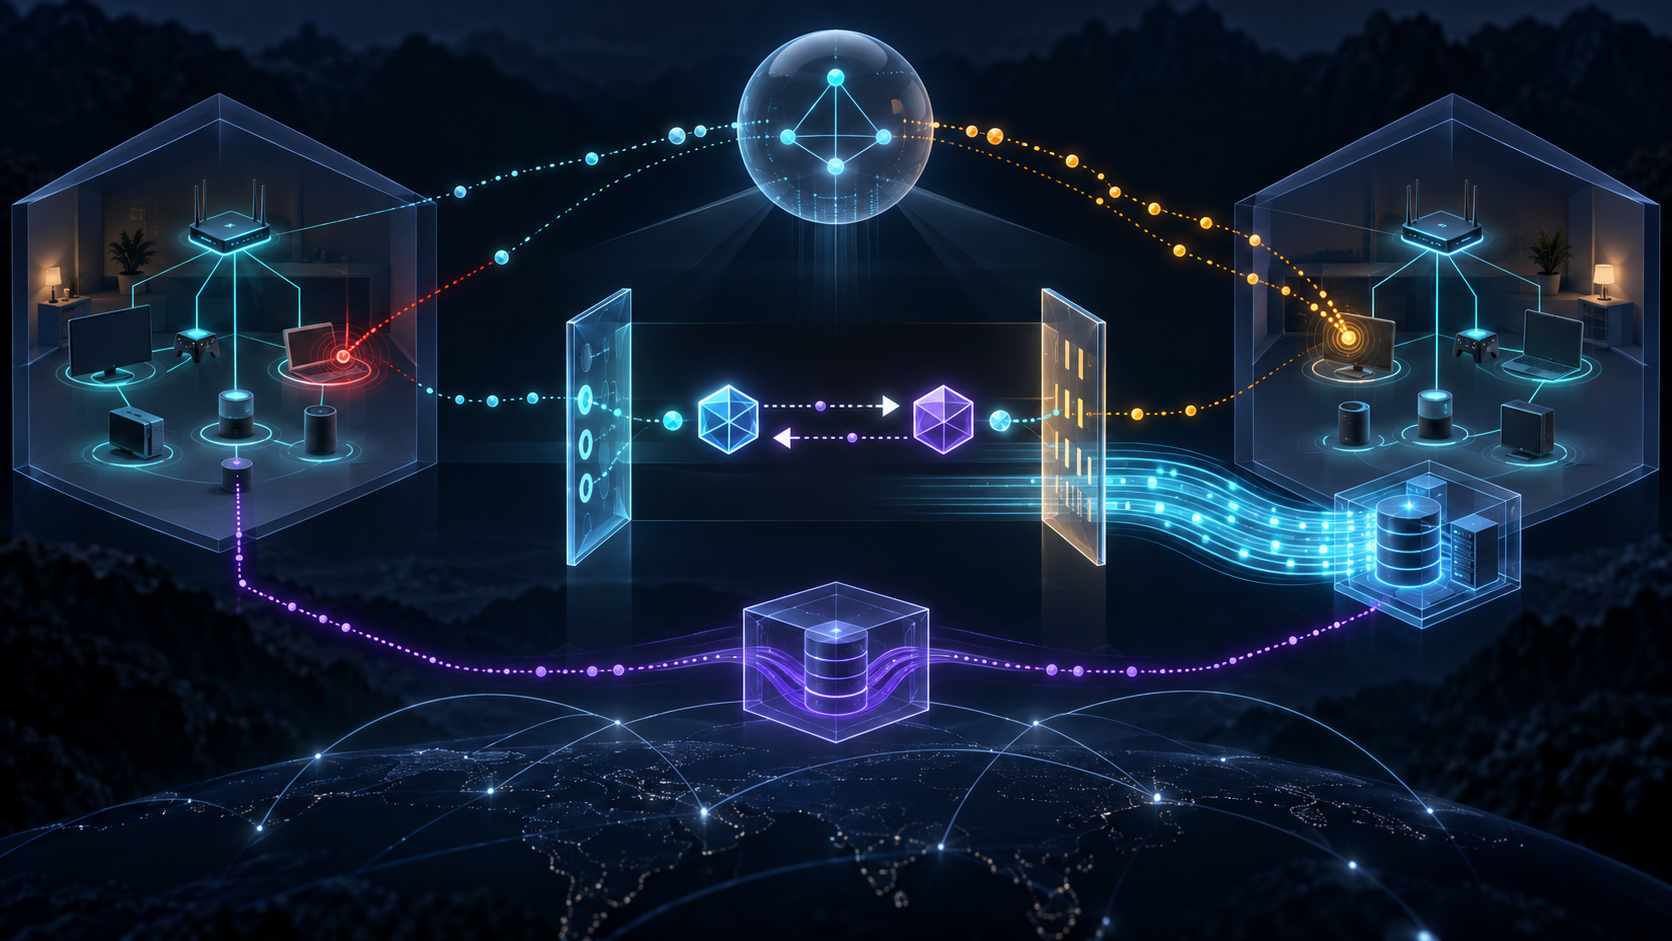
プライベートアドレス 192.168.1.100 は世界中の多数のネットワークで使われる。ある参加者がそのアドレスを登録し、別の参加者が受け取って自分のローカル側へパケットを送れば、自宅のプリンターやカメラ、別の PC に届く可能性がある。経路は短く、リレーも通らない。それでも到達先は意図した相手ではない。
反対に、TURN リレーを通る経路は明示的な割り当て、権限、有効期限、認証の仕組みを持ち得る。リレーとの関係だけで遠端のアプリケーション身元を証明するわけではないが、少なくとも「中継だから信頼が弱い」という結論も成立しない。経路の形、相手の身元、許可された処理、実際の成果は別々に評価しなければならない。
この区別は性能比較を妨げない。直接経路とリレー経路の遅延、損失、費用、耐障害性を測ればよい。ただし、それらの測定値に身元証明を紛れ込ませない。最短経路は最も安いかもしれないが、最も正しい相手へ到達したという証拠にはならない。
ランデブーは候補を伝えるが、その意味を支配しない
NAT の内側にいる二者は、互いが外側からどう見えるかを自力で知りにくい。ランデブーサービスは公開側の送信元タプルを観測し、参加者が申告した候補と会話を対応付け、探索開始を助ける。この限定された調整機能は、分散アプリケーションにとって有用である。
しかし、サービスが署名した候補一覧にも証明範囲がある。署名は、そのサービスが当該会話向けに一覧を発行したことを示し得る。各候補を相手が支配していること、プライベート候補が受信者のアドレス空間でも同じ端末を指すこと、最終応答者が登録アカウントの本人であることまでは示さない。
RFC 5128 は、認証された双方向通信が成立するまで、発見したアドレスを疑わしいものとして扱うよう求める。これは全候補を拒否せよという意味ではない。小さく試し、失敗を速やかに期限切れにし、相手が上位の資格情報を提示する前に高価な仕事を始めないという順序である。
各候補には来歴が必要だ。ローカルインターフェースから申告されたのか、サーバーが反射的に観測したのか、接続性検査で学習したのか、リレーが割り当てたのか。来歴そのものは安全保証ではないが、選択理由と障害原因を後から説明するための最小情報になる。
重複アドレスは攻撃がなくても誤配を作る
プライベートアドレスの重複は設計上予想された性質である。異なる管理領域が同じ空間を再利用するため、アドレスだけでは領域を越えた識別子にならない。誤ったローカル端末への配送は、二者が偶然同じアドレスを使っただけでも起こり得る。
したがって、誤配の観測から直ちに攻撃意図を推定してはならない。候補を誰が登録し、どの一覧が誰へ配布され、どの経路が選ばれ、相手認証がどう失敗したかを追跡して初めて、偶然、設定不備、悪用を分けられる。
悪意が加わると、同じ仕組みが標的選択に使われる。登録者は被害者アドレスを候補として掲載し、多数の参加者へ探索を起こさせることができる。被害者は参加していないのに、ランデブーの人気や再試行方針に比例したトラフィックと処理を受ける。
ここで必要なのは「一回の探索は小さい」という弁明ではない。複数の登録、会話、利用者が同一宛先へ収束する総量を制御する必要がある。局所的な上限が全体の増幅を隠すなら、制御は形式上しか存在しない。
認証前の予算はパケット以外にも及ぶ
NAT 越えは、未知の経路へ最初のメッセージを送らなければ始まらない。したがって、目標は認証前通信をゼロにすることではなく、未検証の主張が引き起こせる費用を厳密に限定することである。
RFC 5128 は、新しく発見したアドレスへの送信サイズと速度を最小化するよう注意する。運用上は、候補数、パケット数、合計バイト、再送間隔、有効時間、同時試行数を一つの包絡線にする必要がある。
さらに、パケットごとにタイマー、候補対レコード、暗号状態、ログ、キュー、ワーカー処理が発生する。線上の数十バイトが、メモリーと CPU では大きな負担になり得る。ネットワーク速度だけを制限し、状態作成を無制限にすれば、別の資源面が攻撃面として残る。
認証成功後も認可が必要だ。確認済みの相手が小さな制御交換を行えることと、高帯域リレー、大容量取得、長時間計算を要求できることは同じではない。身元の証跡、認可判断、実際の資源投入を分ければ、どこで予算が拡大したかを説明できる。
応答は経路の観測であって、人の証明ではない
ソケットが開き、STUN 応答が返り、ICE 検査が成功すると、システムは「接続成功」と呼びたくなる。その表現は運送面では便利だが、身元や業務結果まで含むなら曖昧である。
ICE の資格情報付き検査は、当該 ICE 会話の短期資格情報を相手が扱えることと、候補対がプロトコル上機能することを示し得る。だが、人物、組織、永続アカウントの身元はアプリケーション層で結び付けなければならない。接続性検査を万能な本人確認に昇格させてはならない。
候補の再指名、移動、NAT 再バインド、直接経路からリレーへの切り替えが起きたとき、経路は変わる。アプリケーションは、既存の認証を維持する条件、チャネルバインディング、再認証の要否を定義すべきだ。経路が変わったのに以前の身元表示だけが残るなら、画面は過去の事実を現在へ投影している。
最終的には成果も別である。正しい相手との認証済み経路が成立しても、必要なデータが届かなかったり、遅延が用途の限界を超えたり、利用者が目的を完了できなかったりする。経路成功を成果成功へ短絡させないことが、障害対応と投資判断の双方を正確にする。
マッピングとフィルタリングを一つの NAT 型に潰さない
ホールパンチングは NAT の具体的な挙動に依存する。エンドポイント非依存マッピングなら、内部端点が異なる遠隔宛先へ送る際に外部マッピングを再利用できる。宛先依存のマッピングでは、新しい遠隔宛先ごとに別の外部タプルが作られ、相手が予想した候補が機能しないことがある。
しかし、マッピング再利用と着信許可は別である。NAT は一つのマッピングを複数宛先に使いながら、内部端末が先に送信した相手からの返答だけを許すことができる。エンドポイント非依存マッピングを「開放的なファイアウォール」と表現するのは誤りである。
ヘアピン対応も独立した条件だ。二者が別の下位 NAT の後ろにいて、同じ上位 NAT を共有する場合、上位の公開候補を使って相互到達するには、その NAT が外部側アドレス宛てのパケットを内部へ折り返す必要がある。マッピングが存在していても、折り返しがなければ経路は成立しない。
接続反転は、一方が公開アドレスを持ち、他方だけが NAT 内側にいる場合に限られる。リレーは双方がサーバーへ到達できれば高い確率で機能する一方、処理、帯域、遅延の費用を持つ。これらを一つの NAT ラベルで説明せず、マッピング、フィルタリング、ヘアピン、時間、階層、リレー可否を個別に記録すべきである。
アドレス書き換えを許す仕組みは、IP を身元にできない
NAT 対応信令は、端末が知る自身のアドレスと外部から見えるアドレスの違いを受け入れる。その柔軟性があるからこそ、経路上の参加者が送信元アドレスを置換し、後続通信を自分へ向けようとする余地も生まれる。
送信元 IP だけを認証しても、書き換えを正当な機能として許すプロトコルでは決着しない。アドレスを身元と同一視すると、経路を構成する機構へ、アプリケーションが保持すべき本人性の権威を渡してしまう。
防御は、上位の身元に基づいて実際のアプリケーション内容を認証し、必要に応じて暗号化することである。身元、会話、重要な経路文脈を結び付ければ、経路の置換が相手の置換へ無言で変わることを防げる。暗号化後もパケットの量や時刻から関係が推測される可能性は残るため、機密性の主張にも範囲が必要だ。
後続仕様は仕組みを改善したが、証拠の段階を消していない
RFC 5389 は STUN を、NAT を固定的な性格へ分類する手法ではなく、反射アドレスなどを扱うプロトコル部品として整理した。RFC 8445 の ICE は候補を集め、対を作り、接続性を検査し、経路を指名する。RFC 8656 の TURN は割り当て、権限、チャネル、認証、有効期限を明確にする。RFC 8835 は WebRTC の輸送文脈を示す。
これらの手続きは観測点を増やすが、全てを一つの成功へ変えない。候補の存在、候補対の構成、検査成功、最終指名、相手身元、認可、資源投入、アプリケーション成果は順番のある別々の事実である。
実装は各遷移の入力と結果を記録し、失敗した段階を表示すべきだ。「ICE 失敗」「NAT 問題」とだけ残すと、アドレス重複、フィルタリング、ヘアピン不足、期限切れ、資格情報不一致、認可拒否、資源枯渇を識別できない。
この記録が証明する範囲
RFC Editor と Datatracker は RFC 5128 の発行と履歴を証明する。本文は発行時点で使われていた技術、想定された危険、対策原則を記録する。周辺 RFC は NAT、STUN、ICE、TURN、UDP、WebRTC における語彙と後続ライフサイクルを与える。
一方、この資料群は、現在の特定製品が任意のプライベート候補を受け入れること、誤配の発生率、増幅倍率、ヘアピン普及率、直接経路とリレー経路の成功率を証明しない。現行の実装調査、事故記録、パケット追跡、利用者成果は含まれていない。
標準文書は設計上の可能性を示す。現在の運用を証明するのは、設定、実行時テレメトリー、認証済み交換、資源台帳、成果測定である。文書上の権威で観測の欠如を埋めないことが、RFC 5128 から引き出すべき最も実務的な規律である。
情報源
- https://www.rfc-editor.org/rfc/rfc5128.html
- https://www.rfc-editor.org/rfc/rfc5128.txt
- https://www.rfc-editor.org/info/rfc5128
- https://datatracker.ietf.org/doc/rfc5128/
- https://datatracker.ietf.org/doc/rfc5128/history/
- https://www.rfc-editor.org/errata_search.php?rfc=5128
- https://www.rfc-editor.org/rfc/rfc2663.html
- https://www.rfc-editor.org/rfc/rfc3022.html
- https://www.rfc-editor.org/rfc/rfc3235.html
- https://www.rfc-editor.org/rfc/rfc3424.html
- https://www.rfc-editor.org/rfc/rfc3489.html
- https://www.rfc-editor.org/rfc/rfc4787.html
- https://www.rfc-editor.org/rfc/rfc5389.html
- https://www.rfc-editor.org/rfc/rfc5245.html
- https://www.rfc-editor.org/rfc/rfc5766.html
- https://www.rfc-editor.org/rfc/rfc6544.html
- https://www.rfc-editor.org/rfc/rfc6887.html
- https://www.rfc-editor.org/rfc/rfc7857.html
- https://www.rfc-editor.org/rfc/rfc8085.html
- https://www.rfc-editor.org/rfc/rfc8445.html
- https://www.rfc-editor.org/rfc/rfc8656.html
- https://www.rfc-editor.org/rfc/rfc8835.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加