
要約
IANAは、
.philipsと.飞利浦/xn--kcrx77d1x4aの委任記録において、Koninklijke Philips N.V. をスポンサー組織として示している。ICANNも、.philipsのレジストリ契約ページで同社をブランドレジストリの運営主体として示している。これらは企業の名前空間に関する公開上の責任と識別性を示す証拠であり、DNS稼働率、サイバーセキュリティ実効性、製品信頼性、臨床トラフィック、顧客成果の証明ではない。Philipsが公開しているセキュリティ、脆弱性開示、アドバイザリ、データ原則、年次報告書、放射線情報システム関連資料は、同社が説明する管理面の広さを示している。そこには製品、第三者コンポーネント、顧客管理OS、ネットワーク、リモートアクセス、パッチ、ログ、復旧、顧客手順が含まれる。ただし、ベンダーが説明する能力、実運用上の信頼性、測定された顧客成果は区別しなければならない。本文は、Philipsの非公開アーキテクチャ、テスト結果、障害事例、顧客導入実績、AIモデル性能を推定しない。
1. ルートゾーンに現れる企業責任
.philips のIANA委任記録は、Koninklijke Philips N.V. をスポンサー組織として示し、権威DNSサーバー、レジストリ情報、WHOIS、RDAPエンドポイントを掲載している。これは、単なるブランド表記よりも検証しやすい企業識別である。読者は、ロゴや広告文ではなく、インターネットのルートゾーンに置かれた公開記録から、どの企業がこの名前空間に関係する責任主体として示されているかを確認できる。
中国語国際化ブランドTLDも同じ構造を持つ。利用者が見る形は .飞利浦 であり、DNS上のASCII互換表記は xn--kcrx77d1x4a である。IANAの該当記録は、このIDNについても同じ企業名をスポンサー組織として示し、技術的な委任先と登録データ関連の公開面を示している。この二重表記は単なる翻字の問題ではない。ブラウザ、証明書、ログ、監視、チケット、セキュリティ製品、サポート手順が、表示名とプロトコル上の表記を正しく扱えるかという運用課題につながる。
ただし、委任記録は稼働するサービスそのものではない。レジストリ記録は、誰が名前空間について公開責任を持つのか、どの技術エンドポイントが記録されているのかを示す。だが、特定のドメインが医療システムで使われているか、権威DNSが全地点で常に期待どおり応答しているか、顧客の臨床ワークフローがその名前空間に依存しているかは、別の証拠がなければ言えない。
2. レジストリ記録が証明できること、できないこと
ICANNの .philips レジストリ契約ページは、Koninklijke Philips N.V. をブランドレジストリの運営主体として示している。これは契約上の責任の所在を示す。IANAの委任記録は、ルートゾーンから見た現在の技術委任を示す。これらを合わせると、Philipsがブランド名前空間について公開上の識別可能な責任を持つことは確認できる。
しかし、契約や委任は実運用の品質を自動的に証明しない。DNSの実際の利用可能性は、権威サーバー、ネットワーク経路、再帰リゾルバ、DNSSEC設定、変更管理、監視、認証情報管理、外部技術運用者、アプリケーション側の名前処理などによって左右される。RDAPやWHOISの存在も、登録データが常に最新で、すべての利用者が正しく解釈していることを保証しない。
この区別は、Heng.lu的な「記録者としてのレジストリ」と「動いているコードや運用の現実」を分ける見方と整合する。レジストリは、責任と記録を見える形にする。だが、記録が正確であり続けるか、変更が正しく配備されるか、障害時に復旧できるかは、実際の運用によって決まる。名前空間の正当性は、稼働品質の代替証拠にはならない。
3. 二つのブランドTLDが作る継続的コスト
.philips と .飞利浦 / xn--kcrx77d1x4a を維持することは、契約や登録費用だけの問題ではない。権限管理、連絡先の更新、権威DNSの状態確認、登録データサービス、監視、インシデント時の切り分け、外部運用者との連携、内部承認、復旧手順、記録保持が必要になる。これらは一度設定して終わるものではなく、組織変更や技術変更のたびに再確認されるべき作業である。
国際化ドメインは、さらに表記の整合性を要求する。あるシステムが .飞利浦 を表示し、別のシステムが xn--kcrx77d1x4a を記録し、さらに別のセキュリティ製品が正規化規則を誤る場合、同じ対象を別物として扱う危険がある。監視の見落とし、誤検知、サポートの遅延、許可リストの誤動作が起こり得る。これはPhilips固有の事故を示すものではないが、同社の二つのブランドTLDは、そのような運用課題を具体的に考える材料になる。
変更管理にもコストがある。ネームサーバー、IPアドレス、DNSSEC素材、RDAPエンドポイント、連絡先、外部技術運用者が変わる場合、正しい承認、事前検証、配備後監視、ロールバック計画が必要である。DNSはキャッシュされるため、誤設定を元に戻しても世界中の観測結果が即座に一致するとは限らない。したがって、回復計画は「修正した」という内部事実だけでなく、外部から見える収束状態を確認する必要がある。
4. RDAPと公開登録データの限界
ICANNはRDAPを、gTLDレジストリに求められる標準化された登録データアクセスの仕組みとして説明している。RDAPはWHOISよりも機械処理しやすく、国際化や認証されたアクセスの扱いに向いた設計である。PhilipsのIANA記録にRDAPエンドポイントが示されていることは、登録データにアクセスするための公開面が存在することを意味する。
しかし、標準プロトコルはデータ品質そのものを保証しない。連絡先が古くなれば、正しい形式で古い情報が返るだけである。権限移譲が変わっても反映が遅れれば、公開記録と実態がずれる。監視ツールがRDAPの応答形式を確認しても、運用上必要な意味を解釈していなければ、重要な変化を見落とす可能性がある。標準化は必要条件であり、運用実効性の十分条件ではない。
この点は医療技術にも通じる。セキュリティポリシー、製品機能表、開示手順、アドバイザリは、意図やプロセスを示す証拠である。だが、特定環境での可用性、セキュリティ成果、復旧時間、顧客業務改善を示すには、運用データ、テスト方法、顧客文脈、期間、比較基準が必要である。
5. Philipsが説明するセキュリティ管理面
Philipsは自社のセキュリティ情報ページで、製品セキュリティ、セキュリティアドバイザリ、協調的脆弱性開示への入口を公開している。同社のアドバイザリ一覧は、製品ごと、バージョンごと、第三者コンポーネントごと、顧客管理環境ごとに違う扱いが必要であることを示している。これは、医療技術のセキュリティが一つの中央スイッチで解決しないことを示す重要な公開材料である。
Philipsの協調的脆弱性開示に関する説明では、報告の受領、確認、検証、修正、妥当性確認、通知といった流れが述べられている。これは手順の説明であり、すべてのケースが目標どおり処理されることの独立した測定ではない。それでも、公開手順があることは、研究者、顧客、パートナーがどこへ報告し、どのような段階を期待できるかを把握するために意味がある。
Philipsのサイバーセキュリティ関連方針資料は、設計、開発、テスト、配備、運用、監視、リスク評価、変更管理、教育、インシデント対応を含むライフサイクルを同社の説明として示している。ここで重要なのは、能力が列挙されていること自体ではなく、その能力を維持するために継続的な人手、検証、責任分担、例外処理が必要になる点である。
6. コネクテッドケアは機能表ではなく統合面である
Philipsの放射線情報システムに関するサイバーセキュリティ資料は、アクセス制御、リモートサービス、サプライヤー管理、パッチ、アンチウイルス、冗長性、バックアップ、ログ、監査証跡、監視、インシデント対応、復旧について同社がどのように説明しているかを示している。ただし、これらはベンダーが説明する能力であり、特定病院での生産信頼性や測定された成果ではない。
コネクテッドケアでは、製品単体よりも統合面が重要になる。医療機器、アプリケーション、OS、データベース、ネットワーク、ID基盤、リモートアクセス、ログ収集、サードパーティ部品、顧客の業務手順が連動する。Philipsがパッチやアドバイザリを提供しても、顧客が対象バージョンを把握していなければ適用判断は遅れる。顧客がOSを管理している場合、ベンダーの支援と顧客側の変更権限が噛み合わなければ、脆弱性対応は停滞する。
したがって、信頼性を評価するには、製品の機能説明と実運用の状態を分ける必要がある。暗号化が存在しても鍵管理が弱ければ不十分である。ログが生成されても誰もレビューしなければ監視にはならない。冗長化が設計されていても、現在のデータ、ID、ネットワーク、証明書、業務手順を含めた復旧訓練がなければ、復旧能力は未証明である。
7. ソフトウェアライフサイクルとロックイン
Philipsの公開資料は、医療技術におけるソフトウェアライフサイクルの重さを示している。製品は長く使われる一方で、OS、ライブラリ、データベース、ブラウザ、リモートアクセス部品、暗号方式、サードパーティコンポーネントは寿命を迎える。ある部品がサポート終了を迎えても、臨床上の装置やワークフローはすぐには置き換えられない場合がある。ここに継続性コストが発生する。
ロックインは、単にベンダー変更が難しいという商業的問題だけではない。設定、ログ、データ、ワークフロー、教育、サポート契約、監査証跡、インターフェース、復旧手順が一つの運用環境に結びつくと、変更そのものがリスクになる。新しいパッチを入れるにも、旧バージョンへ戻すにも、他システムとの接続、データ互換性、ユーザー手順、規制上の確認が必要になる。
このコストは悪い統合だけから生じるものではない。価値のある統合ほど、障害時の影響範囲が広がる。だからこそ、買い手と運用者は、導入時に機能だけでなく、更新権限、出口計画、データ可搬性、構成情報の取得方法、ログ保持、サポート終了時の移行手順を確認する必要がある。
8. 監督、保守、例外処理の労務
Philipsが説明するセキュリティプロセスやデータ原則は、統制の必要性を示す。一方で、統制は自動的に維持されるものではない。誰かがアセット一覧を更新し、アドバイザリを読み、該当バージョンを照合し、顧客側責任を確認し、変更日程を調整し、例外を承認し、監視結果を見て、復旧演習の結果を記録する必要がある。
例外処理は特に重要である。緊急脆弱性が見つかったがパッチ検証が未完了、OSは顧客管理だが製品影響はベンダー確認待ち、アンチウイルス設定は推奨されているが臨床アプリケーションとの相性に懸念がある、リモートアクセスを止めると復旧が遅れるが開いたままでは攻撃面が広がる。こうした状況では、単純な「適用する」「しない」ではなく、暫定対策、期限、責任者、再評価条件が必要になる。
この労務を見積もらない導入計画は、後で運用チームに見えない負債を押しつける。ソフトウェアライフサイクルの費用は、ライセンス料やサポート費だけでは測れない。監督、統合、保守、例外処理、復旧訓練、証拠保持の時間も含めて評価されるべきである。
9. サイバーセキュリティと復旧の境界
Philipsの公開資料は、インシデント対応、監視、復旧、顧客通知などの手順や考え方を示している。ただし、復旧とはバックアップが存在することだけではない。データを戻せても、アプリケーション、設定、ID、証明書、ネットワークポリシー、インターフェース、監査ログ、業務状態が整合しなければ、サービスは復旧していない。
サイバーセキュリティ対応では、封じ込め、修正、検証、業務再開が別々の段階になる。脆弱性を塞ぐパッチが、統合先システムの挙動を変える場合もある。ネットワーク遮断が攻撃を止めても、臨床業務の代替手順がなければ別のリスクが生じる。バックアップから戻しても、停止中に発生したデータやIDの差分をどう扱うかを決めなければならない。
したがって、復旧証拠は「ファイルが戻った」では足りない。業務が期待どおり流れること、セキュリティ状態が確認されたこと、残存リスクが記録されたこと、顧客や運用者が終了条件を理解していることが必要である。Philipsの公開資料はこの検討の出発点を提供するが、特定環境での復旧成功は顧客固有の検証を要する。
10. 測定された成果とAI性能を混同しない
Philipsは医療技術、データ、セキュリティ、コネクテッドケアに関する多くの説明を公開している。しかし、本文で扱った資料は、AIモデル性能の独立した証拠ではない。特定のモデル、データセット、評価方法、比較対象、臨床文脈、期間、統計条件が示されていなければ、AI性能についての結論は出せない。
同じく、顧客成果も機能説明からは導けない。業務効率が上がった、停止時間が減った、診療品質が改善した、セキュリティリスクが低下したと主張するには、導入前の基準、測定期間、対象システム、同時に起きた他の変更、例外処理の数、保守負荷、失敗事例の扱いを示す必要がある。ベンダー資料は、何を測るべきかを考える材料にはなるが、測定そのものではない。
この境界を守ることは、Philipsに不利な推定をするためではない。むしろ、同社の公開資料が示す管理面を正しく読むためである。能力、信頼性、成果は別の証拠層である。混同すると、導入者は機能表を成果保証と読み違え、運用者は後で監督コストを負担することになる。
11. 想定される失敗類型
以下は、Philipsが特定の事故を起こしたという主張ではない。公開された名前空間、アドバイザリ、開示、ライフサイクル、コネクテッドケア資料から導ける、一般的で境界づけられた失敗類型である。
第一に、委任情報や連絡先の陳腐化がある。ネームサーバーや連絡先が変わっても記録が更新されなければ、通常時は解決できていても、事故時の連絡や復旧が遅れる。第二に、DNSやDNSSECの変更ミスがある。承認された変更でも、設定、署名、鍵、ネットワーク経路の扱いを誤れば、地域や時間によって異なる障害が観測される。第三に、国際化ドメインの表記不一致がある。.飞利浦 と xn--kcrx77d1x4a を同じ対象として扱えない監視やログは、事象を見落とす可能性がある。
医療技術側では、アセット一覧の欠落が大きい。アドバイザリが出ても、どの製品、バージョン、第三者部品が該当するか分からなければ、対応は遅れる。パッチと業務ワークフローの衝突もある。技術的には正しい更新が、認証、データ交換、性能、周辺機器、臨床手順に影響する場合がある。顧客とベンダーの責任境界が曖昧な場合、双方が相手の対応を待ち、脆弱性や運用問題が残る。
さらに、監視の盲点、リモートアクセスの過不足、警告過多、バックアップはあるがサービス復旧できない状態、サポート終了部品の延命、インシデント終了条件の不足もあり得る。どれもPhilips固有の発生事実を示すものではない。しかし、Philipsが公開資料で示しているような複雑なコネクテッドケア環境では、これらの失敗類型を事前に設計上の問いとして扱う必要がある。
12. 買い手と運用者が確認すべきこと
買い手はまず、対象の識別を明確にする必要がある。契約主体はどのPhilips法人または関連組織か。対象製品、バージョン、サービス部品、第三者コンポーネント、顧客管理OS、ネットワーク要件、リモートアクセス要件は何か。.philips や .飞利浦 のようなブランド名前空間が実際のサービスで使われるのか、それとも企業識別上の公開面にとどまるのか。ここを曖昧にすると、ブランド全体の説明を誤って個別システムに適用してしまう。
運用者は変更権限を確認すべきである。誰がDNS、RDAP、証明書、リモートアクセス、パッチ、OS設定、サードパーティ部品、監視ルールを変更できるのか。変更には誰の承認が必要か。緊急時にはどこまで暫定対策が許されるのか。ロールバック後にデータや設定が整合していることを誰が確認するのか。
さらに、復旧訓練の範囲を尋ねる必要がある。バックアップからデータを戻すだけでなく、アプリケーション、ID、証明書、ネットワーク、監査ログ、外部インターフェース、ユーザー手順を含めて復旧したことがあるのか。演習で何が失敗し、何が改善されたのか。測定された成果を主張する場合には、基準、期間、対象、方法、例外の扱いを確認しなければならない。
13. 実務上の結論
Philipsの二つのブランドTLDは、企業の公開責任を観察できる明確な窓である。IANAは .philips と .飞利浦 / xn--kcrx77d1x4a についてKoninklijke Philips N.V.を示し、ICANNは .philips のレジストリ契約上の運営主体を示している。これは、名前空間の責任を可視化する強い証拠である。
しかし、それはDNSの稼働品質、医療製品の安全性、臨床導入の信頼性、AIモデル性能、顧客成果の証拠ではない。Philipsの公開セキュリティ資料は、同社が説明する管理プロセスと能力を示す。信頼性を評価するには、その能力が特定環境でどのように監督、統合、保守、例外処理、復旧されるかを見なければならない。
最終的な教訓は単純である。グローバルに一意なブランドTLDは責任を見える化できるが、サービスを宣言だけで信頼可能にすることはできない。コネクテッドケア製品は高度な機能を持ち得るが、運用者が何を稼働させ、誰が所有し、どこで失敗し、どう復旧するかを知らなければ、生産現場の信頼性にはならない。記録、コード、構成、証拠、人間の責任を時間の中で一致させ続けることが、継続性コストの中心である。
公開ソース
IANA delegation record for
.philips: https://www.iana.org/domains/root/db/philips.htmlIANA delegation record for
.飞利浦/xn--kcrx77d1x4a: https://www.iana.org/domains/root/db/xn--kcrx77d1x4a.htmlIANA delegation report for
.philips: https://www.iana.org/reports/c.2.9.2.d/20150506-philipsIANA delegation report for
.飞利浦: https://www.iana.org/reports/c.2.9.2.d/20150403-xn--kcrx77d1x4aICANN
.philipsregistry agreement: https://www.icann.org/en/registry-agreements/details/philipsICANN Registration Data Access Protocol overview: https://www.icann.org/rdap/
Philips security information: https://www.philips.com/a-w/security.html
Philips security advisories: https://www.philips.com/a-w/security/security-advisories.html
Philips coordinated vulnerability disclosure statement: https://www.philips.com/a-w/security/coordinated-vulnerability-disclosure.html
Philips cybersecurity position paper: https://www.philips.com/c-dam/b2bhc/master/About-Us/customer-support/cyber-security-position-paper.download.pdf
Philips Annual Report 2025: https://www.results.philips.com/publications/ar25/downloads/files/en/PhilipsFullAnnualReport2025-English.pdf
Philips Data Principles: https://www.philips.com/a-w/about/philips-data-principles
Philips: Cybersecurity for Radiology Informatics: https://www.usa.philips.com/healthcare/white-paper/cybersecurity-for-radiology-informatics
Philips: Cybersecurity in the age of connected care: https://www.philips.com/a-w/about/news/archive/standard/news/articles/2022/20220707-cybersecurity-in-the-age-of-connected-care-going-beyond-the-firewall.html
https://rdap.nic.philips/
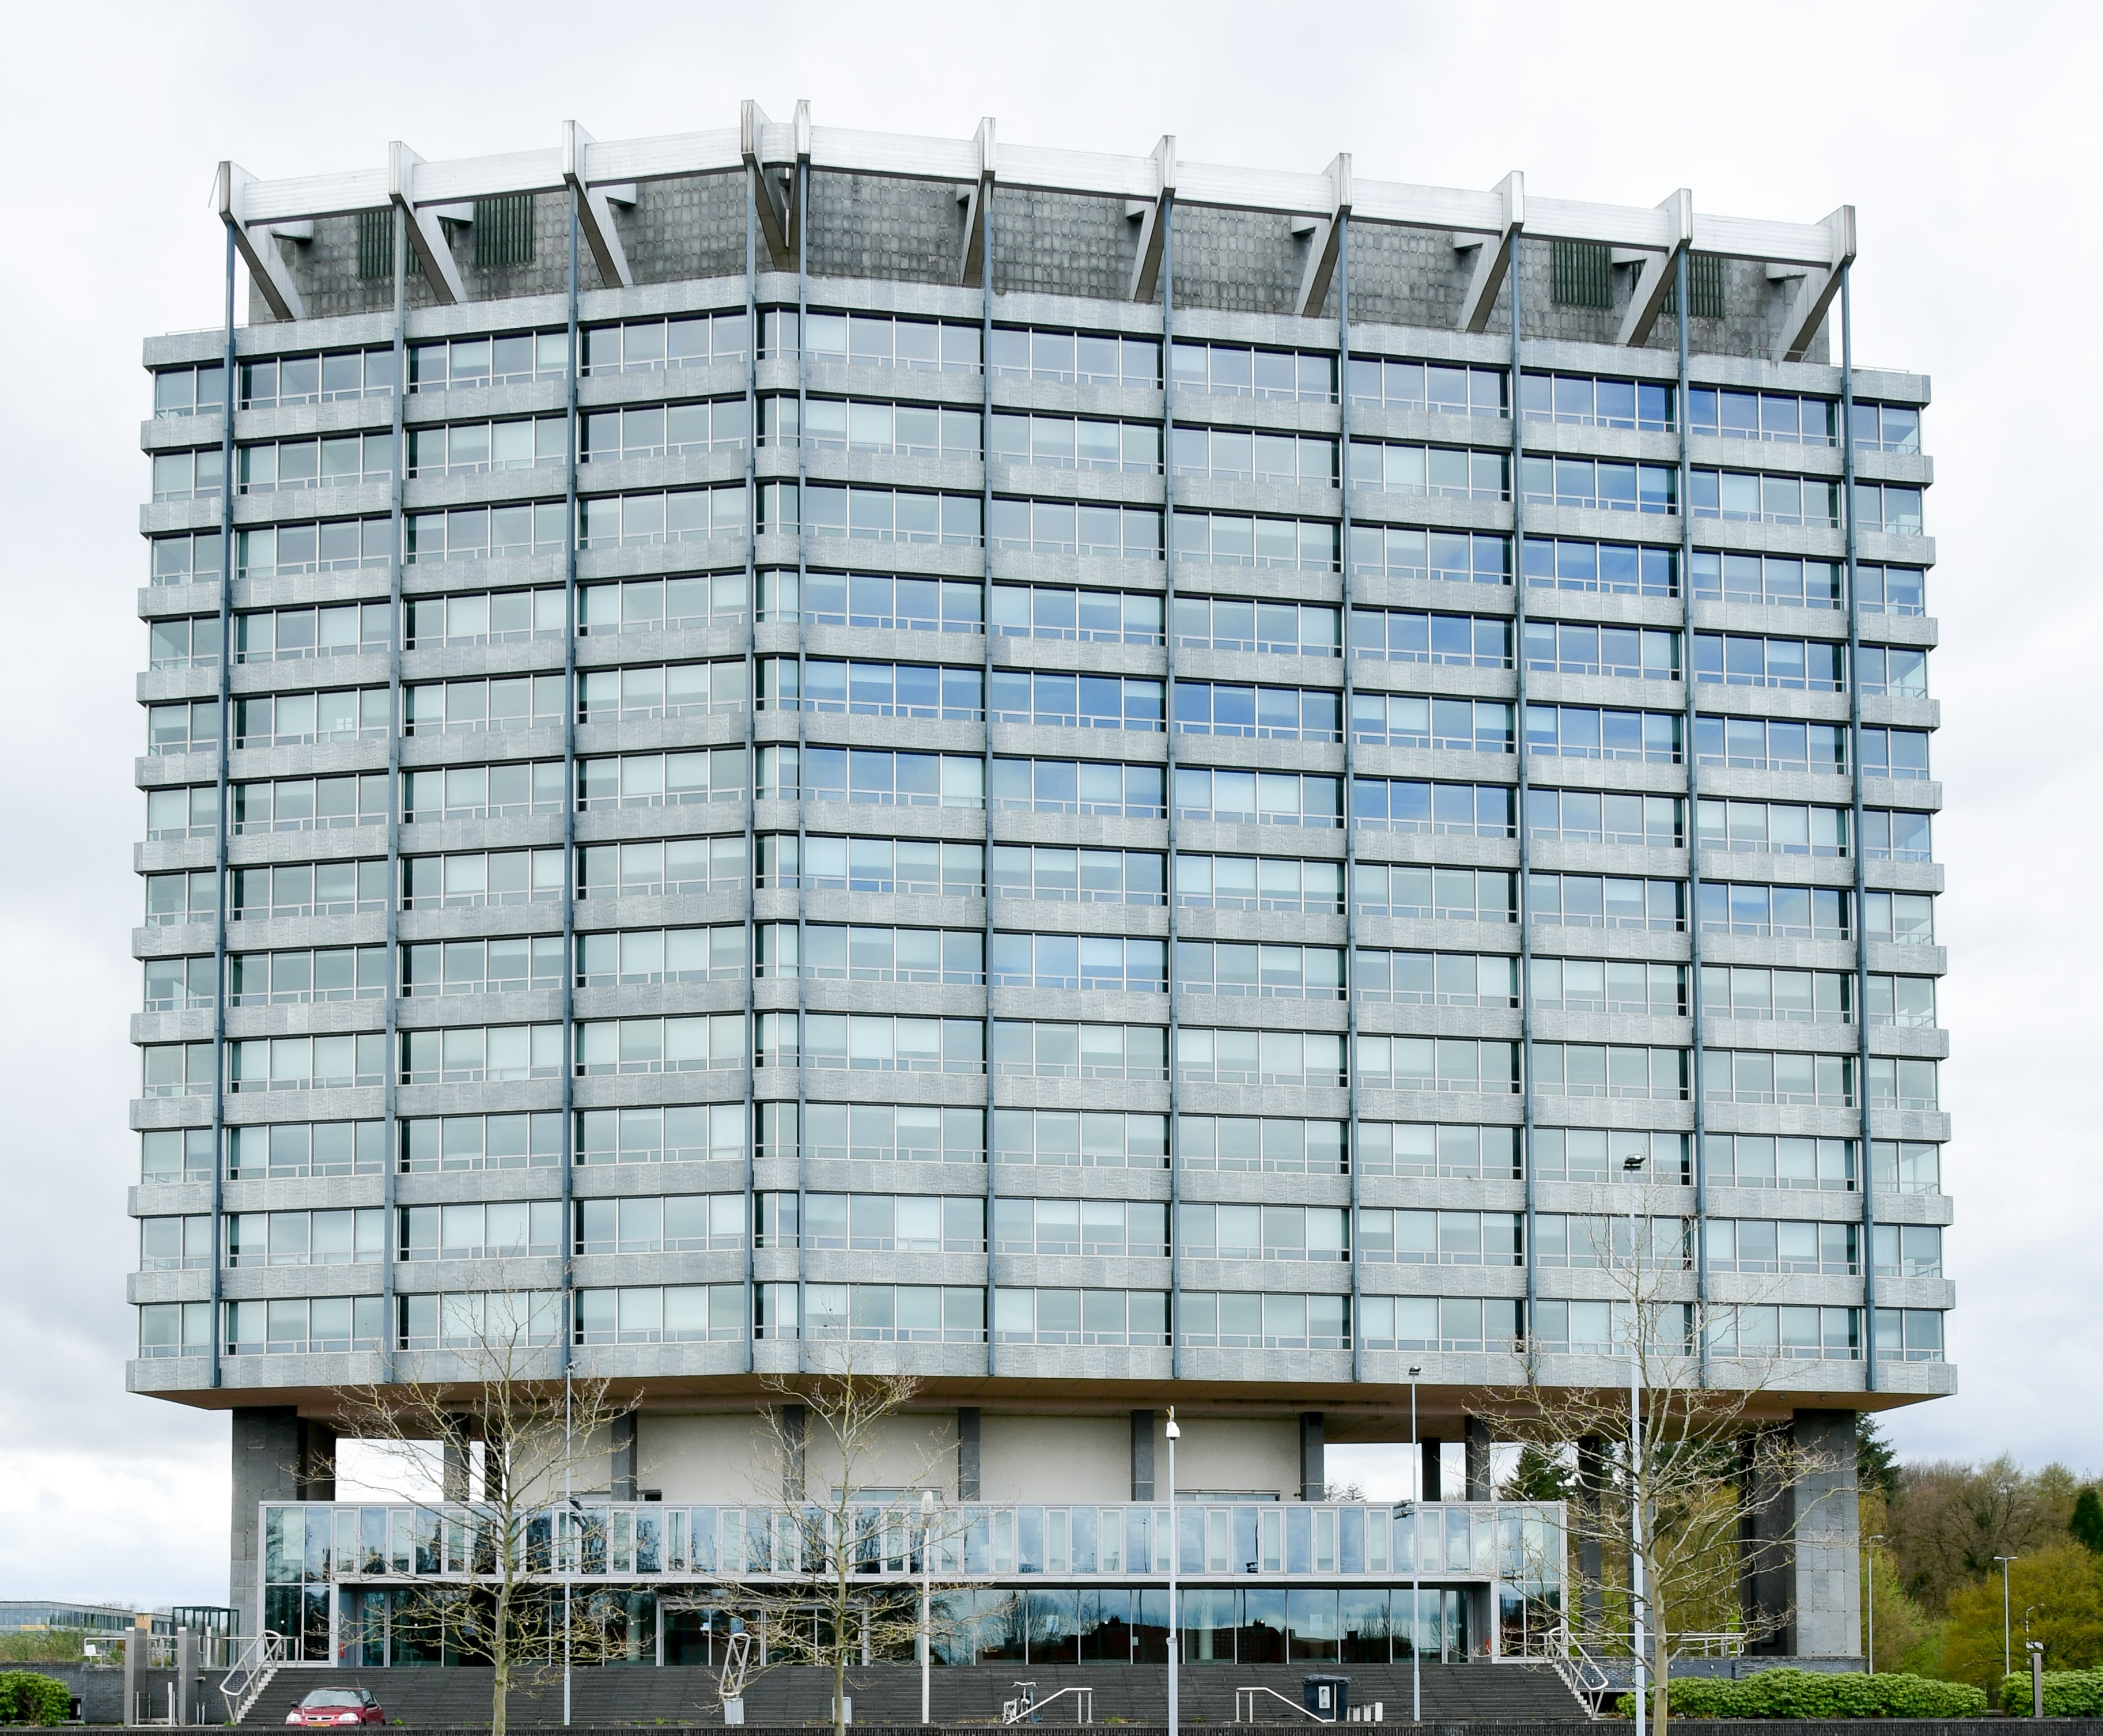
画像:Philips Nederland building on Boschdijk, Eindhoven. Wikimedia Commons description page: https://commons.wikimedia.org/wiki/File:Gebouw_Philips_Nederland.jpg
撮影者:Alex P. Kok。ライセンス:Wikimedia Commons, CC BY-SA 4.0。
この画像は、EindhovenのBoschdijkにあるPhilips Nederlandの建物を示す会社文脈用の写真であり、DNSインフラ、臨床導入、Philips製品、製品信頼性、顧客成果を描写または証明するものではない。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加