
要約
- NISTは2026年8月21日にIR 8613の初回公開草案を出し、10月5日まで意見を受け付ける。整理された23の課題は分析の枠組みであり、特定事業者の障害件数や監査結果ではない。
- 利用者が複数のクラウドを自ら編成する戦略と、事業者が統合・管理するサービスを草案は区別する。後者でも、利用者側システムの承認境界や統制の根拠まで自動的に明らかになるとは限らない。
- 付録A.10はネットワーク構成、片方のサービスだけに置かれた集中ログ、接続経路の違いを挙げる。本稿の「境界証拠マップ」は編集上の提案で、NISTが義務づけた書式ではない。
障害対応の画面には一つのサービス名が表示される。しかし、承認審査の資料では、その裏にある二つのクラウドを別々に説明しなければならないかもしれない。ログを集める設備が片方にしかないなら、もう片方の記録はどの経路で届き、誰がその経路の統制を示すのか。統合された操作画面は便利だが、そうした証拠の所在まで教えてくれるとは限らない。
NISTの初回公開草案Multi-Cloud Architecture Challenges: Security and Compliance Implicationsは、このずれを23の課題領域の中で扱う。特に重視するのは、認証・アクセス、監視記録、設定変更、データ保護、適合性と承認の継ぎ目だ。文書は記述的で、網羅的でもない。製品の推奨や特定事業者の評価、新しい法的義務を提示するものではない。意見募集は10月5日まで続く。
まず、同じ「マルチクラウド」でも責任の置き方が違う。利用者が各社のサービスを選び、相互接続やポリシー、データ移動を自ら統括する場合がある。一方、事業者が複数のサービスをまとめて提供し、接続と調整を引き受ける場合もある。草案が主に考察するのは後者だ。接続作業を外部に委ねることはできる。それでも、どの構成要素がどの統制の対象で、利用者のシステムにどの証拠が使えるのかは、別途確かめる必要がある。
評価・承認を伴う環境では、ある機能が一方の事業者の承認範囲には入り、他方では外れることがあると文書は指摘する。同じ要求を満たすためにも、構成や補完的な統制が異なり得る。これは、ある企業が不適格だという報告ではない。複数のサービスが一つの商品として売られているだけで、承認や統制の証拠が同一の範囲に及ぶと推定してはいけない、という問題設定である。
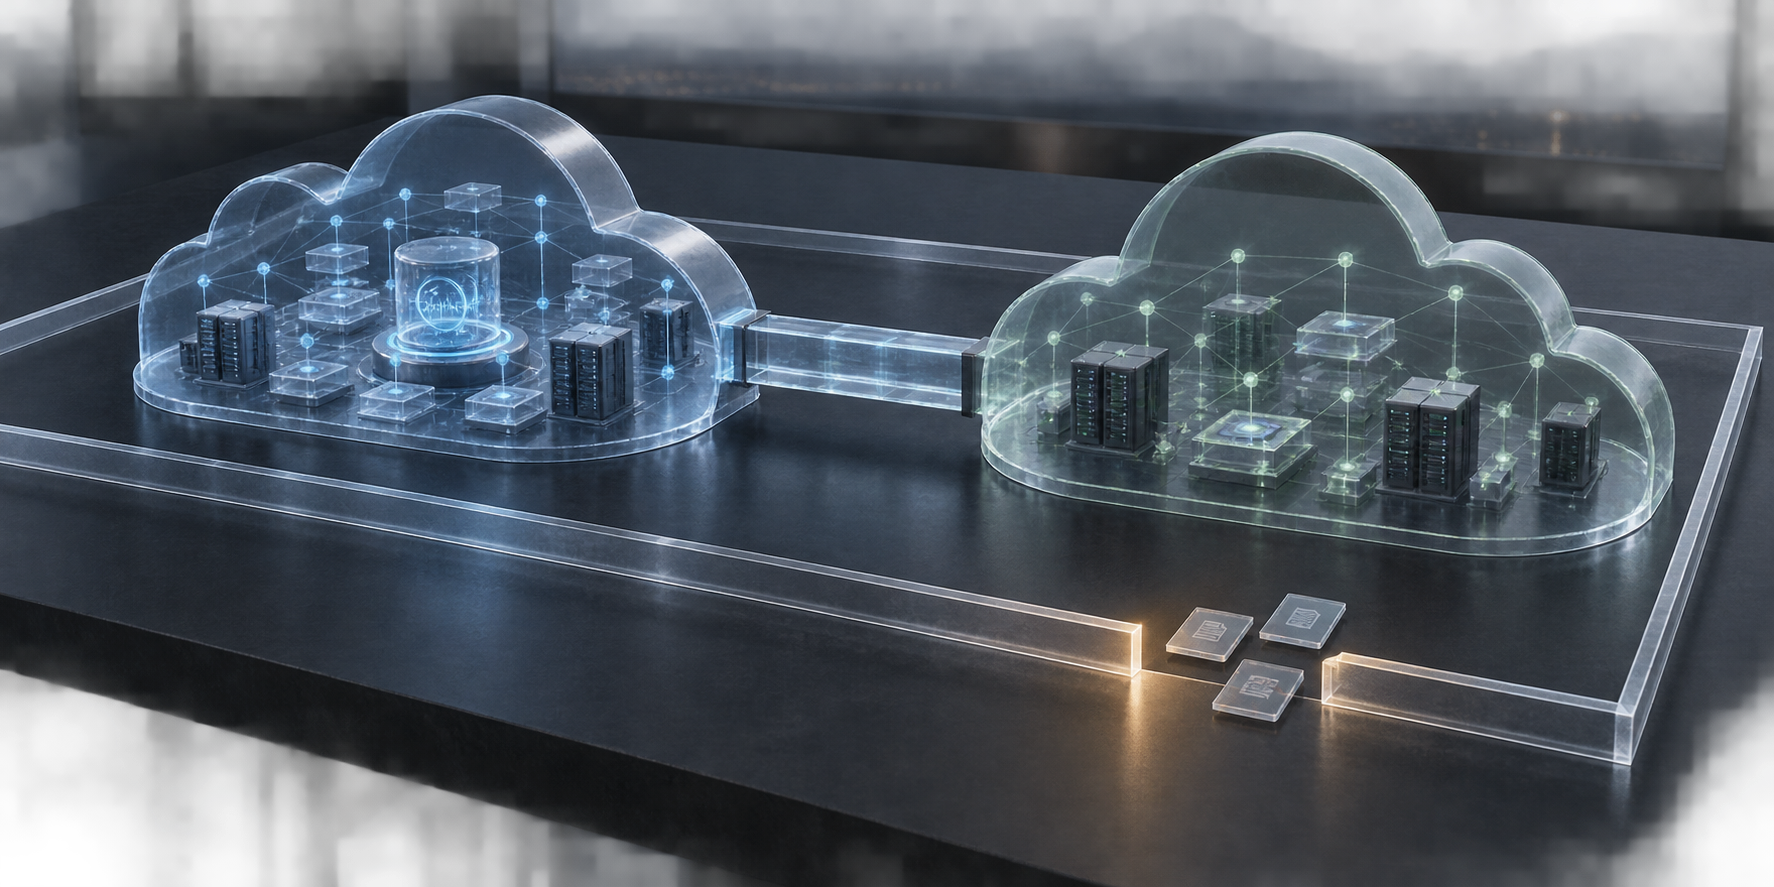
付録A.10のCS-110は、境界を曖昧にする設計上の差を列挙する。仮想ネットワークの形が異なり、集中ログは片方にだけ置かれ、クラウド間の通信は専用回線にもインターネット経由のトンネルにもなり得る。草案は、それぞれの差を正しい配置先に結び付けて記録すべきだとする。続く項目では、ログなど同じ統制でも、サービスごとに実装と満たし方が違うと述べる。全体の画面が一つでも、証拠まで均質とは言えない。
情報の非対称性も残る。利用者は基盤内部を直接調べられず、事業者は機密性を守るために詳細を伏せることがある。だからといって、内部構成を公開させれば解決するわけではない。必要なのは、審査に使える限定的な資料、更新履歴、確認方法を事前に定めることだ。草案の相関図は、境界が不明な状態から統制の継承が曖昧になり、ポリシーや設定の整合にも影響が広がると分析する。ただし、その図は課題間の関係を示すモデルであり、現実の事故発生頻度を測った結果ではない。
この公開草案が投げかける問いは「マルチクラウドは難しいか」ではない。管理された接続が実現したあと、そのシステムについて誰が何を証明できるか、である。利用者が契約する単位と、審査資料が扱う単位の差を見落とさないことが、コメント期間に検討すべき実務上の論点となる。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加