
調査・分析
最新記事
インフラ運用者、政策決定、市場動向、デジタル権力の変化に関する最新情報。

記事
LACNICはBulk WHOIS申請書のメール送付を求める。同じページはメールを受け付けない
制限付きの一括データを申し込む側が知りたいのは、紙とメールのどちらが新しいかではない。どの行為によって案件が成立したのかである。LACNIC の現行案内は、署名済み書式を`hostmaster`へ送り、承認後に原本を郵送するよう求める一方、末尾ではメール送付の書式を受け付けないと記す。二つの媒体より、名前のない二つの境界が問題だ。

ケースファイル
HTTP 200はEPPレジストリの判断ではない
レジストリへの命令を HTTPS に載せると、一つの要求に二つの結果が生まれる。Web 上の配送結果と、EPP 処理の結果である。前者だけを保存し、後者の代わりにしてしまうところから統治上の事故が始まる。
IETF
暗号化された会議でも、映像を選ぶ権限は残る
SFrame が中継サーバーから遠ざけるのは、音声や映像の中身を読む能力だ。どの映像を誰に届けるか、そして受信者がいつ表示できるかは、別の設計と運用に左右される。
IETF
Erik Klineと、割り当て済みでも空いていなかったDHCPコード
規格表では160の意味は一つだった。ところが会議ネットワークに流すと、一部の機器は別の意味として処理した。RFC 8910の共著者 Erik Kline が向き合ったのは、登録簿の権威を否定することでも、非公開実装を追認することでもない。正式な割り当てと、出荷済みソフトウェアにおける空き状況は、別々に確かめる必要があるという事実だった。
ケースファイル
ハッシュ名だけが残り、再現条件が消えた:RFC 9861
KangarooTwelve と TurboSHAKE は、必要な長さだけ出力できる。便利さの裏側では、長さ、ドメイン、カスタマイズ文字列、入力バイト列が一体となって結果を決める。関数名だけを監査記録に残しても、同じ問いをもう一度投げることはできない。

ケースファイル
再認証を求める側は、その負担まで引き受けるか
API が追加の認証を要求すると、利用者の作業が止まる。RFC 9470 は、その要求をサービスから認可サーバーへ伝える方法を定めた。しかし、要求を伝達できることと、利用者が実際に応じられることは別である。両者の間を埋めるのは、導入後に誰かが考える問題ではない。

記事
RIPE DatabaseはOIDCへ移るが、セッションに`mntner`権限は付いてこない
移行作業の完了条件は、新しいログイン画面が開くことではない。認証された利用者が許可されたオブジェクトだけを更新でき、許可されていない更新は何も変えずに拒否されることまで、一続きの記録として残って初めて完了になる。

IETF
James Gouldと、方針の正しさまでは証明しない伏字シグナル
RDAP 応答から連絡先が消えている。データが最初から無かったのか、閲覧者に見せなかったのか、画面だけでは区別できない。James Gould らの RFC 9537は、その空白に構造化された説明を添えられるようにした。ただし説明できるのはサーバーが行った伏字処理までであり、隠れた値や方針の正当性まで自動的に証明するものではない。

ケースファイル
社内の名前を公開せずに、例外を確かめる
社内向け DNS を利用してよいと確認するために、社内サービスの一覧まで外部に示す必要はあるのか。RFC 9704は公開する承認とローカルに配る名前の集合を分ける。その設計は、何を見せ、どこまで任せるかという判断も要求する。

ケースファイル
「ランダムなアドレス」は、いつ変わるのか
値を無作為に作ることと、接続のたびに作り直すことは違う。RFC 9724 を手がかりに、私的な Wi-Fi アドレスが保つ継続性と、その継続を終わらせる条件を考える。

記事
ARINはROA文言修正を完了扱いにした。公開例からマスク長の範囲が抜けた
具体的な指摘に約5週間で答え、FAQ を直して案件を閉じた。ARIN の対応には評価すべき点がある。ただし「完了」を検証するには、問題を問題たらしめた境界値が生きた文書にも残っていなければならない。

記事
AFRINIC の upd-to は更新失敗通知の宛先であり、データベース権限ではない
Whois の更新が拒否されても、提案されたオブジェクト全体があるメールボックスへ届くことがある。AFRINIC の `upd-to` は、その通知先を説明するフィールドだ。送信者を特定するものでも、認証情報でも、変更が登録された証拠でもない。

IETF
Hugo Krawczykが切り分けた「公開salt」とパスワード強化の境界
設定画面に `salt` と表示されているだけで、二つの誤解が生まれる。外から見えたら危険だという誤解と、salt を入れたから人間のパスワードも安全になったという誤解である。HKDF が示すのは、そのどちらでもない。Hugo Krawczyk の extract-then-expand という設計は、入力の質、抽出の独立性、鍵の用途を別々に証明するための仕切りだ。
ケースファイル
音声エージェントは音を出した。だが、まだ答えてはいない
同じ通話でも、パケットが届いた瞬間と、ジッターバッファから音が出る瞬間では待ち時間が違う。新しい MRL 草案は一方を正解にせず、両方を必須にした。比較できるのは、どの層で止めた時計かが残っている数字だけだ。

インターネット史
IPv4 オプションの中に隠れた未来のプロトコル
EIP は、未来へ進むために過去と同じ顔を選んだ。RFC 1385 は IPv4 の基本ヘッダーを残し、古い機器には拡張部を未知のオプションとして見せた。理解できなくても、できればそのまま転送してもらうためである。

ケースファイル
部品に入口を求めず、完成したモデルには求める
CDDL の空ファイルを認めた RFC 9682 は、検証を不要にしたわけではない。組み立てが終わるまで確定できない条件を、その時点で確かめる設計へと改めた。問題は、受け入れ判定も一緒に移せるかにある。
インターネット史
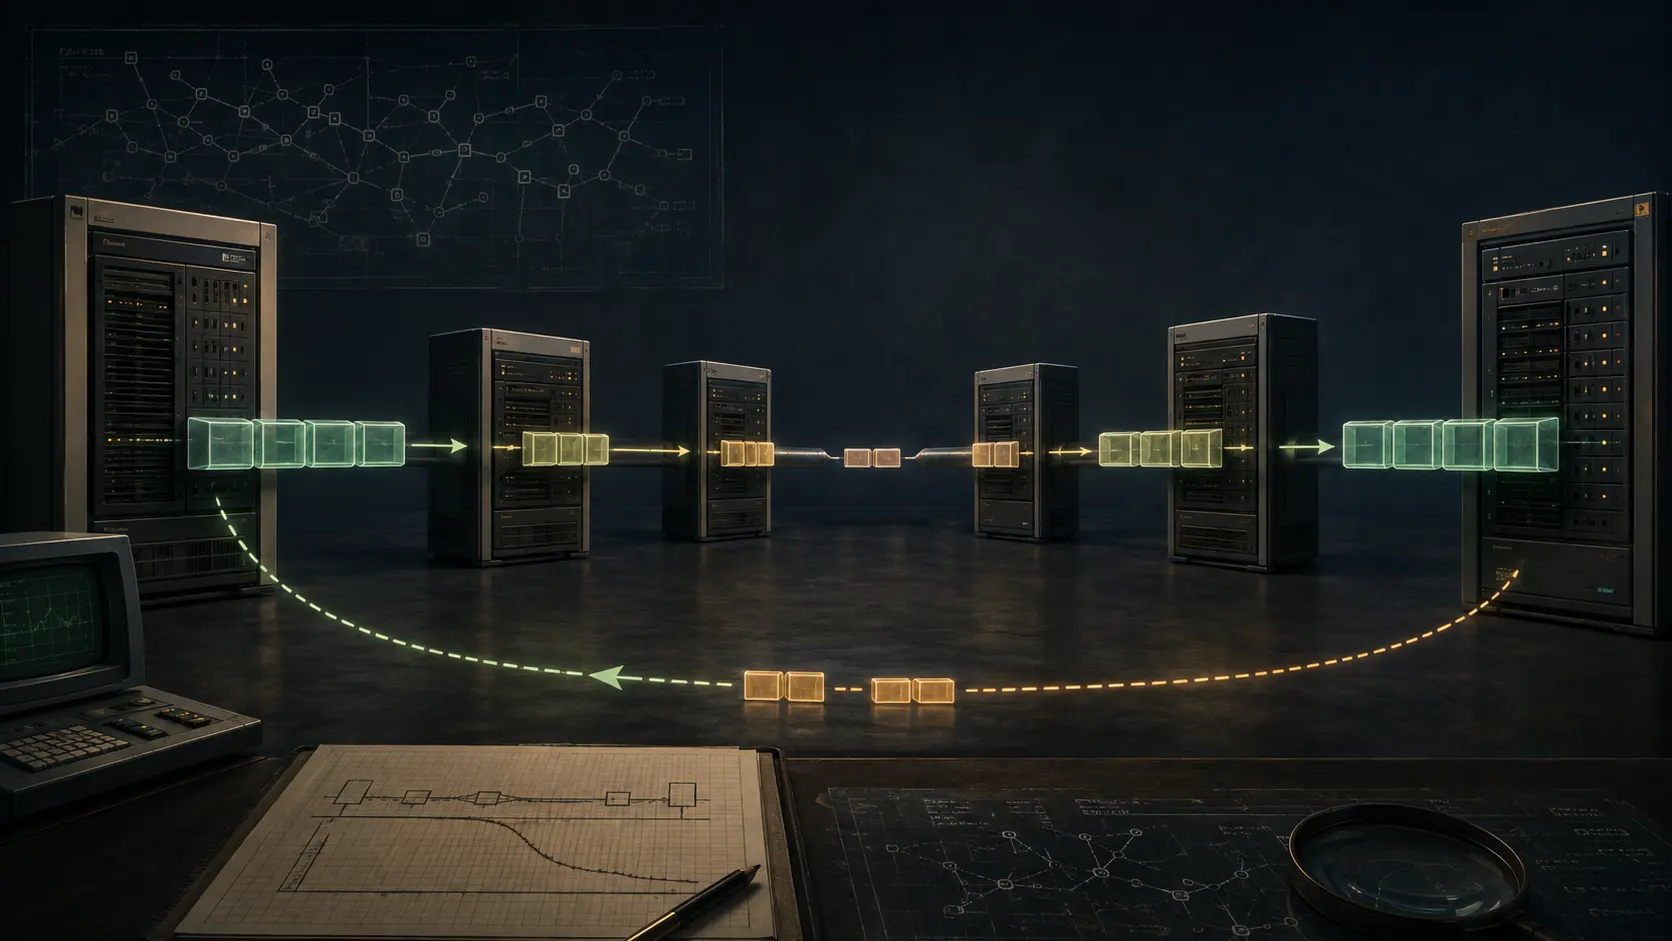
最も狭いリンクを各ルーターに尋ねた4バイト
Path MTU Discovery が失敗通知から学ぶ方式になる前、IPv4 データグラム自身に経路の限界を測らせる案があった。経路上のルーターは同じ数値を見て、より小さな値にだけ書き換えた。
記事
RIPE の member-of が証明するのは集合への認可であり、経路伝播ではない
RIPE Database が更新を受理しても、BGP 広告を観測したことにはならない。証明されるのは、対象オブジェクトが RPSL 集合へ参加するための認可条件を満たしたことだ。集合展開をフィルター生成に使う場面ほど、この境界が重要になる。

ケースファイル
再送されない確認を、いつまで待つのか
JMAP の鍵更新は、サーバー側の切り替えだけでは完結しない。古い前提で作られたプッシュ購読を誰が作り直すのか。RFC 9749 と未確定の訂正報告が、その責任の境目を示している。
ケースファイル
障害イベントは署名済みだった。それでも二度目の到着はリプレイだ
受信確認を失った送信側が、同じ障害イベントを再送する。署名もセッション値も正しいため、二台目の受信ノードまで処理を始めかねない。問題は偽造ではなく、最初の受理を覚えていないことだ。個人 Internet-Draft の改訂 01 は、その記憶を影響評価より前の独立した境界として追加した。