
調査・分析
最新記事
インフラ運用者、政策決定、市場動向、デジタル権力の変化に関する最新情報。
IETF
Donald E. Eastlake 3rdと、恒久的な識別子にはなれないRBridgeニックネーム
短い名前はパケットには都合がよい。しかし、二つのネットワークが一つになった瞬間、その名前の持ち主が変わることがある。Donald E. Eastlake 3rd が携わった TRILL 文書は、16ビットの便利さと証拠としての限界を同じ規則の中に残している。
欧州・中東の機関
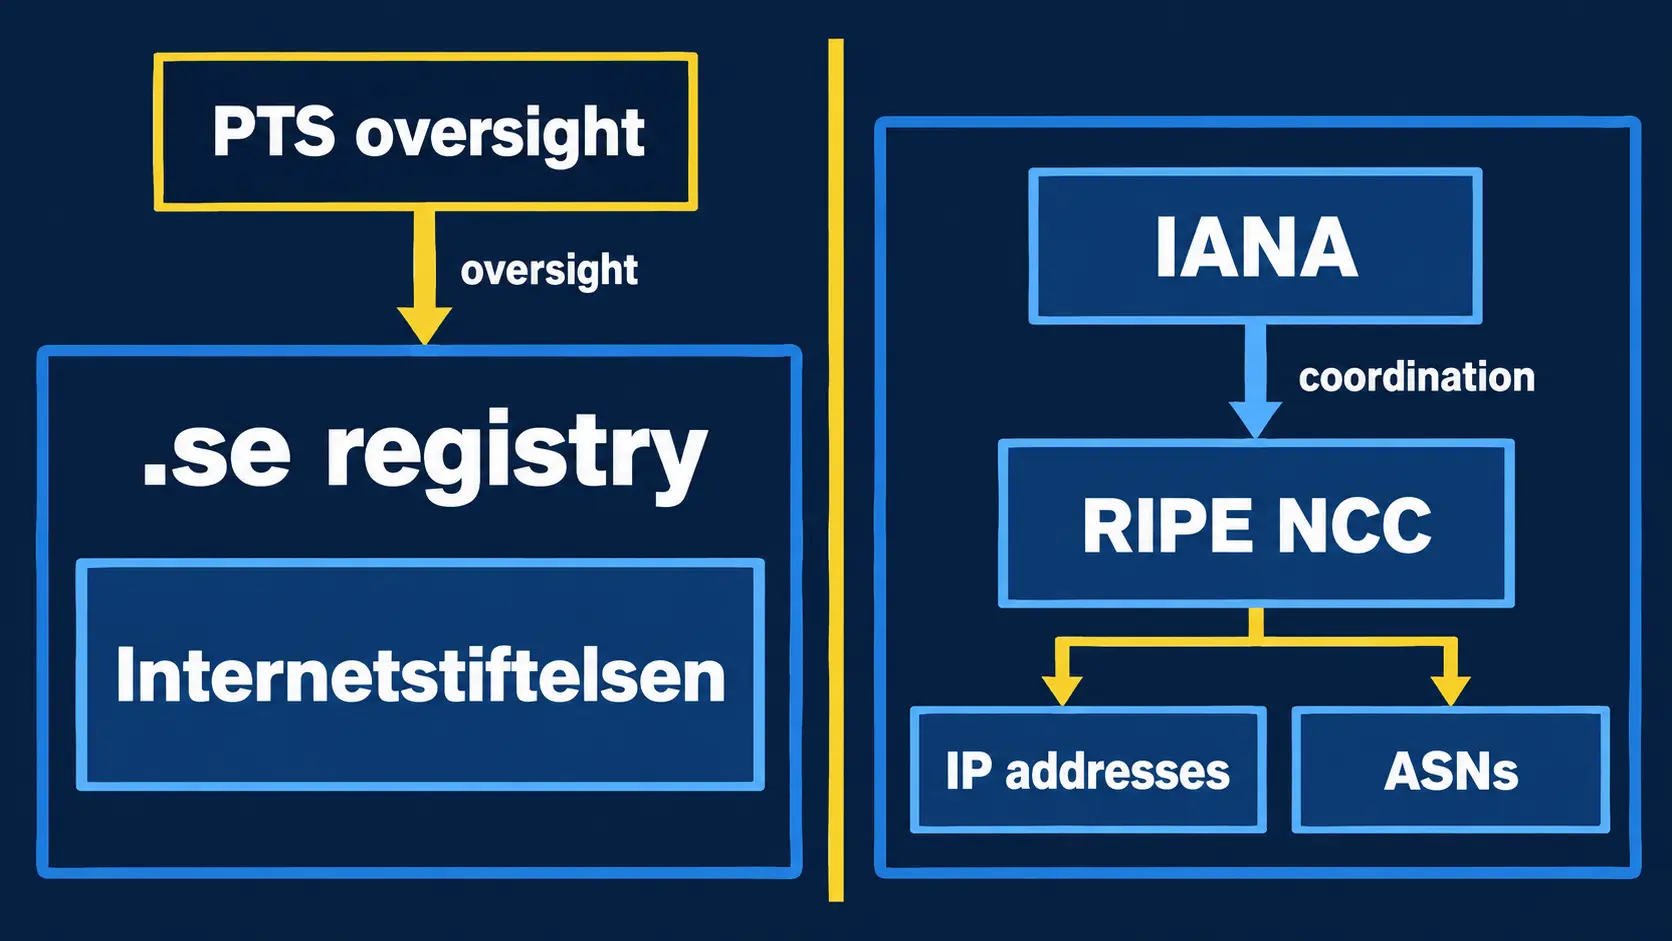
スウェーデンの「.se」を支える機関と、IP資源を配る別の仕組み
スウェーデンの国別トップレベルドメイン「.se」を管理する仕組みと、IP アドレスや AS 番号を配分する仕組みは、同じインターネット基盤に属していても同じ権限ではない。公開資料から確認できる役割を分けると、Internetstiftelsen の継続性、国家的な監督、RIPE NCC と IANA の番号資源制度、そして対象名の同一性をめぐる不確実性が見えてくる。

IETF
RFC 9996が登録したのはメディアタイプであり、スキーマ版ではない
荷札が正しくても、箱の中の部品番号を読む台帳まで正しいとは限らない。RFC 9996 は Protocol Buffers に正式な荷札を与えた。バイナリと JSON を区別し、矛盾する指定を拒み、Web での扱いを明確にする。一方、フィールド番号の意味を決めるスキーマ、その出所、承認者は荷札の外に残る。「読めた」を「合意した」と取り違えると、組織が持つべき意味決定の権限を、たまたま配備されたデコーダーへ渡してしまう。

記事
AFRINICはNS2ダッシュボードを「リアルタイム」と呼ぶ――リンク先12件はすべて停止済みの単発測定だ
画面が今読み込まれたことと、観測が今も続いていることは同じではない。AFRINIC の公開 NS2 ダッシュボードは「リアルタイム Anycast ノード監視」を掲げる一方、組み込まれた RIPE Atlas 測定は12件すべてが単発で、すでに停止している。そこに残っているのは6地点の導入前後を比べる資料であり、17地点の現在を示す監視網ではない。
リーダー
オシペンコ・アレクサンダー・ニコラエビッチとAS211867:登録情報から運用権限へ、証拠はどこでつながるのか
オシペンコ・アレクサンダー・ニコラエビッチと AS211867:登録情報から運用権限へ、証拠はどこでつながるのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。リーダーの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
Patrik Fältströmと、通話を完了しなかったENUM応答
番号の解決は成功し、DNSSEC で検証された応答から URI も得られた。それでも電話は鳴らない。Patrik Fältström が関わった ENUM の価値は、この三つを別々の事実として扱うときに見えてくる。

IETF
RFC 9997のPEN由来SID範囲は出所証明ではない
数字が所定の枠内に収まっている。その確認だけなら自動化しやすい。だが、その数字に意味を与えたファイルを誰が公開したのかは、別の証拠を要する。RFC 9997は Private Enterprise Number から私用 YANG SID 範囲を計算できるようにし、中央への申請を一つ減らした。同時に、SID に PEN が見えることは出所の指標ではないと明記した。効率と認証を混同しない運用こそ、この仕組みを安全に生かす条件である。

IETF
David Harringtonと、運用者を識別しなかったSNMPコンテキスト
要求にはエンジン、コンテキスト、オブジェクトが正確に記されていた。しかし、誰がその操作を決めたかは書かれていない。David Harrington が共同設計した SNMP アーキテクチャは、この空白を推測で埋めず、別の証拠として扱う。

記事
DNSのバックアップ計画は第2のリゾルバーではない
APNIC Blog が9月9日に掲載した家庭内ネットワークの体験談は、冗長性を具体的な確認手順に戻す。代替サービスは、稼働し、端末まで届き、制御された障害試験を通り、元の状態へ戻せて初めて備えになる。

IETF
RFC 9979の`$istrusted`表示には訂正記録が要る
メールサーバーが判定を撤回しても、利用者の記憶から「確認済み」の印が消えるとは限らない。オンラインの画面では消え、同期していない端末には残り、古い通知を見た人はそのまま行動するかもしれない。RFC 9979は`$istrusted`の意味を共通化し、誤表示が詐欺への信頼を生み得ると明記した。運用側に残る課題は、その判断が画面へ届いた経路と、誤りを訂正した経路を同じ精度で説明できるようにすることだ。

記事
RIPE NCCのK-root更新は一括表示では足りない――3拠点に3つの受入記録を
K-root 全体が一度も止まらず、個別拠点の更新だけが未完という状態はあり得る。むしろ Anycast の設計は、その両立を目指す。だからこそ、RIPE NCC が一つの計画項目にまとめたアムステルダム、ロンドン、東京の機器更新は、サービス全体の稼働表示ではなく、拠点ごとの証拠で閉じる必要がある。
IETF
Bernard Abobaと、成功してもネットワーク接続を許可しなかったEAP方式
証明書も方式の交換も正しかったのに、データ用ポートは閉じたままだった。Bernard Aboba が形づくった EAP の構造では、これは矛盾ではなく、別々の判断が別々の場所で行われた結果である。

IETF
SSHエージェントの署名は同意の受領証ではない
秘密鍵を一度も外へ出さずに、その鍵を不正利用することはできる。侵害されたプロセスや転送先のホストが、保護されたエージェントに署名だけを依頼すればよいからだ。署名が正しくても、依頼者の正当性、人が理解した内容、接続先の判断は別に残る。RFC 9987が明確にしたのは鍵操作の境界であり、同意の成立ではない。

IETF
マニフェストはテレメトリに付いてきた。判断までは付いてこない
第14版ドラフトは、収集値にプラットフォーム、YANG スキーマ、サブスクリプション、実際の収集周期という文脈を添える。後から値を読めるようにする重要な設計だが、欠落のない履歴、正しい時刻、妥当な解釈、実行済みの運用判断を保証するものではない。

IETF
Chris Newmanと、メール接続を守っても利用者を認可しなかったポート
TLS は最初のメールコマンドより先に始まった。それでも送信元アドレスは拒否された。Chris Newman の RFC 8314が明らかにするのは、保護された通信路と、利用者が実行できる操作は別々の判断だということだ。

IETF
ログ行は解析できた。しかし接続を読む権限は証明されていない:RFC 9850
RFC 9850 は TLS の診断用シークレットに共通の書式を与えた。小さな文法が大きな観測能力を運ぶからこそ、構文、許可、保管、利用、廃棄を一つの「デバッグ」に畳み込んではならない。

インターネット史
圧縮されなかったパケットが辞書を進めた――RFC 1977の見えない状態境界
PPP 上では、通常のプロトコル番号を持つデータグラムが、その次の圧縮パケットの解釈を変えることがあった。RFC 1977は、ワイヤ形式からは見えない処理履歴を両端で一致させる規則を設計した。

記事
AFRINICは「みんなのもの」と言う SGMM通知が示す、より狭い法人上の境界
創設21周年のメッセージでは、会員、ステークホルダー、そして広いインターネット・コミュニティーが一つの「私たち」として語られた。一方、そこで案内された SGMM の通知は、会議システムへの入室、傍聴、議決権を別々の資格に結び付けている。両者は両立する。問題は、その切り替わりを参加者が一枚の資料で読めないことだ。

記事
LACNICの自律ネットワーク段階に必要なのは、企業バッジではなくシナリオ台帳だ
成熟度の数字は短い。だが、その数字が生まれた作業は短くない。どの領域の、どの処理を、どの版で測ったのかを外した瞬間、評価は技術的な証拠から企業の評判へ変質する。

IETF
「Set-Cookie」は保存受領証ではない
組み込みブラウザーではログインが消え、通常のブラウザーでは続いていた。サーバー側には同じ `Set-Cookie` の送信記録がある。この差を「クライアントの気まぐれ」で片づけると、誰がどの状態を決めたのかが見えなくなる。RFC 10025が定めるのは命令と処理規則であり、保存完了を返す受領証ではない。