
調査・分析
最新記事
インフラ運用者、政策決定、市場動向、デジタル権力の変化に関する最新情報。
グローバルの機関
DFINFRAとAS210860:登録情報から実際の運用支配へ、まだ埋まっていない証拠の鎖
DFINFRA と AS210860:登録情報から実際の運用支配へ、まだ埋まっていない証拠の鎖の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの機関の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
有効なYANGスケジュールは、実行権限が残る証拠ではない
深夜2時、半年前に登録された保守処理が予定どおり動き出す。繰り返し規則は有効で、最新版が選ばれ、時刻同期も正常、競合もない。ところが、その間に担当組織は変わり、対象は検証系から重要な本番系へ移されていた。「時間どおり」という事実だけは、誰がいま実行を認めているかを語らない。

IETF
Shumon Huqueと、DANEの永続ではなく証拠の継続を約束する拡張pin
「正しい記録がある」と「正しい記録がもうない」は、どちらも検証できる。しかし、何も返ってこない状態は同列ではない。RFC 9102の extension pin は、この三つを区別するためにある。server が将来も提供すると約束するのは、同じ TLSA ではなく、現在の DNSSEC 状態を client が確かめられる回答である。

欧州・中東の地域 ISP トレンド
AS210574をめぐる未解決の境界線:登録情報は運用を証明しない
AS210574 をめぐる未解決の境界線:登録情報は運用を証明しないの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の地域 ISP トレンドの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

ICANN
ICANNの権限はどこから来て、どこで救済されるのか
ICANN のインターネット識別子調整における権限は、政府の一方的な命令権としてではなく、組織規約、契約、委任された運用手続、そして説明責任の仕組みが連結した制度として現れる。本稿は、その権限がどの文書によって支えられ、どの地点でレジストリ、レジストラ、IANA 機能運用者、政府その他の主体の責任に接続し、争われた決定に対してどのような限定的救済が用意されているのかを追う。

IETF
差分は分類された。アップグレードはまだ証明されていない
YANG スキーマ比較ドラフトの第09版は、二つのリビジョンの変化を再現可能な記録に変える。編集上の変更、後方互換な変更、非後方互換な変更という三分類は有用だ。ただし、その出力が説明するのはスキーマの差であり、本番移行の結末ではない。
グローバルの機関
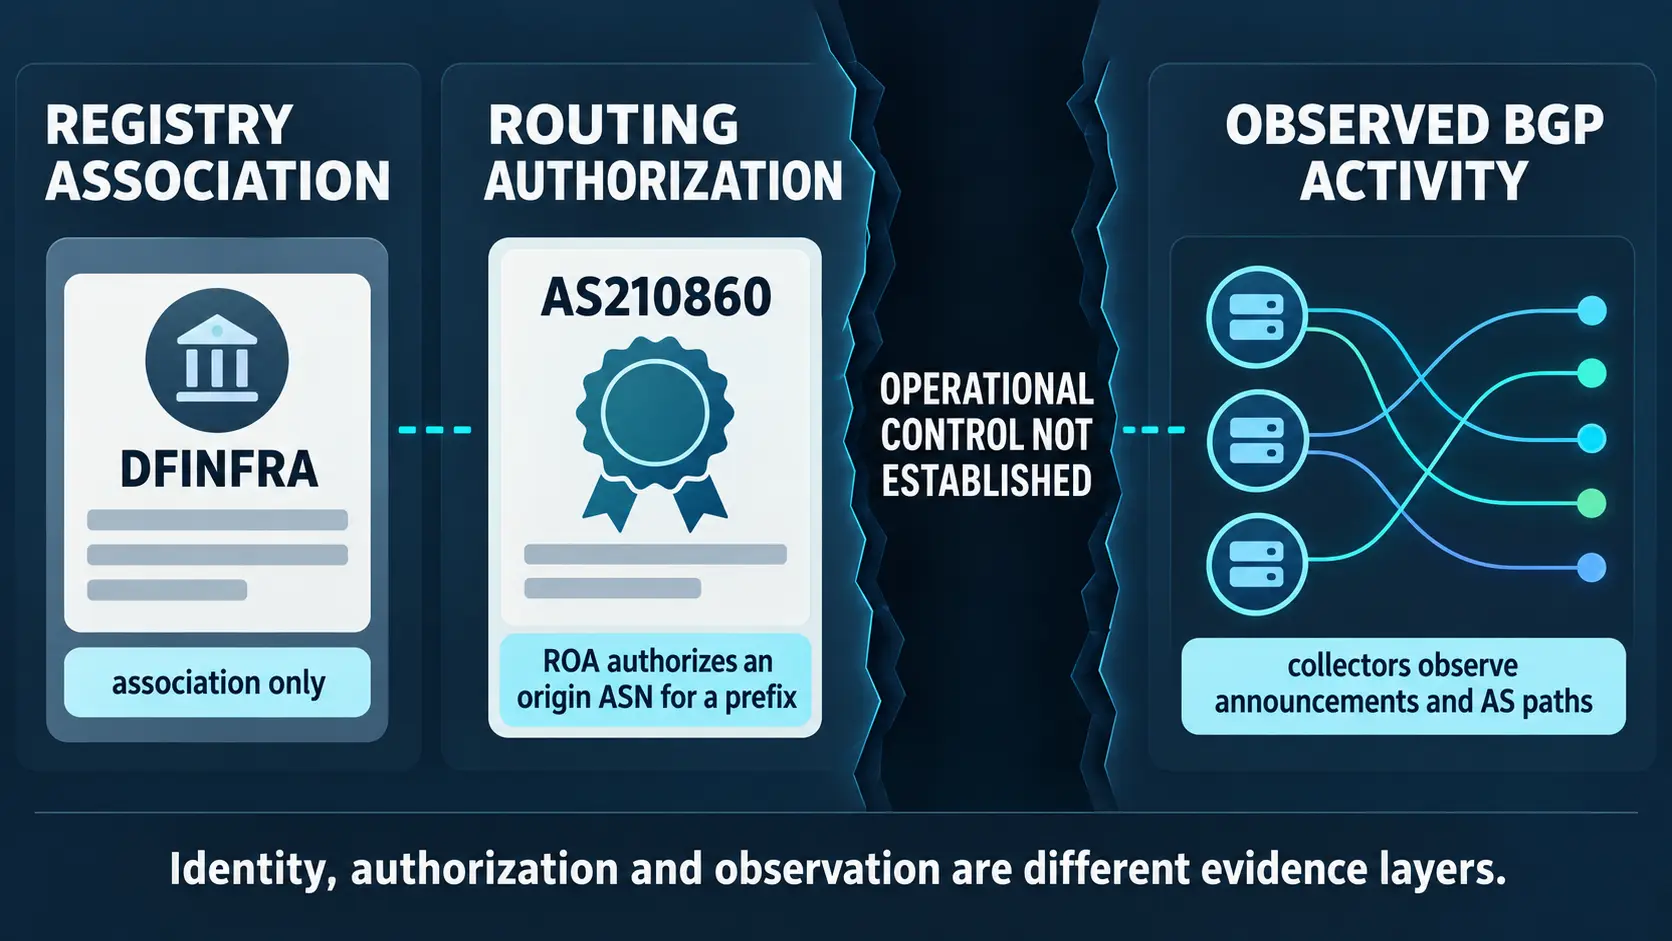
DFINFRAのAS210860は、登録情報を超える運用支配を示せるのか
DFINFRA の AS210860 は、登録情報を超える運用支配を示せるのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの機関の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

記事
ARINの2026年候補者フォーラムページに、2025年の投票期間が残る
ARIN の候補者フォーラムは2026年10月8日に開かれる。登録ページも2026年版として公開されている。ところが選挙案内の投票期間だけは「10月30日から11月7日」と前年のままだ。現行の候補者名簿と選挙日程は、2026年の投票を10月22日から30日としている。

IETF
YANGサービスモデルが一致してもライフサイクルの意味は分岐する
18時、時間限定のネットワークサービスが注文上の終了時刻を迎えた。BSS は完了、オーケストレータは撤去中、あるコントローラは稼働中を示す。保証系の健全性は、変更前に採った観測を根拠に緑のままだ。データ形式はどれも正しい。揃っていないのは「終了」が指す出来事である。

記事
RIPE NCCの管理用WebUIは自動化の隙間を埋めている――廃止には例外台帳が要る
古い画面を新しいワークフローに置き換えるだけでは、例外を認めた権限、根拠、連動する状態、そして判断を覆す道筋までは移行できない。
インターネット史
UDP の表にはポートがあり、対話はなかった――RFC 2013
管理画面にローカルポートと増加するカウンターが並ぶと、そこに一つの通信を読み込みたくなる。だが RFC 2013 が示したのは、UDP エンジン全体の四つの総数と、受信口の座標だけだった。相手、プロセス、処理結果は別の証拠である。
インターネット史
CHAP の Success が証明したのは一回の照合だけだった――RFC 1994
同じ秘密を回線へ流さず、相手が知っているかを確かめる。RFC 1994 はその問いを実現したが、答えの効力を一方向・一時点の交換より広げなかった。
欧州・中東の地域 ISP
Vorbossのネットワーク運用:見えている制御面と、まだ証明されていない冗長性
Vorboss のネットワーク運用:見えている制御面と、まだ証明されていない冗長性の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の地域 ISPの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
Tim Bruijnzeelsと、サブツリー全体を無効にしなくなったRPKI過剰申告
証明書の誤りを見つけることと、その誤りの外側まで止めることは同じではない。RPKI ではかつて、CA 証明書が権限外の資源を一つ含むだけで、配下の正当な資源まで検証経路を失い得た。Tim Bruijnzeels が共同執筆した RFC 8360は、権限を広げずに障害範囲を狭めるため、「書かれた集合」ではなく「経路で証明できた交差部分」を使う方法を定めた。

ケースファイル
BINDの脆弱性対応は、修正版の公開だけでは終わらない
BIND の深刻な脆弱性は、入力処理の一部をサービス停止リスクへ変える。ISC が公開した修正版と運用 guidance は、修復の出発点を示す。しかし、実際に影響を受ける運用者を特定し、修正版を展開し、復旧後の耐性を検証したことまで、公開記録だけで確認できるわけではない。

IETF
Company-Certsエンドポイントではトラストアンカー更新の承認者は証明できない
ある朝、アプリケーションが会社ドメインの HTTPS エンドポイントから二つのプライベート CA チェーンを取得した。旧チェーンも新チェーンも有効で、用途も許可ドメインも一致している。新しい方の`valid_from`が後なので、クライアントは草案どおりにそれを選ぶ。TLS も JSON も証明書パスも正常だ。それでも、「このアプリが新しいアンカーを信頼してよいと社内で誰が認めたのか」という問いだけは、どの成功ログにも答えがない。

リーダー
Noor Helmiが実際に握っていたもの——IX Telecomの経営責任と移転可能な能力の証拠
IX Telecom の共同創業者兼 CEO である Noor Helmi を評価する際、会社の規模や広域性を本人の個人的な支配力と取り違えてはならない。確認できる公開資料が示すのは、資産を大量に保有する通信事業者というより、複数の通信事業者、クラウド、供給者、顧客をつなぐ運用モデルである。今回の調査で問うのは、そのモデルが存在するかどうかだけではない。Helmi が CEO として何を実際に決められたのか、そしてその決定が人員、技術、統治、または反復可能な業務慣行として本人の役割を越えて残ったことを示す日付付きの記録があるのかである。

記事
LACNICが12月の失効対象に32資源を掲載した。32案件という意味ではない
LACNIC の新しい掲載群では、32件の番号資源レコードが同じ90日間の時計に置かれた。公開警告としての価値は明確だが、数える単位も明確にしなければならない。1行が示すのは資源であり、その背後の回収案件ではない。
IETF
カーソルが覚えていたのは位置であって、時刻ではない
YANG リストのページングは、フィルター、ソート項目、ロケール、方向、再開位置を正確に引き継げる。これにより問い合わせの連続性は監査できる。しかし、複数ページが同じ瞬間のデータであることまでは保証されない。

記事
APNICはCentOS移行を完了した。なお残る四つの証拠接続
セキュリティ報告は、導入した施策を並べるほど立派に見える。しかし、統制が本当に閉じたかどうかは、動詞の数では分からない。APNIC は2026年第2四半期、サポート終了済み CentOS からの複数年移行を完了したと明記した。この明瞭な完了点を基準にすると、公開記録には四つの接続が足りないことが見えてくる。必要なのは機密情報の公開ではなく、安全な集計による照合である。