
要約
- IETFは9月26日まで、Proposed Standard候補の
draft-ietf-ivy-network-inventory-topology-11について最終意見を募っている。現時点では変更され得るInternet-Draftであり、RFCでも導入実績でもない。 ne-ref、port-ref、link-typeは書き込み可能で、自動検出が通常経路だが例外的に手動上書きできる。ハードウェア能力を表すport-breakoutは読み取り専用で、手動設定は禁止される。- 対応関係はプロビジョニングに使えても、現在容量、設定反映、サービス結果までは証明しない。Daniel Kadeは保護され、有効期限を持つ上書き記録を提案するが、IETF文書の要件ではない。
二つのモデルの継ぎ目がLast Callに入った
Datatrackerの履歴によれば、第11版はエリアディレクターの評価を経てIETF Last Callに進み、9月26日までコメントを受け付ける。目標はProposed Standardだが、これは審議の行き先であって決定済みの地位ではない。現行ページも作業中の状態を示す。
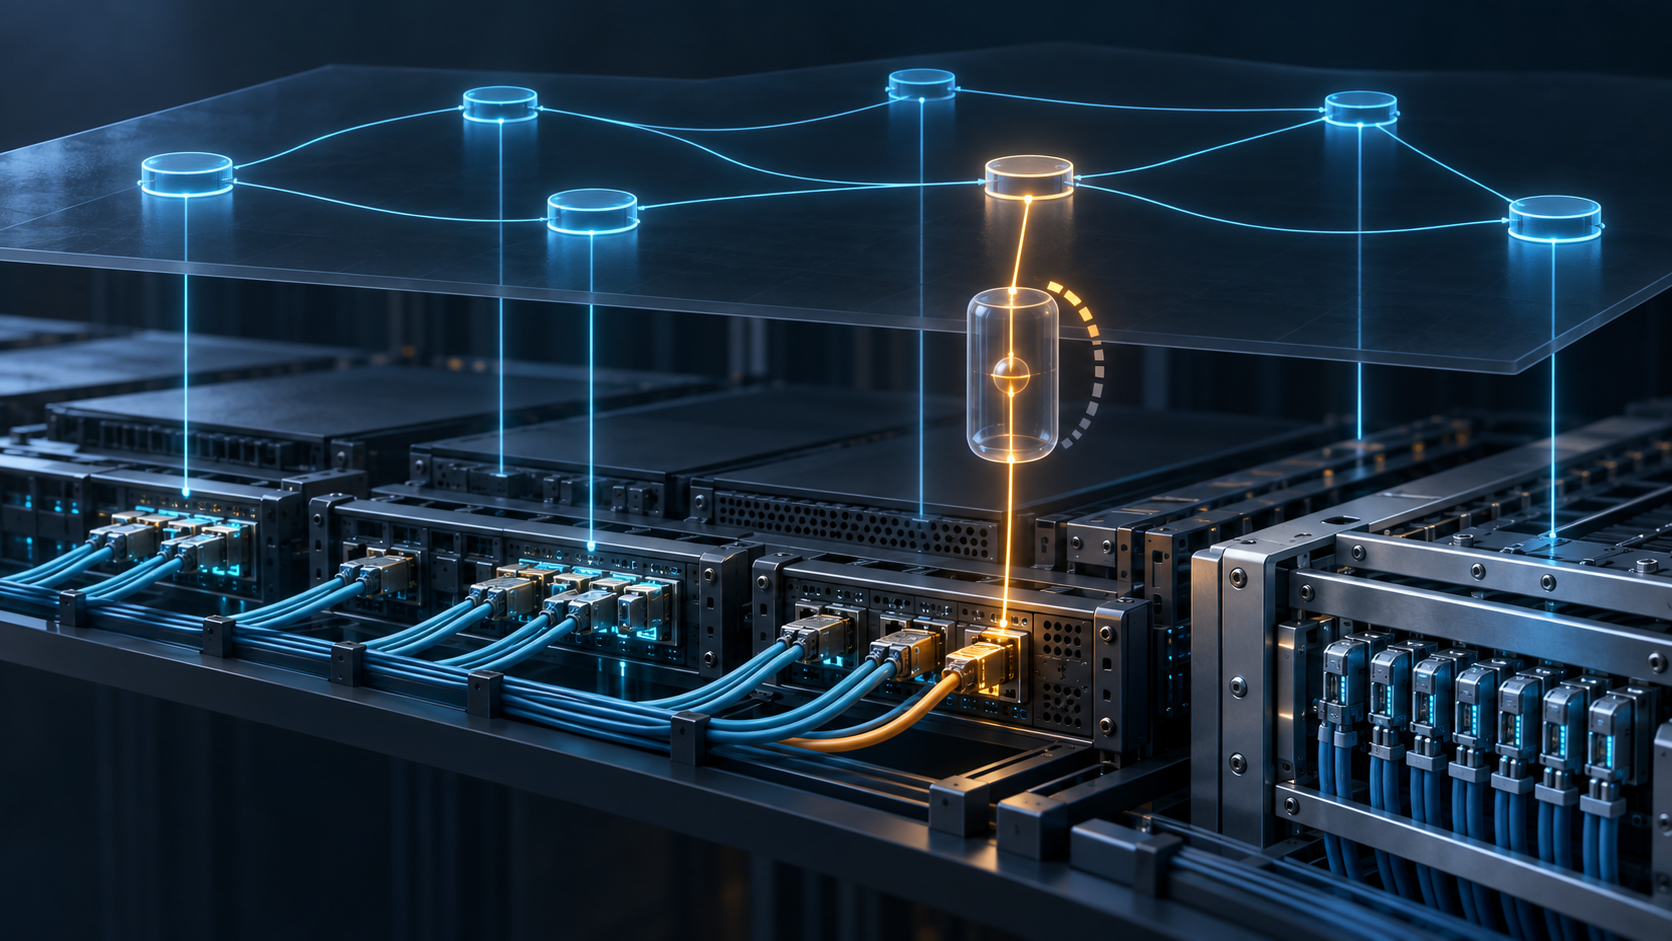
第11版が埋めようとするのは、二種類の運用データの隙間だ。RFC 8345はネットワーク、ノード、リンク、終端点からなるトポロジーを表す。IVYの基礎インベントリー草案は、管理システムが設置済みと認識する装置と構成部品を扱う。今回のモジュールは、論理側から物理側へ渡る参照を加える。
ne-refはトポロジー上のノードをネットワーク要素へ結ぶ。port-refは終端点を物理ポート部品へ結ぶ。link-typeはファイバー、銅線、マイクロ波、無線LANなど媒体を簡潔に分類する。port-breakoutは一つの物理ポートが持つ論理チャネル能力を示す。
この接続は表示上の便宜にとどまらない。容量判断、保守対象、サービス受注が参照を使うなら、どのように作られた値なのかも意思決定の一部になる。
ポートを指せてもサービスを証明したことにはならない
草案のサービスプロビジョニング例では、複数の接続候補を取得し、各候補の親終端点からport-refをたどって物理ポートを特定する。さらに別のトポロジーモデルで容量を調べ、不足なら別候補を試し、ボトルネックの物理情報を返せる。
ここには別々の証拠が並ぶ。論理接続点は候補である。インベントリー参照はモデル内の対応主張である。容量はある時点の観測である。その後に設定の投入があり、最後に稼働結果の観測がある。一つが正しくても、次が自動的に保証されるわけではない。
古いport-refなら、正確なアルゴリズムが別の部品を調べてしまう。参照が正しくても容量値は古いかもしれない。計画を受理しても設定が届くとは限らず、設定状態があっても想定した経路をトラフィックが通るとは限らない。
基礎草案もインベントリーを絶対視していない。特定の管理システムが実際に設置されていると知る装置と部品の読み取りビューであり、予備品や休止資産は範囲外だ。一時的に到達不能なのか撤去済みなのかは、コントローラーの検出方法に依存する。インベントリーは物理世界そのものではなく、条件付きの知識である。
手入力には正当な出番がある
運用上の考慮事項は、ne-ref、port-ref、link-typeを通常は自動検出で埋めるべきだとする。ただし、顧客構内装置、借用回線、計画中の資源などの例外では、手動上書きを認めている。
これは現場に必要な余白だ。顧客が管理する機器を運用者のコントローラーが見つけられないことがある。借用ファイバーの根拠は供給者の記録にしかないかもしれない。計画資源はラックに入る前にモデルへ置く必要がある。手入力を全面禁止すれば、テレメトリーの欠落を資源の不存在と取り違える。
ただし、権威の種類は変わる。検出値は特定の手法、ソフトウェア版、観測時刻から生じる。手動値は組織の承認と理由に支えられた主張だ。どちらも正しくも誤りにもなり得るが、劣化の仕方と訂正責任が異なる。
YANGの葉に残るのは現在値だけである。何を上書きしたか、誰が承認したか、例外理由は何か、いつまで有効か、後の観測で確認できたかは見えない。別コントローラーへ複製されれば、臨時の主張が通常の検出結果に見えてしまう。
物理能力に承認印は効かない
port-breakoutは対照的だ。ハードウェアが決める能力なので読み取り専用で、草案は手動設定してはならないと明記する。計画が四チャネルを必要とし、実機が二つしか持たないなら、承認手続きで残り二つは生まれない。検出か機種認識を直すか、計画を変えるしかない。
inventory-topologyの存在コンテナーは中間にある。物理層を表すネットワークインスタンスを検出またはプロビジョニングしたコントローラーが通常設定するが、検出できない場合は手動宣言もできる。宣言は有用でも、観測と同じ顔をさせるべきではない。
項目ごとに例外方針が違うのは矛盾ではない。計画上の知識には期限付き仮定が必要な場合がある。物理能力は運用上の都合で増減させてはならない。その差を保つことが統制になる。
由来を示すためにトポロジーを公開してはいけない
草案のセキュリティ節は、誤った、または古いne-refとport-refが、誤プロビジョニング、起動失敗、予期しないトラフィック経路、誤った容量計画につながると述べる。NETCONFやRESTCONFには安全な転送と相互認証を求め、アクセス制御にはRFC 8341のNACMを参照する。構成はYANG著者向けRFC 9907に沿う。
読み取りも機微情報を含む。ne-refは装置群、port-refは内部部品名を明かし得る。link-typeのleased-fiberは、第三者の輸送路と自社設備の境界まで示す。監査を理由に完全な対応表を公開すれば、別の危険を作る。
外部には、不透明な記録番号、例外の種類、時刻、検証結果だけを示せばよい。ポート、顧客、詳細経路はアクセス制御下に残す。出所の説明とインフラ秘匿は両立できる。
例外に終了条件を与える
Daniel Kadeは、意思決定に使う手動ne-ref、port-ref、link-type、または手動のインベントリートポロジー宣言ごとに、対応上書き記録を設けることを提案する。対象と値、直近の検出結果とその情報源、コントローラー版とモデル版、承認権限、限定した理由、開始時刻、期限または再検証条件、利用を許す決定範囲を結び付ける。
プロビジョニングが値を使ったら、選択候補、容量根拠、設定結果、事後観測を追記する。互いを代用しない。計画資源なら実機稼働、借用回線なら供給者の確認や契約変更、顧客装置なら現地確認や管理移管を終了条件にできる。
この記録はIVY、RFC 8345、RFC 8341、RFC 9907の要件ではない。技術モデルの外側に必要な組織的証拠についてのDaniel Kadeの編集提案である。自動検出を無謬とみなす提案でもない。観測と承認済み主張を、行動時に区別できるようにするだけだ。
この分離は、Heng LuのThe Policy Mirrorが示す権限、規則、証拠の役割分担に通じる。Minimum Initial Specificationは共通機構を小さく保ちながら、強いローカル統制を許す。Why BTW Media Existsに従えば、報じるべきはLast Callという事実であり、事故や正しさの保証を足してはならない。
情報源
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加