
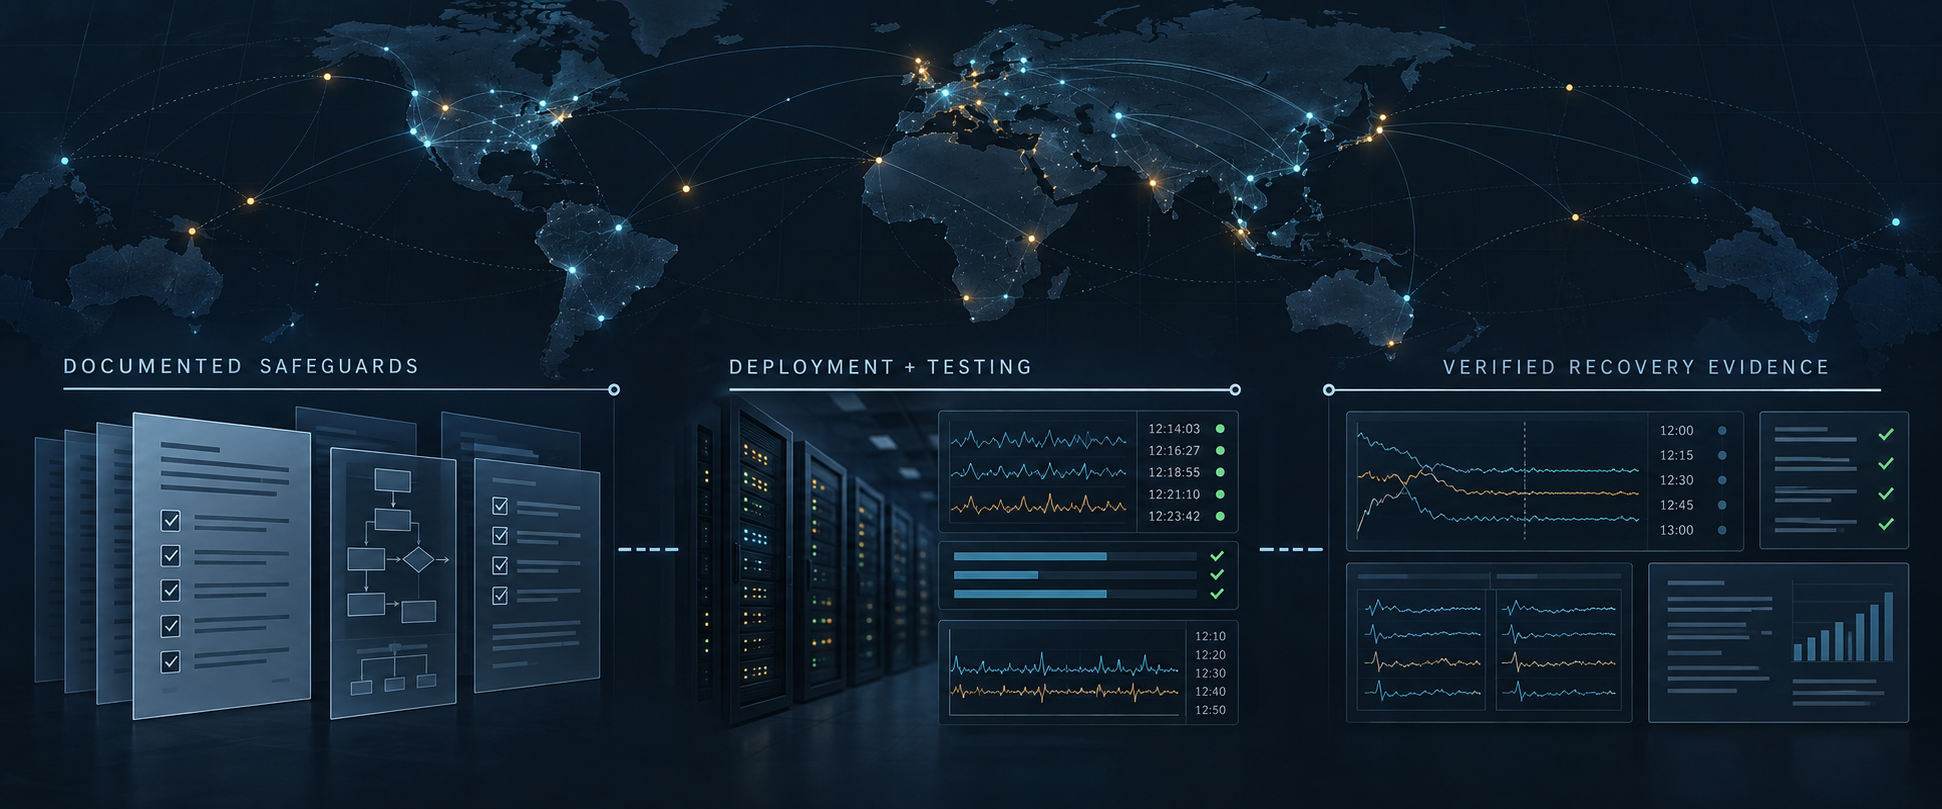
要約
- ISCの公開記録は、ソフトウェア保守、状態通知、F-Root運用、ルートサーバーに関する情報面という、複数の運用統制面を示している。
- 現在の記録からは、特定の障害、復旧作業、展開テスト、測定可能な性能結果を独立に確認できない。これは失敗の証明ではないが、設計を運用保証として扱う前に、追加の証拠を要求すべき理由になる。
まず、公開記録が示すもの
ISCを評価する際には、組織が何を管理しているかと、公開資料が何を証明しているかを分ける必要がある。現在の資料群には、ISCの公式サイト、状態情報、F-Rootの運用ページ、ルートサーバー運用の参照情報、InterNICのルートサーバー情報が含まれる。ISC公式サイトは組織と技術活動の文脈を示し、ISCの状態ページは運用情報を伝えるための公開面を提供している。
F-Rootの公式ページとRoot Server Operationsの参照情報は、ルートサーバー運用が単一のソフトウェアリリースだけで完結しないことを示す。さらに、InterNICのルートサーバー情報は、ルートサーバーの技術運用に関する外部から参照可能な文脈を提供する。
この公開面から読み取れるのは、予防、検知、通知、運用という統制の設計である。たとえば、ソフトウェアの保守とリリース、状態の公表、運用主体に関する説明は、利用者や運用者がリスクを把握し、対応の入口を見つけるための実務的な仕組みになり得る。
しかし、ここで「なり得る」と書くのは重要だ。ページの存在、手順の説明、状態表示の窓口は、統制が設計されたことを示す。すべての下流環境で修正が適用されたこと、障害時に所定の時間内で復旧したこと、監視が実際に異常を検出したことまでは、それだけでは示さない。
現在の記録から確認できないもの
今回の調査で確認できた現在の記録には、ISCのBIND、Kea、F-Root運用に関する特定の障害、保守イベント、復旧措置、展開テスト、または測定可能な性能結果は含まれていない。これは「そのような出来事がなかった」という意味ではない。公開記録から、特定の出来事とその結果を独立に検証できなかったという、より限定された結論である。
この区別は、インターネットの基盤運用では実務的な意味を持つ。障害が発生しなかった可能性もあれば、発生していても公表されなかった可能性、記録が別の運用主体に保存されている可能性、現在の公開ページが過去の状態を保持していない可能性もある。したがって、公開証拠の欠如を失敗の証拠に変えてはならない。
一方で、証拠がないことは、運用者が何を求めるべきかという問いを消さない。公開された統制を「運用保証」として扱うなら、少なくとも、どの制御が誰によって、いつ、どの範囲で実行され、どの結果が観測され、どの修復が行われ、その後に再確認されたのかを追跡できる必要がある。
設計から結果までの空白
運用保証の空白は、四つの段階で現れる。
第一は展開である。公式の修正版や推奨設定が公開されても、下流のディストリビューター、サービス事業者、組織内の運用者が実際に適用したとは限らない。ISCが公式の修正経路を提供することと、依存するすべての環境が修正済みであることは別の事実である。
第二は検知である。状態ページや監視の窓口があっても、どの指標を見ているのか、異常をどの時間内に検知するのか、誤検知や見逃しをどう扱うのかが公開されていなければ、検知能力の実績までは分からない。
第三は復旧である。運用ページが存在しても、特定の障害でどの制御が作動し、どの代替経路が使われ、利用者への影響がどれほど続き、復旧がどの時刻に確認されたかが記録されなければ、復旧能力を測定できない。
第四は持続的修復である。一度のリリースや設定変更は、修復の開始を示すだけかもしれない。再発防止を主張するには、異なる環境や時間をまたいだ再テスト、下流での適用確認、監視結果、残余リスクの説明が必要になる。
運用者と影響を受ける側が求めるべき記録
この記録の空白を埋めるため、運用者や影響を受けるコミュニティは、抽象的な「安全です」という説明ではなく、次の七つの項目を含む証拠を求められる。
- 名前のあるイベントまたはテスト。何が起きたのか、あるいは何を意図的に試したのか。
- 対象範囲。どの製品、拠点、サービス、バージョン、協力先が含まれたのか。
- 時刻。検知、判断、修正、復旧、再確認がいつ行われたのか。
- 責任を持つ制御。どのチーム、運用面、ソフトウェア機能、契約関係が対応を担ったのか。
- 観測された結果。可用性、遅延、エラー、適用率、復旧時間など、何が測定されたのか。
- 修復内容。設定、コード、手順、監視、冗長性のどこが変更されたのか。
- 追跡検証。修正後に再テストされ、同じ問題の再発や新たな副作用を確認したのか。
この基準は、ISCに失敗を認めさせるための推測的な要求ではない。公開された制御面を、検証可能な運用結果に接続するための最低限の台帳である。該当する証拠が公開されていない場合、結論は「統制がない」ではなく、「統制の実行と持続性を外部から確認できない」にとどめるべきだ。
説明責任の実務的な境界
ISCの技術的な役割が重要であるほど、評価は二つの誤りを避けなければならない。一つは、公開された技術情報から組織のあらゆる下流環境を支配していると推論すること。もう一つは、独立した結果証拠が見つからないことから、統制が機能していないと断定することである。
より正確な評価は、責任の連鎖を分解する。ISCがソフトウェアの保守、公式リリース、情報提供、または特定の運用を担うとしても、修正の適用、ローカル設定、監視、冗長化、バックアップ、復旧判断は、下流の事業者や運用者に残る場合がある。したがって、説明責任は単一組織への一般的な非難ではなく、各制御面の担当、依存関係、検証可能な結果を特定する作業になる。
公式の状態ページや運用ページは、情報を得るための重要な入口である。しかし、入口と検証記録は同じではない。状態ページが平常を示していたとしても、それは特定の期間に表示された状態の証拠であって、すべての下流利用者の修正完了や将来の障害からの復旧を自動的に証明するものではない。
結論:設計を保証に変えるには
現在の公開記録は、ISCに関連する運用の統制面を理解する材料を提供する。BINDやKeaのようなソフトウェアの保守、状態情報の公開、F-Rootとルートサーバー運用に関する情報面は、予防、検知、通知、対応を考えるための出発点になる。
しかし、今回確認できた記録からは、特定の障害や復旧、展開テスト、測定可能な性能結果を独立に確認できない。したがって、ここから導ける結論は限定される。ISCの統制が失敗したとも、十分に機能したとも断言できず、公開された設計を持続的な運用保証として扱うには結果証拠が不足している。
運用者と影響を受ける側が必要とするのは、制度への無条件の信頼でも、証拠の空白を理由にした断罪でもない。名前のあるイベントまたはテスト、対象範囲、時刻、責任を持つ制御、観測結果、修復内容、追跡検証を結びつけた記録である。その記録が公開されれば、設計された統制と実際に検証された耐障害性を区別しながら、より狭く、より公平に、ISCの運用保証を評価できる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加