
要約
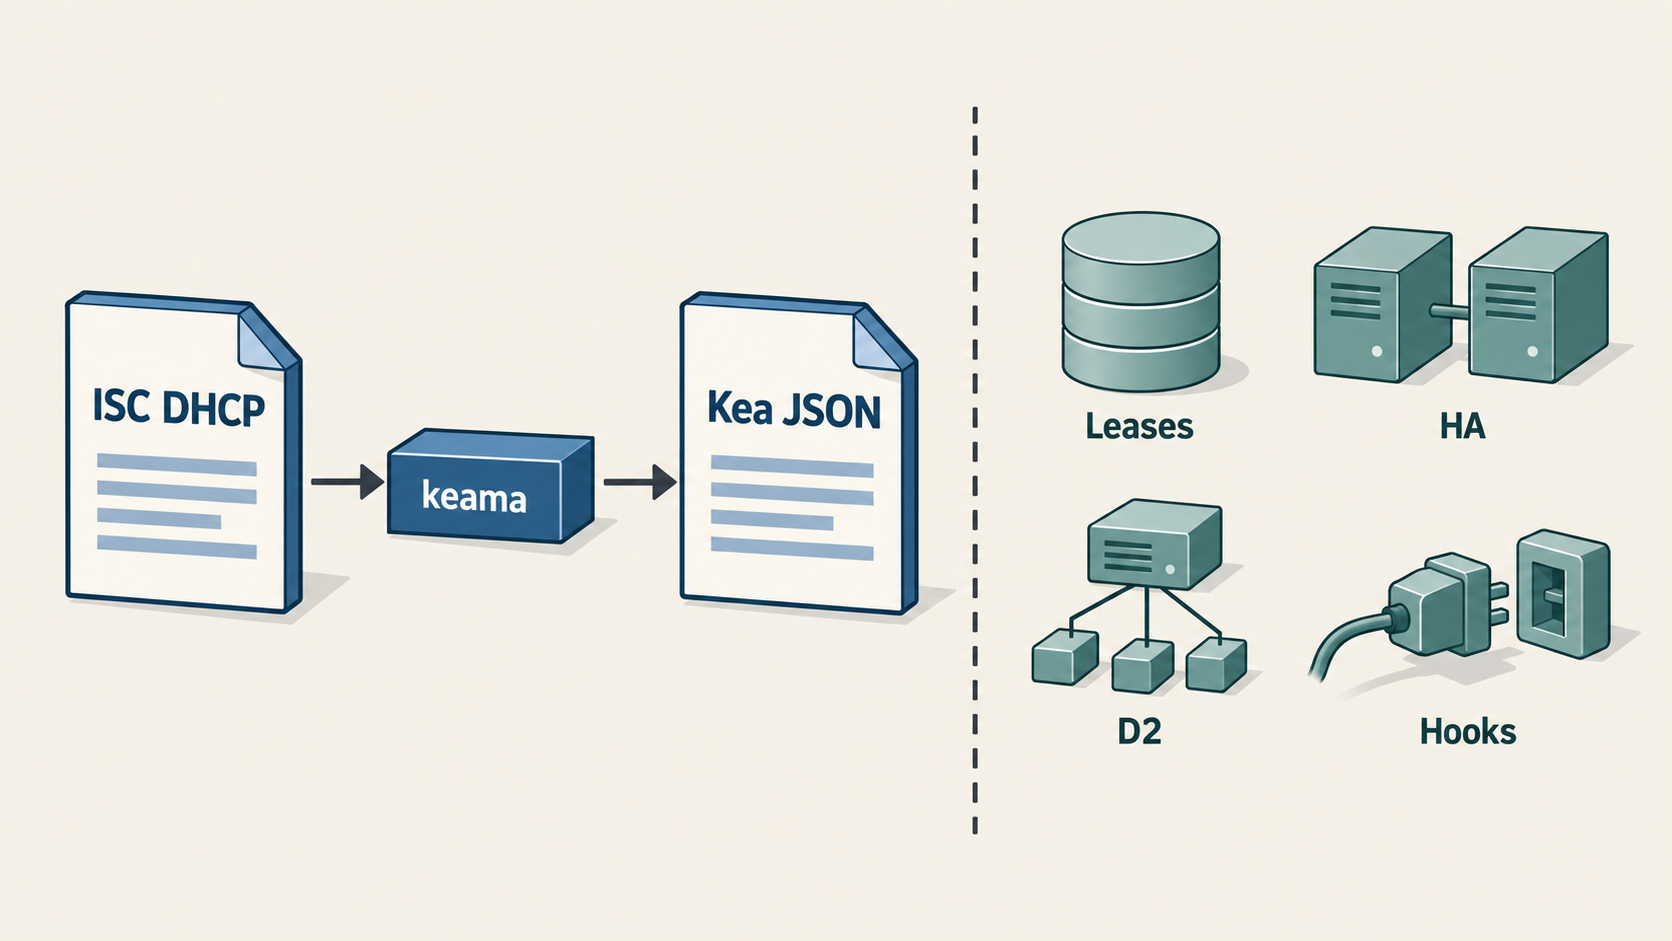
- keamaが縮めるのは、認識されたISC DHCP設定構造をKea JSONへ変換する機械的作業であり、すべての設定挙動や運用状態を再現する保証ではない。
- 本番移行には、DHCPv4・DHCPv6のネイティブな設定モデル、リースと状態、HA同期、DHCP-DDNS、フックや外部連携、起動・監視・障害復旧を個別に検証する作業が残る。
ISC DHCPからKeaへ移行するとき、最初に問うべきなのは、keamaがJSONを出力できるかどうかではない。問うべきなのは、そのJSONが現在のサービスの意味、状態、周辺連携、そして障害から戻る手順をどこまで表しているかである。設定変換は移行計画の一工程だが、移行そのものではない。
JSONを生成することは、サービスを移すことではない
ISCの公式keamaマニュアルは、keamaをISC DHCPの設定からKeaのJSON設定を生成するコマンドラインユーティリティとして説明している。DHCPv4とDHCPv6には別々の変換モードがある。これは、旧設定を読み取り、Keaが受け取れる形式へ写像するための明確な入口を提供する。
しかし、入口があることは出口の運用条件が満たされたことを意味しない。公式文書は、認識されない、あるいは変換されない設定構造について、生成された設定を確認し、必要なら手作業で編集するよう求めている。したがって、生成されたJSONは移行の完成証明ではなく、レビュー対象となる作業成果物である。
この差は構文と意味の差でもある。JSONとして解析できることは、サービスが起動できる可能性を示すにすぎない。アドレス割り当て、予約、リース保存、ログ、DNS更新、冗長化、カスタム処理が旧環境と同じ意味で動くかどうかは、別の検証問題である。
さらに、設定の対応関係は利用するKeaリリースに依存する。あるリリースで認識される構造を、別のリリースでも同じように扱えると一般化することはできない。移行計画は、インストールするKeaのリリース、keamaの実行結果、手動で補正した項目を一つの証跡として残す必要がある。
最初の境界はKeaのネイティブな設定モデルにある
Kea DHCPv4は、旧設定を単に別の記法へ置き換えるだけの空の容器ではない。Kea DHCPv4の公式マニュアルが示すモデルには、サーバー設定、インターフェース、リースデータベース、ログ、サブネット、プール、予約、オプション、クライアントクラス、フックが含まれる。変換後のファイルは、これらの項目をKeaのモデルに照らして読み直さなければならない。
ここで重要なのは、項目が存在するかどうかだけではない。どのインターフェースで待ち受けるのか、どのサブネットとプールを使うのか、予約がどの識別子に結び付くのか、オプションがどのクライアントへ届くのか、クライアントクラスとフックがどの順序で影響するのかを、意図した動作として確認する必要がある。
設定変換の差分を確認する際には、単純なテキスト差分だけでは不十分である。旧環境の設定項目を、Keaの対応する構造、手動修正の要否、テスト方法、ロールバック時の扱いに分解する方が実務的だ。変換された項目、警告された項目、変換されなかった項目を同じ表に置かなければ、レビュー対象が見えなくなる。
また、Kea側で新たに採用する設定モデルが、旧環境の運用上の前提を隠すこともある。たとえば、予約やクライアントクラスが構文上は移っていても、識別子の解釈や評価条件が同じとは限らない。これを文書だけで完了扱いにせず、代表的なクライアントと例外条件を使って確認することが、意味の一致を確かめる方法になる。
DHCPv6は別の確認表を持つ
DHCPv6では、確認対象の形がさらに変わる。Kea DHCPv6の公式マニュアルは、IPv6サブネット、プール、委任プレフィックス、オプション、予約、リース保存、リレーに関係する運用をKea自身のモデルとして説明している。
したがって、DHCPv4の移行表をそのままDHCPv6へ複製することはできない。IPv6アドレスの割り当てだけでなく、委任プレフィックスが関係する環境では、その範囲、期間、保存方法、返却や再割り当ての挙動を確認しなければならない。リレーを通る構成では、実際の経路とKeaの設定上の前提も一致させる必要がある。
旧設定に存在する項目がKeaに直接対応しない場合、必要なのは名前を似た項目へ置き換えることではない。手動で設計し直すか、運用上の意味を満たしていることを別のテストで証明することである。変換ツールの出力に項目がないことは、ただちに不具合を意味しないが、その項目の機能が移行済みだという証拠にもならない。
DHCPv4とDHCPv6を同時に移行する組織では、両者を一つの成功条件にまとめない方がよい。各サービスについて、変換された設定、手動で再設計した設定、リースの扱い、リレーや委任のテスト、障害復旧の証跡を別々に作成した方が、どこまで移行できたかを正確に説明できる。
設定ファイルは状態を運ばない
設定と状態を同じものとして扱うと、移行計画の最も危険な部分が見えなくなる。Keaの設定モデルにはリースデータベースやリース保存に関する項目が含まれる。しかし、JSON設定が生成されたことから、旧サービスが持っていたリースデータ、予約の実効状態、更新の履歴、あるいは障害直前の状態が新環境へ移されたと結論することはできない。
本番のDHCPサービスは、設定を読み込むだけでは動かない。どのアドレスが使用中か、どの予約が適用されるか、どのデータベースを参照するか、再起動後に何を復元できるかを確認する必要がある。これらは設定ファイルの構文検査とは異なる状態検証である。
移行時には、少なくとも三つの状態を区別すべきだ。第一は、変換された構成が表す将来のサービス設定である。第二は、現在の本番サービスが保持するリースや予約などの運用状態である。第三は、切り替え途中に発生する変更と、失敗したときに戻すための復旧状態である。keamaの出力は第一の作業を助けるが、第二と第三を自動的に解決したことを示さない。
この区別がないまま切り替えると、起動後に設定が正しく見えても、クライアントが以前の割り当てを認識できない、予約が期待どおりに評価されない、あるいは旧サービスへ戻したときに状態が食い違うというシナリオが残る。これはすべての環境で起きると断定できる問題ではないが、移行の成功条件から外してよい問題でもない。
HAは旧来のfailover宣言の置換ではない
冗長化は、設定変換の範囲を最も明確に超える部分の一つである。KeaのHigh Availability公式マニュアルは、HAを専用のHigh Availabilityフックと、そのための固有の設定で構成する仕組みとして説明している。
これは、ISC DHCPのfailover-peer宣言をそのままKeaへ移せば、同じ冗長化が得られるという意味ではない。相手との通信、役割やモード、同期、障害時の挙動は、KeaのHA構成として別に確認しなければならない。設定ファイルに相手の名前が残っていることと、二つのサービスが整合した状態を保てることは異なる。
HAの移行では、通常時の起動だけをテストしても不十分である。相手への接続が切れた場合、片方が再起動した場合、同期が遅れた場合、復帰した相手がどの状態を受け取る場合を確認しなければ、可用性を語る根拠にならない。どの試験を行うかは環境ごとに異なるが、少なくとも通信、同期、役割、復帰を別々の結果として記録する必要がある。
HAは、移行の最後に追加する小さな設定ではない。アドレス割り当てとリース状態の扱い、ネットワーク経路、監視、切り戻しを一つの運用手順に結び付ける設計である。変換されたJSONだけをレビューしても、冗長化の実効性までは確認できない。
DHCP-DDNSは別のサービスとして検証する
DNS更新も、DHCP設定の変換結果から自動的に導かれる機能ではない。KeaのDHCP-DDNS公式マニュアルは、DHCP-DDNSをD2という別のサービスとして説明し、固有の設定と通信エンドポイントを要求している。
そのため、移行時には、更新ポリシー、認証情報、対象ゾーン、D2との接続、前方更新と逆引き更新の双方を確認する必要がある。DHCPサーバーがアドレスを割り当てたことは、DNSレコードが意図どおり作成、更新、削除されたことの証明ではない。
この境界を見落とすと、クライアントから見た接続性と、名前解決から見た接続性が分離する。アドレスを受け取れる端末が、期待する名前で到達できないこともあり得る。逆に、古いレコードが残ったまま新しい割り当てが行われれば、復旧時の調査を難しくする。
したがって、D2はDHCPの起動テストに含めるだけでなく、実際の更新経路として試験すべきである。前方と逆引き、失敗時の再試行、認証やゾーン設定の誤り、D2が停止した場合の観測方法を、Kea本体とは別の結果として記録する必要がある。
フックとカスタム処理は移行の盲点になりやすい
長く運用されたDHCP環境には、標準設定だけでは表せない処理が加わっていることがある。イベントハンドラー、カスタムスクリプト、外部システムとの連携がその例である。Keaのフックライブラリ公式マニュアルは、フックを拡張メカニズムとして説明している。
旧環境の実行可能な処理がkeamaによって直接対応付けられない場合、適切なKeaフックや外部連携を手動で実装しなければならないことがある。ここで必要なのは、同じ名前の処理を作ることではなく、どのイベントで、どの入力を受け、どの結果を返し、失敗したときにサービスへどの影響を与えるかを再現することである。
カスタム処理は、通常時に一度実行できたことだけでは評価できない。再起動、設定変更、エラー、依存先の停止、バージョン更新の場面でどう振る舞うかを確認しなければならない。処理が実行されないことより、実行されたように見えて一部の副作用だけが欠落することの方が、発見しにくい場合がある。
フックを含む構成では、ソフトウェアの設定、実装したコード、外部サービス、監視と復旧手順を同じ移行単位として扱うべきだ。JSONにフックの設定が書かれていることは、必要なライブラリ、実装、権限、接続先がそろっていることを意味しない。
本番準備を証明するための確認表
設定変換後の状態を、次のような層に分けると、どこに証拠があるかを整理しやすい。
| 層 | 確認する問い | 完了を示す証拠の例 |
|---|---|---|
| 変換 | 旧設定のどの構造が認識され、どれが未対応だったか | keamaの出力、警告、手動修正の一覧 |
| 意味 | サブネット、プール、予約、オプション、クライアントクラスは意図どおりか | 代表的なクライアントと例外条件の試験結果 |
| 状態 | リース保存、既存の予約、再起動後の状態はどう扱うか | 状態移行または再構築の手順と復元試験 |
| 冗長化 | 相手との通信、役割、同期、復帰は成立するか | HAの通常時・障害時・復帰時の結果 |
| DNS更新 | D2が前方・逆引き更新を処理できるか | 更新、削除、失敗、再試行の結果 |
| 拡張 | フックや外部処理は必要なイベントで動くか | 正常系、異常系、再起動、依存先停止の結果 |
| 運用 | 起動、監視、アラート、切り戻しは実行できるか | 手順書、観測記録、復旧試験の証跡 |
この表は、すべての環境に同じ試験を強制するものではない。DHCPv6を使わない環境では、その項目を対象外とできる。HAやD2、フックを使わない環境では、使っていないこと自体をインベントリに記録すればよい。重要なのは、対象外と未検証を混同しないことである。
公式文書が示すのは、Keaがどのようなサービス設定、HA、D2、フックを持つかという境界である。そこから、特定の事業者の本番移行が成功した、あるいは特定の設計がすべての利用者に必要だという結論は導けない。測定された障害率や普遍的な移行期間も、これらの設定マニュアルだけからは得られない。
移行の責任は設定生成の後に具体化する
ISCが提供するツールと文書は、旧設定からKeaの設定へ向かう入口を明確にする。一方、実際のネットワークトポロジー、保持すべき状態、冗長化の要件、DNSの構成、カスタム処理、監視と復旧の責任は、導入する運用者の環境に残る。
これは、keamaの価値を小さくする話ではない。大規模な設定を手作業で最初から書き直す機械的負担を減らせるなら、移行チームは意味の検証に時間を使える。ただし、機械的負担が減るほど、出力を完成品と誤認するリスクも生まれる。変換が簡単になったことと、運用上の不確実性が消えたことを同一視してはならない。
移行計画の受け入れ条件は、JSONの存在ではなく、未対応項目が説明され、状態と補助サービスが検証され、障害時の手順が再現できることに置くべきである。これにより、ソフトウェアの提供者が説明できる範囲と、導入者が証明すべき範囲を分けられる。
実務で使える移行の順序
第一に、現行環境をインベントリ化する。DHCPv4とDHCPv6、リース保存、予約、クライアントクラス、HA、D2、フック、外部スクリプト、監視、切り戻しの依存関係を列挙する。設定ファイルだけでなく、起動スクリプト、権限、接続先、運用手順も対象にする。
第二に、対象リリースを固定してkeamaを実行する。v4とv6を分け、出力、警告、未対応項目、手動編集を保存する。別のリリースで再実行した場合は、同じ結果になると仮定せず、差分をレビューする。
第三に、Keaのネイティブモデルへ照合する。サーバー設定、インターフェース、サブネット、プール、予約、オプション、クライアントクラス、リース保存、フックを、意図した動作と結び付ける。単に旧項目が新しいキーになったかを確認するのではなく、実際のクライアント動作をテストする。
第四に、状態と補助サービスを別工程として再構築する。リースの扱い、予約の確認、HAの通信と同期、D2の更新、フックの実装をそれぞれ試験する。いずれかを使っていない場合は、対象外であることを記録する。
第五に、切り替えと切り戻しを試す。本番の変更を一度行って成功しただけでは、復旧可能性は証明できない。どの状態を保存し、どのサービスを止め、どの順序で戻し、戻した結果をどの観測値で判断するのかを明文化する。
最後に、証跡を一つの受け入れ記録にまとめる。変換の結果、手動変更、テスト、未解決の制約、対象外の機能、障害時の判断基準を残せば、移行後の問題を設定変換の失敗、環境差、運用手順の不足のいずれかに切り分けやすくなる。
結論
ISCの公式文書が示すkeamaの役割は、ISC DHCPの設定をKea JSONへ変換することだ。そこには明確な効率化がある。しかし、未対応構造の手動レビュー、KeaのDHCPv4・DHCPv6モデルへの意味照合、リースとサービス状態、HA、D2、フック、起動、監視、障害復旧は、別の検証対象として残る。
したがって、設定変換の成功を運用移行の成功と呼ぶには、証拠が足りない。より正確な判断は、JSONを移行の起点として扱い、どの機能と状態が再構築され、どの障害シナリオから戻れるかを実測することである。どの工程が必要かは環境とリリースによって変わるが、変換の境界と運用の境界を分けて記録することは、Keaへの移行を説明可能な作業にするための共通条件になる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加