
世界中の実装に影響を与えるオープン標準化団体。
ガバナンス / IETF
IETF
IETF は、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
グローバルプロトコルガバナンス相互運用性リスク

プロトコル策定プロセスと標準の正当性。
ベンダーと事業者にわたる、仕様から実装までのギャップ。
主要な標準の変更は通常、120日以上のサイクルでシステムに影響を与えます。
最新の報道
IETFの最新情報
504件の記事

IETF
ALLDISPATCHは標準化の入口ではなく、経路を決める制御面である
IETF-Wide Dispatch(ALLDISPATCH)は、提案をそのまま標準にする場ではない。重要なのは、議論された提案がどの組織、作業部会、BOF、個人投稿、または別の標準化経路へ渡され、その後に誰が正式な作業として認めるかである。
IETF
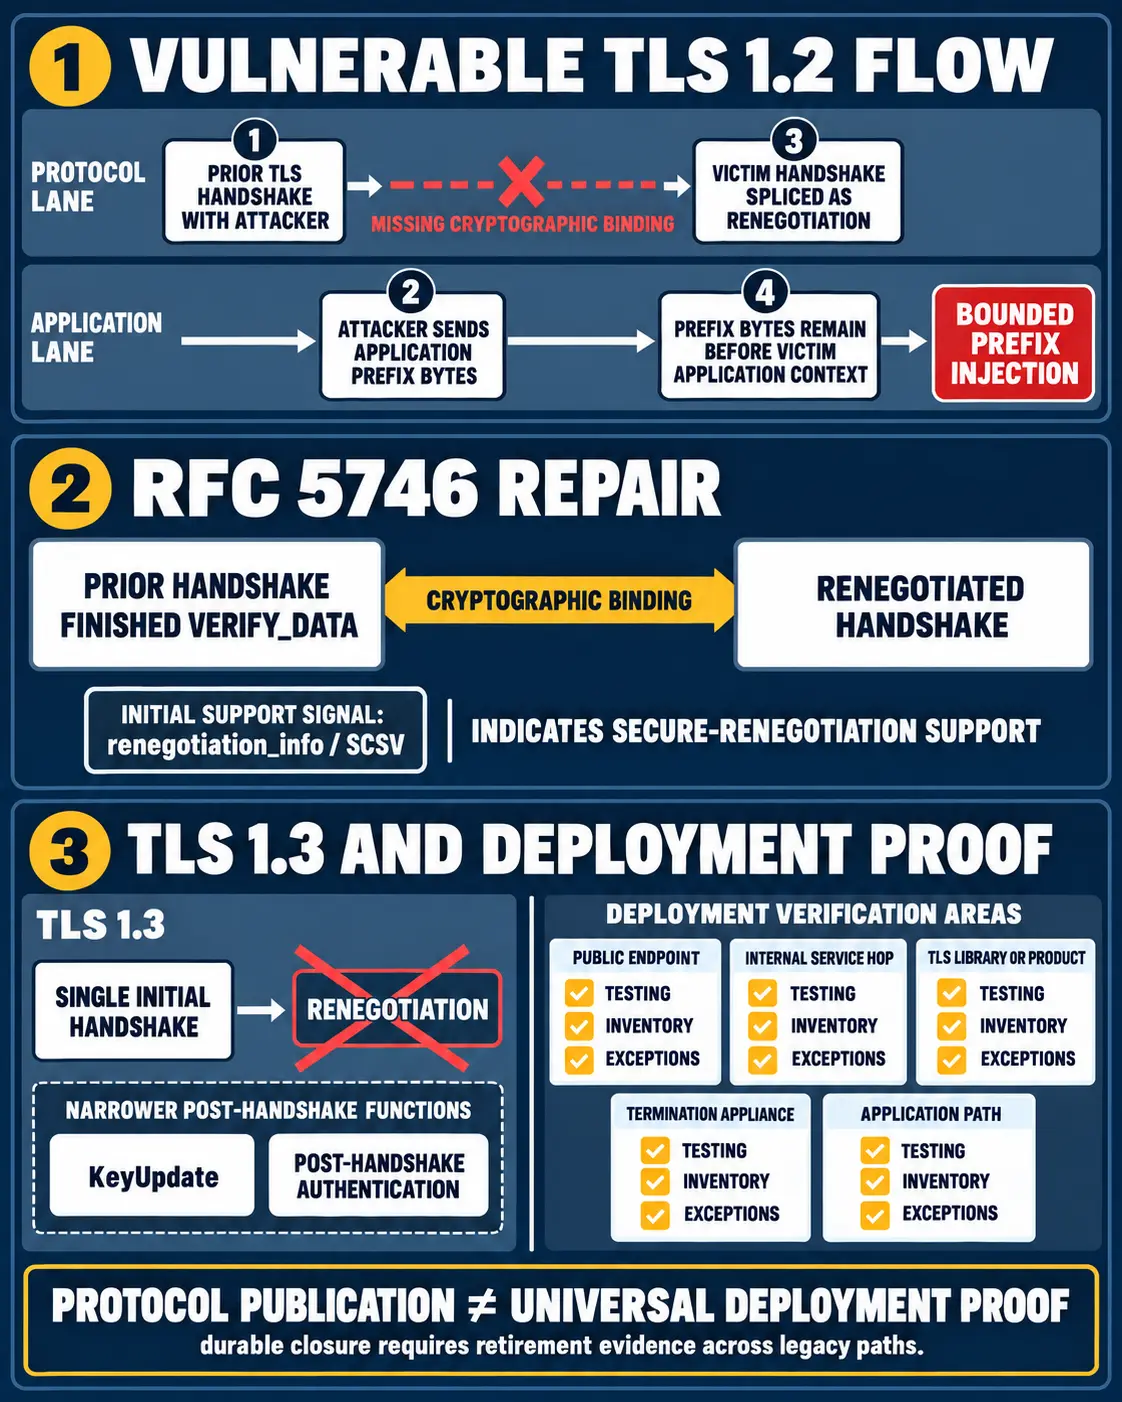
TLS再ネゴシエーションの修復はプロトコルを直したが、展開記録までは直していない
TLS の再ネゴシエーション問題は、単なる古い暗号方式の欠陥ではなかった。同じ接続上で続けて行われるハンドシェイク同士を暗号学的に結び付ける仕組みがなかったため、攻撃者が先に置いたアプリケーションデータの前に、別の利用者の認証コンテキストを接続できた。RFC 5746はその境界を修復し、TLS 1.3は再ネゴシエーション自体を廃止した。しかし、仕様の公開は、稼働中の全経路が修復済みだという証明ではない。

IETF
新しいMOA PDUは認可を撤回できる。検証順序はまだない
RPKI キャッシュからルーターへ MOA を渡す新しいメッセージ案は、revision 01で部分撤回とキャッシュ失効の扱いを具体化した。一方、MOA と IPv6 ROA のどちらを先に評価し、不一致時にどう戻るかは、今後の別仕様に委ねている。認可を消す手順は見えるようになったが、認可を判断へ変える分岐はまだ公開されていない。

IETF
IETF草案が利益相反ルールの空白を指摘、基準は参加ではなく権限
誰がどの組織に勤めているかを一覧にしても、その人が特定の判断にどんな権限を持っていたかは分からない。IETF の個人参加という原則の下では、なおさらである。9月9日に公開されたプロセス文書案の改訂07は、一般的な利益相反方針がないという問題を初めて明記した。既存方針を比べると、次に必要なのは参加者名簿ではなく、権限を使う瞬間の適用記録だと分かる。
IETF
DNSタイプ69と70は意味を外部台帳に委ねるが、その版を示さない
DNSSEC の検証画面が緑でも、過去の意味まで自動的に確定するわけではない。同じコードを UNECE や ISO のどの版で読んだのかが残っていなければ、署名済みのバイト列から当時の判断を再現できないからだ。新しい DNS タイプ69と70は、IANA が型を割り当て、外部機関が語彙を管理する分担を明確にした。次に必要なのは、その分担を壊さず解釈の根拠だけを保存することだ。
IETF
CMISリビジョン04は制御引き継ぎを加えたが、最後の書き込みは未解決だ
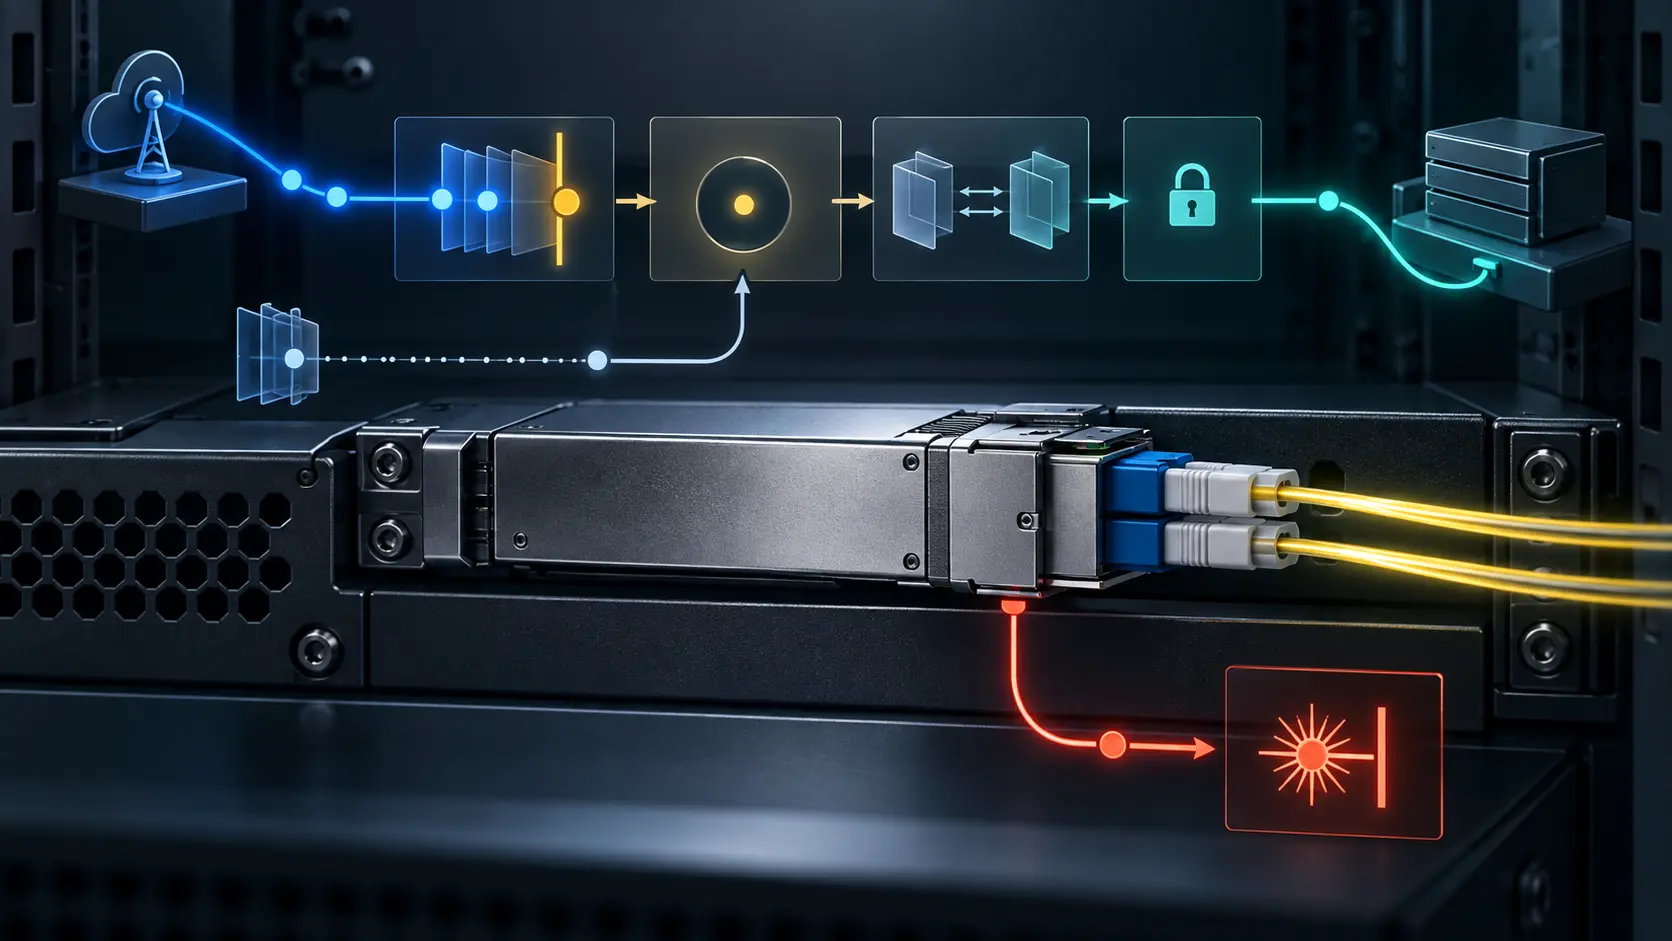
許可リストから一つのページを外す操作は一瞬で終わる。だが、光モジュールの状態まで同じ瞬間に切り替わるとは限らない。遠隔コントローラが三段階の調整の二段目まで進め、ホスト NOS がローカル設定を書き戻し始めたら、どちらの状態が有効なのか。9月9日付の CMIS YANG ドラフト改訂は、制御権を返す規則を新設した。その規則自身が、最後の書き込みを確定する仕事を運用者に残している。

IETF
第04版はUUID識別を掲げるが、エネルギーモデルはまだローカル名を参照する
構文検査を通過した YANG でも、識別子の意味が一つに決まっているとは限らない。GREEN 作業部会の第04版は、Energy エンティティの構成要素を UUID で追跡し、装置や管理ドメインを越えて相関できると説明する。ところが、同じ文書内の`source-component-id`は依然として`component/name`への leafref である。省電力の集計と制御を結ぶ前に、この二つの答えを統一する必要がある。

IETF
第36版ではVoucher更新が支配関係の再判定になるが、その判断記録は残らない
有効期限だけを見れば、Voucher の更新は古い証明書を新しいものに差し替える作業に見える。だが IETF 草案の第36版が明記したのは、過去に成立した関係を今も継続させてよいかという再判定だ。MASA は新しい要求、Domain 鍵へのアクセス、証明書失効状態、変更後の方針を確認する。署名済み Voucher は結論を運ぶが、その結論に至った証拠を共通形式では運ばない。

IETF
DKIM2は「実質的に普及」するまで二重署名を求めるが、改訂01に出口の定義はない
移行期を始める条件より、終える条件の方が制度を試す。DKIM2 の Best Practices draft 改訂01は、DKIM2 が「実質的に遍在」するまで DKIM1 との二重署名を続けるよう勧める。しかし、その状態を誰が、どの母集団と期間で判断するのかは書かれていない。

IETF
IANAの13件の接尾辞登録には、定義上到達できない規則が残る
同じ誤りが13枚の台帳に写されていれば、原文を一度直すだけでは完了しない。media type 登録手続の新しい draft は、fragment 処理の論理を修正すると同時に、IANA の公開登録に残る13個の写しを具体的な変更対象として示した。

IETF
ゲートウェイは用途を拒否できる。中継プロキシはオリジンを代弁できない
用途を理由に拒否したことは、ステータスコードで共有できる。しかし、その判断を誰がオリジンの名で下したのかまでは分からない。HTTPbis の新しい改訂は419を提案すると同時に、オリジン、委任されたゲートウェイ、独立プロキシの権限を分けた。

IETF
即席の議論で理解は試せる。著者記録までは決められない
予想外の問いに答えられるかどうかは、提案を本当に理解しているかを見る手掛かりになる。しかし、その場の受け答えから文章の来歴までは分からない。9月9日に公開された新しい Internet-Draft は、IETF の著者制度にこの未整理の境界を持ち込んだ。

IETF
委任にはプリンシパルが署名した。それでもエージェント鍵を結び付けたのは発行者だ
二つの署名が両方とも正しくても、同じ権限を証明しているとは限らない。AIC-JWT の新しい版は、プリンシパルが署名した委任を発行者のトークンに入れる。同時に、エージェントの名前と、そのエージェントが提示する鍵との間に誰の署名があるのかを分けている。
IETF
RFC 10040予定稿はMap-Replyに署名できても、位置を検証できない
封印が本物でも、中に入っている座標が現地で正しく測られたとは限らない。RFC 10040予定稿は出版直前まで進んだ。そこで見えてくるのは LISP の新しい位置表現だけではなく、署名が証明する範囲と、現実世界の観測が必要とする証拠の切れ目である。

IETF
DNSOPが採択したのは複数アルゴリズム問題で、「UNIVERSAL」ラベルではない
ワーキンググループ採択は、文案への賛成証明ではない。今回は、その違いが議長の結論そのものに書かれている。採択を支持する声は明確だった。しかし、提案された仕組みの複雑さは、今後の作業で解かなければならない。片方だけを引用すれば、DNSOP が残した判断の幅を消してしまう。

IETF
IPv6は三つの措置を一つの真偽値にまとめる
障害対応の現場で、「記録した」「一パケットを捨てた」「端末を接続から排除した」は同じ報告にはならない。ところが IETF の最終意見募集に入った IPv6 Neighbor Discovery の YANG モデルでは、`auto-resolve`という一つの真偽値が、この三段階を自動処理の流れに載せ得る。小さな設定項目に対して、事後説明の面積が足りているかが問われている。

IETF
OpenPGPの新しいアルゴリズム番号はテストベクトルを書き換える
相互運用試験で同じ方式を実装したはずの二者が一致しない。原因は暗号プリミティブではなく、パケットに入れた番号だった――OpenPGP の複合耐量子方式が迎えている移行は、そのような事態を現実的にする。公開済みドラフトは100〜107、未マージの編集ブランチは37〜44、IANA の公開レジストリは後者をなお未割当としている。

IETF
ELAのバウチャーは端末が名乗った後に届く
工場から出たばかりの端末が、初めて会うネットワークに参加しようとしている。相手の鍵を確かめることと、その相手が端末を受け入れてよいと第三者が認めることは同じではない。ELA は両者を短い EDHOC 交換の中で進めるが、端末の識別子は後者の証拠であるバウチャーより先に動く。IETF LAKE ワーキンググループの最終確認は、この順序を含む設計を公開審査にかけた。
IETF
IPv4の廃止を、どこまで確認したのか
新しい個人提案は、減るプロトコルの数と減る損失を区別する。IPv6 だけで運ぶ網にも、IPv4 を処理する端点は残りうる。
IETF
1つのEDHOC鍵IDが複数のPSKを指し得る
EDHOC の第3メッセージに収まる小さな鍵識別子は、これまで以上に大きなローカル状態を背負うことになった。IETF LAKE 作業部会の EDHOC-PSK ドラフト第09版では、1つの ID_CRED_PSK から複数の候補 PSK と資格情報を検索できる。回線上の値が同じでも、どの資格情報で認証したかは応答側の候補集合と試行順序によって変わり得る。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
Strategic Circle に参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加