
要約
- IETFは2026年9月11日22時UTCから、
ietf.org、iab.org、irtf.org、rfc-editor.orgのメール基盤を切り替える。配送は最大60分遅れる可能性があり、Mailman3のウェブ画面は停止する一方、MailarchiveとIMAPは利用可能なままとされる。 - 2025年2月の別の移行後、IETFは停止中に送られたメールがすべて再開後に配送されたと「考えている」と公表した。この表現は紛失の証拠ではない。慎重な運用判断と、第三者が追試できる照合結果とを区別する手掛かりである。
- メールは周辺的な事務連絡ではない。IETFは500を超えるリストで大半の作業が行われると説明し、BCP 25は作業部会に一般メーリングリストと公開アーカイブを求めている。過去のアーカイブを読めることと、新しい投稿が確実に収録されたことは別である。
- 保存証明では、SMTP拒否、規則に基づく破棄、初回送信者確認、モデレーション、リスト受理、外向き中継、バウンス、アーカイブ収録を分けるべきだ。本文、アドレス、非公開リスト、セキュリティ規則を出さずに、集計値と例外だけを公開できる。
2025年の完了報告に残った一つの余白
2025年2月24日、IETFは複数の関連ドメインとメーリングリストへの配送を一時停止し、メール処理を新しい基盤へ移した。当初2時間とされた作業は09時から13時UTCまでの4時間を要した。復旧後の発表は断定を避け、移行中に各アドレスへ送られたメールは、作業完了後ほどなくすべて配送されたと「考えている」と述べた。想定外の挙動があればサポートに連絡するよう求め、監視を続けるとも記した。
この慎重さを失敗の告白として読む理由はない。確認した公開資料はメール紛失を示しておらず、請負事業者の不備やIETF Administration LLCの怠慢も示していない。同じ発表は、当時の移行では根本的なメール処理方式は維持され、クラウド技術を本格的に利用する作業は今後に残ると説明していた。
それでも、「考えている」という動詞は重要である。公開された確度を正直に示しているからだ。何を「送られたメール」と数えたのか、どの地点を「配送」と定義したのか、旧キューと新キューをどのように突き合わせたのか、初回送信者確認を待つ保存メールを含めたのか、リスト受理と購読者向け引き渡しとアーカイブ収録を区別したのかは、その完了報告からは分からない。
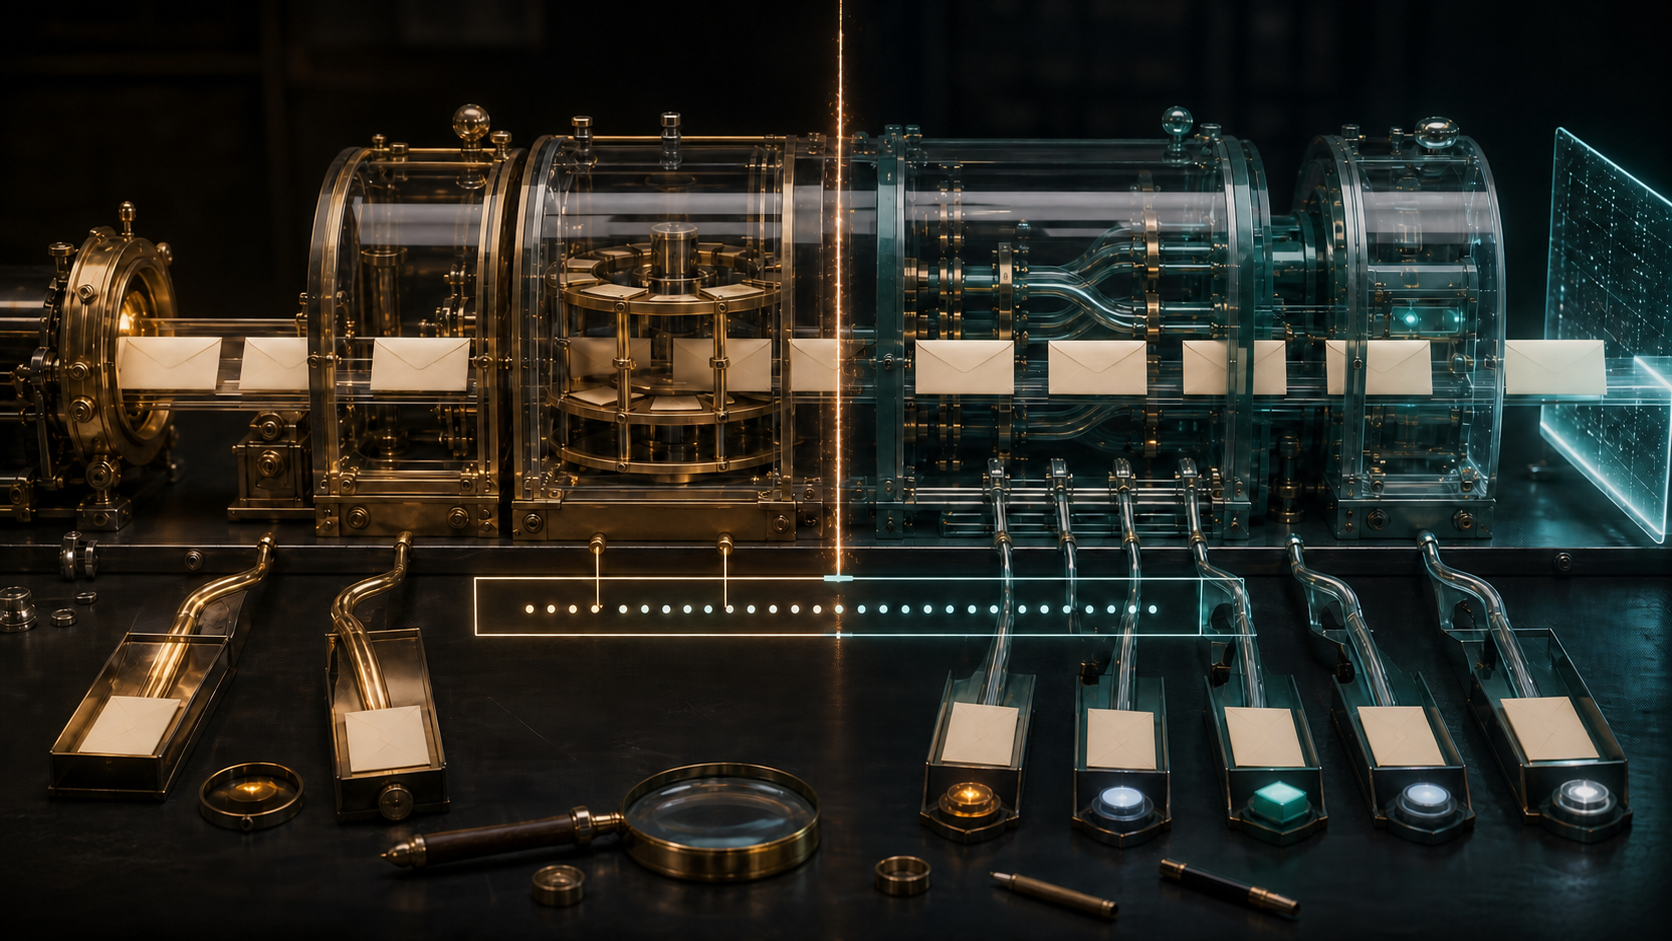
2026年9月の変更はより深い。IETFは新基盤をモジュール化・コンテナ化された構成と説明する。個別機能は専用Kubernetesクラスタ上の別々のコンテナに置かれ、外向きメールだけは信頼性のあるネットワーク上の複数仮想マシンを通じて中継される。初回送信者を確認するpostconfirmは全面的に書き直され、スパム判定はSpamAssassinからRspamdへ移る。アドレス書き換え、バウンス処理、DKIM署名、DANE向け証明書処理も組み替えられる。
事前の可用性説明は具体的だ。開始は9月11日22時UTC、配送遅延は最大60分、Mailman3のウェブ画面は停止、MailarchiveとIMAPは影響を受けない。実施日が近づけば追加情報を出すという。
ここまでで利用者は予定を立てられる。しかし作業後の証明方法は別の問題である。新旧の状態を処理し終えた時点で、リストに届くべき各投稿が説明可能な終点を持つと、何によって確認するのか。
アーカイブが開いていても、新着が入っているとは限らない
「Mailarchiveは影響を受けない」という約束が直接意味するのは、既存記録へのアクセスである。過去の議論を検索し、メールをダウンロードし、IMAPで閲覧できる状態は保たれる。それ自体は大切な継続性だ。
だが、22時03分に送られた新着メールは別の段階を通る。初めて使うアドレスなら確認待ちで保存されるかもしれない。モデレーションに入る場合もある。リストが受理した後、購読者ごとに展開され、外向き中継へ渡され、さらにアーカイブ用の記録が作られる。過去資料の閲覧画面が一度も落ちなくても、この新着だけが未収録という事態は論理上あり得る。
サービス状態が緑色でも同じである。新しい入口が接続を受け付ける一方、旧キューが残っているかもしれない。購読者には届いても、Mailarchiveへの収録が遅れるかもしれない。DMARC用の書き換えは正しくても、外向き中継に別の例外が残ることもある。反対に、スパムを正しく拒否したり、投稿権限のない告知リストへのメールを止めたりするのは、紛失ではなく規則どおりの終端である。
したがって保存とは、入口の件数と公開アーカイブの件数を単純に一致させることではない。差分の一件一件が、分類された理由と状態を持つことである。
公開されているpostconfirmの説明は、その分類が必要な理由を具体化する。確認済みのアドレスは追加の応答なしに通過できる。未知の送信者から来たメールは原文を保存した上で確認要求を送り、正しい応答があれば保存分をメールシステムへ戻す。受理、拒否、破棄、確認中、期限切れなどの状態も区別される。
特に注意すべきは拒否と破棄の差である。拒否は送信元サーバーへエラーを返す。破棄は成功を返しながら、その後の配送を止めることができる。いずれも設定された反不正利用方針に基づく正当な処理になり得る。しかし、送信側がSMTP成功を受け取ったというだけでは、そのメールがIETFへの公開貢献として受理されたことにはならない。
守る対象は、サーバーに提示されたすべてのデータではない。リスト処理へ受け入れられた貢献を漏れなく追跡し、それ以外の入力が拒否、破棄、確認待ち、モデレーションのどれに分類されたかを集計で説明することである。
IETFではメールが手続の証拠になる
一般企業の案内メールなら、ここまでの照合は過剰だろう。IETFでは、組織自身がメールを主要な作業空間として選んでいる。
公式ページによれば、IETFは500を超えるメーリングリストを運営し、大半の作業がそこで行われる。作業部会とBoFのリストは通常、誰でも購読・投稿でき、アーカイブも公開される。現在の記録はMailarchive、rsyncによる一括取得、IMAPという三つの方法で参照できる。
BCP 25に含まれるRFC 2418は、各作業部会に一般インターネット・メーリングリストを必須とし、大半の作業がそこで進むと述べ、公開アーカイブの維持を求める。1998年文書に書かれた一部の実装先は古い。しかし、リストで議論し、アーカイブで検証できるようにする制度上の役割は現在の案内にも残っている。
一通のメールが、セキュリティ上の異論、相互運用性に関する訂正、知的財産の指摘、Last Callへの回答、コンセンサス判断への疑問を持ち込むことがある。メール件数が支持数になるわけではなく、リストが議会になるわけでもない。それでも、議長やレビュー担当者が「何が指摘され、どう答えたか」をアーカイブから確認するなら、技術的な保管は手続的証拠の質を左右する。
ここで一つの制御例を考える。参加者が移行直前に異論を送り、送信サーバーは成功応答を得る。初回確認のため原文が保存され、参加者は確認に応じる。しかし保存されたオブジェクトが新システムへ再投入されない。リストは再開し、後続メールは流れ、Mailarchiveも常時読める。可用性監視から見れば成功だが、意思決定記録には異論が初めから存在しない。
2025年にこの事象が起きたという証拠はなく、2026年に起きると予測するものでもない。可用性と記録保全が別の問いだと示すためのテストケースである。
Heng Luが論じる現実と記録の関係は、ここでは限定して使うべきだ。メール参加が他者を拘束する主権を生むわけではない。一方、組織が公開記録を使って提案、反対、回答の経過を示すなら、管理者の権限は忠実な保管にとどまるべきである。保存責任は管理者を支配者にするのではなく、その裁量を狭くする。
完了宣言ではなく、状態の照合表を出す
最も強い終了記録は、切り替え時間帯と明示した消化期間を対象にし、旧キュー、新キュー、確認待ち保存領域が定めた状態まで落ち着いた後に出す照合結果である。個別メールの公開は必要ない。
入口では、4ドメインに何件到達したかと計測点を示す。SMTP段階では、拒否、受理、成功応答後の規則的破棄を分ける。「技術的に受理」と「公開貢献として採用」を混同しないためだ。
初回送信者確認では、解放済み、確認待ち、期限切れ、正当な破棄を分ける。モデレーションでは開始時残高、新規流入、処理済み、終了時残高を示す。リスト段階では、公開・非公開の区分ごとに受理件数をまとめ、非公開リスト名は出さない。
外向き側では、IETFが管理する中継への引き渡し、再試行、バウンスまでを証明境界とする。外部プロバイダーが各受信箱へ置いたか、人が読んだかはIETFが証明できる範囲ではない。
公開リストで受理されたメールは、それぞれ対応するアーカイブオブジェクトを持つべきだ。終了時点でMailarchive、rsync、IMAPが同じ集合を示すかも確認できる。未解決項目には件数、経過時間、担当、次回確認日を付ける。
この接続には、許容された書き換え後も残る内部メッセージ識別子が必要だ。新設計ではSPFやDMARCへの整合のため、エンベロープや表示上の送信者が変わり、その後DKIM署名が追加される場合がある。画面に出るFromだけを照合キーにはできない。
原初のメッセージ識別情報からソルト付きダイジェストを作る方法が考えられる。すでに公開されるリストなら、検証用の抽出例や対応関係を示せる。非公開リストは総数と例外だけでよい。ただし、アドレスやMessage-IDを推測して個人の行動を逆算できないか、先にリンク可能性を検査しなければならない。
60分という約束も分布で評価する。IETF入口から管理下の外向き中継までと、リスト受理からアーカイブ収録までを分け、中間値、高いパーセンタイル、最大値を示す。送信者が確認に応じず保留されたメールは、通常配送とは別の時計で測る。
実際に配置した版、開始時刻、ロールバックの有無、キュー消化完了、例外、後日の訂正も必要である。ソースコードの公開は設計レビューに役立つが、どの版がどの設定で動いたか、どの実データを処理したかまでは証明しない。版情報を出すことと、防御上の秘密を公開することは別である。
プライバシーを守るほど、公開証明は薄くなる
IETFの公開性は個人データを伴う。プライバシー声明は、リストのメッセージ、ヘッダー、メールアドレス、送信元IP情報、操作時刻などを個人データに含める。一部の指導部・チーム用リストは非公開である。確認要求の記録だけでも、特定アドレスが投稿を試みた事実を明かす可能性がある。
したがって、生ログを公開するのは誤りだ。非公開の会話、購読関係、反スパム判断、回避に使える技術詳細を漏らし、単発の保証を恒久的な追跡手段へ変えてしまう。
公開層は、時間帯・ドメイン・リスト区分別の集計、各段階の開始・終了残高、状態別件数、遅延範囲、未解決例外の数と年齢、後日訂正、担当役割に絞れる。逆算できない場合に限り、保護された比較材料を加える。
詳細資料は権限ある運用者が保持し、必要なら独立した確認者が守秘の下で検査する。公衆が必要とするのは、算術が閉じ、定義が一定で、例外が消されていないという事実であって、モデレーション中の本文ではない。
反論は証明の境界を正しくする
第一に、メールは分散しており全配送を証明できないという反論がある。その通りである。IETFの証明は管理下の外向き引き渡しで終わり、バウンスと再試行を報告する。人間の受領を装ってはならない。
第二に、統計が攻撃者を助ける懸念がある。リアルタイムのキュー深度、規則名、送信者別結果は保護すべきだ。安定後に遅れて出す粗い集計なら回避できる。機微な部分は独立確認で補える。
第三に、IETFは既に監視しているはずだという指摘がある。おそらく正しい。提案は別の監視設備を作ることではなく、既存の運用証拠から、公開作業記録に見合う終了記録を作ることである。
第四に、負担が大きいという反論がある。しかしシステムは動作のために、確認、受理、拒否、破棄、解放、書き換え、中継、バウンス、収録を既に分けている。照合は新しい委員会ではなく、既存状態の決算である。
第五に、2025年の「考えている」を持ち出すのは不公平だという懸念がある。むしろ逆だ。不確実さを残した表現は、根拠のない断言よりよい。今回は証拠を整え、慎重な判断を慎重な証明へ進められる。
証拠の限界
調査時点で9月の切り替えはまだ実施されていない。公開資料からは最終手順、ロールバック基準、実際のキュー構成、配置設定、件数、照合方法は分からない。公告に書かれていないからといって、内部計画がないとは言えない。
postconfirmの説明はコード上の状態と既定値を示す。保存メールの既定保持期間が1日であることは、本番値の証拠ではない。証明書や書き換えの公開リポジトリは実装作業を示すだけで、配置成功を証明しない。MailarchiveとIMAPが影響を受けないという説明も、新着収録が連続するのか、遅れるのか、別途照合されるのかを定めていない。
2025年の表現も紛失を示さない。確定できる範囲はより狭い。IETFメールは手続上の作業記録を運び、今回の変更は複数の状態機能を横断し、可用性と遅延の目標は公表されている。保存証明は、その運用結果をコミュニティが実際に依拠する記録へ接続する。
情報源
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加