
AFRINIC サガは現在、エンドツーエンドで追跡されています。
ガバナンス / ケースファイル
ケースファイル
ケースファイルは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
機関の内訳法務・政策の衝突選挙・統制リスク

制度の正当性と継続性に関するリスクのマッピング。
直接的な公開情報源に基づくタイムラインとリスク分析。
継続性と政策リスク拡大への備えに利用されます。
最新の報道
ケースファイルの最新情報
1,335件の記事
ケースファイル
後継鍵は30日待った。検証者群に共通の時計はなかった――RFC 9691
A 側と B 側の TAK が互いを正しく指し、署名検証も通る。それでも二つのリポジトリが一瞬だけ異なる世代を示せば、取得時刻の違う検証者は別の世界を見る。RFC 9691 の移行は、鍵だけでなく観測履歴の設計である。

ケースファイル
証明書に鍵はあった。受信者の「受け入れる」はなかった――RFC 9690
有効な RSA 証明書を見つけた送信側が、そこから RSA-KEM 対応まで読み取ってしまう。RFC 9690が止めているのは、その小さく見える飛躍だ。鍵の存在、用途の表明、受け入れ可能な部品の組み合わせ、実際の復号処理は、同じ証拠ではない。

ケースファイル
経路はつながった。制御の履歴は二つのままだった――RFC 9689
旧経路の予約を消す直前に、境界ルータが再起動したとする。左側は LDP または RSVP-TE、右側は PCECC の個別命令で動いている。RFC 9689のプロキシは両者を接続できるが、どこまで進んだ変更なのかを一つの履歴にしてはくれない。

ケースファイル
RSA では必要な `NULL` が、ECDSA では違反になる――RFC 9688 の非対称な証拠
同じ SHA3 family を扱う二つの署名経路に、同じ正規化規則を適用してはいけない。RFC 9688 は RSA-with-SHA3 に `NULL` を要求し、ECDSA-with-SHA3 には parameters の不在を要求する。algorithm 名だけを残す inventory は、この差を最初に失う。

ケースファイル
Anycast の購読者が三つあっても、一つの packet が三か所へ届くわけではない
RFC 9685 は複数の constrained node が同じ anycast address を購読できるようにする。しかし購読数は delivery fanout ではない。RPL は一つの packet について一つの候補を選ぶため、購読、merged route、選択 policy、選ばれた path、application receipt は別々に残さなければならない。
ケースファイル
新しい nonce に答えた Quote でも、古い Reference Values なら誤判定になる
RFC 9684 は TPM Quote と測定 log を YANG RPC で取得する共通面を定義する。Freshness は replay を防ぎ、signature は選択された Evidence を保護する。しかし、対象 TPM/PCR、測定 policy、基準値、Verifier の appraisal、Relying Party の権限、実際の enforcement は別々に証明しなければならない。
ケースファイル
同じ運用者の CDN でも、別 origin なら RRDP は追ってはならない
RFC 9674 が比較するのは会社名でも証明書の説明でもない。Update Notification File の scheme、host、port と、Snapshot、Delta、redirect の行き先である。運用上は一つの配信基盤に見えても、origin が変われば RRDP の取得権限はそこで止まる。ただし同一 origin は RPKI object の妥当性や router の状態まで保証しない。

ケースファイル
Web APIを呼び出しても、ブラウザーの許可を得たことにはならない
ページのスクリプトは機能を要求できる。しかし、その要求をどこで審査し、何を返すかはページだけでは決まらない。W3C の脅威モデル草案が最上位の図を改め、この違いを見通しやすくした。

ケースファイル
一つ目の option は処理された。二つ目は、転送を守るために読み飛ばされた
RFC 9673 は、IPv6 Hop-by-Hop Options を「すべての router が同じように処理する」という前提から切り離した。複数 option の順序は単なる encoding ではない。限られた処理能力の中で、どの仕事を先に渡すかを決める operational policy である。
ケースファイル
YAML-LDの新たな警告が示す、形式適合とパーサー安全性の境界
短く読めるファイルが、読み込み時にも小さく収まるとは限らない。W3C の改訂草案はその落差を明記したが、実際のパーサーにどんな制限を掛けるかは運用側の判断として残る。

ケースファイル
相互接続試験は合格した。だが、どの OWE を試したのかが書かれていなかった
RFC 9672 により、OWE の今後の保守は IETF から IEEE 802.11 ワーキンググループへ移った。制度上の継承が明確でも、試験報告に規範文書の版、製品 build、設定、観測結果が結び付いていなければ、現場の適合性は特定できない。
ケースファイル
abuse-contactという名の「最終手段」——一度も発動されていない会員排除の救済連鎖をたどる
RIPE NCC が無効な abuse-c 連絡先に対して文書上の最終制裁として位置づけている会員閉鎖と資源登録削除は、これまで公に発動された記録がない。本稿は、それが実際に発動された場合に会員に残る救済経路——arbitration(仲裁)によるデータベース記録のロック、12週間の裁定時計、1年の申立て期限、ユーロ5,000の費用上限、そして国内裁判所への後退——を、SSA(RIPE-812)、Conflict Arbitration…

ケースファイル
融合後も消えない 古い虐待通報窓口 スヴェアの実名に残る説明責任の空白
Svea Ekonomi AB は2022年1月3日に Svea Bank AB へ合併して消滅したが、インターネット番号資源の登録記録には今も旧社名と第三者の Verizon 虐待通報メールボックスが残り、誰がこの窓口を運用しているのかを裏付ける公開資料は見つかっていない。本稿は、規制・司法の記録が示す「実効的な救済」と、レジストリ改名だけでは証明できない「修復」との違いを検証する。
ケースファイル
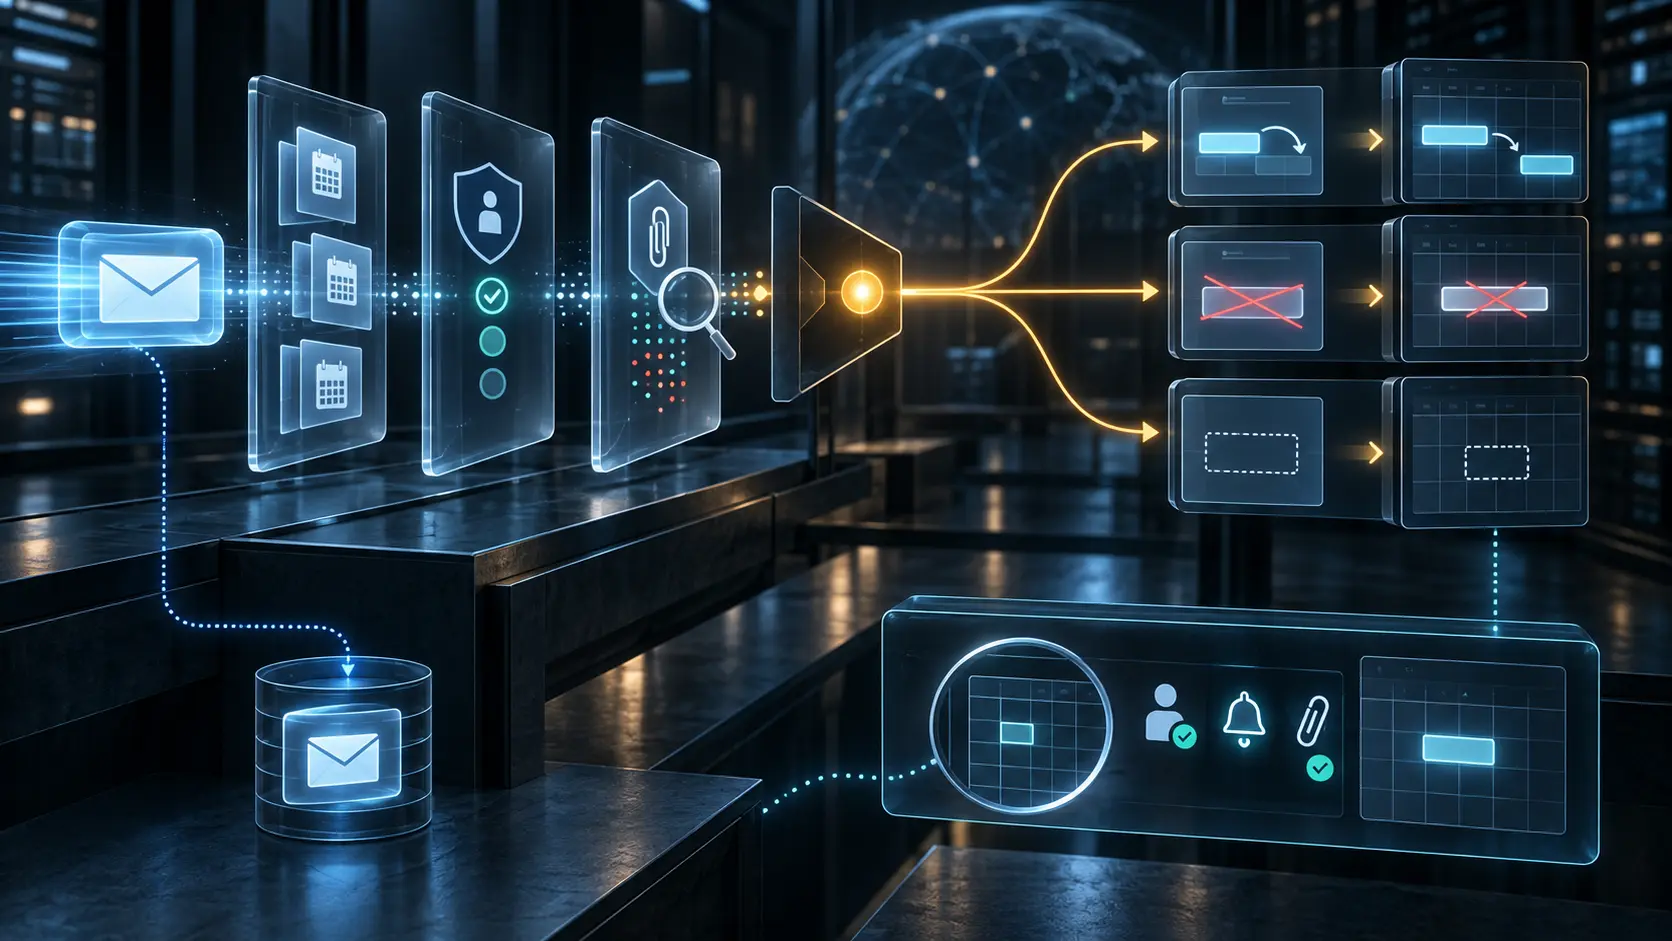
「更新済み」でも、アラームが除去された証拠にはならない
RFC 9671 はメールに含まれる予定情報を Sieve から処理できるようにする。しかし `updated` が示すのは粗い処理結果であり、不要な通知を防ぐためのアラーム除去や、最終的に見える予定の状態まで証明するものではない。
ケースファイル
GPCへの「対応表明」は利用者ごとの処理証明ではない
ブラウザーがプライバシー上の希望を送り、サイトが対応を表明し、その後にデータが処理される。W3C の新しい作業草案を読む際、この三段階を一つの「遵守済み」表示にまとめてはいけない。

ケースファイル
ShareNotification は届いた。それでも新しい権限を使えた証拠にはならない
RFC 9670 は共有変更を通知できる共通モデルを JMAP に与える。しかし通知オブジェクトが存在すること、利用者が変化に気づくこと、許可された操作が実際に成功することは、別々の出来事である。
ケースファイル
verifier は通過した。hook の呼び出し回数はゼロのままだった
安全にロードできることと、意図した実行点にイベントが到達することは別の事実だ。program ID と link が存在しても、対象経路を一度も通らなければ、その policy は現実に判断していない。

ケースファイル
NISTのマルチクラウド草案、統合サービスの「承認範囲」を問い直す
複数のクラウドを一つの契約で運用できても、審査対象となるシステムの境界まで自動的に一つになるわけではない。NIST の公開草案は、運用の統合と証拠の継承を分けて考えるよう促す。

ケースファイル
CoAP メッセージは一つになった。確認すべき事実は一つにならない
RFC 9668 は EDHOC message_3 と最初の OSCORE request を一つの CoAP message に収め、交換回数を最小二往復へ縮める。packet が減るほど、session、replay、application delivery、実行結果を別々に観測する設計が重要になる。

ケースファイル
NISTの最終指針が問う、トークン失効の到達範囲
発行側で失効を指示した時点と、各サービスがアクセスを拒む時点は一致しない。NIST IR 8587の最終版は、その時間差をクラウド事業者と利用機関の責任分担として読める形にした。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加セッションマップ
アクティブなケースファイル
AFRINIC サガ
複数年にわたるガバナンスと法的危機が、世界中の RIR の説明責任に影響を及ぼしています。
AFRINIC サガを開く