
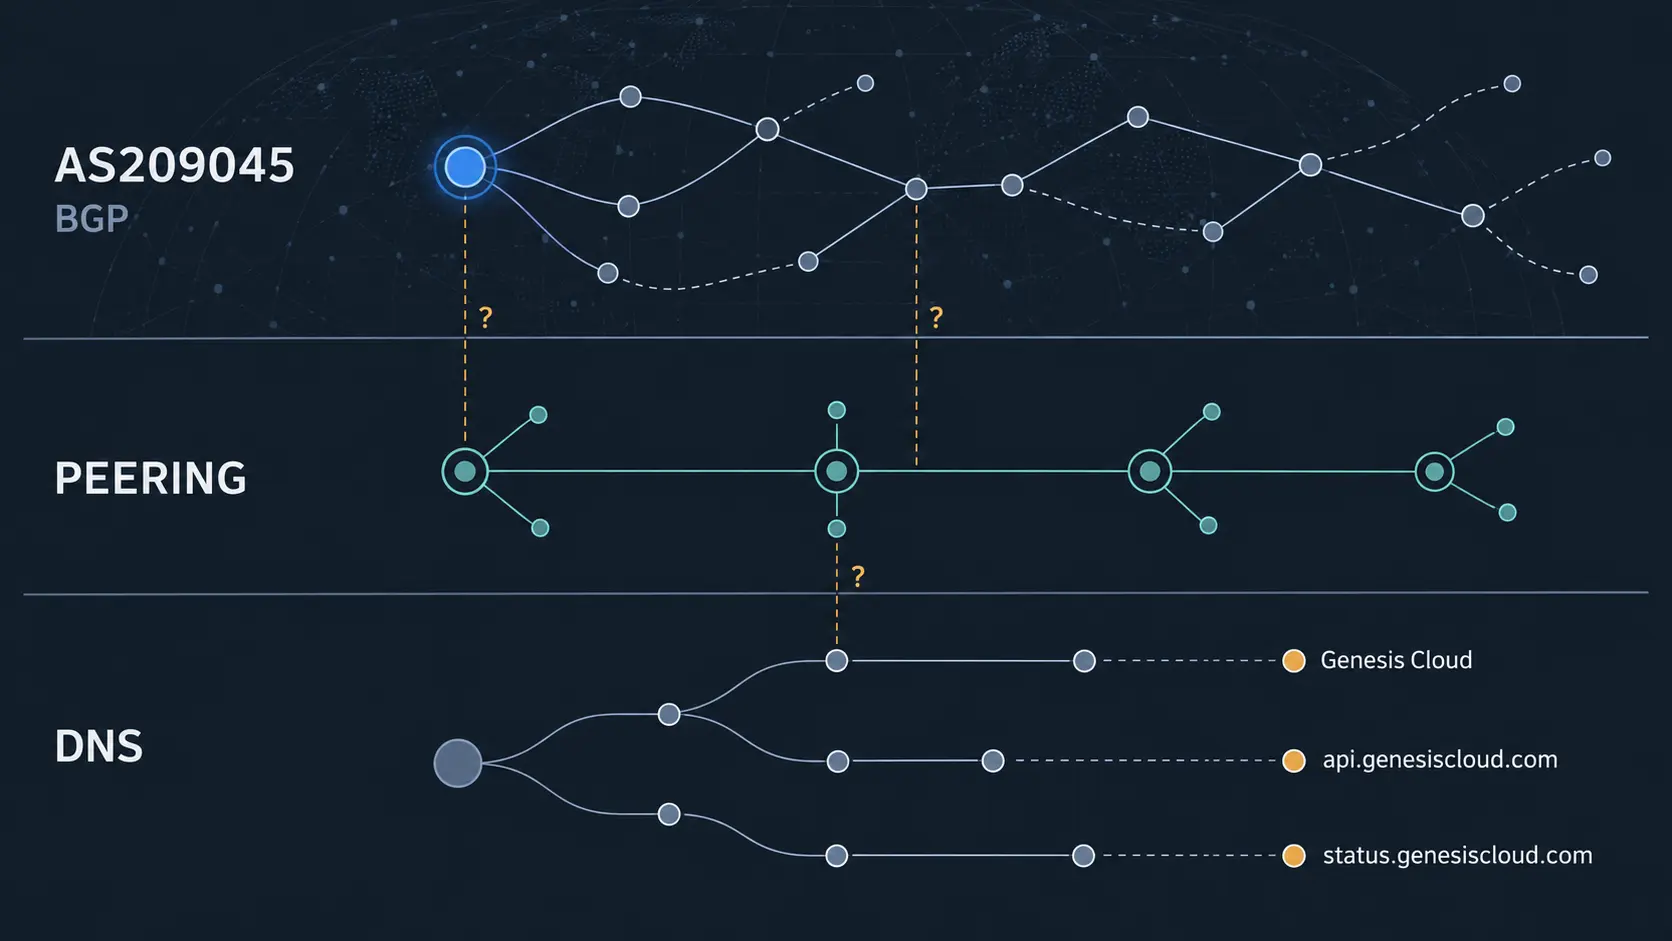
要約
- 公開記録は、AS209045の登録、経路の観測、PeeringDBの申告、DNS設定、APIとステータスのエンドポイントという別々の証拠層を示すが、それらを一つの独立検証済みの運用経路として接続してはいない。
- 顧客継続性のリスクを判断するには、現在のプレフィックスが複数の観測地点から見えること、ASパスが申告と一致すること、各ホスト名の終端インフラ、DNSまたは経路の変化とAPI動作の相関を別々に確認する必要がある。
登録されたAS番号は運用の出発点であって、到達性の証明ではない
RIPE NCCのRDAPおよびデータベース記録は、AS209045という自律システム番号に関する登録情報を提供する。RIPEのRDAP記録 と RIPEデータベースのAS情報 は、ネットワーク識別子とその登録上の属性を調べるための一次的な入口になる。ただし、登録された番号が存在することと、その番号が現在、どの顧客トラフィックを運んでいるかは別の問題だ。
RIPEstatのAS概要、広告プレフィックス、経路履歴、隣接ASの各データは、時間と観測範囲を持つ別個の測定である。AS概要、広告プレフィックス、経路履歴、AS隣接関係 を組み合わせれば、AS209045がいつ、どのプレフィックスを、どのような隣接関係の中で広告したかを検証できる。しかし、いずれも全インターネットからの可視性や、エンドユーザーがアプリケーションに到達できることを直接意味しない。
「見える経路」と「宣言された接続」は同じものではない
RIPEデータベースのorigin検索は、AS209045に関連付けられたrouteおよびroute6オブジェクトを確認するための記録である。origin検索 は登録上の関係を示すが、実際のトラフィック量、契約上のトランジット権、または双方向のピアリングを証明するものではない。
PeeringDBのネットワーク情報とIXLAN情報は、ネットワークがどのような接続を申告しているかを調べる手掛かりになる。PeeringDBのネットワーク情報 と IX接続情報 は、申告された接続点と関係を、BGP観測と照合するために使える。申告された接続と観測されたASパスが一致しない場合、直ちに虚偽を意味するわけではない。非公開のトランジット、時間差、観測地点の偏り、あるいは設定変更が説明になり得る。逆に、一致したとしても、それだけで顧客サービス全体の冗長性や継続的な利用可能性を立証できない。
複数コレクターによる比較が重要なのはこのためだ。bgp.toolsのAS209045観測、RIPE RIS、Route Views は、異なる観測基盤から経路の存在、消失、ASパスの変化を調べる材料になる。検証すべき問いは、プレフィックスが現在も複数の独立コレクターから見えているか、見える範囲が時間とともに安定しているか、そして申告された接続関係が実際のパスに現れているかである。
DNS委任は管理権限を示さない
ドメイン登録記録は、genesiscloud.comというドメインの登録状態を調べるための別の証拠層である。Verisign RDAP は、ドメインの登録に関する情報を提供する。DNSのNS、SOA、Aレコードは、名前解決がどのネームサーバーやアドレスへ向かうかを示す。NS応答、SOA応答、ルートドメインのA応答 は、委任と解決の構造を調べるための観測だ。
しかし、DNS委任やSOAの値から、DNSアカウントの認証情報、実質的な受益者、変更承認者を特定することはできない。DNSがあるプロバイダーを指していることは、AS209045がそのプロバイダーのインフラを管理していることとも、APIトラフィックが同じネットワークを通ることとも同義ではない。
さらに、api.genesiscloud.comとstatus.genesiscloud.comは、顧客が利用する制御面と障害情報面を分けて検討すべきホスト名である。APIのA応答、APIのAAAA応答、ステータスホストのA応答 は名前からアドレスへの解決を確認する材料になる。ステータス概要とインシデント履歴は、運用上の告知を調べるために使えるが、概要 と インシデント履歴 が空であること、または正常を示すことだけで、APIの実動作を保証するわけではない。
アプリケーション到達性は、経路とDNSの単純な合成ではない
Genesis Cloudの開発者向け資料、Compute API、Terraformプロバイダーは、顧客がサービスへ接続し、リソースを操作するための公開面を構成する。開発者向け資料、Compute API、Terraformプロバイダー は、APIの利用方法と構成管理の接点を調べるための資料である。
ここで重要なのは、DNSがアドレスを返し、BGPが経路を示し、HTTP APIが応答するという三つの事実を別々に確認することだ。DNS解決が成功しても、経路がすべての利用者から見えるとは限らない。経路が観測されても、ロードバランサー、ファイアウォール、TLS終端、認証、バックエンドの健全性まで確認したことにはならない。APIが応答しても、GPUインスタンスの作成、既存顧客の制御操作、障害時の復旧が成功するとは限らない。
したがって、顧客継続性に関わる因果経路は、少なくとも「AS番号の登録」から「実際のプレフィックス広告」、「観測地点からの到達」、「DNSの委任と解決」、「TLSおよびHTTP応答」、「認証済み操作とバックエンド処理」へ分解しなければならない。現在の証拠パッケージは、この検証項目を特定するが、各段階の成功を独立に確認したライブ応答本文を保持していない。
ルーティング変更と障害情報の相関が、次の検証点になる
経路履歴とDNS履歴を時系列に並べ、API動作や公式インシデント告知と照合することが、宣言から運用上のリスクへ進むための次の段階になる。証明書透明性ログは、genesiscloud.comのサブドメインがいつ証明書に現れたかを補助的に調べる材料であり、crt.shの記録 はホスト名の存在時期を考える手掛かりになる。ただし、証明書の発行はサービスの稼働、DNSアカウントの支配、または顧客トラフィックの流量を証明しない。
SecurityTrailsのDNS履歴は、ルートドメインおよびAPIホストの過去の解決先を比較する補助資料である。ルートドメインの履歴 と APIホストの履歴 は、アドレス変更の有無と時期を検討するために使える。ただし、履歴の変化と障害が同時に起きたとしても、因果関係は自動的には成立しない。変更が計画的な移行だった可能性、キャッシュや地域別応答の差、または別の依存サービスの障害を排除する必要がある。
顧客継続性を左右する未確認の条件
公開記録から直ちに導けるのは、Genesis Cloudにネットワーク識別、経路、DNS、API、ステータスという複数の公開面があるということまでだ。それらが単一の独立検証済みの運用チェーンであるという結論は、現時点では支持できない。
顧客への影響を評価するには、次の観測が必要になる。第一に、現在のoriginated prefixが複数の独立コレクターから安定して見えるか。第二に、ASパスの隣接がPeeringDBや登録ポリシーと整合するか。第三に、Genesis Cloud本体、API、ステータスの各ホストが同じ障害ドメインに集中しているか、それとも独立したプロバイダーや地域へ分散しているか。第四に、経路またはDNSの変更と、APIの応答、認証、リソース操作、公式インシデントとの間に時間的な相関があるか。第五に、関係するプレフィックスでRPKI検証失敗が起きた場合、特定のネットワークが選択的に経路を拒否する可能性があるかである。
これらが確認されて初めて、ネットワークの変化を顧客の制御面や計算資源の継続利用へ結び付けられる。現在の資料は検証の設計図を提供するが、グローバルなアプリケーション到達性や、障害時の顧客影響を確定する証拠ではない。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加