
トピック
ソフトウェアライフサイクルとベンダーロックイン
「トピックの観点から見たソフトウェアライフサイクルとベンダーロックイントピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
IETF
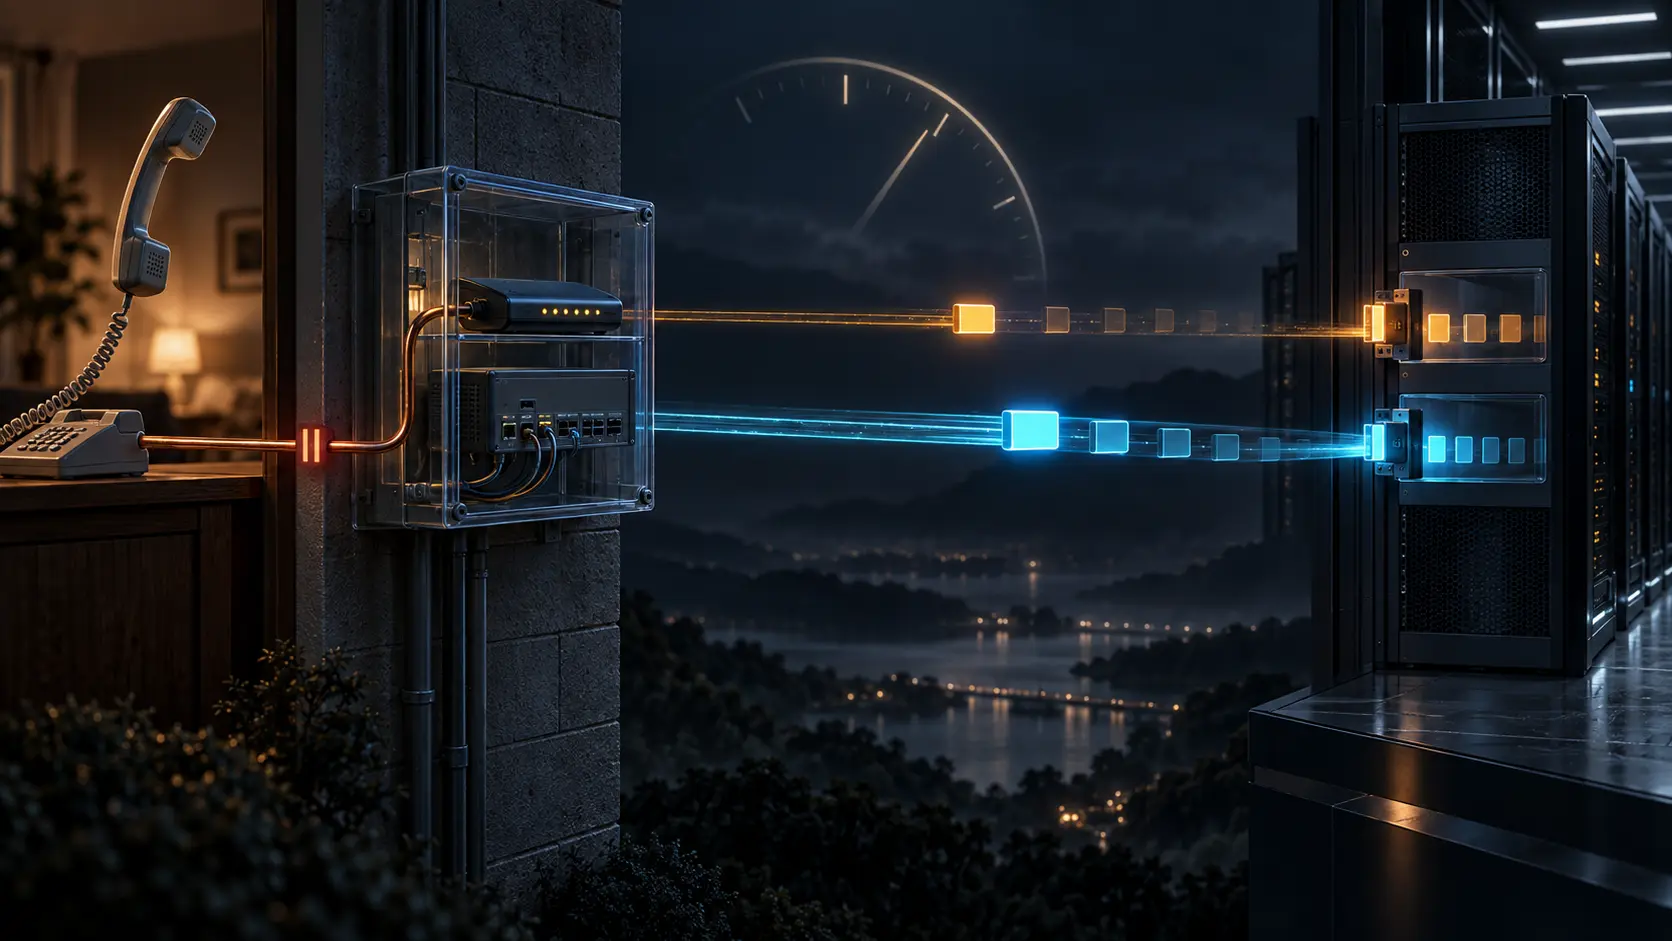
回線の保留は、サービス継続の証明ではない
RFC 3573 が扱ったのはダイヤルアップ回線の短い中断だった。しかし設計上の論点は古びていない。アクセス側が観測した一時状態、受信側が選んだ処置、利用者が得た結果は別々の事実である。L2TP の通知は、その三つを一つの「継続中」にまとめる権限を誰にも与えない。
IETF
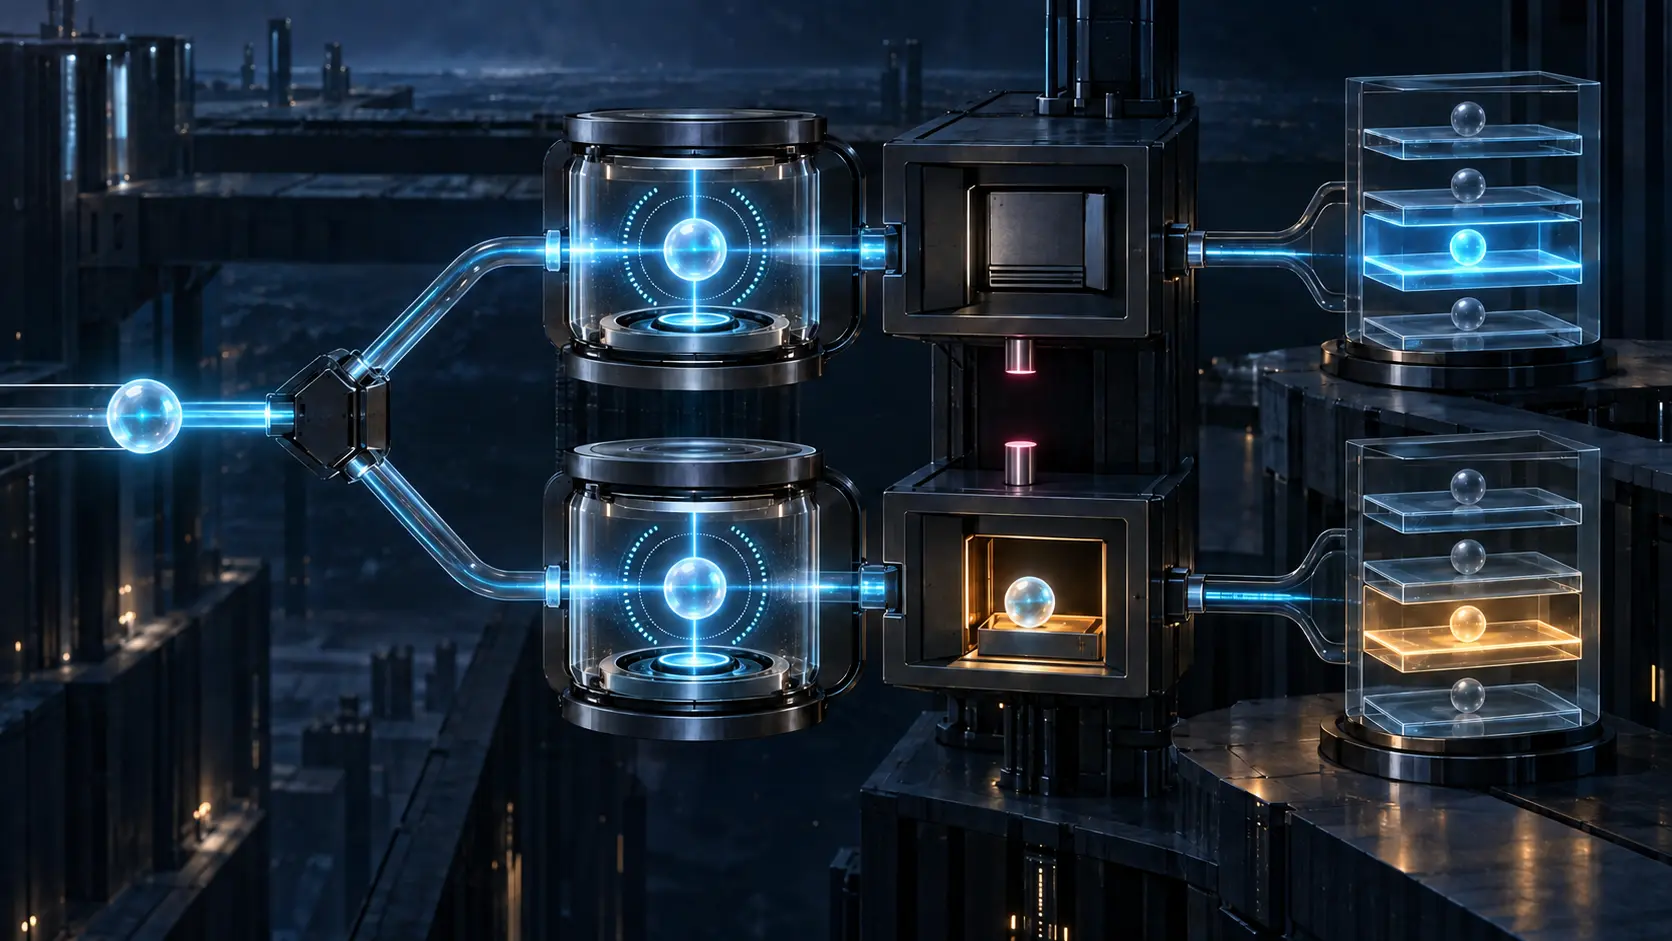
0-RTT の証明はもう一度通った。それでも同じ操作を二度してよいとは言っていない
早期データとして届いた再認証メッセージは、二回とも正しい HMAC だった。二回目はネットワークの再送かもしれず、第三者によるリプレイかもしれない。認証の入力が同じでも、アプリケーションの効果を重ねてよいという結論はどこにも含まれていなかった。

IETF
書き換えた URL は、判断より長く生きた
その URL は生成時には最適なサロゲートを指していた。ページがキャッシュに残る間に、候補の負荷も到達性も変わった。RFC 3568 が示すのは、リクエストルーティングの判断をコンテンツへ埋め込むと、判断の賞味期限まで配布してしまうという事実だ。
IETF
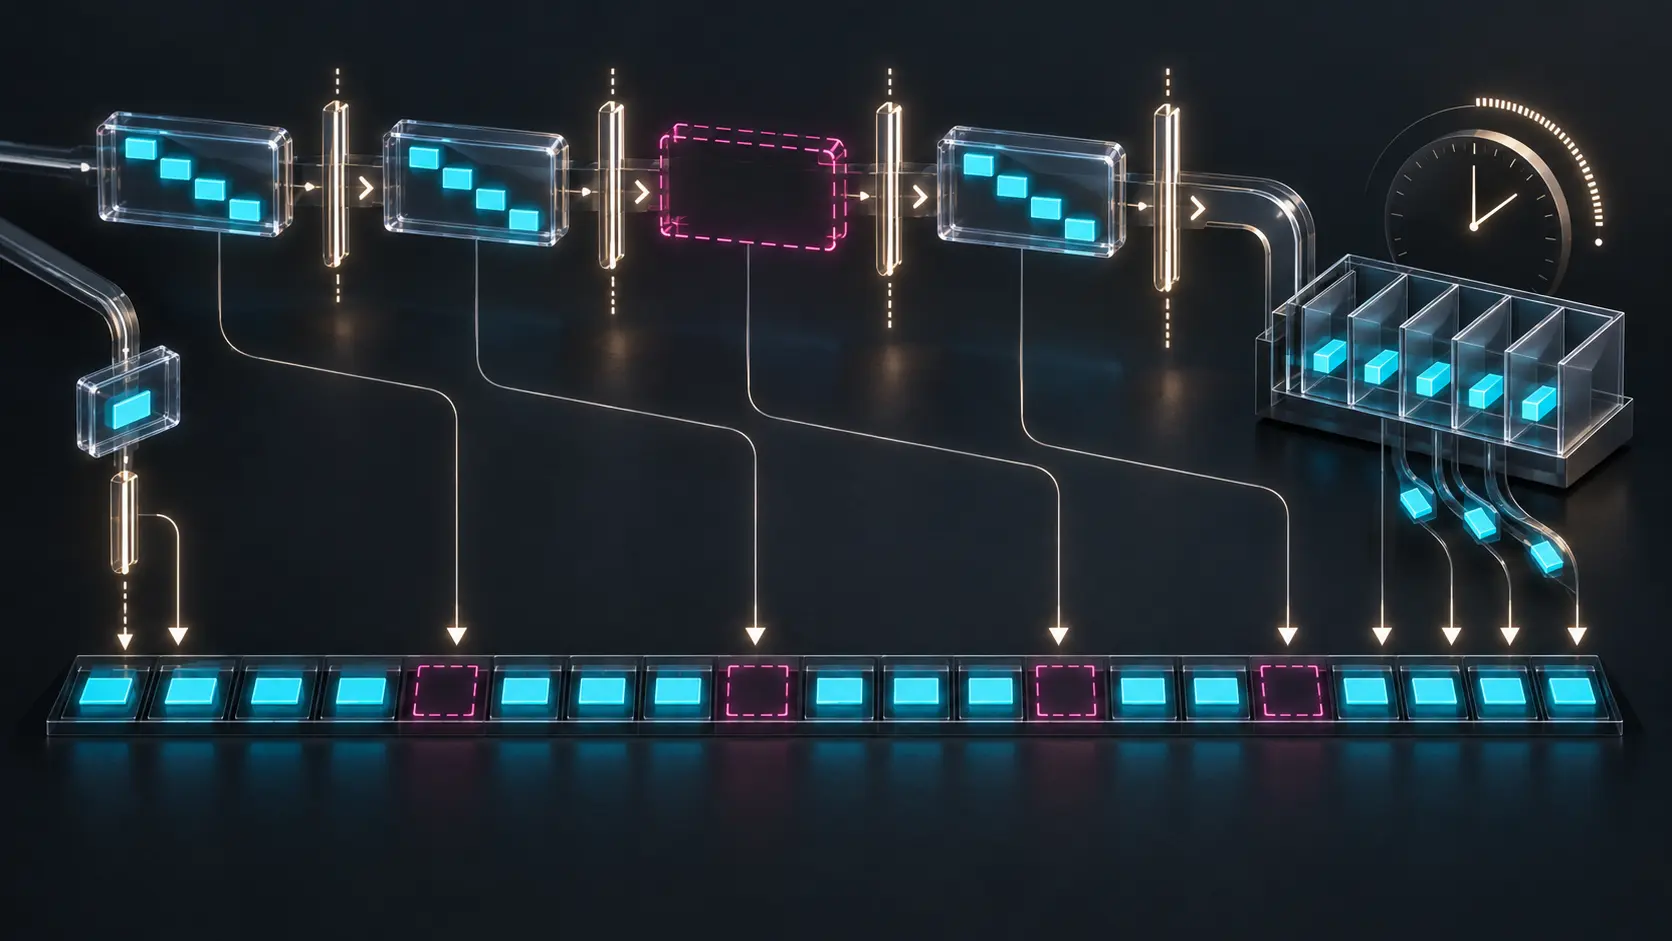
NNN の順番どおり届いても、再生順は完成していない
インターリーブ群のパケットは NNN の昇順で送られる。それでも、受信順と音声フレームの時間順は一致しない。RFC 3558 が最小化するのは待ち時間であり、再構成の完了を保証するわけではない。運用で必要なのは、パケット到着から各 20 ミリ秒枠の締切までを結ぶ記録である。
IETF
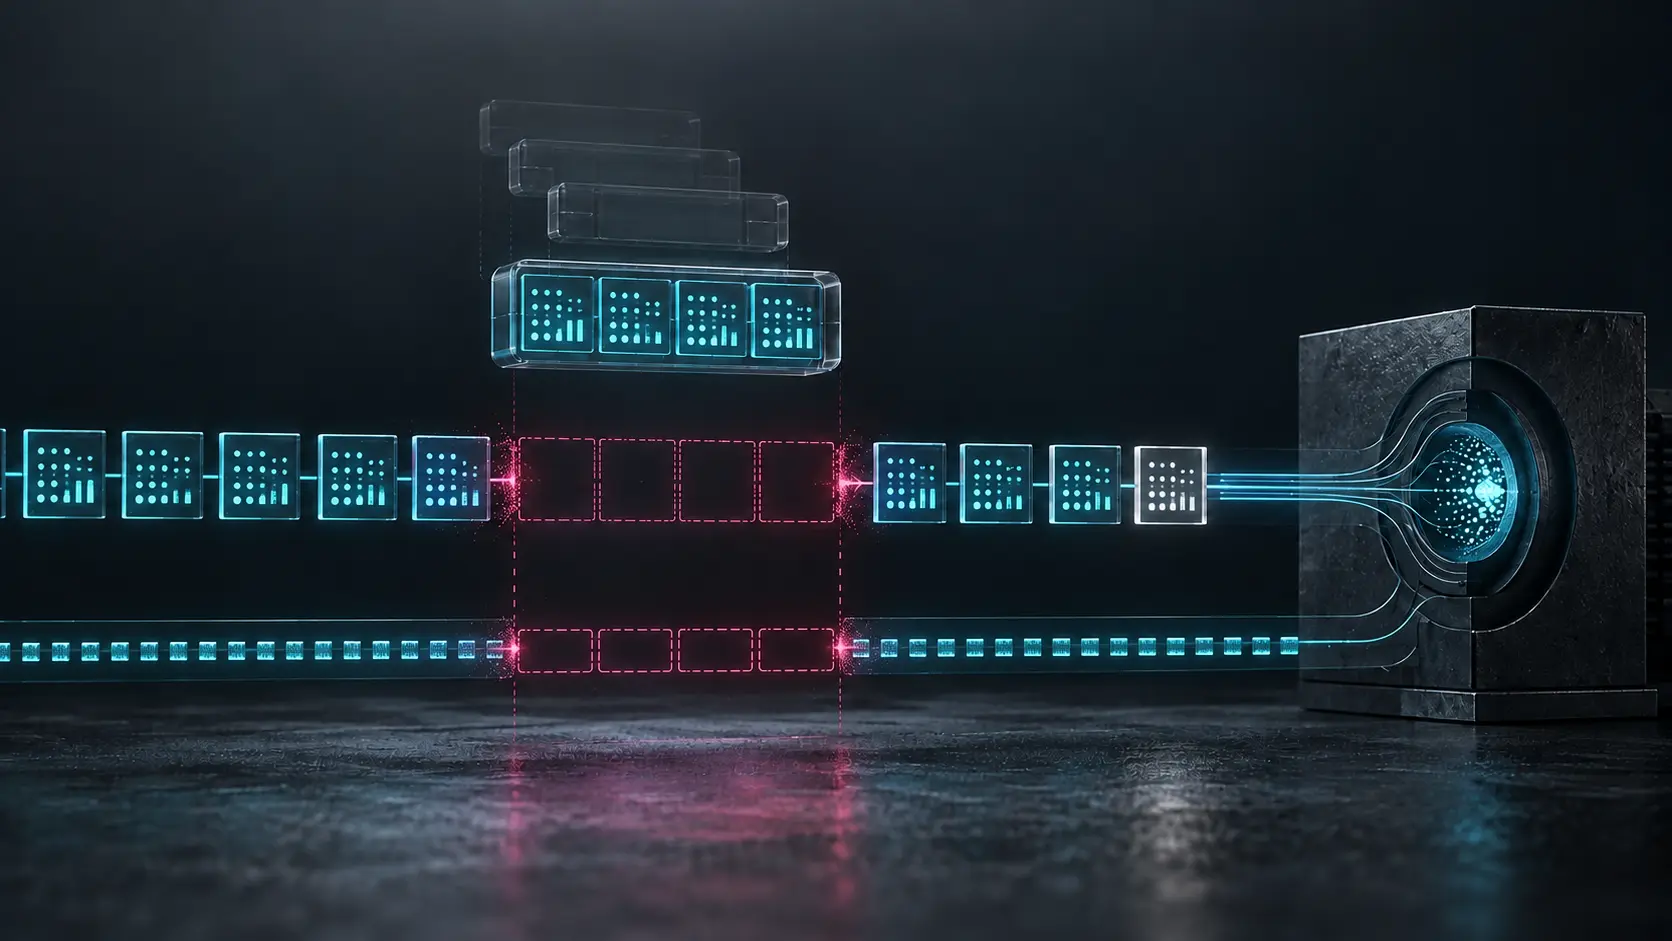
Null FP は区間を閉じた。直前の特徴列がそろったとは言っていない。
音声区間の終端を示す Null FP が正しく届いた。その直前の RTP パケットは失われていた。終端マーカーは送信側の時間境界を伝えるが、前の内容の完全性までは証明しない。RFC 3557 の DTX は、その違いを監査可能にする。

IETF
同じ SPI でも、すべての宛先が同じ権限を持つとは限らない
SCTP の一つのアソシエーションは、複数の宛先へ経路を切り替えられる。IKE が相手を正しく認証しても、その相手が列挙した全アドレスを所有するとは限らない。RFC 3554 が要求するのは、暗号の成立だけではなく、集合の各要素を誰が何に基づいて許可したかという記録である。
IETF
Iビットは通知方針を返した。端末への到達証明ではない。
「誰が端末へ知らせるか」は合意できる。「端末が知ったか」は別の観測である。RFC 3543の I ビットは前者を調整し、認証付きの失効確認はエージェント間の処理を閉じる。しかし、そのどちらもモバイルノードからの受領書ではない。

IETF
代替経路が先に答えた。元の要求はまだ生きていた。
障害時刻、再送時刻、サーバが判断した時刻、NAS が結果を適用した時刻は一致しない。AAA クライアントが代替エージェントへ切り替えた瞬間にも、元の接続から送られた要求はネットワーク内に残り得る。可用性の回復は、古い判断機会を消去する操作ではない。

インターネット史
代表は機関を背負って発言した。それでも作業部会が決めなければならなかった:RFC 3356
RFC 3356 が設計したのは、公式な声を確かに運びながら、その声に受け手の決定権まで持たせないための境界だった。
インターネット史
トンネルはベアラを隠した。それでも包みの大きさはベアラが決めた:RFC 3355
PPP セッションから ATM の信号方式を隠すことはできた。しかし L2TP の一単位を収める外側の包みまで消せたわけではない。RFC 3355 は、抽象化の下に残る有限な開口を仕様にした。

インターネット史
鍵を替えても既知平文の危険は残る:RFC 2405
RFC 2405は DES 鍵の一律な有効期間を定めず、保護する情報の価値と攻撃者の資源に応じて判断する余地を残した。IP データグラムには予測しやすい先頭部分があるため、定期的な鍵交換だけでは同文書が想定した既知平文攻撃を退けられない、というのがその論点だった。

インターネット史
CLDAPはなぜ標準化を進められなかったのか:RFC 3352
1995年、CLDAP は接続確立を省き、小さなディレクトリ検索を短い経路で返すことを目指した。8年後の RFC 3352は、その利点だけでは RFC 1798を維持可能な標準へ育てられなかった理由を記録した。ただし、個々の環境で動くコードがすべて消えたとは述べていない。

IETF
パラメーターは届いた。意味は共有されていなかった
セミコロン以降の値は一字も失われず相手へ届いた。しかし送信側は経路指示、受信側は単なる未知属性として扱った。RFC 3508 は拡張欄を用意したが、その一般意味まで定義していない。
IETF
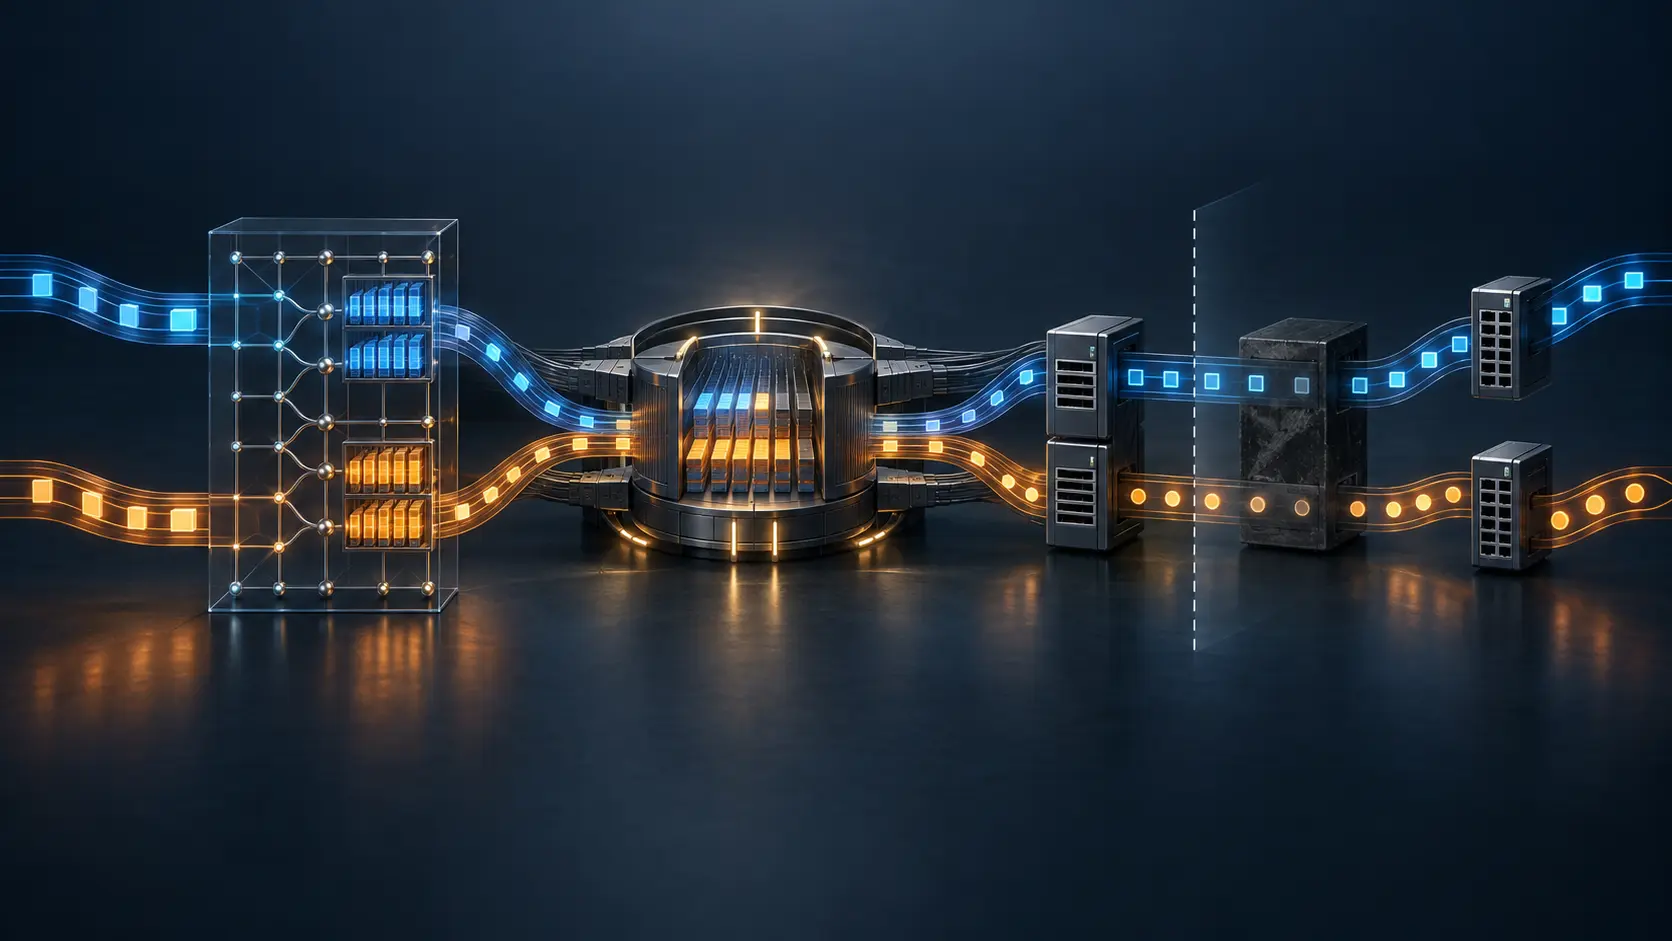
セレクターの変換が正しくても、SLA は引き継がれない
ドメイン境界で NRP セレクターを正しく置き換えられても、下流側の帯域配分、トラフィック調整、測定条件まで自動的に継承されるわけではない。境界は識別子の接続点であると同時に、証拠が切れやすい場所だ。
IETF
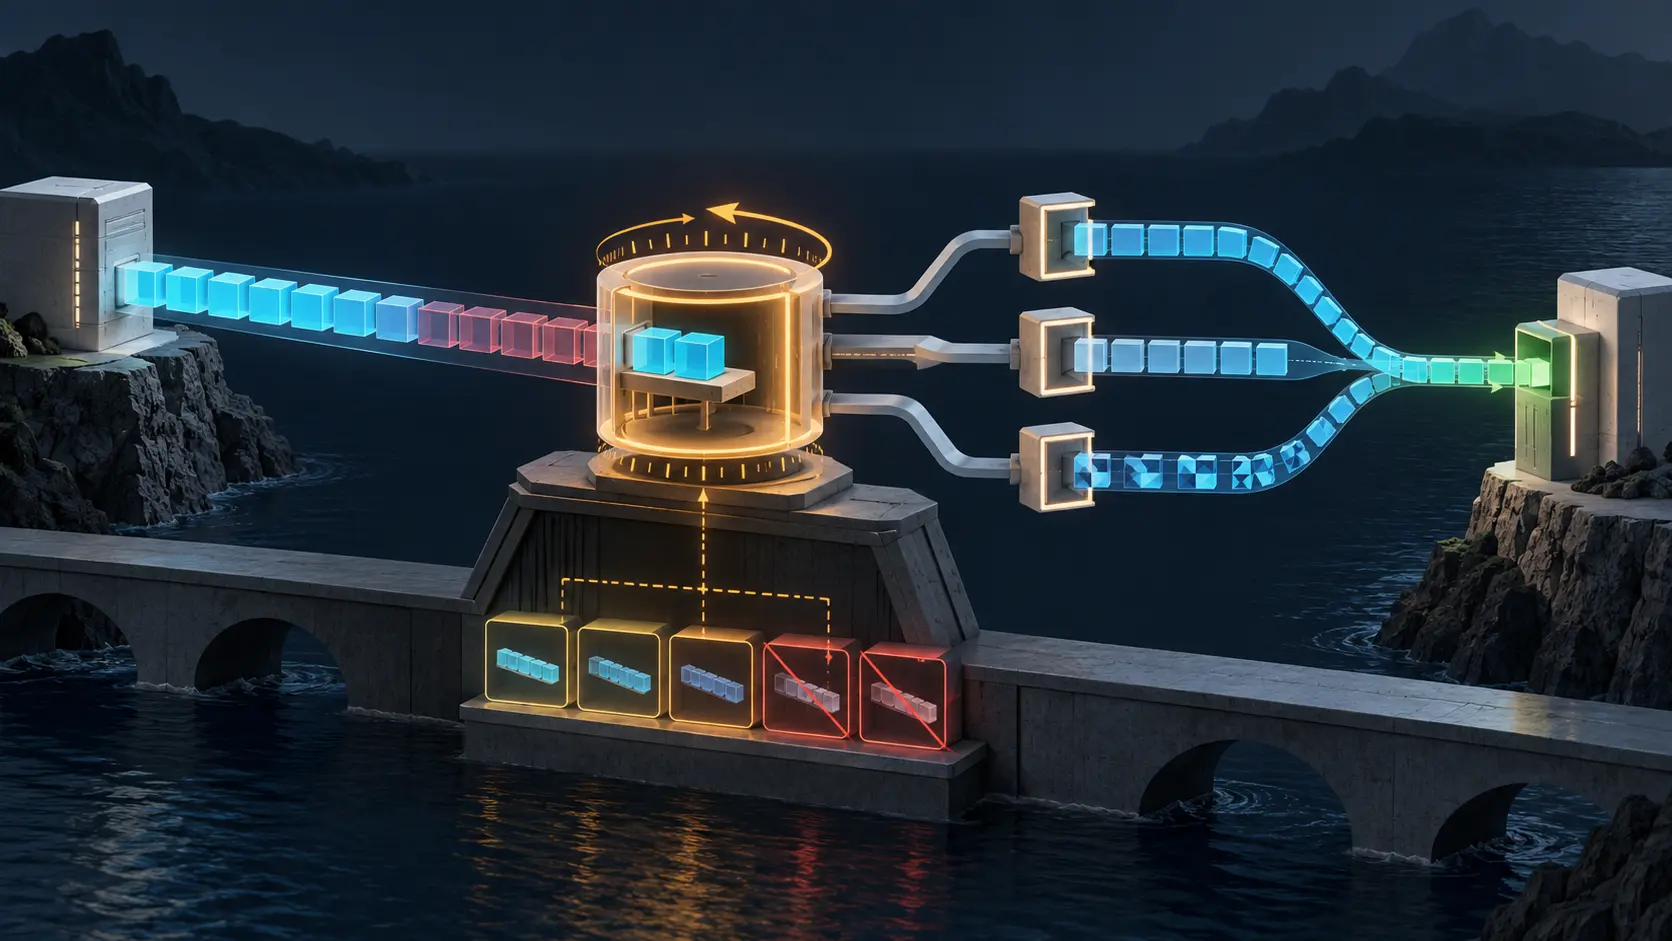
サービスは更新された。古い ISTag が判定を生かした
ルールは更新済みだったが、あるノードは旧い `ISTag` を返し、キャッシュは旧判定を再利用した。RFC 3507 が与えるのは比較可能なサービス時代であり、展開完了の証明ではない。

IETF
正規化で同じバイトになった。現在も正しい意味だとは限らない
YANG provenance 署名は表現ごとに厳密な入力を固定できるが、schema の意味、鮮度、変換の妥当性、変更権限までは固定しない。

IETF
整形した空白がプロトコルの値になった
読みやすくするための改行と字下げが、受信側では文字データとして扱われた。RFC 3470 は、見た目の整形とプロトコル上の意味を同一視できない理由を示している。

IETF
外部PAKEは成功した。後続TLSが同じ相手だった証拠は残らなかった
複数往復の PAKE を TLS の前で実行し、その出力を PSK として取り込む場合、二つの交換を結ぶ相関記録が認証の一部になる。

IETF
小さな ACK に一回分の無線送信コストがかかった
40 バイトの ACK は、空中でも 40 バイト分だけ安いとは限らない。競合、送信許可、ガード時間、方向転換がパケットごとに発生するなら、小さな制御パケットが広い下り回線のテンポを握る。RFC 3449 は、ビット数だけでは見えない非対称性を記録した。

IETF
二つの記録は同じ事件を指し、説明だけが食い違った
複数のフィルタリングデータベースを示せば入口は増える。しかし日付や根拠が一致しないとき、参照の数は真実の票数にはならない。