
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
値は登録済みでも、パケットを低速経路へ渡す義務はなかった
Router Alert の値は正しく、IANA の表にも載っていた。それでもルーターは、そのパケットを制御用 CPU に渡さず、オプションを無視して通常どおり転送できた。RFC 5350 が統一したのは番号の意味であって、高価な処理経路を誰が使えるかではない。
IETF
Sender TTL が 255 でも、ゼロホップの証明にはならない
TWAMP の送信側は Sender TTL を 255 にして出す。反射側は受信した IP ヘッダーの TTL または Hop Limit に置き換えるべきだが、そのフィールドへアクセスできなければ 255 のまま返さなければならない。RFC 5357 における 255 は測定値である可能性と、観測できなかったことを示す番兵値の可能性を同時に持つ。
IETF
一度の検証漏れを、長期鍵は反復可能な露出へ変える
RFC 5349 が警告するのは、単なる不正入力ではない。長期 ECDH 秘密鍵が正しい曲線上にない公開点を繰り返し処理すれば、攻撃者は応答から少しずつ情報を得て、最終的に鍵を露出させ得る。証明書が受理されたことも、KDC が推奨パラメータを返したことも、この点検証を肩代わりしない。
IETF
P-256で合意しても、受け取った公開点が正しいとは限らなかった
Client と KDC の双方が同じ named curve を理解していた。Algorithm identifier も期待どおりだった。それでも、session で届いた ECDH public value は別に検証しなければならない。RFC 5349は、特に long-term private key を使う側が wrong curve 上の invalid point を受け入れると、反復によって秘密鍵情報を失い得ると警告する。Curve 名は validation receipt ではない。

IETF
T.38を扱えることと、いま使ってよいことは同じではない
SDP には T.38 の潜在能力が記載されている。装置もその方式を実装している。それでも Call Agent が現在の命令で利用を認めていなければ、ゲートウェイに切替権限はない。RFC 5347が示す重要な境界は、能力の発見と行為の許可を分けることだ。可能性を権限へ昇格させると、正常に見える自動化が制御者の判断を迂回する。

IETF
リストURIは同じだった。展開されたメンバーは昨日と違っていた
会議用の一時リストに対する購読は、ひとつの URI に向けられていた。ところが通知時には参加者が増え、退出済みの利用者も残っていた。サーバーは同じ宛先を処理したつもりでも、実際には異なる人々へ処理を展開していた。RFC 5344のリスト型ドメイン間購読は効率を示すが、リスト名を各メンバーの権限証明にはしていない。

IETF
URIのdomainは解決した。それでも相互接続の権限は別の表にあった
ENUM は有効な SIP URI を返し、その domainpart も IP address へ解決できた。しかし carrier は、その宛先へ自由に call を渡せたわけではない。料金と trusted interconnection の合意は private gateway table に置かれていた。RFC 5346が記録した移行期では、名前の解決と route を使う権限が別々の control surface だった。

IETF
発見応答には MAC アドレスが入っていた。それでも所有者は分からなかった
EngineID の形式を展開すると、見慣れた MAC アドレスが現れた。資産台帳はそれを物理機器の身元として採用したくなる。しかし RFC 5343 が返すのは管理コンテキストを提供するエンジンの名前であり、現在のインターフェース、所有組織、要求主体、許可されたビューまでを証明する証明書ではない。
IETF
壊れて見えたchecksumは、まだNICが書いていない値だった
送信ホスト上のキャプチャには、不正な transport checksum を持つ SNMP パケットが並んでいた。障害件数として集計すれば、管理通信の品質問題に見える。ところがパケットは NIC へ渡される途中で採取され、checksum offload が最終値を後から入れていた。RFC 5345が示すのは、観測値が正しくても、観測点の内部構造を失えば原因を取り違えるということだ。

インターネット史
出力は128ビットのまま。鍵の扱いが変わった
2004年、RFC 3664は AES-XCBC を IKE 向けに用い、IPsec の MAC が96ビットに切り詰めていた値を全幅で残した。2年後の後継仕様が変えたのは別の境界だった。同じ疑似乱数関数が受け入れる鍵の長さと、IKEv2 で用途ごとに異なる扱いである。

IETF
2026 年の登録表で、2012 年のゲートウェイを理解したことにはできない
RFC 5341 のレジストリは成長する。現在の行を過去へ投影すると、当時は未知だったパラメータを「既に標準対応だった」と誤認する。

IETF
変換の記録は残った。それでも代替先を選ぶ権限は証明されなかった
実験的な国際化メールでは、UTF-8 のアドレスを ASCII の代替アドレスへ格下げした事実を `Downgraded-*` フィールドに残せた。記録があること自体は有用だった。しかし「A を B に変えた」という履歴は、「A の本人が B を自分として認めた」という証明ではない。RFC 5335 の難所は文字コードではなく、この二つの証拠を混同しやすいことにあった。
インターネット史
同じCamelliaでも、三つのパラメーター規則:RFC 3657
CMS では、暗号の名前だけで処理の内容は決まらない。RFC 3657は Camellia について、コンテンツ暗号化、鍵ラップ、対応能力の通知に別々の識別子を用意し、それぞれに異なるパラメーター規則を設けた。
IETF
カレンダーは守られていた。それでも公開 URI は所属を語った
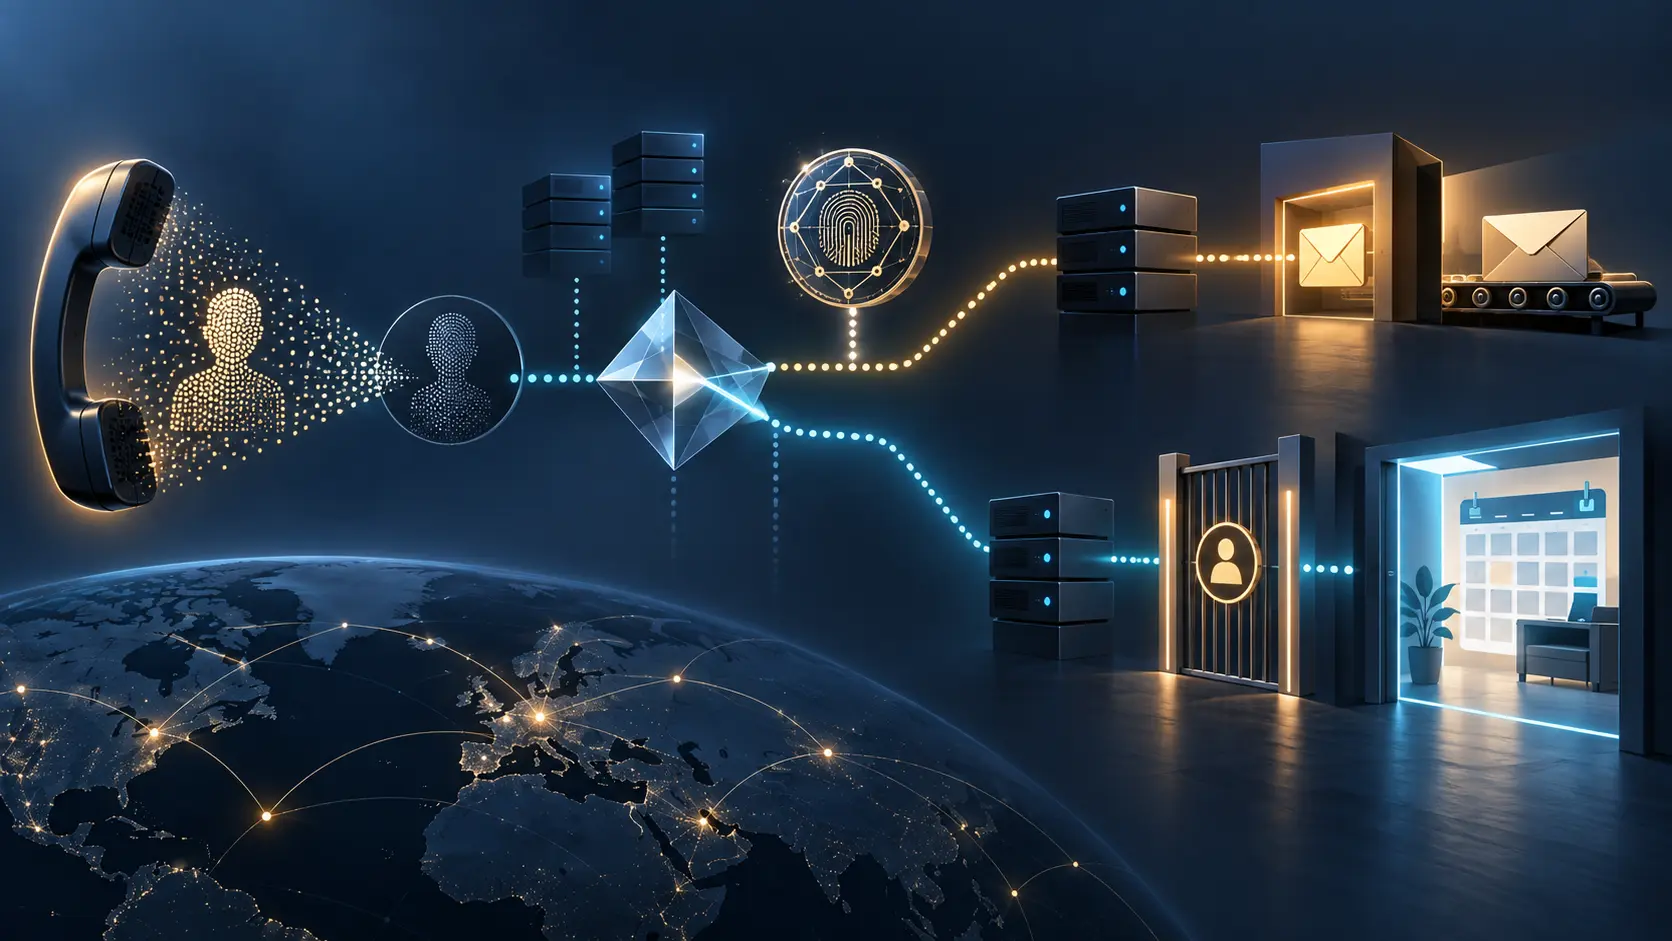
ENUM の NAPTR レコードが、氏名と勤務先を連想できる CalDAV URI を返した。サーバーは認証前の閲覧を拒み、予定内容は漏らしていない。それでも発見層では、電話番号と組織の関係がすでに公開されていた。RFC 5333 が示すプライバシー境界は、アクセス制御より一段手前にある。

IETF
そのGREパケットは0x8847だった。捨てる理由は別の契約にあった
multicast 宛ての GRE で`0x8847`を見つけても、それだけでは違反とは言えない。RFC 5332では downstream-assigned top label なら正しい値である。ところが、その tunnel が別の手続きによって upstream assignment 専用と定められていれば、同じ値は error となり packet は discard される。判断を作るのは codepoint と契約の join である。

IETF
`codecs` が空だった。コーデックが存在しない証拠にはならない
RFC 5334 の `codecs` パラメータは任意である。外側の宣言が空でも、Ogg 内部の論理ビットストリームと識別子は消えない。欠測と不在を同一視すれば、交渉の省略がコンテナの事実に書き換わる。
IETF
LSP数は緑だった。バックアップの準備完了を誰も確認していなかった
RFC 5330のカウントは、あるリンクを通るゼロ予約帯域の TE LSP 数を伝える。そこに保護要求、迂回路との対応、共有容量、切替試験の結果は含まれない。それでも監視画面では、数えられた主 LSP がそのまま「保護済み」の母数へ変換されやすい。緑色なのはインベントリーであって、復旧能力ではない。

IETF
同じコンテキストラベルが二つあった。別の LAN なら衝突ではない
二つのインターフェースで同じ context label が見つかり、グローバル在庫は重複違反と判定した。RFC 5331 の lookup では、受信 LAN インターフェースもキーに含まれる。別 LAN の同値は安全に共存し、同じ LAN の同値だけが実際の誤配送を生み得る。番号だけを集めた監査は、偽陽性と見逃しを同時に作る。

IETF
二つ目の属性は新しかった。RFC 5329 では採用されなかった。
同じ Link TLV に同種の sub-TLV が二つ入り、後の値だけが更新後のように見えた。一般的な辞書型パーサーは後勝ちで保存する。しかし RFC 5329 の規則は逆であり、最初より後のインスタンスを無視する。きれいに正規化されたデータが、受信ルーターの判断と違う。その差は順序を捨てた瞬間に復元不能になる。
IETF
同じURNを受け取った。放送受信機とIP端末は別の道を通った
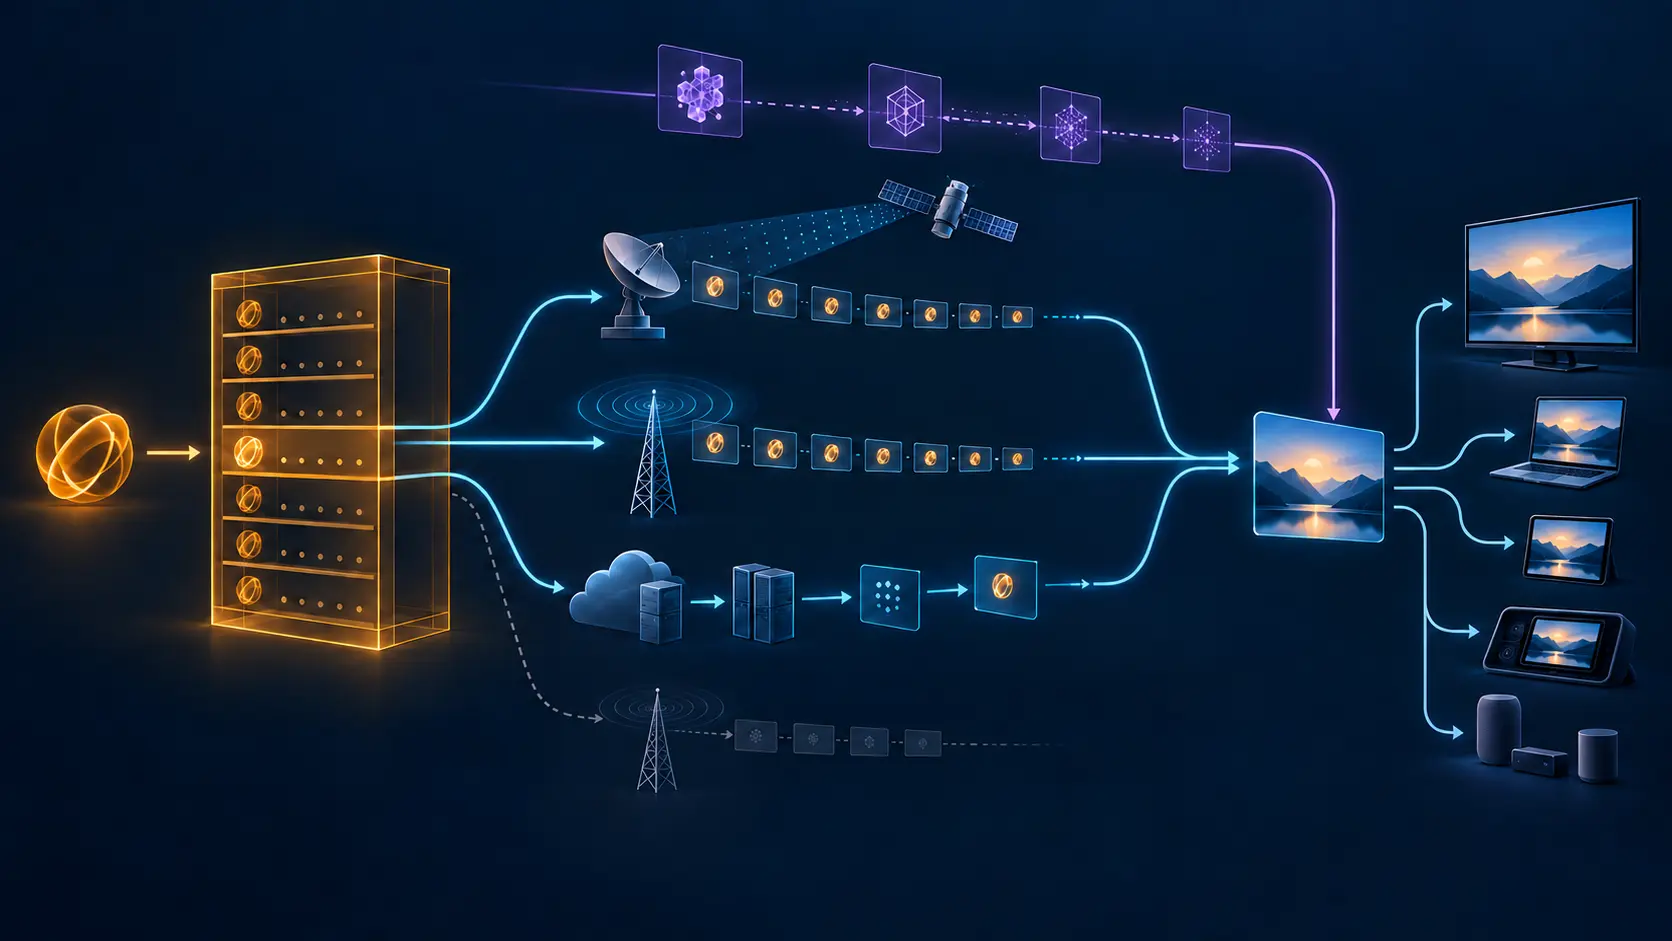
RFC 5328 は `urn:dvb` を一つの永続名として扱うが、その解決経路を一つにはしなかった。受信専用のテレビ端末は放送ストリームから情報を得て、家庭内 IP 端末は別の入口を探せる。同じ名前を持つことと、同じ到達性・権限・結果を持つことは別である。