
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

ケースファイル
測定開始前に勝負は決まる:RFC 9693とステートフルNATの証拠
同じ装置に同じレートを与えても、開始時の接続状態が違えば同じ試験ではない。RFC 9693は、スループットの数字より先に、どの接続を作り、どの変換後タプルを記録し、逆方向で何を確認したかを問う。

IETF
スラッシュ左側の名前は登録された。それでも導入は証明されない
RFC 9694 は、まれな命名判断をエコシステム全体の約束として扱う。新しいトップレベル・メディアタイプは、未知形式の分類、アプリケーションへの振り分け、利用者への見せ方を変え得る。登録簿の一行は確かな事実だが、安全な利用に至る長い証拠連鎖の最初の一枚にすぎない。

インターネット史
カウンターは一受信者の窓を通過したが、送信者の名は示さなかった:RFC 2085
RFC 2085 は HMAC-MD5 Authentication Header に64ビットのリプレイ値を追加した。ただし、そのフィールドを使うかは Security Association ごとに決まった。受信者は自分の並べ替え窓の中で未受信の番号を許可できた。それは一つの SA における新鮮さの証拠であって送信者の身元ではない。複数のマルチキャスト送信者が SA を共有すると、この差が露出した。
IETF
ルータは出口だと答えた。それでもリンクは未証明だった
RFC 9703 は、EPE-SID が Target FEC Stack に記されたピア関係へ到達したかを MPLS Ping/Traceroute で確かめる。応答は egress の役割を確認でき、条件がそろえば受信インターフェースも照合できる。しかし省略された照合、未照合のコントローラ状態、実トラフィックの配送までは証明しない。

IETF
レジストリは変わった。過去のFlowは変わらない――RFC 9710の幅境界
IANA の型欄を一つ直すだけでも、その値はスキーマ生成、コレクタ、ダッシュボード、障害判断へ流れ込む。RFC 9710が示す核心は、最新の規範が過去の実装や記録を自動的に更新するわけではないという証拠管理である。

インターネット史
Dorothy Denning:格子が許す流れと、証明しない安全
形式検査が成功したとき、何が証明されたのか。Dorothy E. Denning の格子モデルは、その問いに狭く強い答えを与える。選ばれた分類と順序のもとで、モデル化された依存関係が許されていることは示せる。しかし、分類の妥当性や実装、機密解除、秘密チャネルまで自動的に安全になるわけではない。

IETF
RFC 9806が直したのはラベルであり、導入の証明ではない
SIPREC の記録メタデータを表す名称は、application/rs-metadata+xml に一本化された。二つの2016年版 RFC、正誤情報、後続の Standards Track 文書、IANA 登録がその結論を支える。しかし、仕様上の決着だけでは、稼働中のクライアント、サーバー、アーカイブが移行した証拠にはならない。
IETF
バックアップは正しい。署名状態は古い――RFC 10033
ステートフル・ハッシュ署名のバックアップは、秘密鍵の複製だけではない。「どのワンタイム署名鍵がまだ一度も使われていないか」という更新され続ける記録でもある。RFC 10033が示すのは、真正な旧バックアップほど危険になり得るという復旧上の逆説だ。

インターネット史
Barbara Liskov と Argus――commit が証明できるのは guardian の内側まで
Argus は、障害回復を言語の問題として扱った。guardian が回復可能なオブジェクトを管理し、handler がノードを越え、action が分散状態をまとめて commit または abort する。しかし、その強さには明確な終端がある。commit が確定するのは参加した Argus の状態であり、人物の身元、業務上の目的、管理外の装置や I/O の完了ではない。
IETF
AEGISコードポイントはネゴシエーションの受領証ではない
RFC 10032によって、6種類の AEGIS 変種を安定した AEAD 識別子で呼べるようになった。しかし、その番号から、二つのピアが何を提示し、どのタグ長に合意し、実際のパケットをどの実装経路で保護したかは分からない。登録と運用の間には、別の証拠の鎖が必要である。

IETF
DHCPリースはリレートポロジーの受領証ではない
古い IPv4 機器が IPv6 基盤を経由して設定を受け取るとき、機器自身は変換の存在を知らなくてよい。RFC 9928が実現するのはその互換性である。しかし、リースの成立と、要求が正しい物理ポートに結び付いたままサーバーへ届いたことは、別の事実だ。

インターネット史
Andrew S. TanenbaumとAmoeba capability――対象操作は許しても、所持者の身元は証明しない
Amoeba は、サービスの宛先、対象オブジェクト、許される操作、改ざん検出の手掛かりを128ビットに収めた。この capability は中央の所持者名簿なしに権限を運べたが、有効なビット列から分かるのはサーバーの検証規則を満たしたことまでである。誰が、どんな目的で使い、その先の結果が残ったかまでは語らない。

クリエイター
ジェフ・ボニックと、障害を見えるようにするエンジニアリング
ジェフ・ボニックの経歴は、通常は別々に扱われる二つの問いを結び付けます。OS カーネルが小さなオブジェクトをいかに速く割り当てるか、そしてストレージシステムが読み出したバイトが本当にアプリケーションが書き込んだものかをいかに検証するか。slab アロケータや CPU ごとのキャッシュから、ZFS、DSSD、iodyne に至るまで、彼の仕事は割り当て・整合性・復旧をアーキテクチャの中心に据えました。ただしその功績は集団的なものであり、各システムが生き残ったのは、設計者を超えてチームとメンテナーと運用者がそれを担い続けたからです。

グローバルの機関
Cisco、悪用中のメールゲートウェイ脆弱性を修正
Cisco は、実際に悪用されている Secure Email Gateway の脆弱性を修正したが、外部から接続可能だった機器を運用する組織は、更新前に攻撃者が機器へアクセスしたかを確認する必要がある。

欧州・中東の国内通信事業者トレンド
スペイン、未登録の SMS 送信者名を使うメッセージの遮断を開始
スペインの新たな SMS 送信者確認制度では、企業はブランド名として使う送信者名を登録し、その名称を利用する配信事業者の認可を得る必要があり、事業者変更も配信継続性の管理対象となる。

グローバルの機関トレンド
悪用されている GitLab 脆弱性、修正期限が経過
自己管理型 GitLab の利用者には緊急パッチが必要で、データベース移行が完了するまで単一ノード環境が停止する可能性がある。
北米のクラウドサービストレンド
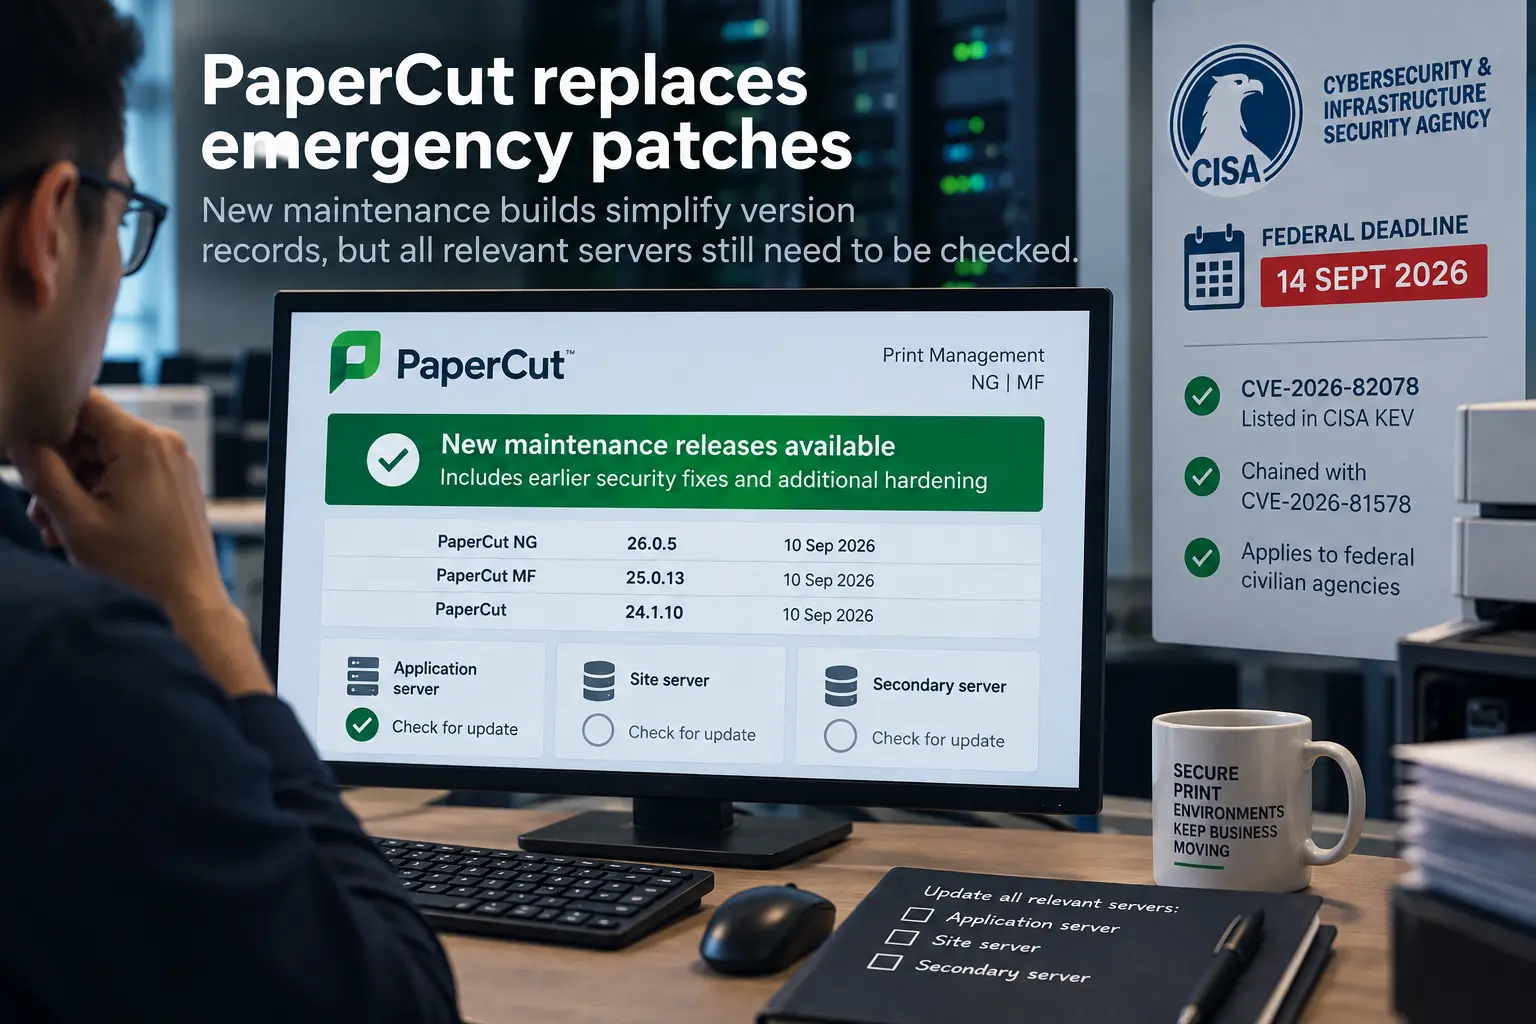
CISA の是正期限経過、PaperCut が緊急パッチから保守ビルドへ移行
PaperCut の新しい保守ビルドで管理者はバージョン記録を明確にできるが、サイトサーバーとセカンダリサーバーの確認は引き続き必要だ。

北米のクラウドサービストレンド
悪用されている ScreenConnect の脆弱性、CISA の修正期限が経過
ConnectWise は、脆弱性の影響対象が ScreenConnect のサーバーではなくクライアントだと説明している。事業者は、サポート対象端末全体の更新状況を確認する必要がある。
欧州・中東の国内通信事業者トレンド
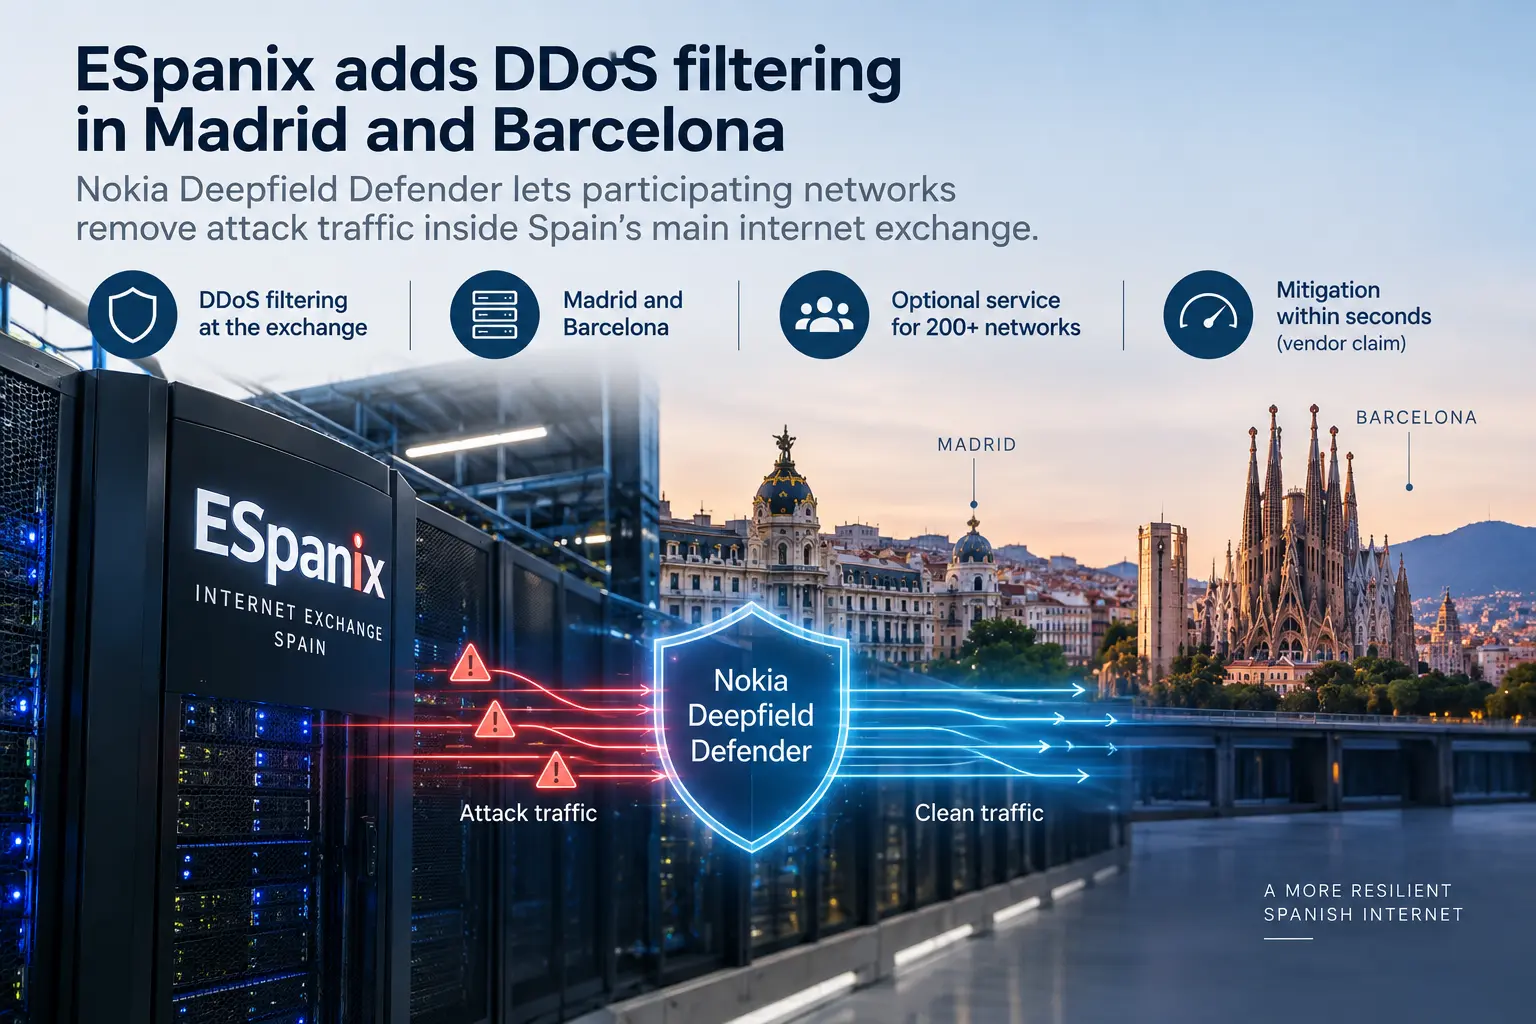
ESpanix、マドリードとバルセロナで DDoS フィルタリングを導入
Nokia Deepfield Defender により、参加ネットワークは、特定された攻撃トラフィックを常に外部スクラビングセンターへ迂回させるのではなく、ESpanix 内でフィルタリングできる。

グローバルの機関トレンド
MikroTik RouterOS 脆弱性の修正期限が経過
CVE-2026-86060 に対する CISA の修正期限は過ぎたが、パッチ適用済みのルーターでも更新前の変更や侵害がなかったか、追加確認を要する場合がある。