
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

番号資源社会
「Setting up 2FA with Passkey」の正体: RIPE NCC Access アカウントを守るパスキー2FAの実際
BTW のネットワーク名簿には「Setting up 2FA with Passkey」という台湾(TW)地域の「機関」が登録されている。しかし手掛かりをたどると、これは機関名ではなく、欧州の番号資源登録機関 RIPE NCC が公開する二段階認証(2FA)サポート文書内の節見出しだ。その見出しの下にあるのは、LIR ポータルや RPKI など RIPE NCC サービスへの single sign-on(SSO)である RIPE NCC Access アカウントを守る、WebAuthn/FIDO2…

インターネット史
RFC 2411は規則の所在を示した。装置の状態までは示さなかった
障害対応の夜、技術者が欲しいのは文献目録ではない。どの規則をどの実装が採用し、両端が何を選び、カーネルに何が入ったかという証拠である。RFC 2411は、その証拠を一枚の文書から得られるとは考えなかった。むしろ IPsec の規則を七つの文書群へ分け、同じ説明が複製されて食い違うことを防ごうとした。

IETF
そのパスは一意でも、同じ記録とは限らない
RFC 9535 は、一つの JSON 値の中にあるノードへ正規化された住所を与える。住所の精密さは、文書が更新された後の同一性まで保証しない。
ケースファイル
RFC 9649:読めないチャンクを残すことが未来の証拠を守る
画像編集ソフトは、意味を説明できないチャンクを見つけた。表示には不要で、現在の製品機能も使っていない。それでもソフトは、そのバイト列を元の順序のまま書き戻した。これは消極的な実装ではない。現在の理解の限界を認め、将来の解釈可能性を壊さないという、WebP の拡張性に組み込まれた重要な判断である。

インターネット史
NULLは合意された。しかし、その合意はパケットから見えなかった
RFC 2410が標準化したのは、入力を一切変えない暗号変換だった。端点は ESP の完全性保護を保ちながら機密性を使わないと明示的に合意できた。だが経路上の装置は、通常の ESP パケットだけからその合意を確定できない。読めることと、読む権限があることも同じではなかった。
IETF
証明書は取れた。それでも配信は始まっていない
RFC 9538 は、下流 CDN が上流の長期秘密鍵を預からずに、自らの鍵で証明書を取得する道筋を整える。だが DNS の向き先、全エッジへの反映、SNI の選択、返却コンテンツ、利用者の成功までは証明しない。

ケースファイル
RFC 9646:HTTP 400はCSRを要求できるが、装置の本人性は承認できない
障害レビューは最初の `400 Bad Request` を失敗として数えた。しかし装置は、サーバーが鍵アルゴリズムと CSR 形式を選ぶ段階まで正しく進んでいた。RFC 9646では赤いステータスが次の処理を指示することがある。それでも、その応答は認証局の発行判断でも、証明書の導入完了でもない。

インターネット史
並行するQuick Modeは別々に進んだ。設置の証明も別々だった
RFC 2409は、一つの Phase 1 SA の下で複数の Quick Mode を同時に走らせられるよう、Message ID ごとに最初の IV を分けた。暗号状態が分かれても、運用結果が一つになるわけではない。三つの HASH で閉じる各交渉と、両端のカーネルが SA を設置した事実は、それぞれ別の記録を必要とした。

インターネット史
ポリシーはパケットそのものではなかった
パケットは二つの関門を通る。送信時には、どの処遇を受けるかをポリシーが選ぶ。受信時には、暗号処理だけでなく、実際に使われた関連が受信ポリシーを満たすかまで確かめる。RFC 2401 は、この間にある状態と実行を別々の証拠として記述した。

ケースファイル
RFC 9645:設定表では証明できない TLS 認証経路
監査画面には、証明書、Raw Public Key、TLS 1.2 の PSK、TLS 1.3 の External PSK がすべて正しく設定されている。しかし一つの接続が実際に通った経路は一つであり、再開セッションなら証拠の形そのものが変わる。「誰が誰を認証したのか」という問いに設定一覧を返しても、実行結果を示したことにはならない。

インターネット史
Message IDは交渉を追跡した。相手の身元までは証明しなかった
RFC 2408の Message ID は、同じ ISAKMP SA の下で同時に進むフェーズ2交渉を取り違えないための値だった。Commit ビットや`CONNECTED`通知も、その交渉の同期を助けた。しかし、正しい状態へ戻れたことと、相手の本人性、SA の設置、後続トラフィックの成功は別の証拠だった。

インターネット史
提案は選ばれた。SAが動いた証拠はまだなかった
RFC 2407の Proposal Payload には、AH、ESP、IPComp と属性の組合せを並べられた。応答側が一つを選べば協商は前進する。しかし、その番号列だけでは、SA がカーネルへ入り、対象トラフィックを捕らえ、受信側の検査が動いたことまでは証明できなかった。

ケースファイル
RFC 9644と、SSHアルゴリズム選択を証明する運用記録
保守時間帯の承認票には、許可されたアルゴリズム一覧と設定反映の成功が記録されている。それでも、その時間帯に重要な処理を担った SSH セッションが何を選び、どのホストを認証し、どんな結果を返したかは分からない。RFC 9644は設定の共通語彙を整える。運用側の課題は、その語彙を実際の交換と結び付け、証明可能な結論に変えることだ。

インターネット史
暗号化されたのはペイロードであり、通信関係そのものではない
ESP の外側には、経路が読むための情報が残った。外側 IP アドレス、SPI、シーケンス番号、長さ、時刻である。RFC 2406は、内容を読めなくする範囲と、配送や検証のために見える範囲を分けた。暗号化は通信という出来事全体を不可視にする操作ではなかった。

ケースファイル
設定は復元された。鍵の権限は戻っていない:RFC 9642
RFC 9642 は、中央または inline の鍵、証明書、暗号化値、組み込み鍵を共通の YANG モデルで表す。復元先に同じノードが並んでも、KEK の依存関係、装置固有の主鍵、利用側の参照、実行時の鍵操作まで確認しなければ、復旧を証明したことにはならない。
ケースファイル
期限通知は出た。それでも更新は完了していない:RFC 9641
RFC 9641 の証明書期限通知は、信頼材料の更新を始める重要な信号である。しかし通知の発生は、配送、確認、代替証明書の承認、参照の切替、実行中プロセスへの反映、次の検証成功を証明しない。信頼ストアの状態と受入結果は、別々の現実として結び直す必要がある。
インターネット史
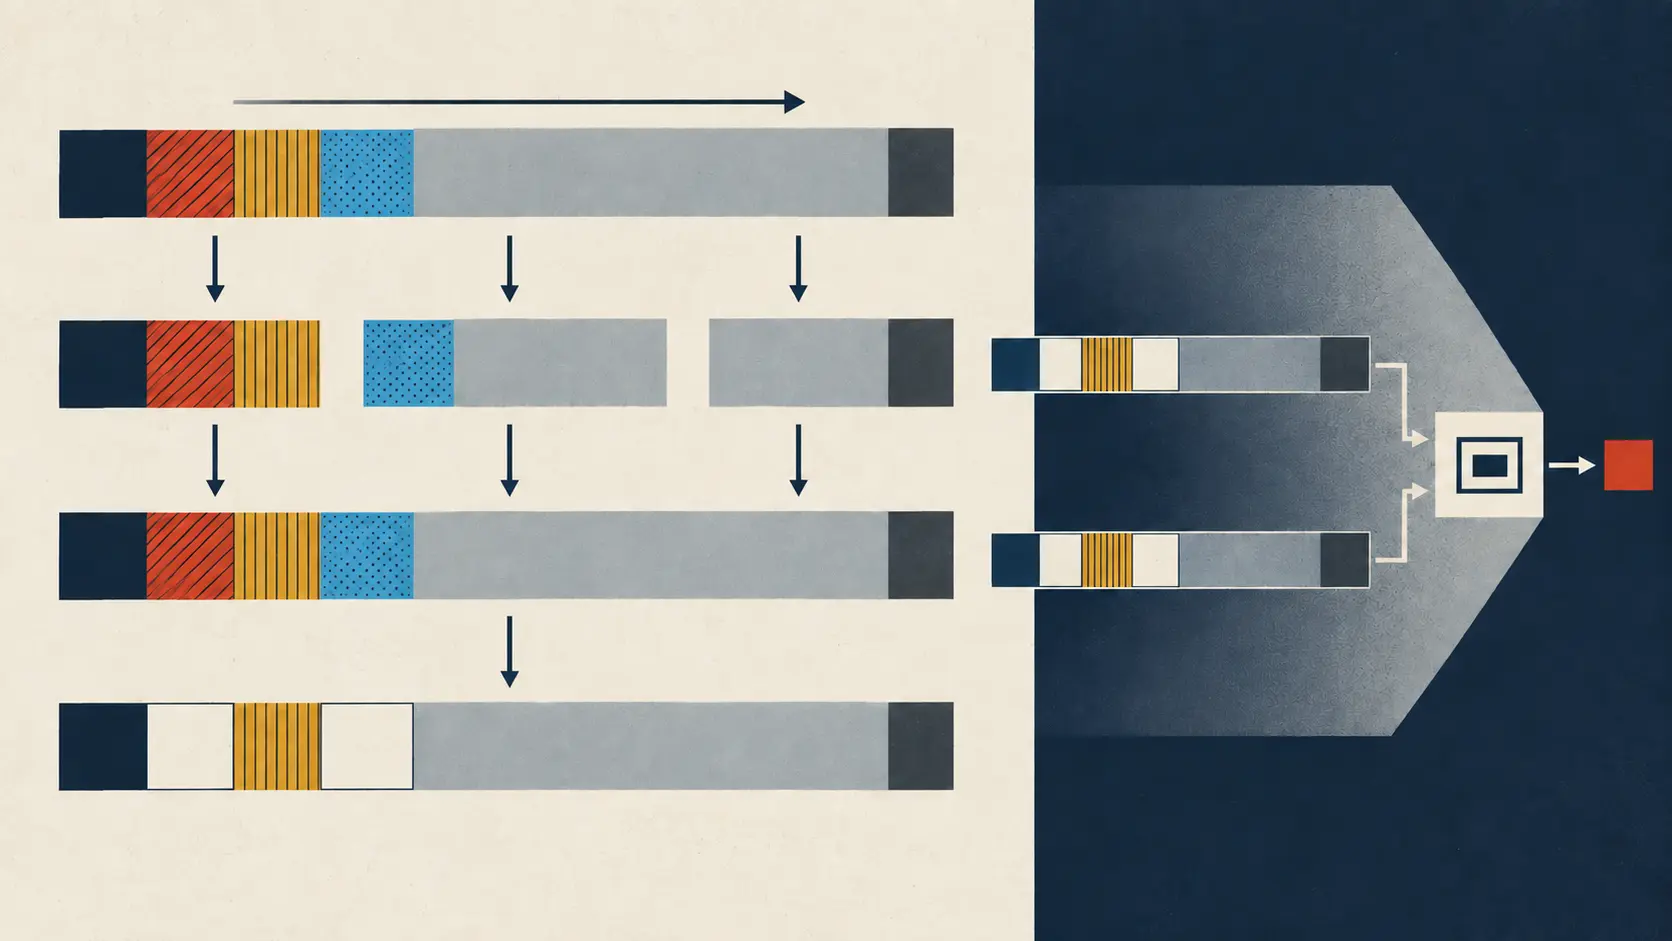
認証されたビューは通信路上の姿そのものではなかった
RFC 2402 が照合したのは、通信路で見えた IP ヘッダーの全ビットではない。両端は、変わらない値を残し、到着時の値を予測し、予測不能な可変内容を計算上だけゼロにした、同じ認証用ビューを組み立てた。

ケースファイル
CSR は生成された。申請者の権限までは生成されない:RFC 9640
RFC 9640 は証明書署名要求を作るための再利用可能な YANG アクションを定義し、厳しいアクセス既定値とチャネルバインディングを推奨する。それでも、正しい CSR は申請者の組織的権限、認証局の承認、証明書の導入、鍵の実使用を一つには証明しない。

IETF
コミットは戻った。古いクライアントが止まった証拠は別に要る
RFC 9561は pNFS の SCSI レイアウトを NVMe の名前空間、予約、フラッシュへ対応づける。共通の操作体系は、フェンシング、永続化、アプリケーション結果を一枚の成功票にするものではない。

IETF
番号が付いても、検証経路は生まれない
RFC 9563によって、SM2 署名と SM3 ダイジェストを DNSSEC 上で識別できるようになった。しかし、識別子の割当ては IETF の合意、暗号方式の適合性、バリデータの対応、運用ポリシーの受容、利用者が得る名前解決結果までを証明しない。