
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
デバイスは鍵を証明した。それでも証明書は現在の健全性を証明しない
IETF が承認した ACME デバイスアテステーション拡張は、証明書要求を特定の端末や暗号モジュールに結び付けられる。これは発行時点の強い受領証である。しかし、現在の健全性、所有者、後日の鍵利用まで継続的に保証するものではない。

ケースファイル
Anycast の購読者が三つあっても、一つの packet が三か所へ届くわけではない
RFC 9685 は複数の constrained node が同じ anycast address を購読できるようにする。しかし購読数は delivery fanout ではない。RPL は一つの packet について一つの候補を選ぶため、購読、merged route、選択 policy、選ばれた path、application receipt は別々に残さなければならない。

IETF
送信元フィルターは自分の誤判定を自分だけでは見抜けない
境界ルーターが参照する表は、届いたパケットを通すか落とすかを決める。その判断が正しかったかを確かめる情報は、別のネットワークから届く場合がある。SAVNET 草案の最終意見募集が、その運用上の境界を明らかにした。
IETF
BIER Ping は転送成功を返した。それでも欠けた出口は BitString に隠れうる
IESG は 2026 年 9 月 21 日、BIER Ping を Proposed Standard として承認した。転送面から精密な応答を得る仕組みだが、ひとつの BFER が返す成功は、元の BitString に並ぶ全出口の出席簿ではない。

IETF
RSVP認証の最後の鍵は、期限切れでも使われ続け得る
有効期限を設ければ、その時刻で鍵が止まると思いやすい。ところが代替の鍵が用意されないまま RSVP の制御メッセージを止めれば、予約にも影響が及ぶ。TEAS が審議中の草案は、認証を維持しつつ期限を例外的に扱う道を示している。

ケースファイル
新しい nonce に答えた Quote でも、古い Reference Values なら誤判定になる
RFC 9684 は TPM Quote と測定 log を YANG RPC で取得する共通面を定義する。Freshness は replay を防ぎ、signature は選択された Evidence を保護する。しかし、対象 TPM/PCR、測定 policy、基準値、Verifier の appraisal、Relying Party の権限、実際の enforcement は別々に証明しなければならない。

IETF
C509で証明書を小さくしても、署名対象の境界は省けない
小型機器へ証明書を渡す際、数百バイトの差は実務上の意味を持つ。ただし検証の成否を決めるのはサイズではなく、どの符号化のどのバイト列に署名が付いたかである。IETF の C509 草案第21版は、その確認点を細かくした。

IETF
標準との衝突はなかった。それでも工場鍵に安全評価は付いていない
メーカー組み込み鍵とトラストアンカーを整理する IRTF 文書について、IESG は公開を妨げる標準上の衝突はないと判断した。これは公開手続の結論である。五つの製造方式の優劣や、出荷された機器の秘密鍵が守られたことまで保証しない。

ケースファイル
同じ運用者の CDN でも、別 origin なら RRDP は追ってはならない
RFC 9674 が比較するのは会社名でも証明書の説明でもない。Update Notification File の scheme、host、port と、Snapshot、Delta、redirect の行き先である。運用上は一つの配信基盤に見えても、origin が変われば RRDP の取得権限はそこで止まる。ただし同一 origin は RPKI object の妥当性や router の状態まで保証しない。

IETF
一人が JWE を復号できても、受信者ポリシーは完了していない
複数受信者向けの JWE は、一つの受信者経路が成功すれば平文を返せる。HPKE の新しい JWE プロファイルが定義するのは、その暗号処理である。誰の成功が必須だったのか、すべてのアルゴリズムが許可されていたのかという運用判断は、別に残る。

ケースファイル
一つ目の option は処理された。二つ目は、転送を守るために読み飛ばされた
RFC 9673 は、IPv6 Hop-by-Hop Options を「すべての router が同じように処理する」という前提から切り離した。複数 option の順序は単なる encoding ではない。限られた処理能力の中で、どの仕事を先に渡すかを決める operational policy である。

IETF
SATPの署名済みアサーションは、台帳の状態証明そのものではない
メッセージ形式が整い、署名者が分かり、前のメッセージとの結合も検証できる。それでも `{}` に入り得る主張が、二つの資産ネットワークの状態を同じ方法で証明するわけではない。SATP の価値は、この差を消すことではなく、ゲートウェイ間の会話を共通化することにある。

ケースファイル
相互接続試験は合格した。だが、どの OWE を試したのかが書かれていなかった
RFC 9672 により、OWE の今後の保守は IETF から IEEE 802.11 ワーキンググループへ移った。制度上の継承が明確でも、試験報告に規範文書の版、製品 build、設定、観測結果が結び付いていなければ、現場の適合性は特定できない。

IETF
JOSE は登録審査に三つの安全目標を置く。それでも実運用の合格証ではない
今回の JOSE Last Call で長く効くのは、題名に並ぶ二つの旧アルゴリズムだけではない。将来の登録審査に三つの安全目標を与え、特に鍵管理では単体部品ではなく JWE 全体を見るよう求めた点にある。
ケースファイル
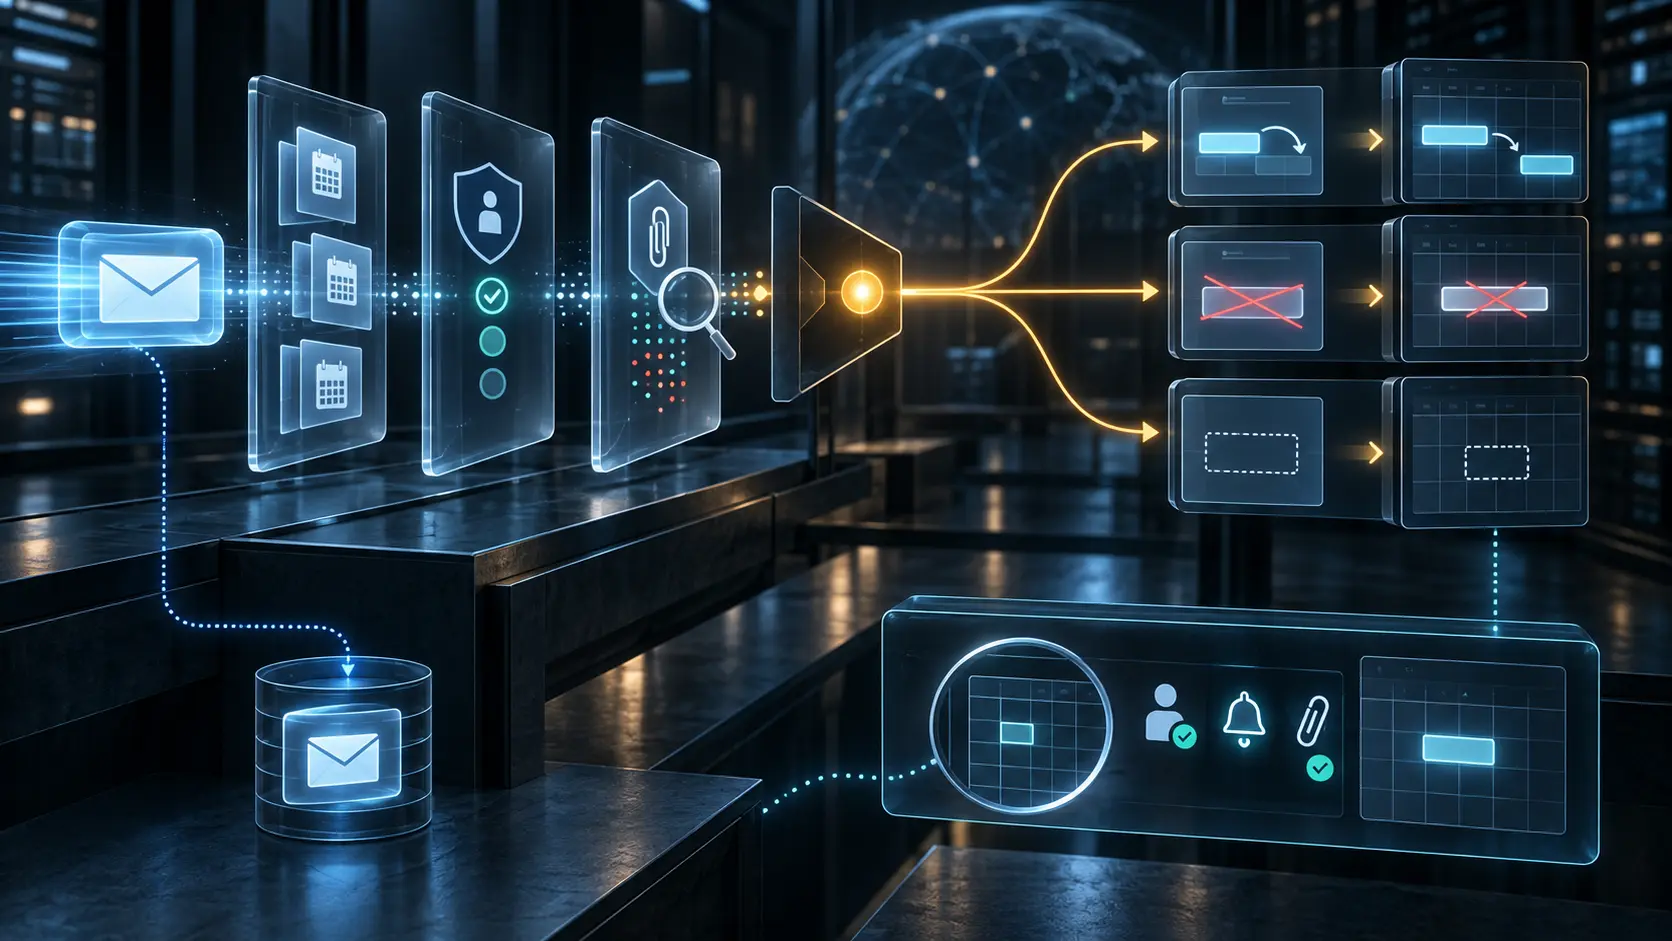
「更新済み」でも、アラームが除去された証拠にはならない
RFC 9671 はメールに含まれる予定情報を Sieve から処理できるようにする。しかし `updated` が示すのは粗い処理結果であり、不要な通知を防ぐためのアラーム除去や、最終的に見える予定の状態まで証明するものではない。

IETF
一つのネットワーク機能、四つの安全業務:RFC 9509が運用者に残した証明書構成
5G Core の証明書は、単なる「信頼済み」の札ではない。TLS、クライアント表明、SEPP 間の JSON 保護、OAuth トークン署名では仕事が違う。RFC 9509 は不足していた三つの用途名を加えたが、鍵を一つにまとめるかどうかは決めなかった。

ケースファイル
ShareNotification は届いた。それでも新しい権限を使えた証拠にはならない
RFC 9670 は共有変更を通知できる共通モデルを JMAP に与える。しかし通知オブジェクトが存在すること、利用者が変化に気づくこと、許可された操作が実際に成功することは、別々の出来事である。

IETF
同じ1バイトでも、タイムアウトは同じではなかった:RFC 9510
CCNx の1バイト時間値は、旧式フォワーダーには255ミリ秒以下、新方式のフォワーダーには数年として読まれ得る。RFC 9510 が圧縮したのは長さだが、運用側が保存すべき証拠は増えた。
ケースファイル
verifier は通過した。hook の呼び出し回数はゼロのままだった
安全にロードできることと、意図した実行点にイベントが到達することは別の事実だ。program ID と link が存在しても、対象経路を一度も通らなければ、その policy は現実に判断していない。

ケースファイル
NISTのマルチクラウド草案、統合サービスの「承認範囲」を問い直す
複数のクラウドを一つの契約で運用できても、審査対象となるシステムの境界まで自動的に一つになるわけではない。NIST の公開草案は、運用の統合と証拠の継承を分けて考えるよう促す。