
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
最終フィルターは正しかった。それでも更新中に経路が漏れた
IETF GROW の新しい改訂が突きつけるのは、BGP セキュリティを完成後の設定だけで評価してはいけないという現実だ。変更の途中でルーターが何を実行したかまで見なければ、安全なポリシーだったとは言えない。

IETF
応答は成功だった。それでもポンプが回った証拠にはならない。
CORECONF-M2M は、YANG と SID で表した制約機器を MCP ツールとして AI agent へ見せる構想を提示する。正確な表現と保護された要求は重要だが、呼出権限、機器側の受理、物理的な作動、観測された結果は別々の証拠である。

IETF
発行者が外側を署名しても、エージェント鍵を差し替える権限はない
AIC-JWT 02版では、本人が署名した委任を、発行者が署名する資格情報の内側に収める。二重構造が守るのは署名の数ではなく、どの鍵に行為を委ねたかを決める主体である。

IETF
エージェントは署名した。それでも同封の公開鍵は権限ではない
OpenA2A AIP 03版が示すのは、署名検証の成功と本人確認の成功は別の出来事だということだ。応答に入った鍵が署名を検証できても、その鍵を名乗った主体に結び付ける権威は外部に要る。
IETF
エージェントが沈黙した。検証者に見えなかったものを信頼スコアが罰した。
NBTP 案は、欠けた heartbeat や複数 context の沈黙を減衰へ変え、SUSPECT や QUARANTINED という状態を作る。運用上は有用でも、欠如が最初に語るのは検証者の観測面であり、エージェントの人格ではない。

インターネット史
物理リンクは上がっていた。遠端が知ったのは Echo の期限切れだった:RFC 3186
近端の光回線が切れても、遠端のランプは消えない。RFC 3186 の MAPOS/PPP トンネルでは、光パスが網の端で終端されるためだ。遠端が異常を知るのは PPP Echo が戻らなくなった後だった。この時間差に、透明なリンクと実際の経路の違いが表れている。

IETF
すべてのリンクは検証できた。それでも履歴は短くされていたかもしれない
AER-1 第09版は、AI エージェントのツール実行を内部的に検証できる履歴へ変える。同時に、その履歴の完全性を証明するには、なぜチェーンの外側に別の証人が必要なのかを明示している。
インターネット史
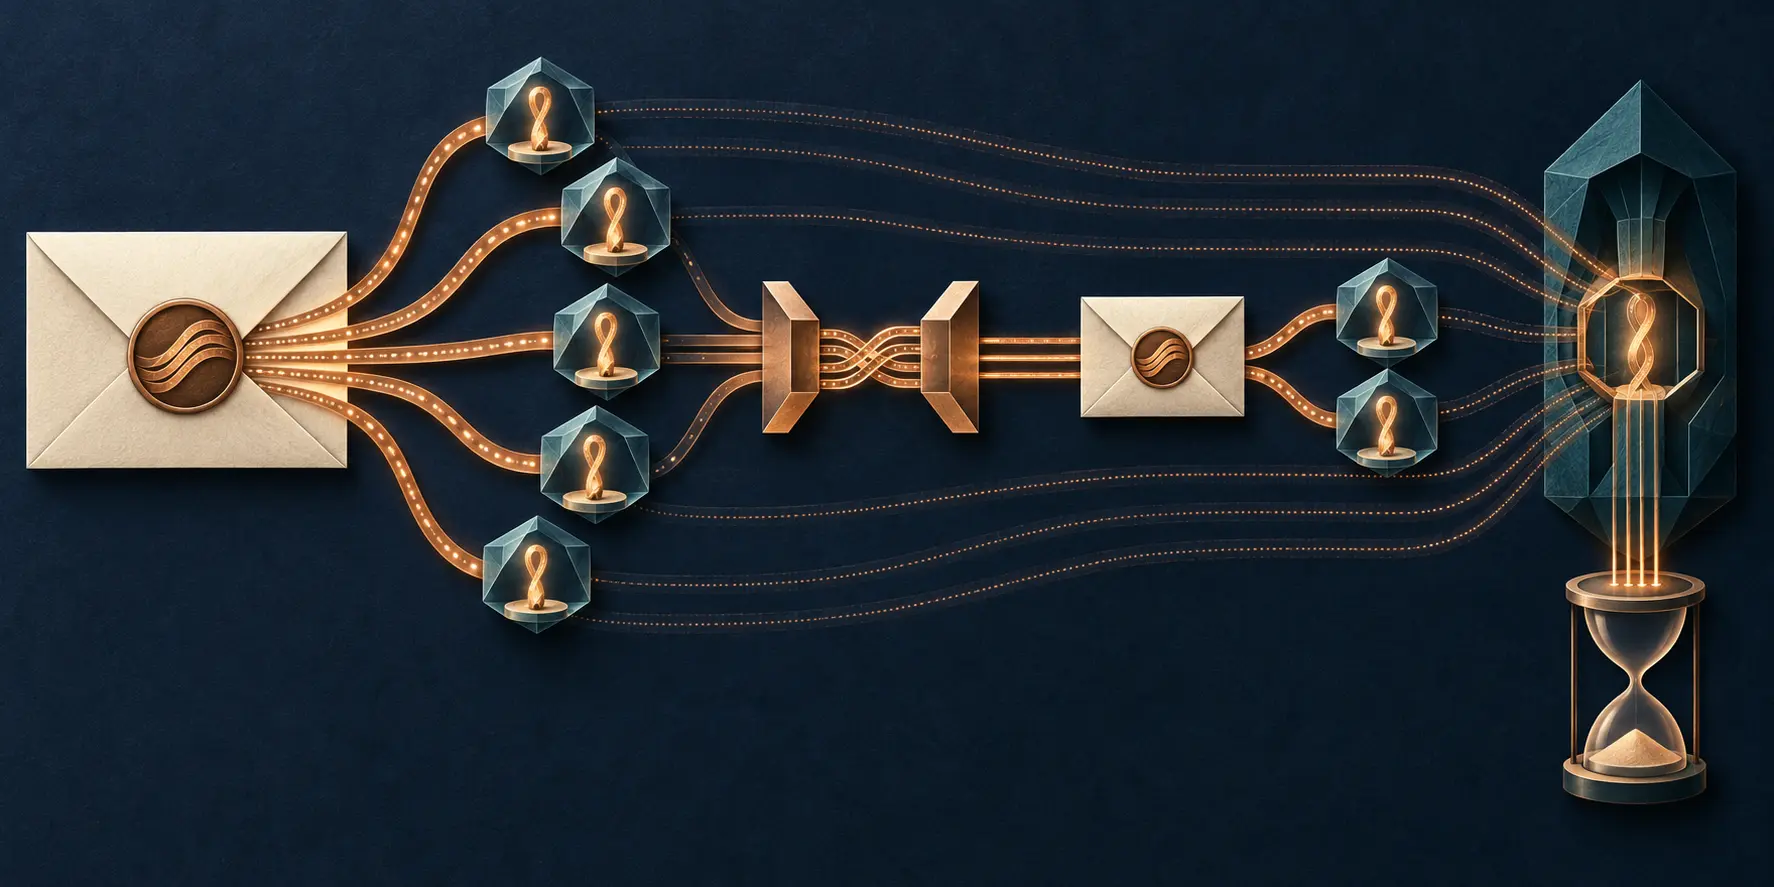
MSG1 の CEK から MSG2 の権限が生まれた:RFC 3185
MSG2 の鍵を理解するには、MSG2 の受信者欄だけを見ても足りない。一本前の MSG1 に戻り、誰がその CEK を受け取り、保存し、次の KEK を導出できたかをたどる必要がある。RFC 3185 は、暗号化されたオブジェクトの権限が過去の鍵から継承される仕組みを規定した。

IETF
鍵は替わった。同じインスタンスだと言えるのは台帳が残っているからだ
OAuth の新しい提案は、鍵を更新したクライアントを以前と同じインスタンスとして扱えるようにする。しかし連続性を生むのは ID の文字列ではない。登録、鍵の継承、ライフサイクルを記録して判断する attester である。
インターネット史
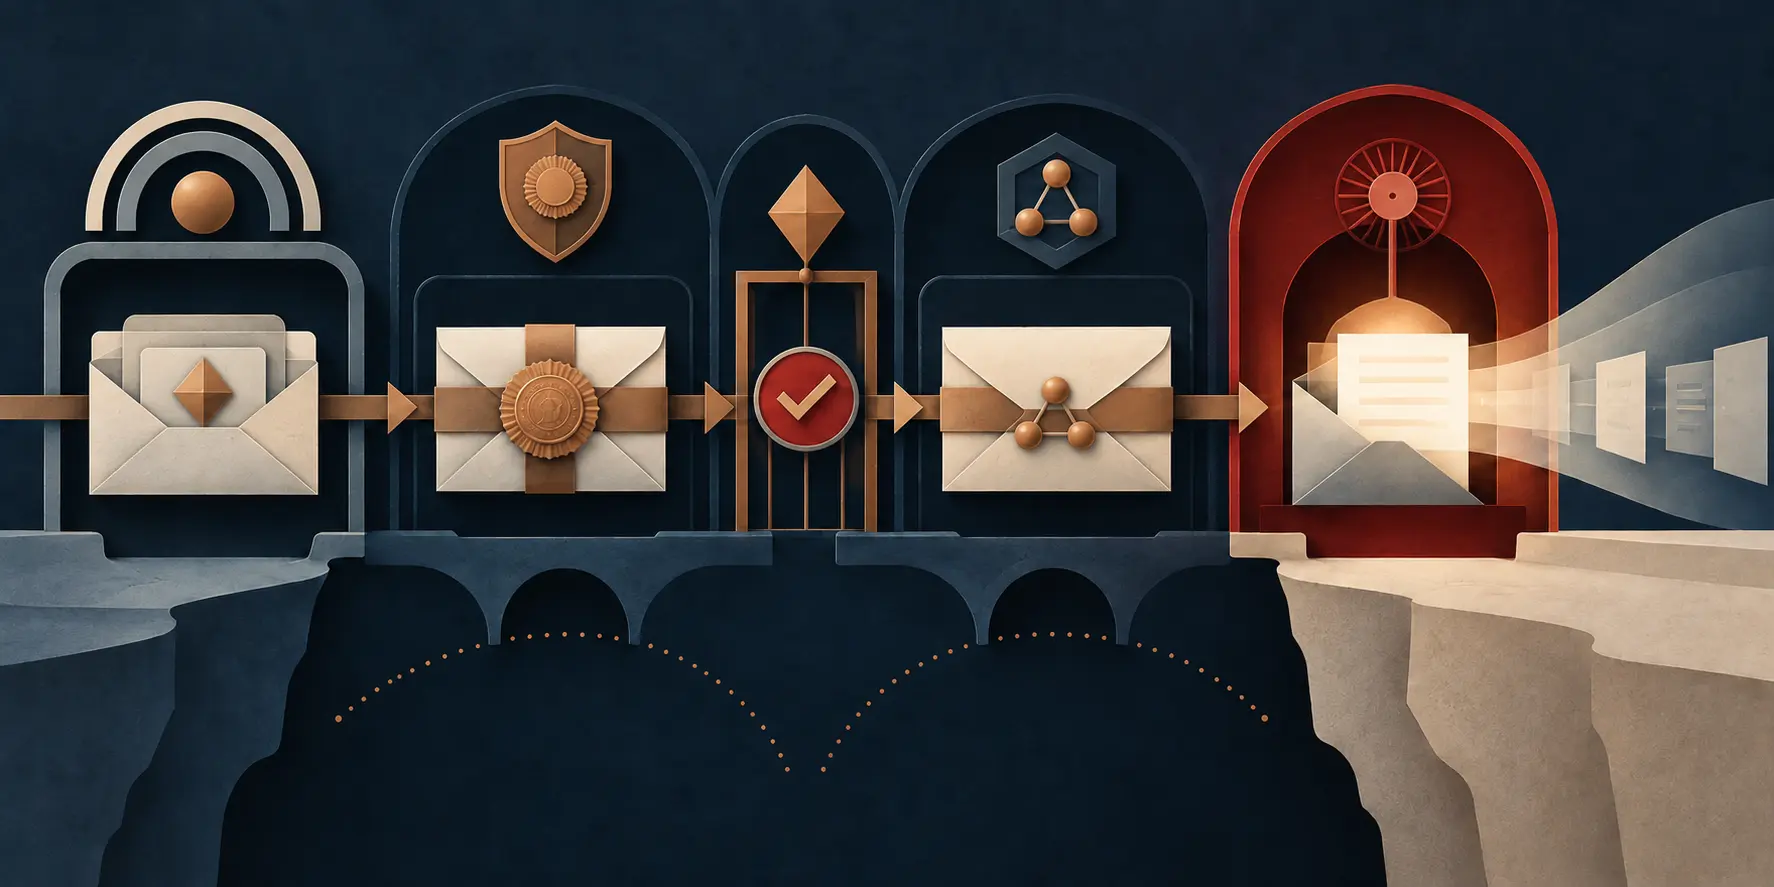
その S/MIME 層は、誰の代わりに語ったのか:RFC 3183
署名された層の内側に暗号化された層があり、その内側に別の署名がある。境界装置が一枚を検証し、一枚を外し、新しい署名を加えたとき、最後の受信者に向かって語っているのは誰なのか。RFC 3183 は、S/MIME の入れ子を単なる包装ではなく、権限と保管の履歴として読ませる文書だった。

IETF
証拠の連鎖は時計の誤りを示した。どの時計かは特定していない
Roughtime が閉じるのは矛盾の有無であり、責任主体と制裁まで自動的に閉じるわけではない。

IETF
ICVは正しかった。それでも経路記録が真実とは限らない
IOAM の累積完全性チェーンは、宣言された保護対象に改変が検出されなかったことを示せる。だが、期待した記録がすべて届いたこと、各ノードの自己申告が正しいこと、輸出後のデータが保たれたこと、そして判断がサービスを改善したことまでは示さない。

IETF
誰も進捗を報告していない。それでもタスクが完了に見えたのはなぜか
参加者がいても進捗報告が一件もないなら、システムが保存すべきなのは証拠の不在であって、緑色の完了状態ではない。
IETF
コントローラーは双方向完了と報告した。それでも無瞬断は証明されない
細粒度 OTN は、稼働中の低速回線に割り当てる帯域を変えられる。しかし多ドメイン調整器に届く一つの完了通知は、各方向、各ドメイン、現用・予備経路、トリビュタリスロット、そして顧客トラフィックを一括して証明するものではない。

IETF
支払いの両脚は一致した。それでも配送の脚は空のままだ
二つのエージェントが資金移動について同じ記録を持っていても、対価として約束されたものが届いた証拠は、別の空欄に残り得る。

IETF
バッチ証明は通った。それで、トークンは何個在庫になったのか
Privacy Pass の一括発行は、暗号処理の重複を減らす一方で、「発行済み」という言葉を危うくする。共通証明が正しいこと、各応答が最終化できたこと、ローカル在庫へ永続的に入ったこと、後日利用できたことは、同じ事実ではない。
IETF
レジストリは秘密の質問に名前を付けられる。それを許容可能にはできない
認証方式に共通の識別子を与えることと、その方式を重要な判断に使ってよいと認めることは、別の仕事である。

IETF
ACME注文はプロファイルを記録した。それでも証明書そのものの検査は残る
ACME Profiles は、CA の発行方針を CSR の曖昧な拡張から注文上の明示的な選択へ移す。これは重要な改善だが、プロファイル名は証明書の中身、配備、利用側の受容までを証明する印章ではない。

IETF
AML手続きは成功した。それでも顧客が承認されたとは限らない
持ち運べるメソッド名はシステム間の会話を整える。しかし、その小さな主張だけで制裁判断や顧客受入れまで共有したことにはならない。

IETF
署名済みの会話コンテナは、会話の真実まで証明するのか
vCon は当事者、対話、添付資料、分析結果を運べる共通の器を目指す。署名は特定の版を改ざんから守るが、記録の全体性、本人性、同意の有効性、分析の正しさ、署名者の権限までは一括して保証しない。