
トピック
RPKI と経路セキュリティ
「トピックの観点から見たRPKIトピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
RPKIルーターYANG草案に障害カウンター追加、スナップショットは履歴ではない
計画されたキャッシュ再起動とキャッシュ停止は、どちらも RPKI セッションを切断し得る。しかしルーターに求める処置は同じではない。SIDROPS の YANG モデル改訂は、その違いをより細かい状態として表せるようにした。ガバナンス上の難題は収集後に残る。装置がカウンターをリセットした後も、その数値の意味をどう保存するかである。

記事
ARINはROA文言修正を完了扱いにした。公開例からマスク長の範囲が抜けた
具体的な指摘に約5週間で答え、FAQ を直して案件を閉じた。ARIN の対応には評価すべき点がある。ただし「完了」を検証するには、問題を問題たらしめた境界値が生きた文書にも残っていなければならない。

記事
BarryのREADMEにあるIPv6プレフィックスは字句解析を通らない
`::/0` と `0::/0` が表す IPv6 空間は同じだ。ところが LACNIC の実験的な生成ツール Barry では、README が前者を既定値として示す一方、公開 issue はその表記が記述子の字句解析で止まると報告している。先頭にゼロを一つ置くと先へ進む。これは RPKI 検証の失敗ではない。IP パーサーもオブジェクトもまだ存在しない段階の境界である。
記事
ARINのROA影響警告はWeb向けで、API向けではない
ROA を確定する直前に、その変更が観測中の経路をどう変えるか確かめられる――ARIN が開発中の機能は、判断を取り戻すためのよい仕組みだ。ただし、その仕組みは ARIN Online に置かれ、同じ発行権限を自動処理する API 利用者は、同種の情報を外部で調達する設計になっている。
IETF
オリジン検証コミュニティは信頼判断を運ぶが、インポート方針を委譲しない
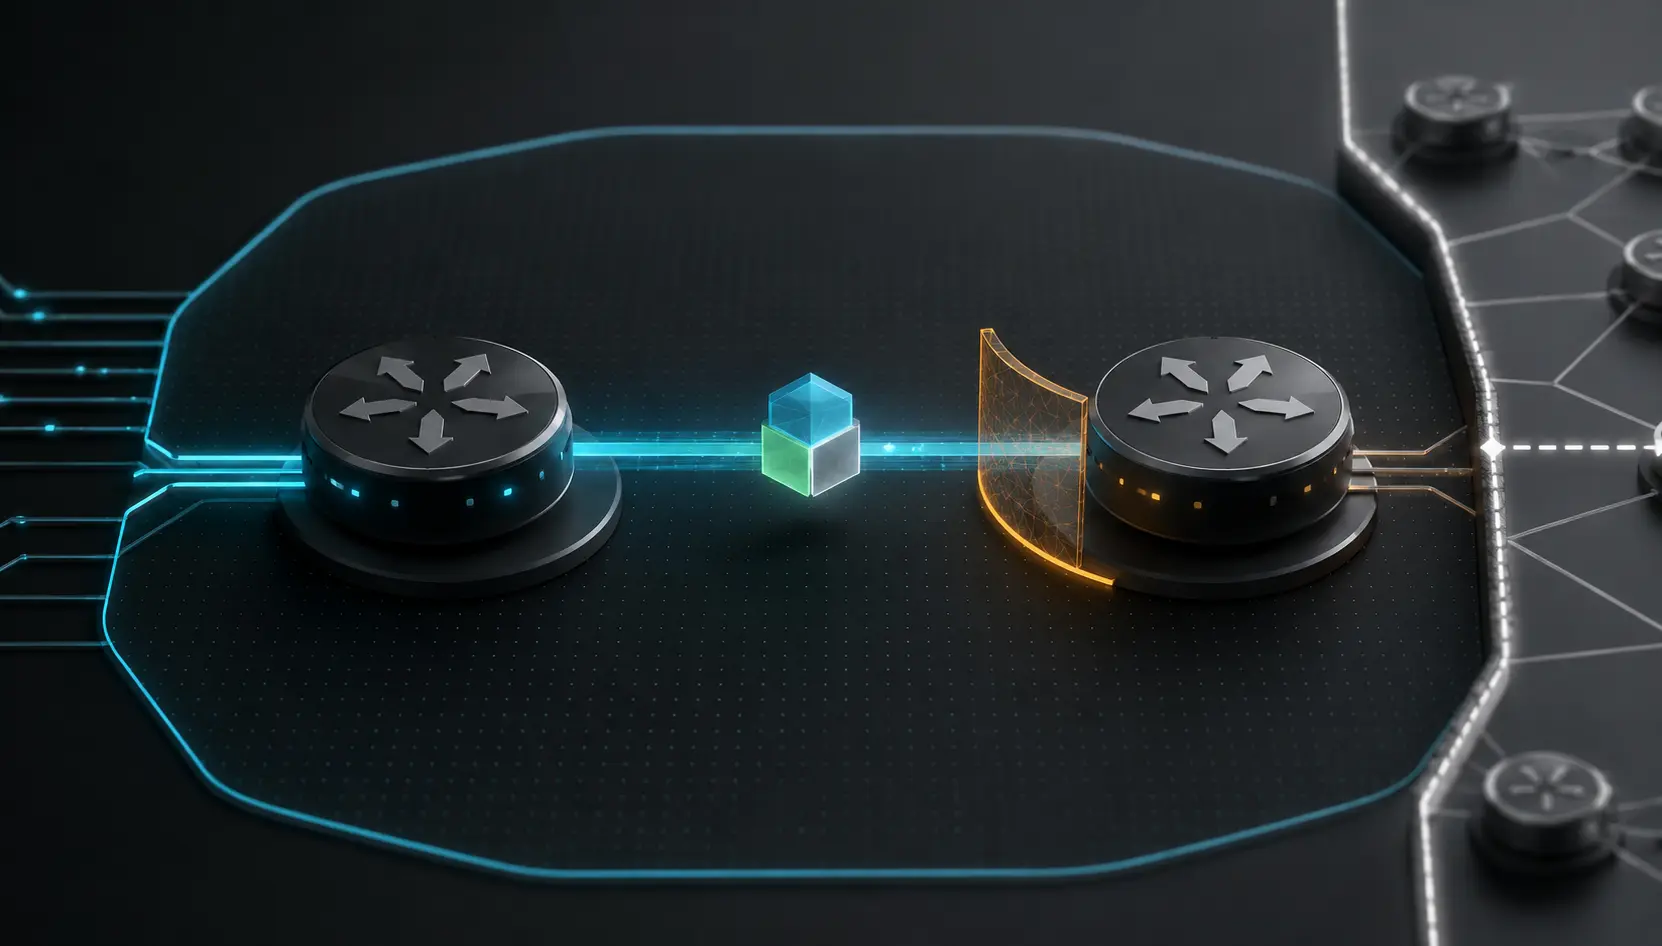
あるルーターが経路オリジンを Valid、NotFound、Invalid のいずれかと判定し、同じ自律システム内の別のルーターへ伝えられる。RFC 8097は交換を小さくするが、自動的な許可にはしない。受信側は自ら計算していない状態を使う方針、信頼関係、結果への責任を保持する。

記事
LACNICのRPKI統制が経路起点の権限を運用可能にする
RPKI は、署名があるだけで BGP を安全にする仕組みではない。どの自律システムがプレフィックスを起点として広告できるかを暗号学的に示し、その承認を実際の経路と一致させ、検証結果を経路制御へどう反映するかは運用者に委ねる。

番号資源社会
ASPA は完全な AS パス証明ではない
ASPA は、AS パスが公開済みの顧客・プロバイダー認可と整合するかを確かめる手掛かりになる。経路漏えい対策として有用だが、各ホップの署名でも、経路起点や実在組織、契約、プロバイダー集合の完全性を証明するものでもない。

グローバルの地域 ISP トレンド
RPKIバリデーターが食い違うとき、冗長化はポリシー判断になる
正常な二台のバリデーターが、同じプレフィックスに異なる答えを返すことがある。どちらをルーターへ届けるかを決めた時点で、冗長化は台数の問題ではなく、経路ポリシーの判断になる。

番号資源社会
RPKIキャッシュのシリアル番号は鮮度のタイムスタンプではない
二つの RPKI キャッシュがそれぞれ正確なシリアル番号を返していても、どちらがより新しい世界的データを持つかは分からない。RFC 8210がシリアル番号に与える範囲は、一つのキャッシュセッションとプロトコル版である。大きい番号を新しい状態とみなすと、プロトコルには存在しない時系列を作ってしまう。

グローバルの地域 ISP トレンド
ROAのmaxLengthはトラフィックエンジニアリングの許可ではない
ROA を広く設定すれば、緊急時のより具体的な経路が RPKI Invalid になる事態を避けられる。しかし、実際には誰も広告するつもりのない多数のプレフィックスまで認可しかねない。管理すべき対象は長さの上限ではなく、プレフィックスごとの起点意図である。

番号資源社会
ROAのmaxLengthはトラフィックエンジニアリング方針ではない
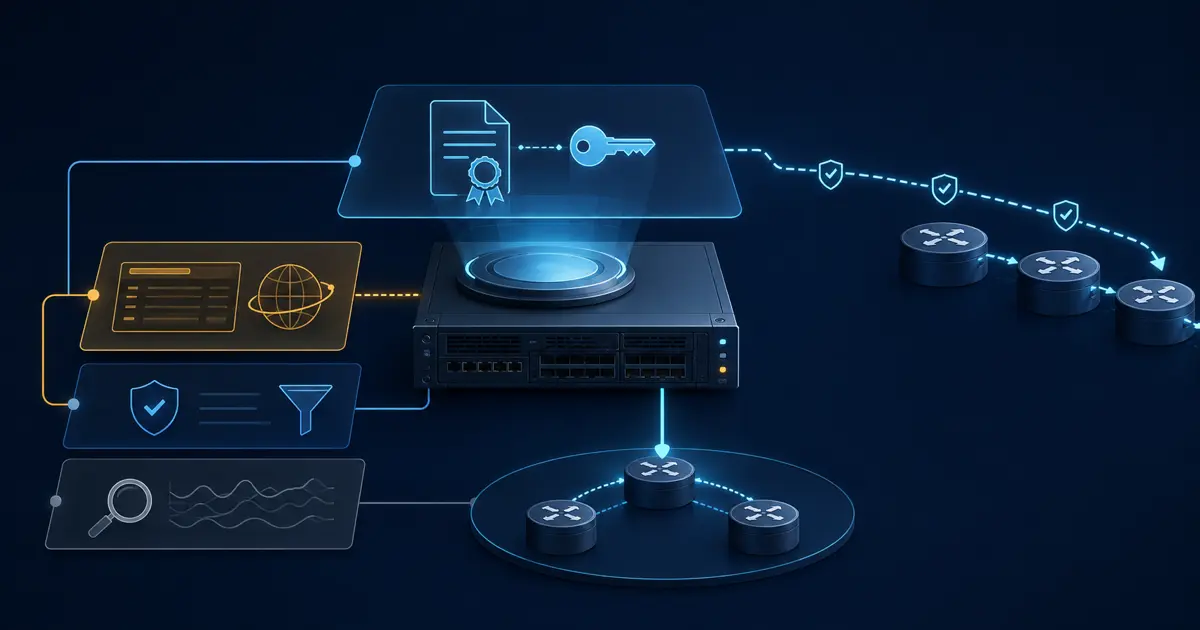
ROA の maxLength が経路の長さを許容するため、ある経路が RPKI Valid になることがある。証明されるのは限定された起点認可であり、運用者がそのより具体的な経路を計画、承認、広告、優先したことではない。
番号資源社会
BGPsecルーター証明書はASにプレフィックス広報の権限を与えない
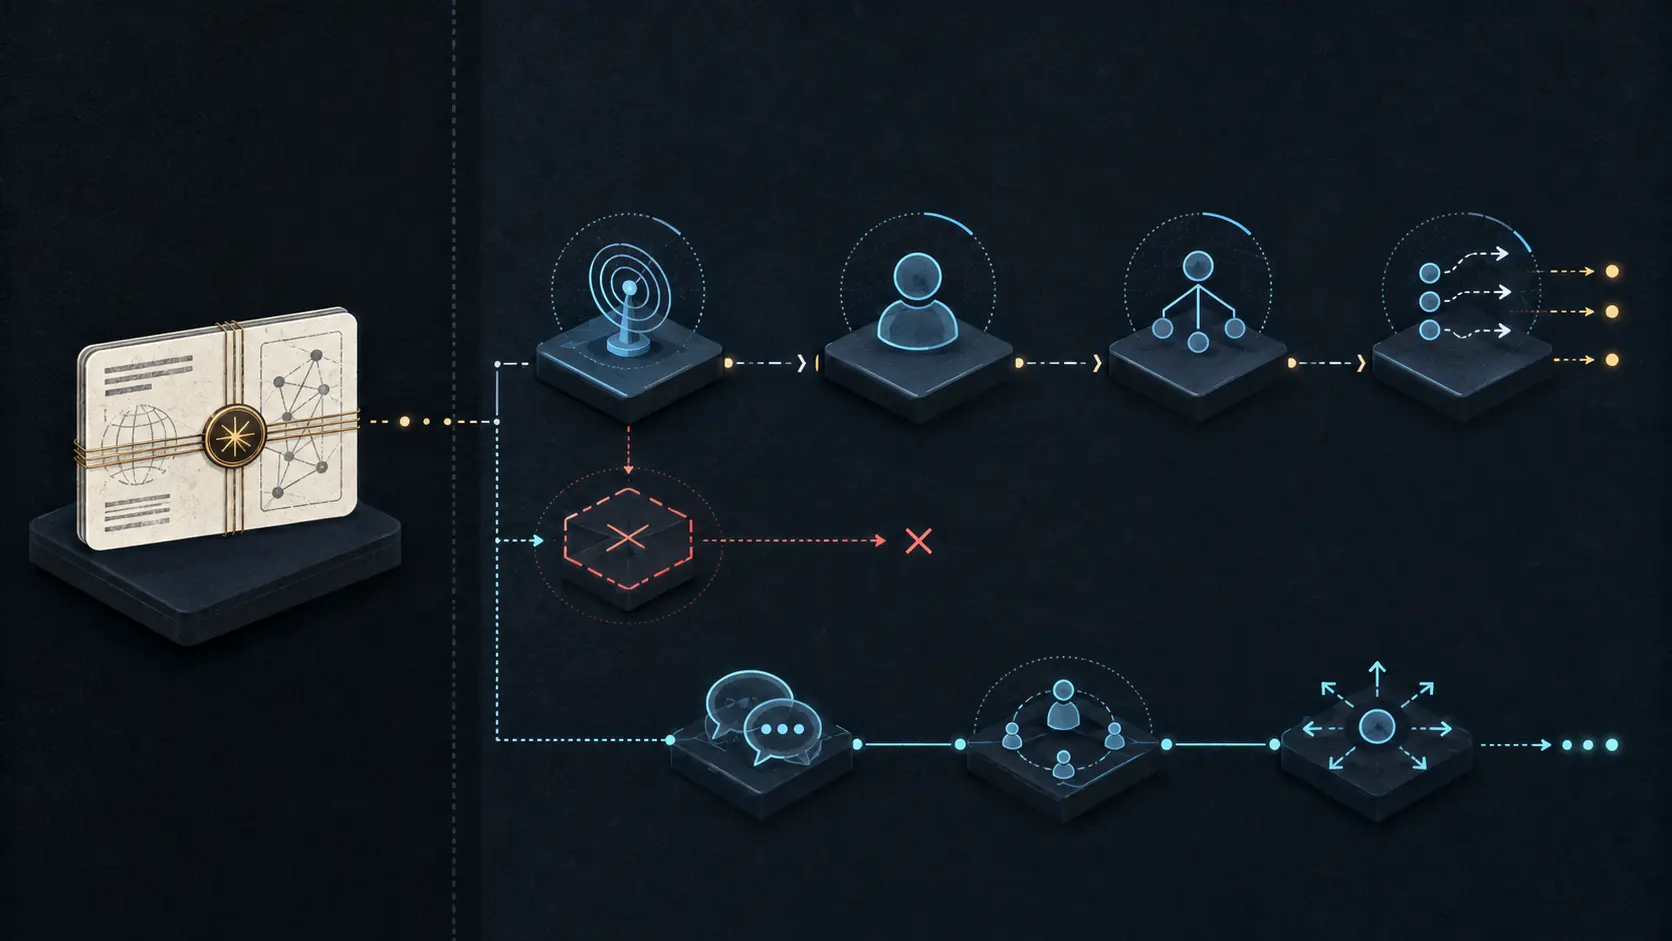
有効な BGPsec 署名は、認可された鍵が自律システムを代表して安全な経路広告に署名したことを示せる。しかし、その AS に当該プレフィックスを広報する権限があることまで、署名だけで証明できるわけではない。運用記録には、二つの主張とその間の工程を分けて残す必要がある。
番号資源社会
Ghostbusters Record はインシデント指揮名簿ではない
RPKI のリライングパーティーが Ghostbusters Record の全バイトを検証できても、対応が必要な時点で記載された連絡先を誰かが見ているとは限らない。署名オブジェクトが解決するのは CA 管理者の最小限の連絡先を見つける問題であり、運用上の説明責任は暗号学的検証が終わる地点から始まる。

番号資源社会
トラストアンカーの鍵更新には受け入れ記録が要る
RPKI のトラストアンカー運用者が後継鍵を公開しても、すべてのリライングパーティー(RP)が直ちに採用するわけではない。移行は公開日ではなく、検証、待機、切り替え、旧クライアント対応の終了という複数の状態で管理すべきだ。

番号資源社会
RPKI公開点には確定から観測までの記録が要る
RPKI 公開サーバーが認証済み更新を原子的に受理しても、リライングパーティー(RP)が以前のリポジトリ状態を参照していることはある。これは必ずしも矛盾ではない。公開、配布、観測は、それぞれ担い手もプロトコルも時点も異なる段階だからだ。一つの成功応答を世界的な収束の証明に変えず、その境界を残す記録が必要になる。

番号資源社会
ASN移転にはルーティング・アイデンティティーの引継台帳が要る
自律システム番号の登録名義は移転できても、それに結び付くルーティング上の身元は、登録データ、認可オブジェクト、連絡先、稼働中のネットワークに分散している。レジストリの完了状態だけを引継ぎ全体と見なすと、誰が操作できたのか、何が変わったのか、新状態がいつ効力を持ち、観測可能な経路が計画どおり移行したのかが見えなくなる。

北米の地域 ISP トレンド
Plus Analytics:見えない経路からVPNについて分かること、分からないこと
Plus Analytics はプライバシーをサービスの成果として掲げる。一方、公開された番号資源記録が示すのは管理上の支配関係である。買い手のデューデリジェンスは両者の隙間から始めるべきだが、その隙間だけでサービスの状態を断定してはならない。
グローバルの地域 ISP トレンド
ASPAレコードは経路漏洩の拒否ポリシーではない
署名済みの上流認可を公開しても、実運用ルーターがその証拠を受け取り、正しく判定し、安全に拒否しているとは限らない。
IETF
デフォルト拒否は欠落した EBGP ポリシーを暗黙の権限から明示的な障害へ変える
外部 BGP セッションが確立していても、経路を受信・広告する権限が未定義のことがある。RFC 8212 はこの境界の既定値を変える。インポートポリシーがなければ受信せず、エクスポートポリシーがなければ広告しない。経営上の問いはセッションが稼働しているかではなく、誰が各方向を承認し、その承認がアップグレード後も維持されるかである。
NPNOG
RPKIパネルの後:npNOGの2020年ルーティングセキュリティは画面の外に残ったか
公式ページだけでは、その後に参加者が ROA を作成し、検証を導入し、本番方針を変えたことまでは証明できない。