
トピック
制度的正当性
「トピックの観点から見た制度的正当性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
ケースファイル
天体名を経路表の主キーにしてはいけない
観測者が同じ小天体に二つの仮符号を付け、後に同一物体だと判明したとき、天文学は記録を結び直せる。ネットワークがその二つを恒久的な宛先として焼き込んでいれば、訂正は経路、証明書、ACL、ログを巻き込む移行になる。
ケースファイル
HTTPの非推奨日だけではクライアント移行計画にならない
応答は成功したままなのに、将来の非推奨日が付いている。この通知は資源提供者の意思を伝えられるが、誰がその資源を使い続けているのか、代替先が本当に同じ仕事をするのか、停止判断を誰が引き受けるのかまでは証明しない。

NANOG
メーリングリストは運用室であり、議会ではない
NANOG のリストが力を持つのは、障害を公開し、証拠を照合し、誤った診断を訂正できるからだ。その実務上の信頼を、議論に加わらなかったネットワークを代表する権限へ広げてはならない。
ケースファイル
security.txt には稼働中の開示経路を示す受領記録が要る
`Expires` が未来の日付でも、報告窓口の受信箱に担当者がいるとは限らない。security.txt が示すのは公開された連絡先の有効期限であり、受領から初動、引き継ぎまでの運用実績ではない。この差を小さな受領記録で可視化したい。
ケースファイル
一覧では件名が隠れていた。それでも秘密とは限らない――RFC 9788のヘッダー証跡
暗号化メールの一覧に `[...]` と表示されても、作成時に件名が配送系へ見えていなかったとは断定できない。RFC 9788は、外側に出した値を暗号ペイロード内に記録し、見た目の差を作成履歴と取り違えない仕組みを定めた。
IETF
VIRPは書き込み権限をゲート外へ移したが、単回許可はまだ実装されていない
VIRP 第07版は、自律的なネットワーク運用における権限の置き場所を変えた。自動化ゲートには読み取り専用の機器 ID だけを常置し、書き込みを認めるかどうかはゲートが支配できない別サービスに判断させる。これは実質的な境界である。ただし、承認に結び付いた一回限りの権限発行と、外部判断をチェーン内に残す仕組みは、仕様にはあっても実装にはまだない。
ケースファイル
OSPS Baselineの適合表明には版・レベル・日付が要る
調達台帳の「OSPS 適合」という一語は便利だが、それだけでは意味が定まらない。OSPS Baseline は版ごとに公開され、成熟度で要件が分かれ、適合をある時点の状態として扱う。表明にはその座標と証拠が必要だ。
ケースファイル
CA監査は証明書発行の判定ではない
年次の保証報告は、認証局の統制が定められた期間に検討されたことを示し得る。しかし、それだけで依拠当事者にとって肝心な小さな問いには答えない。この名前と鍵を持つこの証明書が、なぜこの時点で発行されたのか。そして後にクライアントがそれに出会ったとき、何が起きたのか、という問いである。
インターネット史
相手のシステムには届いた。それでも取引は成立していなかった――RFC 1865
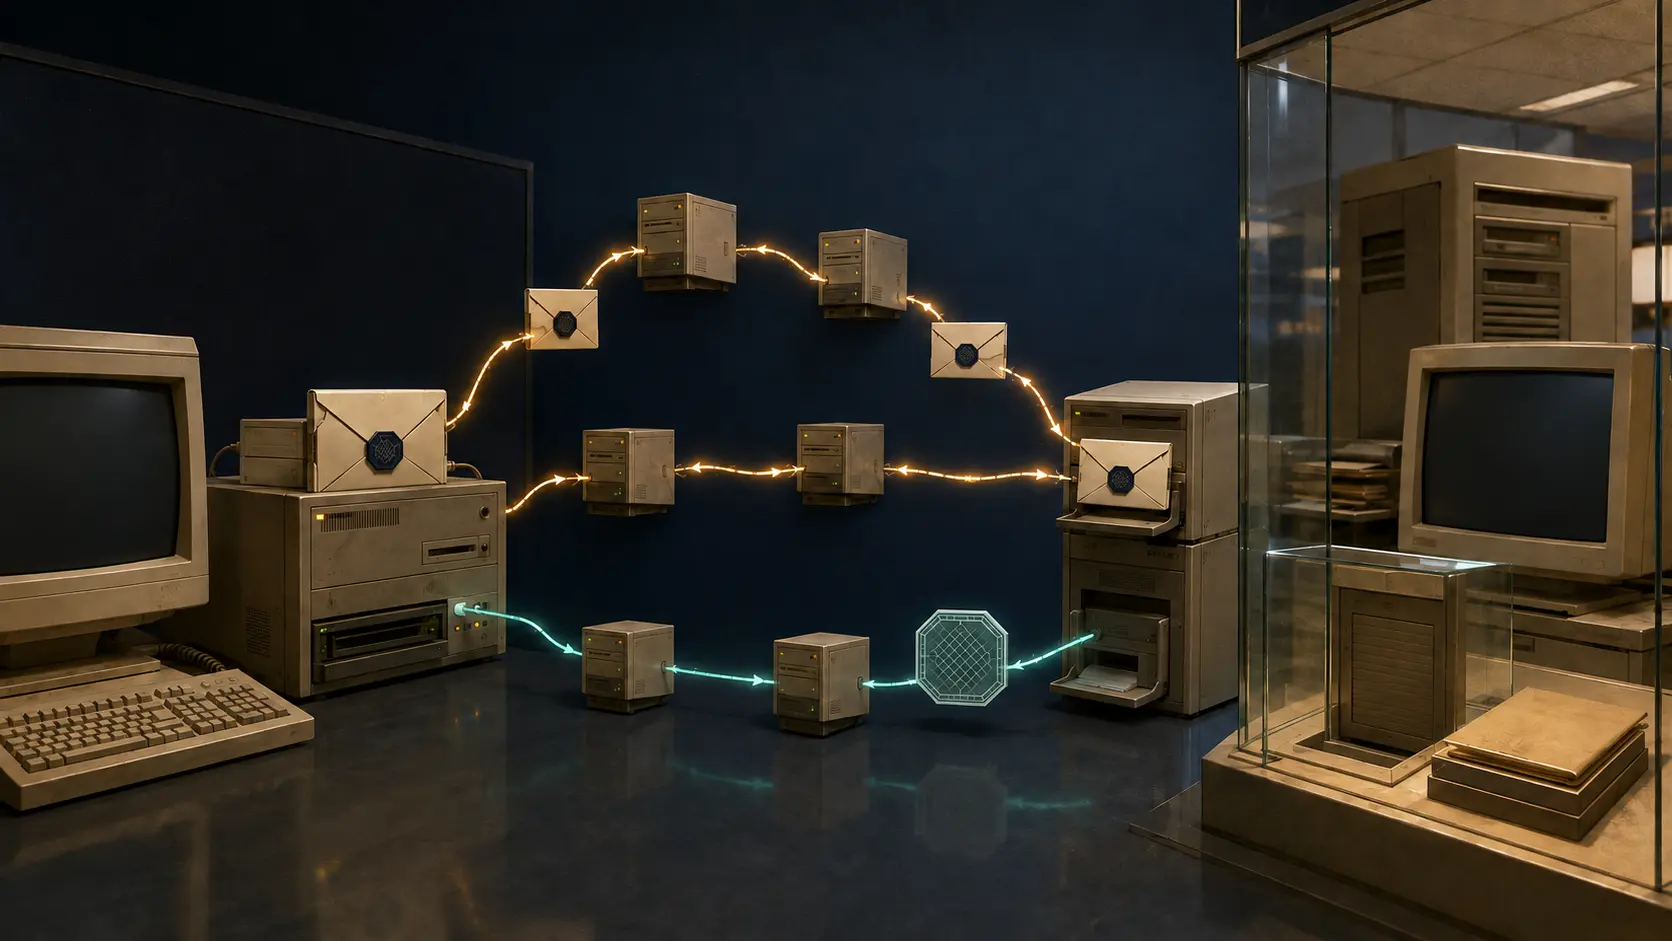
電子注文書が通信路を最後まで走り切っても、商取引まで完了したとは限らない。RFC 1865 は、専用の SMTP 接続なら EDI を取引相手のシステムへ直接届け、配送を保証できると説明した。しかし、その保証が届くのはメールの境界までである。MIME の型、SMTP の応答、署名付き MDN、受信内容の MIC は、それぞれ有用な証拠を残す。いずれも単独では、相手の業務アプリケーションが注文を受理したことも、署名者に契約権限があったことも示さない。インターネット化が浮かび上がらせたのは、一本の配送路ではなく、権限の異なる複数の受領点だった。
ケースファイル
GitHub Actions の workflow_run トリガーは成果物の信頼性判定ではない
GitHub Actions の `workflow_run` は、上流の検査と、より強い権限を持つ下流のワークフローを分けられる。だが、このトリガーだけで上流の結果、下流が受け取る成果物、あるいは対象への後続操作が信頼できるとはいえない。

ケースファイル
GitHub Actions の OIDC トークンはクラウド認可の判定ではない
GitHub Actions の OIDC トークンは、限定されたワークフロー文脈を外部プロバイダーに示せる。しかし、それだけでクラウドの信頼ポリシーが一致したこと、セッションが発行されたこと、リソース操作が許可されたこと、または対象が変化したことまでは示さない。
インターネット史
接続より先に課金規則を示すアドレス――RFC 1681
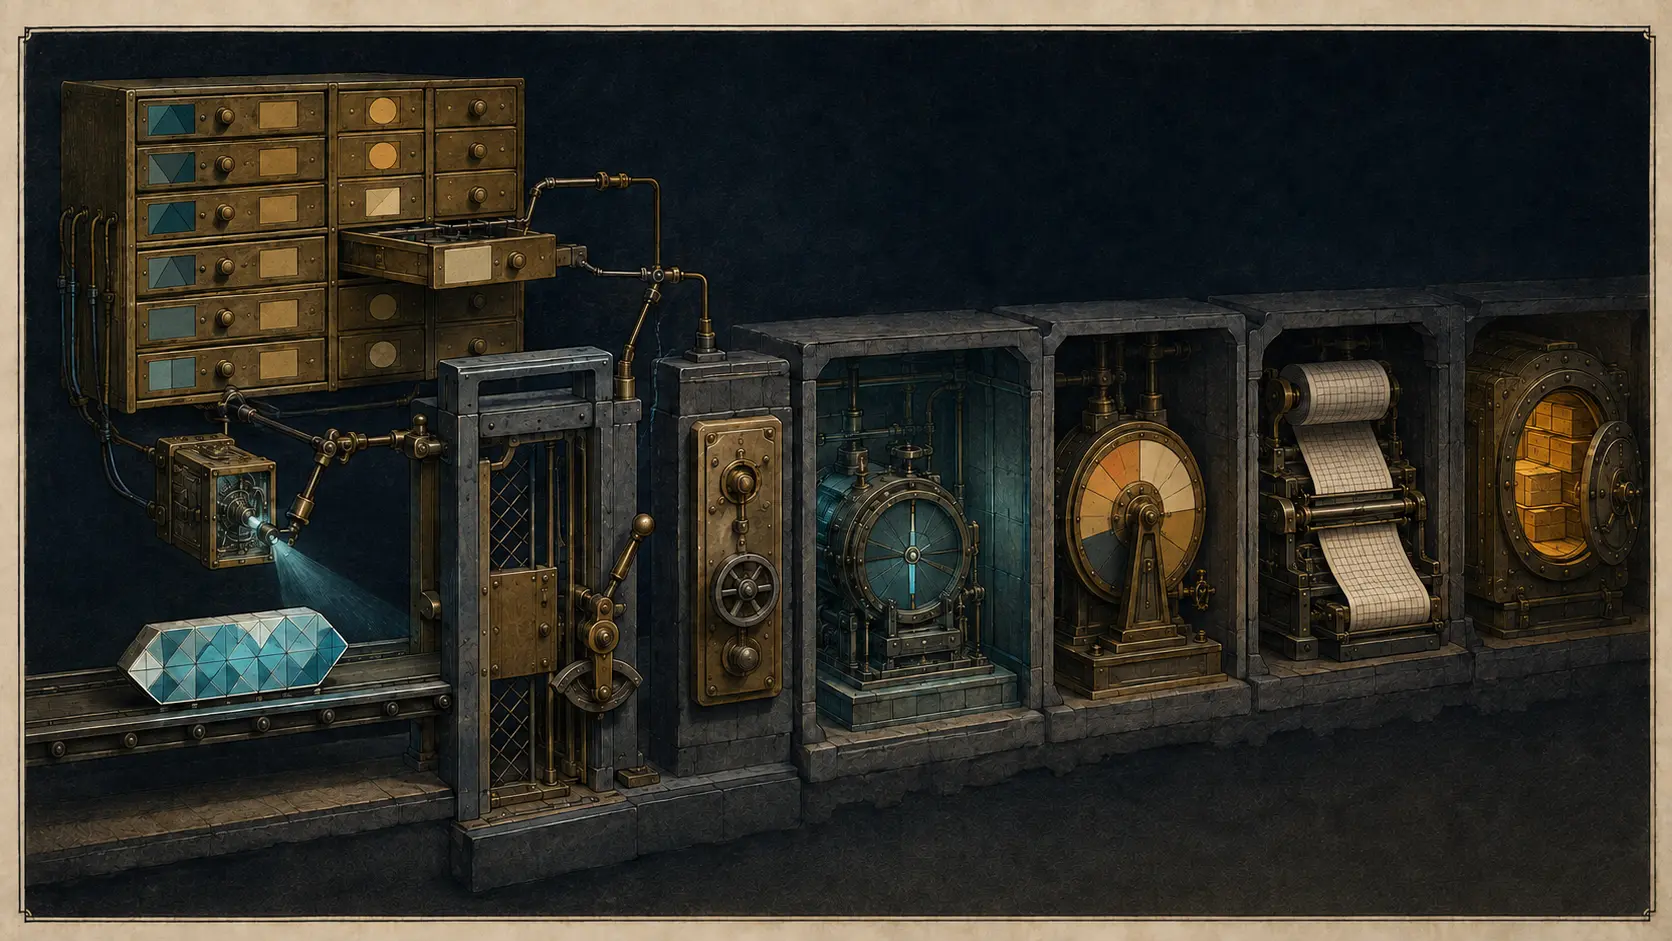
人が料金を知る前に、ソフトウェアが有料の宛先へ進んでしまったらどうなるか。RFC 1681 は1994年、Gopher の自動的な転送を例に、その順序の危うさを描いた。提案は、支払者の区分、あるいは課金アルゴリズム表への索引を宛先アドレスに持たせることだった。機械は接続前に判断できる。しかし、そのビット列は利用者の承諾にも、提供されたサービスにも、正しい請求にもならない。
ケースファイル
GitHub Actions の並行実行グループはデプロイ直列化の判定ではない
GitHub Actions の並行実行グループは、名前を共有するジョブやワークフロー実行の衝突を抑えられる。ただし、それだけで対象環境に対する全操作の順序や、その操作の結果まで証明するものではない。
ケースファイル
Dismiss された Dependabot アラートは修正完了の判断ではない
Dismiss された Dependabot アラートは、リポジトリ上のシグナルをどうトリアージしたかを示す記録である。それは有用な判断であり得る。しかし、依存関係の更新、ビルド、リリース、実行環境での置換までを単独で証明するものではない。

インターネット史
礼儀のRFCは責任を割り振った。世界の審判は作らなかった
1995年、インターネットは日々の作法を一つの RFC にまとめた。ただし、その冒頭で自らの権限を狭く定めている。RFC 1855は Informational であり、Internet Standard ではない。各組織が取り込み、環境に合わせて直せる最低限の指針だった。価値は大文字で怒鳴らないという助言だけにない。送信者、システム管理者、モデレーター、サービス運営者、ローカルな規則の担当を分け、問題を実際に調べられる場所へ戻した点にある。
ケースファイル
PyPIでyankされたリリースはパッケージ撤回の裁定ではない
PyPI の yank は、リリースを索引が選択ツールへ見せる方法を変える。重要な注意信号にはなり得るが、パッケージの削除、公開権限の失効、悪意、脆弱性の確定、既存環境からの消滅を単独で示すものではない。

ケースファイル
Kubernetes NetworkPolicy はネットワークフローの裁定ではない
Kubernetes の `NetworkPolicy` は、選択された Pod に対し、どのレイヤー3/4接続を許可すべきかを明確に宣言できる。しかし、これは特定の接続の逐語的な記録ではない。存在するだけで、ある時点に CNI 実装が適用したこと、selector が特定の母集団を選んだこと、パケットが到達したこと、既存セッションが閉じられたこと、アプリケーション要求が認可され完了したことは証明しない。

ケースファイル
GitHub ruleset のバイパス主体はバイパス事象ではない
リポジトリは、GitHub ruleset をバイパスできる人、役割、チーム、アプリ、鍵をあらかじめ指定できる。それは実在する統制上の決定である。しかし、それだけでは特定の主体が特定の ref で実際にバイパスしたことも、レビュー、マージ、リリース、デプロイが行われたことも示さない。
ケースファイル
PyPIの共同管理者を外してもTrusted Publisherは失効しない
プロジェクトから人を外すことは人間のアクセスに関する有効な判断である。しかし、それだけで自動公開の身元が取り消されたとはいえない。
ケースファイル
KubernetesのAdmission Policy Bindingは適用結果ではない
Admission Policy Binding は、どの規則をどの範囲へ結び付けるかを明示する。特定の API リクエストが実際に評価され、拒否され、保存されたことまでを語る記録ではない。