
トピック
DNS 委任権限
「トピックの観点から見たDNSトピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
記事
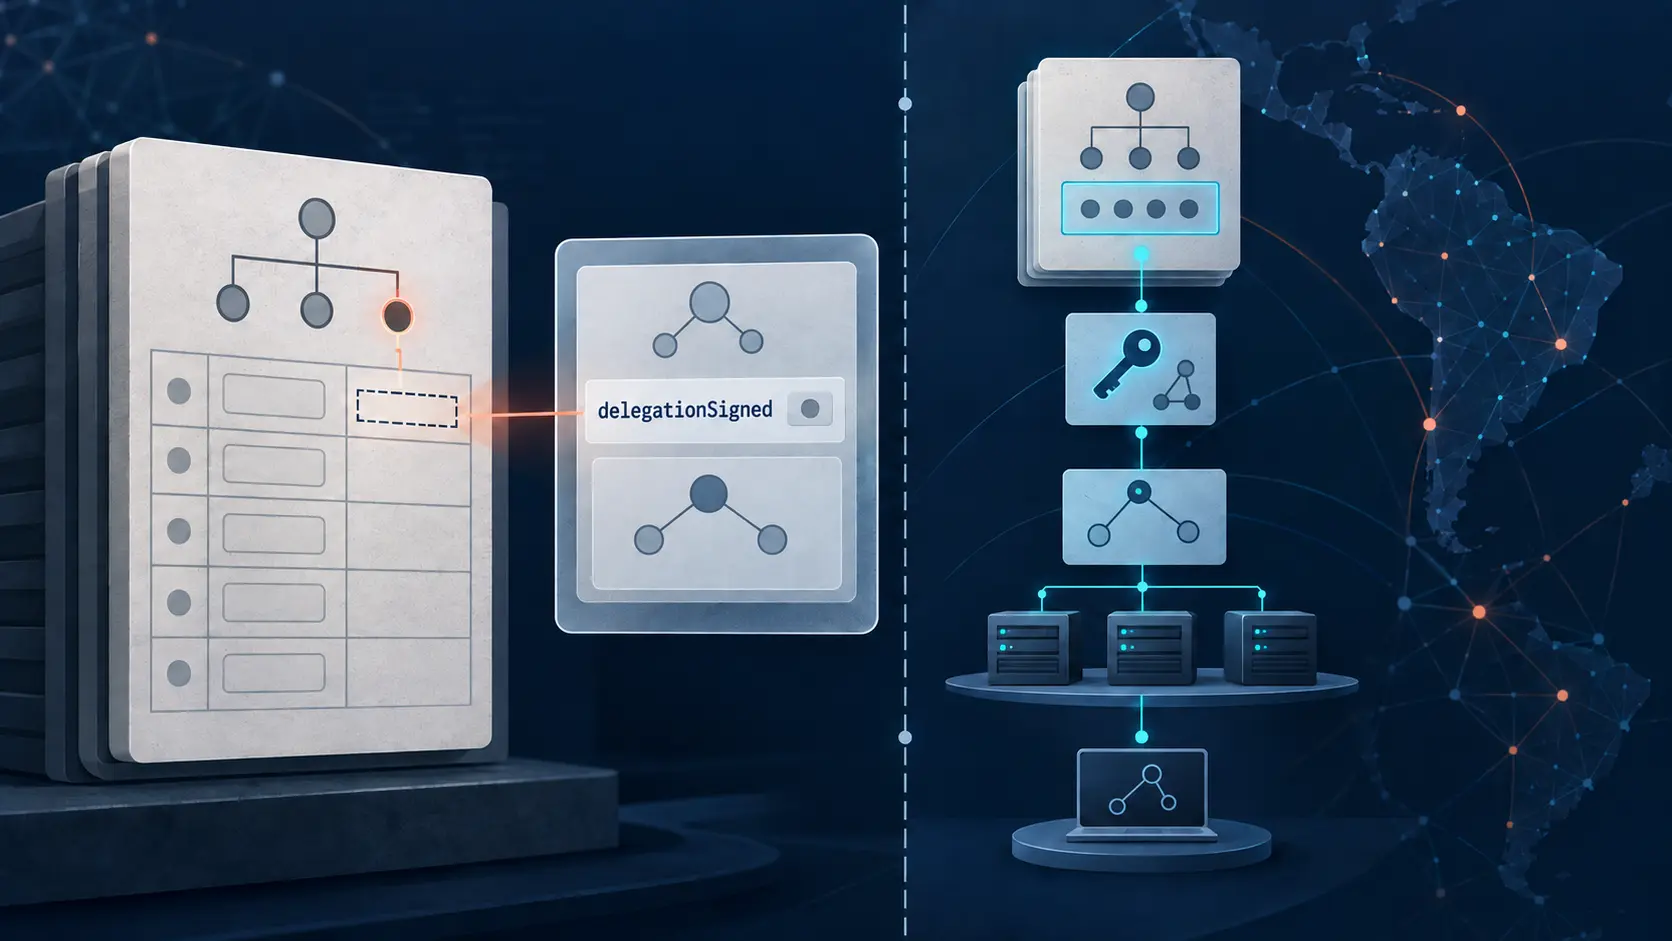
LACNIC RDAP の delegationSigned は親の DS 存在を記録するが、DNSSEC 検証結果ではない
レジストリ応答の真偽値は、DNS のセキュリティ連鎖に対する最終判定のように見えやすい。LACNIC RDAP の `delegationSigned` が答えるのは、登録ビューで親ゾーンに DS レコードが存在すると報告されているか、という狭い問いである。リゾルバーを動かさず、子の鍵も検査せず、現在の検証成功を証明しない。

IETF
共通するネームサーバー1台は継続性の印であり、委任支配の証明ではない
キャッシュ済みの委任をリゾルバーが確かめ直す。親側の NS は大半が入れ替わったが、以前と同じ名前が一つだけ残っている。この共通部分は、キャッシュを継続扱いできるかという問いには役立つ。しかし、移行を誰が承認し、古い入口をなぜ残し、いつ消すのかまでは語らない。

IETF
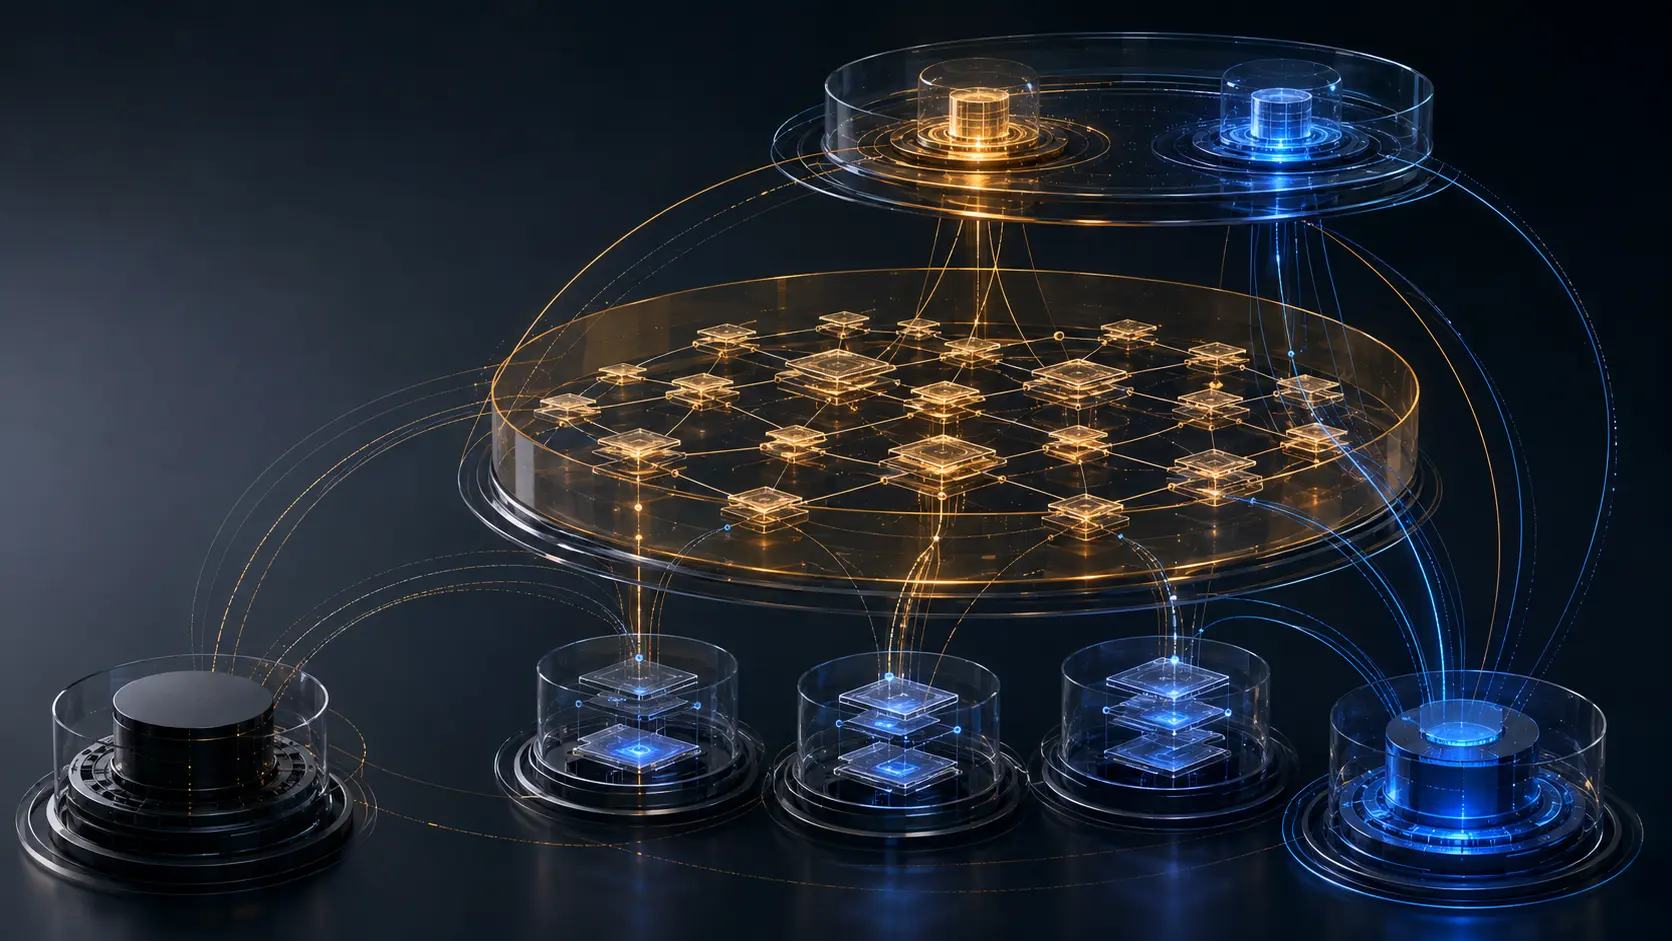
DNSSECのドライランが試すのは一群のリゾルバーであり、インターネット全体ではない
署名済みゾーンの検証が失敗したのに、通常の利用者には名前解決の答えが返る。DNSSEC のドライランが作ろうとするのは、この意図的な矛盾である。障害をまず観測し、まだ強制しない。ただし、その場にいたことを知らせられるのは仕組みを理解するリゾルバーだけだ。静かな画面の外側は、合格した母集団ではなく未観測の領域である。
IETF
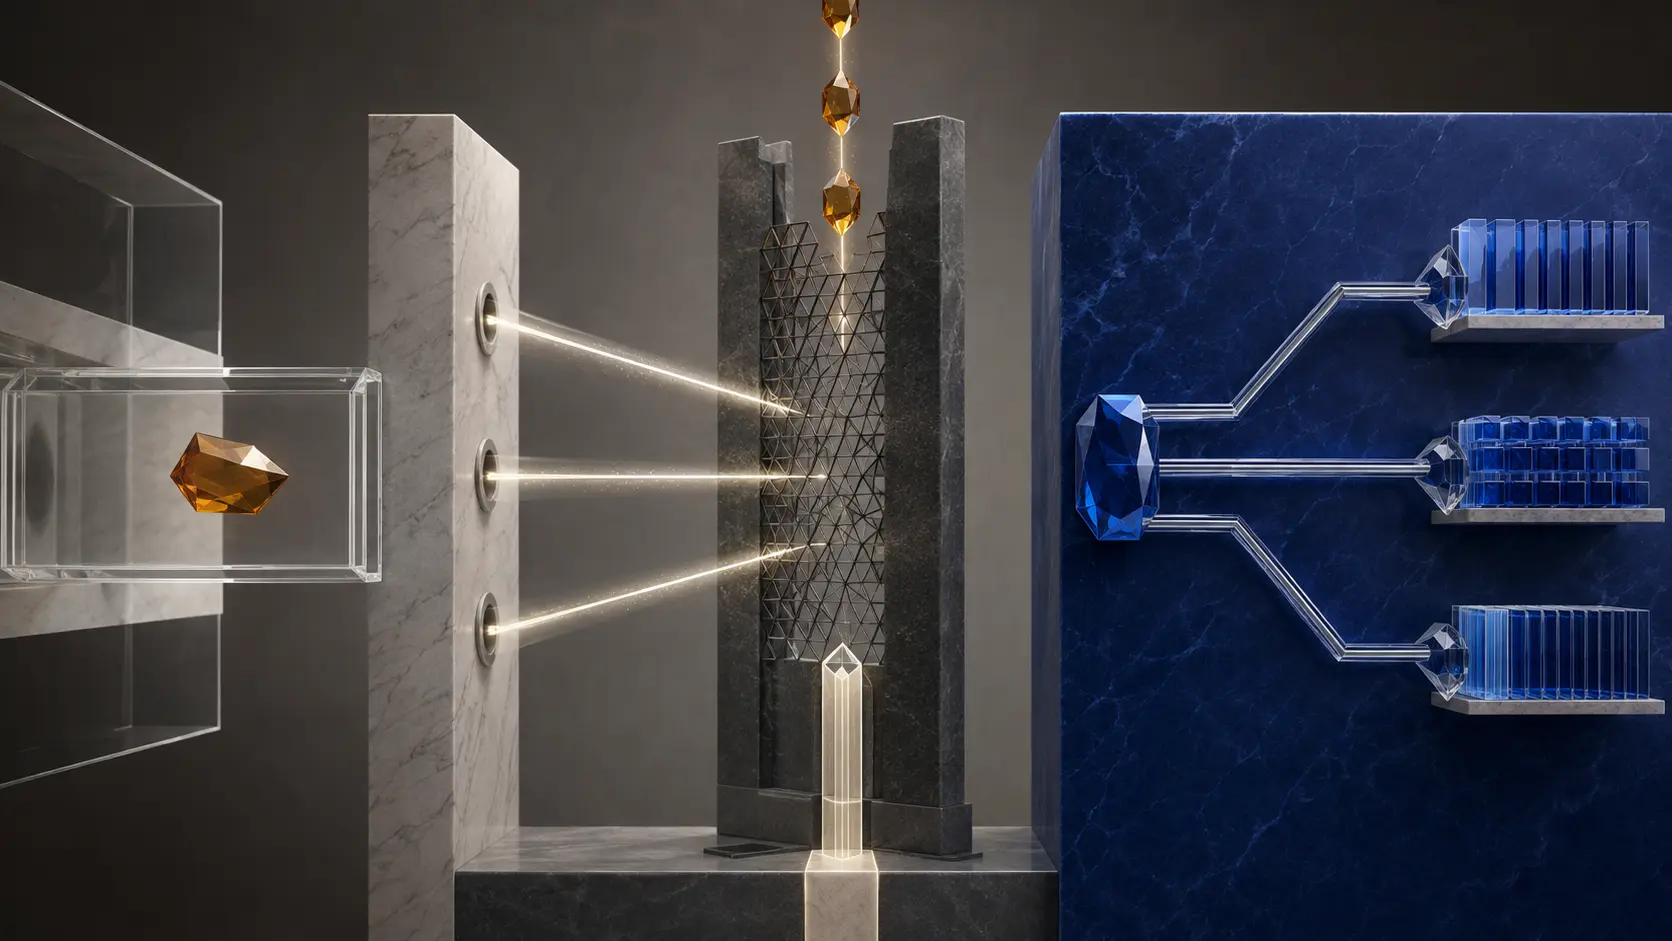
DNSSEC復旧は署名者だけでは制御できない複数の時計で進む
秘密鍵が使えなくなっても、直前までに署名されたゾーンは応答を続けられる。利用者から見れば平常運転、運用者から見れば期限付きの猶予である。DNSOP の新しい作業文書は、この猶予を壊さずに署名機能を戻す手順を示す。同時に、復旧の時間は署名装置だけのものではないと教える。
IETF
自己署名の委任更新が証明するのは鍵であって権限ではない
新しい鍵が「この秘密鍵を持っている」と自己紹介するのは簡単だ。難しいのは、その持ち主が子ゾーンの委任を変更してよいと誰が決めたかを示すことである。DNSOP の提案は、この二つを別の状態として扱う。実装と監査も同じ区別を守らなければならない。

ケースファイル
レジストリロックの定足数は承認を数えても、権限の独立性は証明しない
別々の二人が承認しても、同じメール基盤と回復窓口に依存していれば、攻撃者が越える境界は一つかもしれない。EPP のレジストリロック案は承認数を扱えるが、承認者の支配が独立していることまでは示さない。

ケースファイル
EPPサーバー検証の成功は日付付きの方針判断であり、健全性証明ではない
緑の表示は、それを生んだ観測より長く残り得る。新しい EPP 案は判定を運べるようにするが、永続的な真実にはしない。

ケースファイル
EPPの「同一主体集合」は外部ポリシーを不可分な境界に変える
コマンドに書かれるドメイン名は一つでも、移転や削除の結果は列挙不能な一群へ及び得る。電文は残るが、その境界を描いた規則はプロトコルの外にある。
IETF
更新を止めず、CAA の認可も広げない移行
証明書発行経路を統合するとき、古い入口を残せば可用性は守りやすい。だが同じ CA 識別ドメインの下で、その入口だけがアカウントや検証方式の制約を違って解釈すれば、残したのは予備経路ではなく別の認可規則である。RFC 8657 は、この移行上の緊張を明確にしている。

ケースファイル
DNSフィルタリング通知は一つの説明ではなく三つの判断の連鎖だ
フィルタリングされた名前の理由を示すリンクが画面に現れると、DNS がそのまま説明を返したように見える。実際には、リゾルバが何を出すかを決め、アプリケーションが何を見せるかを決め、利用者が取得するかを決めている。
ケースファイル
社内の名前を公開せずに、例外を確かめる
社内向け DNS を利用してよいと確認するために、社内サービスの一覧まで外部に示す必要はあるのか。RFC 9704は公開する承認とローカルに配る名前の集合を分ける。その設計は、何を見せ、どこまで任せるかという判断も要求する。
インターネット史
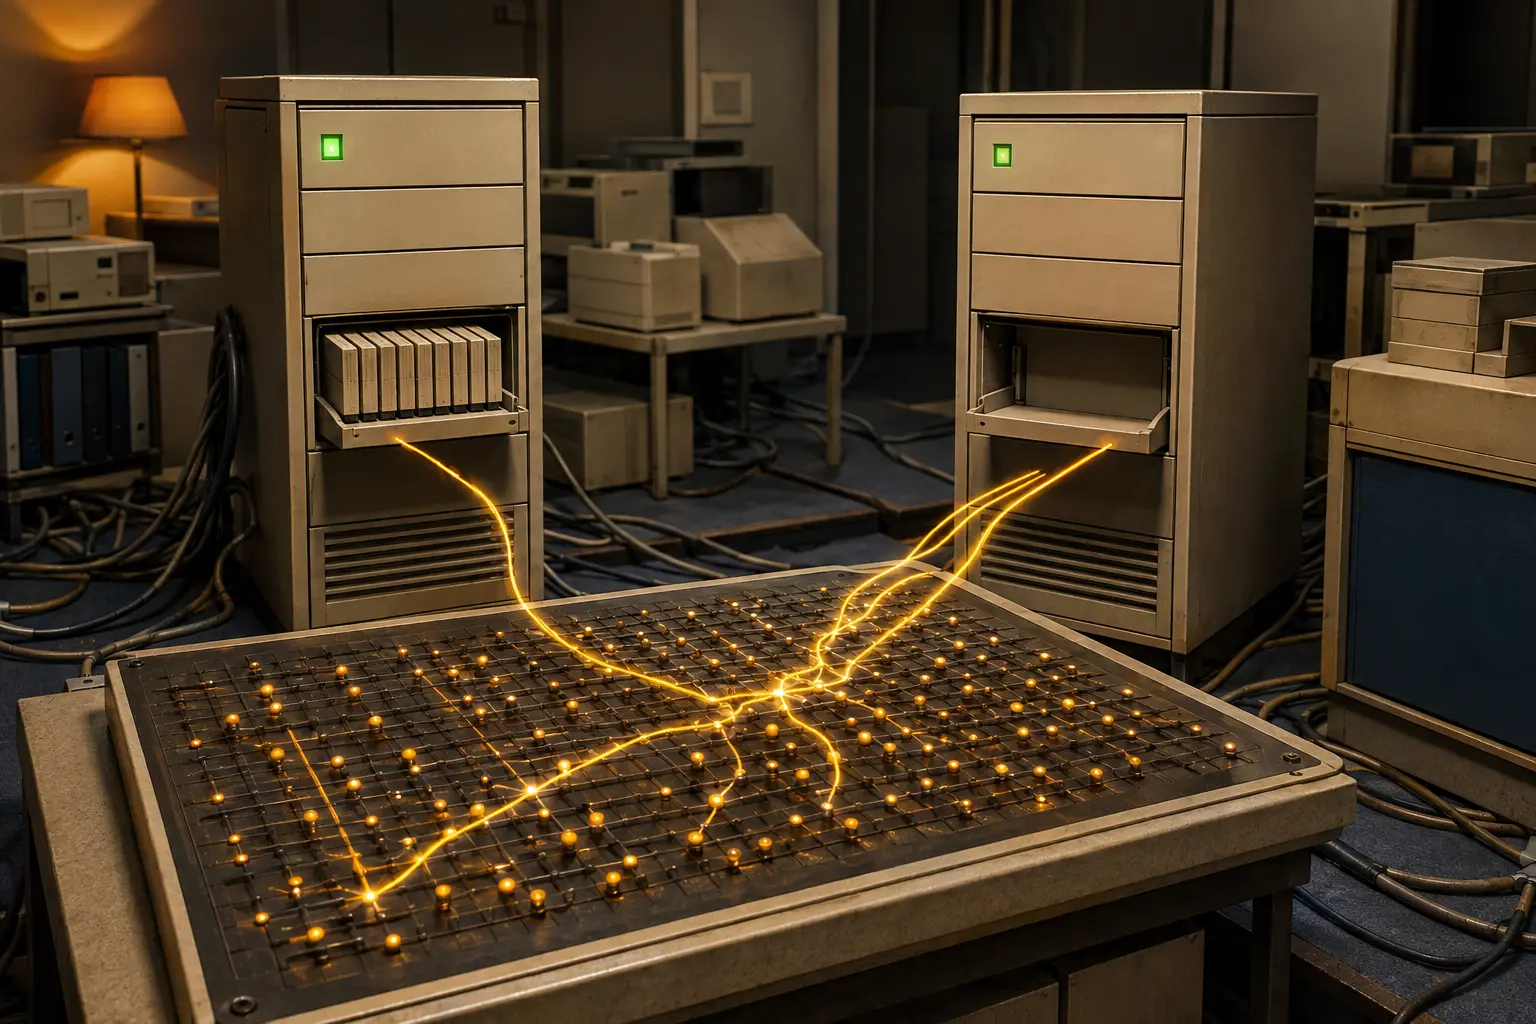
親ゾーンが指名しても、そのサーバーにゾーンはなかった――RFC 1912とlame delegation
DNS の変更は、設定画面で保存した瞬間には終わらない。親ゾーンから古いネームサーバーを消しても、世界各地のキャッシュはしばらくそこへ問い合わせを送り続ける。反対に、新しいサーバーを先に指名しても、相手がまだゾーンを読み込んでいなければ、公開された経路だけが先に動き出す。RFC 1912が「lame delegation」と呼んだのは、この記録と稼働状態の時間差だった。

IETF
DNSOPのDNS統合案が最終意見募集の期限へ、削除処理が決定的な試験に
DNS による本人確認には、入居審査だけでなく退去確認が要る。ドメインの管理者が一度正しいレコードを置いたとしても、そのレコードは消え、名前は失効し、別の登録者へ渡り得る。DNSOP の統合案がワーキンググループ最終意見募集の予定期限を迎えるいま、問うべきは登録ボタンの成功率ではない。古い権限がアプリケーションから消えるまでの時間である。

IETF
Sara Dickinsonと、暗号化だけでは証明できないリゾルバーの約束
DNS の設定画面に鍵の印が出れば、守られたことは確かにある。端末から指定した再帰リゾルバーまでの通信だ。だが、その鍵は問い合わせが到着した後の保存期間や閲覧権限、上流への送信、応答のフィルタリングまでは語らない。Sara Dickinson らがまとめた RFC 8932は、暗号化された経路の先に残る運用判断を、比較可能な約束として表に出した。
グローバルの地域 ISP トレンド
DNS NOTIFY の応答は新しいゾーンが提供中である証明ではない
プライマリが SOA シリアルを更新し、DNS NOTIFY を送る。各セカンダリから応答が届き、再送キューは空になった。それでも一つの権威アドレスは古いレコードを返す。通知の応答は正しかったが、そこから導いた完了判断が広すぎた。

ICANN
Allison Mankinと、原因を証明できなかった名前衝突の標本
ルート DNS で同じ名前が何千回観測されても、それだけでは利用者の数も、名前を作ったアプリケーションも、委任後に壊れる機能も分からない。Allison Mankin が共著した RFC 8023は、正確な観測値と、まだ証明されていない説明の間に境界を置く。
ケースファイル
鍵は見えていた。まだ信頼してはいけない
新しい公開鍵を自分自身で署名し、古い鍵を消すよう親へ頼む。その署名から分かるのは秘密鍵を持っていることまでで、委任を変更する権限までは分からない。9月7日を期限とした DNSOP の最終意見募集で、本当に設計すべき対象はこの間にある信頼状態だ。
ケースファイル
最後の点を消した瞬間、信頼境界がずれた
DNS から見れば、`example.co.uk` と `example.co.uk.` は同じノードを指し得る。ところがアプリケーションでは、二つの表記が別々の安全判断を引き起こすことがある。9月7日に締め切られる DNSOP のワーキンググループ最終意見募集と、2026年の curl 脆弱性を並べると、正規化は表示上の後始末ではないと分かる。どの判定より先に行うかが、境界そのものを決める。
ケースファイル
ローカル網でMOQTリレーを見つけた。広告の権限はまだ見つからない
MOQT Discovery の新しい版は、DNS が接続先を変えても TLS で確かめる名前は変えない、という重要な線を引いた。一方、mDNS で現れたリレーが誰の代理なのかを決める線は、まだ草案にない。
欧州・中東のクラウドサービストレンド
Genesis Cloudのネットワーク境界を読む:登録情報、ピアリング、BGP、DNSは何を証明するのか
登録情報、相互接続、DNS、BGP 観測、アプリケーション到達性を分けて検討し、公開記録が示す範囲と示さない範囲を明らかにする。