
時間軸
複数年
複数年 は、時間軸 の観点から、シグナルが重要であり続けると見込まれる期間という時間軸で BTW Media の記事を整理するページです。直近の運用の変化と、四半期や年単位で進むガバナンス、投資、標準、インフラの長期的な変化を見分けるのに役立ちます。時間軸の前提を、公開された証拠、関係組織、市場環境、顧客への影響、政策圧力、インフラ計画と結び付けることで、動きが緊急なのか、戦略的なのか、裏付けとなる証拠を待つ段階なのかを判断できます。また、時間軸によってシグナルの意味がどう変わるか、影響を受ける可能性のある組織、短期的な対応が必要なインフラ判断と長期的な監視が必要な判断を解説します。

インターネット史
SMTP が切断せずに忘れられたメール――RSET はトランザクションをどう区切ったか
送信者と一人目の宛先を受理した後で、二人目が拒否される。メールそのものは取りやめたいが、正常な接続まで捨てる必要はない。`RSET` は、その未完了メールだけを消したことを双方で確認するための命令だった。

インターネット史
終端の先にも設定がある:DHCPが借りた起動用フィールド
一つの領域で End を見つけても、設定情報を読む仕事が終わるとは限らない。DHCP は起動用の名前を置く古い領域を借りながら、それぞれの境界を残した。必要だったのは、空間を増やす工夫だけでなく、どこをどの順番で読むかという共通の約束だった。

インターネット史
同じ宛先でも、同じ相手とは限らない:DNS NSIDが残す手掛かり
監視画面に並ぶ応答時間が、どのサーバーのものか分からない。任播で共有されるアドレスはサービスの入口にはなるが、応答した実体の名前にはならない。NSID は、その区別を一回の DNS 応答の中に残すための仕組みだった。

インターネット史
照合を止めるべき瞬間:ECN Nonceが消えた一ビットに求めたもの
混雑の印が付いたパケットは、内容を届けながら、送信時の小さな違いを失う。ECN Nonce はその違いを使って受信側の報告を確かめようとした。だが、正しい照合には、照合できない区間を認める仕組みも必要だった。

インターネット史
ポート1で名前を告げる:TCPMUXがホストに残した選択
新しいサービスのたびに専用の番号を得る必要はあるのか。1988年の TCPMUX は、共通の入口で名前を受け取り、その先のプログラムを各ホストに選ばせた。ただし、入口での承諾は処理の成功まで約束するものではなかった。
インターネット史
1ビットではサービスを動かせない:DNS WKSが現在の状態を証明できなかった理由
接続を一度も試さず、DNS にあるポートの一覧だけでメールサーバーを候補から外す。WKS の歴史は、正確に符号化された情報にも、判断を任せられない境界があることを示した。
ケースファイル
同じ 256 でも、同じ記録ではない:IPFIX の観測ドメインが定める証拠の範囲
接続が戻り、収集装置に再び 256 という番号が届く。前の接続で覚えた項目の並びを当てはめれば、数字は読めるかもしれない。しかし再接続の前後で、その番号が指す定義まで同じとは限らない。障害は通信の停止ではなく、意味の連続性を勝手に仮定した瞬間に始まる。

インターネット史
一台のサーバーが知る名前しか答えられなかった問い:DNSがIQUERYを退役させた理由
かつて DNS には、Question 欄を空にし、Answer 欄へ先に資源レコードを置く問い合わせがあった。サーバーは、その値を持つ名前を逆に探して返す。名前から値へ進めるなら、値から名前へ戻ることもできそうに見える。しかし DNS が分散していたのはデータだけではない。権威をたどる道筋も名前に沿って分散していた。任意のレコード値には、その値を完全に知るサーバーへ導く委任の道がなかった。IQUERY が返せたのは、選ばれた一台が偶然知っている範囲だった。
ケースファイル
TXT レコードは正しかった。それでも委託先はドメインではない――ACME DNS-01 と委任された検証権限
アプリ、CI、社員アカウント、証明書保管庫から委託先を外した企業が、契約終了を完了扱いにした。だが DNS には `_acme-challenge` を委託先の検証ゾーンへ送る委任が残っていた。委託先の ACME アカウントが新しいワイルドカード証明書を注文すると、正しい TXT ダイジェストが現れ、プロトコル上の検査はすべて成功した。壊れていたのは ACME ではなく、DNS まで届かなかった権限棚卸しだった。

インターネット史
どのパケットが届いたかを言えない応答――KarnのアルゴリズムがTCPに測定を拒ませた理由
同じシーケンス範囲が二度送られる。最初の送信に対するタイマーが切れ、再送が行われ、その後に一つの ACK が前進する。受信の進展は分かる。しかし、その ACK を生んだのが遅れて届いた最初の送信なのか、再送なのかは分からない。Karn のアルゴリズムは、この欠けた因果関係を無理に埋めなかった。TCP は、根拠のない往復時間を時計に教えるより、測定値を一つ失う方を選んだ。
ケースファイル
DNS 応答が Secure でも、接続先はまだ選ばれていない:SSHFP 指紋の権限境界
運用担当者は `ssh db` と入力した。ネットワーク由来の検索サフィックスが短い名前を別の完全修飾名へ展開した。その SSHFP は DNSSEC Secure、提示されたホスト鍵の指紋も一致した。証明はすべて正しかった。ただし、利用者が意図したデータベースではなく、クライアントが選んだホストについてである。
ケースファイル
署名は通った。それでも From は署名者ではない――DKIM ドメイン署名の権限
画面の From ドメインには `bank.example`、判定には DKIM pass と出た。実際に署名したのは攻撃者の `receipt-alert.example` だった。検証は正しい。一つのドメインの証拠を別の名前へ移した判断が誤っていた。
ケースファイル
ダイジェストは一致した。それでも送信者は不明だった――HTTP `Content-Digest` が持つ権限の限界
設定ファイルは通信中に壊れたのではない。最初から有害で、しかも正しく計算された `Content-Digest` が付いていた。サービスは「検証済み」と表示し、そのまま変更を適用した。攻撃者はハッシュ関数を破っていない。本文とダイジェストの両方を自分で用意しただけだ。

インターネット史
沈黙が誤って推測したマスク――ICMPは新しいホストにサブネットをどう教えたか
起動したばかりのホストには IPv4 アドレスがある。しかし、どの宛先が同じ回線上にあり、どこから先をゲートウェイへ渡すべきかはまだ分からない。そこでマスクをブロードキャストで尋ねる。返事はない。古い仕様はアドレスクラスに基づく非サブネット化マスクを暫定利用させたが、その推測が誤り得ることも認めていた。正規の agent が存在しないのではなく、一時的に停止しているだけかもしれないからだ。agent が戻れば、自発的な Reply が過去の推測を直す。この小さな仕組みは、沈黙から選ぶ暫定動作と、設定を公示する権限を分けていた。
ケースファイル
ヘッダーはクライアントを名乗った。接続元は同意しなかった:HTTP `Forwarded` とプロキシ連鎖の権限
本来は二段のリバースプロキシだけが到達できるオリジンに、外部から直接接続できる経路が残っていた。送信者は管理用許可リストのアドレスを `X-Forwarded-For` の左端に置き、IP 制御を通過した。文字列の解析は成功していた。失敗したのは、その接続元に過去の通信経路を証言する権限がなかったことである。
ケースファイル
TLSコンテキストを選んだ名前に、要求を許可する権限はない:SNIという経路ヒント
障害ではなく、成功ログが問題を隠した。ClientHello の`tenant-a.example`から意図した証明書が選ばれ、TLS 1.3も完了した。ところが認可層は、その選択ラベルを利用者の tenant ID として受け取った。クライアントはまだ何者とも確認されていなかった。

インターネット史
ファイアウォールが安易に消せなかったラベル――閉域網に残ったIPv4 Security Option
見慣れない Security Option を削れば、パケットは安全になるように見える。だが感度ラベルを使うネットワークでは、削除後のパケットは拒否されるか、入口インターフェースの暗黙ラベルを与えられる。その値が元より高いことも低いこともある。タイプ130が残った理由は、公開インターネットが機密通信を常用したからではない。同じ市販ルーターが、公開網にも閉じた多段階セキュリティ環境にも置かれ得るため、装置の初期設定だけではラベルの不要性を判断できなかったからである。
ケースファイル
証明書署名は通った。それでも握手は終わっていない:TLS 1.3 `Finished` の証拠境界
監視基盤は、サーバーの CertificateVerify 検証が成功した瞬間に「認証済み接続」を一件加算した。直後の`Finished`は不正で、クライアントは`decrypt_error`として接続を終了した。署名が証明した内容は正しかった。誤っていたのは、その証明にまだ到達していない完了状態まで背負わせた運用側だった。
インターネット史
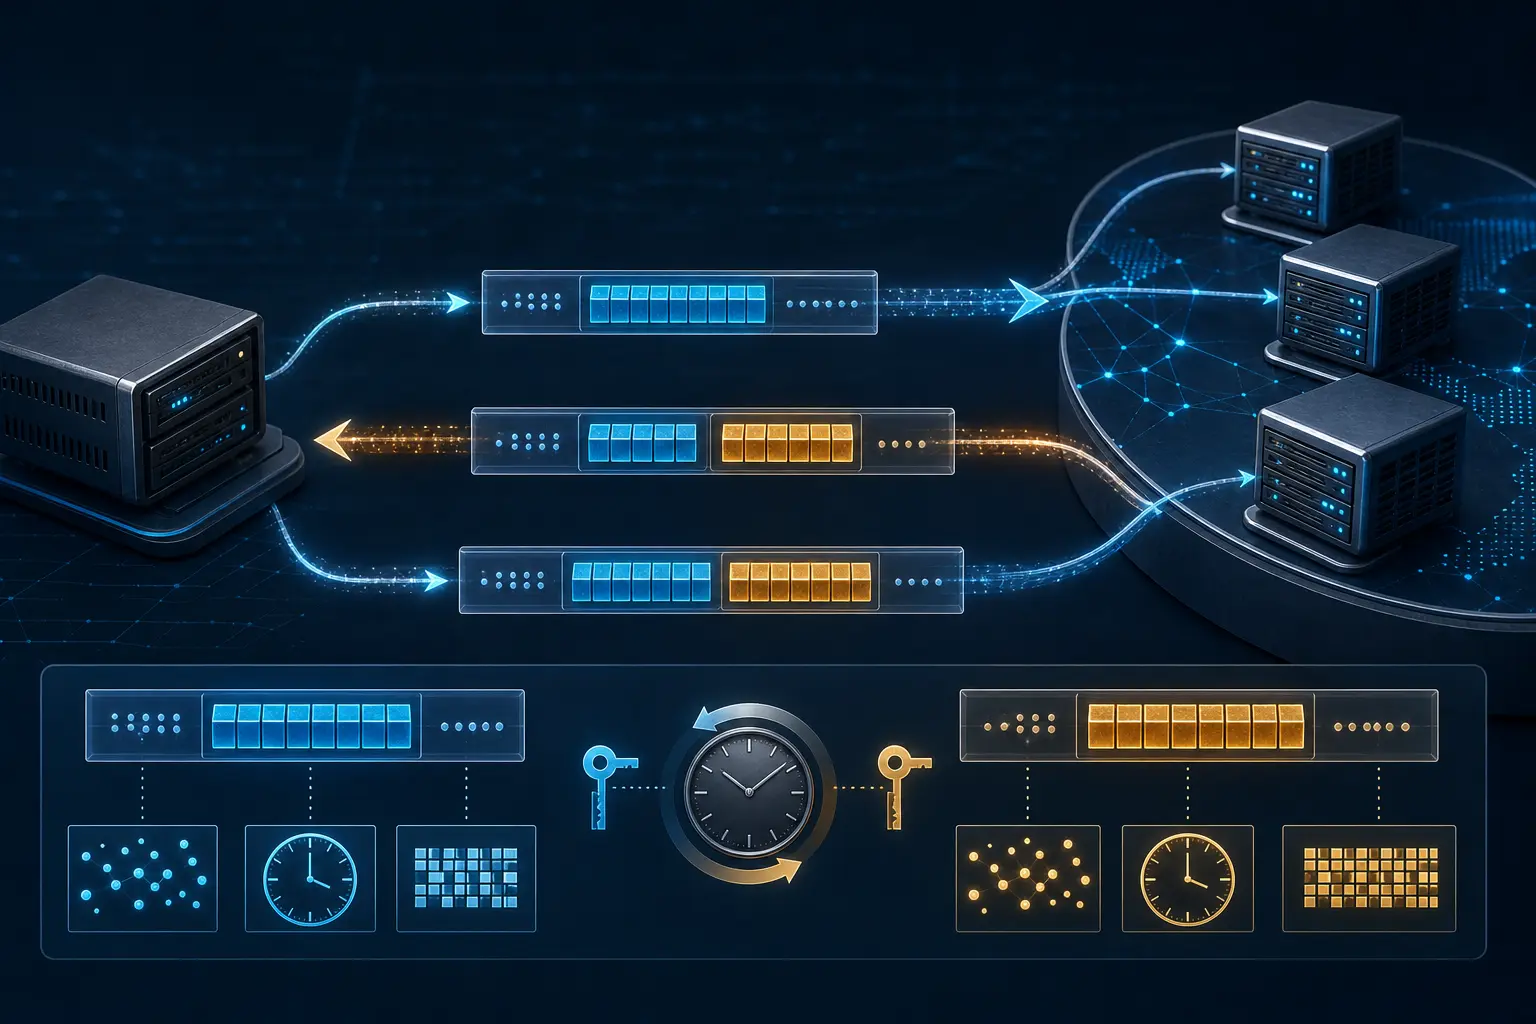
返り道を証明したトークン――DNS Cookiesが身元証明ではない理由
EDNS に加わった小さなオプションは、DNS サーバーが UDP の送信元アドレスから読み取れる事実を一つ増やした。送信者が誰かではない。その見かけ上のアドレスへ以前送った応答を誰かが受け取り、サーバー発行のトークンを持ち帰った、という限定された事実である。

IETF
パケットは失われる前に印を受けた――ECNが問い続けた輻輳の知らせ方
インターネットは長いあいだ、損失を輻輳の証拠としてきた。キューがあふれ、パケットが届かず、送信側が速度を落とす。Explicit Congestion Notification(ECN)は、その順序を変えた。パケットを壊さずに警告を載せられるようにしたのである。ただし、2ビットが意味を持つには、キュー、受信側、トンネル、送信側が同じ約束を守らなければならない。