
影響
Critical
「影響」の観点における Critical の影響度分析は、想定される影響度、運用上の影響、意思決定上の重要性が同等な記事を取り上げます。このページを使えば、日常的な市場情報と、計画・調達・政策・顧客への影響を及ぼし得る、より影響度の高いガバナンス、インフラ、セキュリティ、投資のシグナルを切り分けられます。また、このページは影響度の区分を、公開された証拠、関連組織、地域事情、運用上の依存関係、サービスの継続性、競争環境、投資のタイミング、法令順守、顧客リスクと結び付け、どの動きをより深く注視すべきか、どの主体が最も影響を受けやすいか、シグナルが運用や市場計画にどう影響するかを判断する助けとなります。
北米の機関
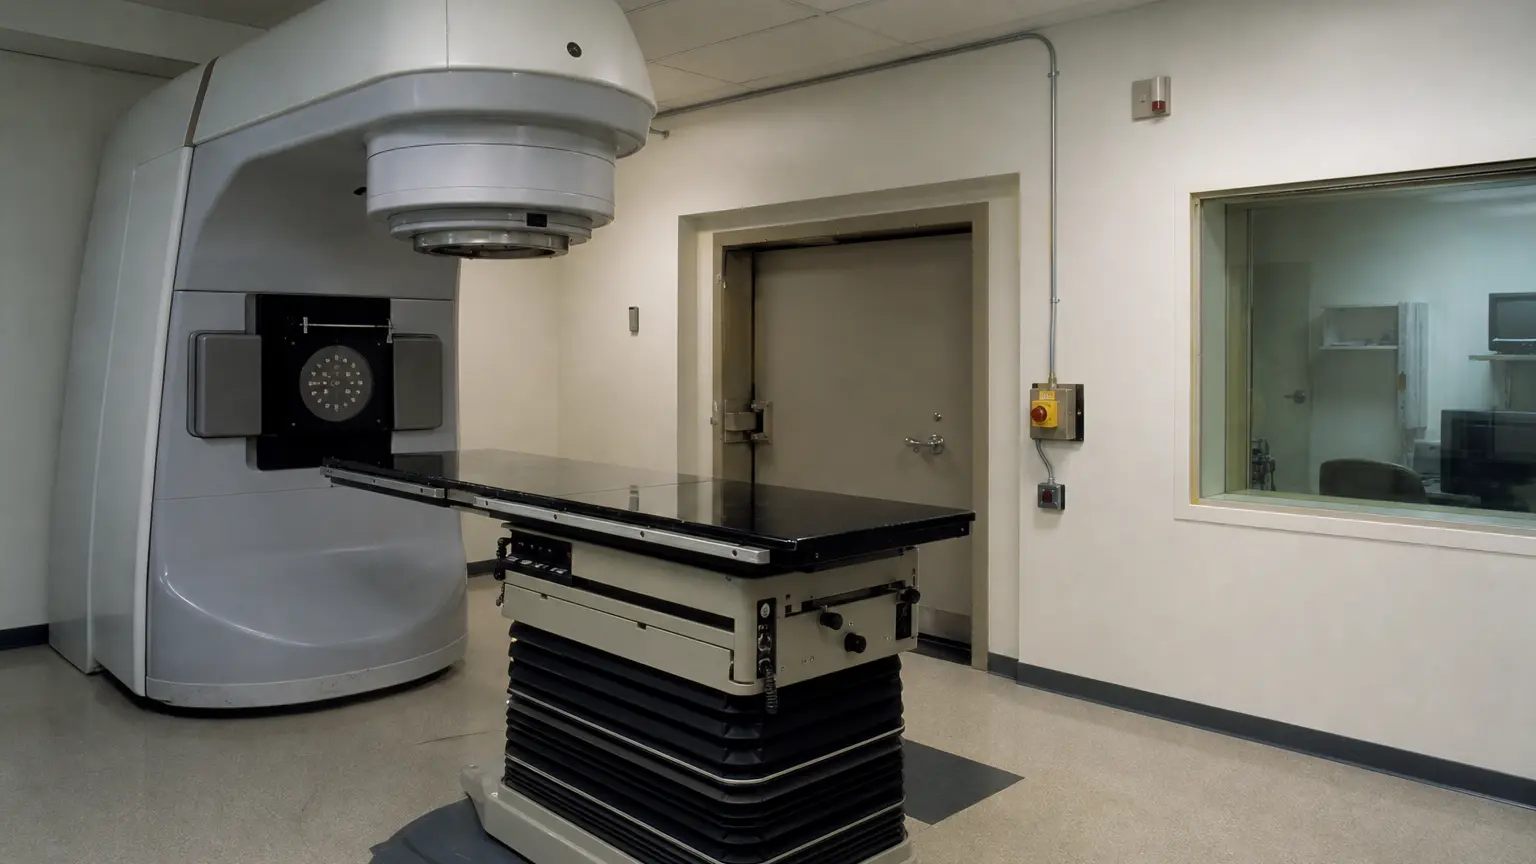
AECL Therac-25 がソフトウェア依存のインターロックを医療機器の安全性説明責任のテストにした
Therac-25 の放射線過剰被曝は、しばしば2つのプログラミング欠陥に関する警告的な逸話として語られます。しかし、公的記録はより厳しい結論を支持します。タイミング依存のソフトウェア経路が3つのよく理解された事故の直接の引き金となりましたが、Atomic Energy of Canada Limited が不可欠な保護を独立したハードウェアからソフトウェア制御システムに移したため、壊滅的な被曝が可能になりました。そのシステムのハザード分析、インターフェース、テスト、インシデント学習、是正措置プロセスは、障害の結果に対して適切ではありませんでした。したが…
北米の機関
フリントの水危機が腐食抑制を公共水道の説明責任の試練にした
フリントの水危機は、老朽配管や実験室の誤りによる不可避の結果ではなく、州管理下での水源変更と腐食抑制の欠如が原因でした。警告を無視した機関、その後の修復と和解も、説明責任にはシステム基準値以上の管理記録や世帯保護、健康追跡、住民の異議申し立てが必要だと示しています。

ケースファイル
Grenfell Tower が可燃性クラッディングを建築安全の説明責任の試金石とした
グレンフェルタワー火災は、小さな家庭火災が外部壁システムを通じて建物全体の大惨事となった説明責任事例です。72名の死亡につながった長い失敗の連鎖を調査します。

グローバルの機関
Vale Brumadinho、テーリングダム安定性宣言を独立保証説明責任テストの対象に
ダム B1 は署名不足で崩壊したわけではない。限界的な安定性、不完全なリスク伝達、有料保証が長期間記録され、宣言として圧縮されて Vale、規制当局、市場へと不確実性よりも遠くまで伝わった後に崩壊した。耐久性のある説明責任の問いは、技術者が署名したかどうかではなく、運用チェーンの外側の機関が証拠、権限、独立性を持って2019年1月25日以前に疑念を排水、閉鎖、移転、避難に変換できたかどうかである。
グローバルのクラウドサービス
SolarWinds、検知の遅れがサプライチェーンの説明責任の欠けた部分に
SolarWinds の記録は通常、署名付きアップデートの侵害として記憶されているが、より難しい説明責任の教訓は時間に関係する。信頼されたソフトウェア工場が改変され、顧客が露出し、第三者の被害者が発見した後にのみ一般がリスクを知り、その後の修復では次の悪意あるビルドパスがより早く検出されることを証明しなければならなかった。

グローバルの国内通信事業者
Rogers はキャリアのコントロールプレーン脆弱性を公共サービスの説明責任問題にした
Rogers の2022年7月の障害は、キャリアのルーティング変更の中から始まりましたが、その説明責任記録は、電話、デビット決済、緊急アクセス、地方自治体の運用、輸送調整、卸売サービス、中小企業の継続性が同じキャリア制御プレーンを共有していることを発見したすべての人に属しています。

グローバルのクラウドサービス
Kaseya はマネージドサービスの検出遅延を下流の説明責任問題とした
Kaseya VSA ランサムウェアインシデントは、マネージドサービスのコントロールプレーンにおける検出遅延がベンダーやプロバイダの層に留まらないことを示した。多数の顧客を管理する製品が配信経路となると、中小企業や公共団体が、数段上流の組織からの通知タイミング、シャットダウンガイダンス、証拠のギャップを引き継ぐ可能性がある。

グローバルのクラウドサービス
マースクは、NotPetya がいかに収益継続性を運用制御の課題に変えたかを示した
NotPetya は船舶を拿捕しなくてもマースクの事業に損害を与えた。身元確認、予約、ターミナル、貨物情報、顧客チャネルを信頼不能にすることで、破壊的マルウェアは収益継続性を運用制御の問題に変えた。デジタル制御基盤が再構築される間、誰が海運ネットワークの貨物受付、移動、リリース、説明を継続できるのかという問いである。

グローバルの機関
NHS WannaCry が古いソフトウェアを公共サービスの共通モード依存症に変えた
WannaCry はランサムウェアとして記憶されているが、NHS の説明責任の教訓はもっと広い。古いオペレーティングシステム、不均衡なパッチ適用、地域トラストのばらつき、不明確な所有権が、既知のソフトウェアの弱点を、多くの場所で同時にケアをキャンセルできる共有の公共サービス依存症に変えた。
グローバルのクラウドサービス
Dyn は DNS 依存を収益継続のアカウンタビリティ問題とした
2016年10月の Dyn への攻撃は、DNS 解決が上流で失敗すると、サーバーが稼働していても公開到達性が失われることを示した。アカウンタビリティの問いは、プロバイダー集中、DDoS 吸収、フェイルオーバー設計、顧客通知、収益継続が攻撃されたネームサービスプロバイダーに依存しないという証明に対して、誰が実効的な制御を持っていたかである。

グローバルの機関
CISA が Log4Shell 修復を証明問題に:パッチのスローガンではなく
Log4Shell は緊急の脆弱性であるだけでなく、政府、ベンダー、クラウドプロバイダー、ソフトウェアサプライヤー、顧客が、深く埋め込まれたコンポーネントが発見され、修正され、緩和され、監視され、依存関係の漂流によって再発しないように証明できるかどうかの公的なテストでした。
グローバルのクラウドサービス
CrowdStrike、エンドポイントコンテンツ更新を共通モード依存性のテストに
2024年7月の Falcon インシデントは、セキュリティ更新をグローバルな継続性イベントに変え、信頼されたエンドポイント制御が同期化された障害経路となり得ることを示した。

グローバルの機関
アイルランド HSE、ランサムウェア復旧を検証可能な修復説明責任の試練に
2021年にアイルランドの Health Service Executive(HSE)を襲ったランサムウェア攻撃は、国民の公衆衛生を混乱させた後、医療 IT の復旧が第一の責務に過ぎないことを示しました。より難しい説明責任の試練は、セグメンテーション、バックアップ、アイデンティティ、監視、ガバナンス、臨床ダウンタイム手順、復旧リハーサルにおいて何が変わったかを証明することです。

グローバルの機関
ICRC は人道的データ保護を安全性・説明責任の問題にした
ICRC へのサイバー攻撃は、人道データが通常の顧客データではないことを示した。行方不明者、離散家族、被拘束者、移民、人道保護を受けている人々の情報が漏洩したとき、説明責任の問題は安全性に変わる:データ最小化、ホスティングのセキュリティ、パートナーアクセス、検出、開示、家族再会サービスの継続、そして脆弱な人々が単独でリスクを負わされていないことの証明を誰が管理していたのか?

グローバルの機関
Fujitsu、Horizon 欠陥開示でサプライヤー誠実さの説明責任を問う
Fujitsu の Horizon スキャンダルにおける役割は、別の機関が起訴決定を担当している場合でも、サプライヤーが公共の害を形成できることを示している。説明責任の問題は、欠陥ログ、リモートアクセス記録、専門家証拠、サポート知識、および契約エスカレーションが、技術的不確実性が人間の責任になる前に十分な誠実さをもって開示されたかどうかである。

グローバルの機関
NHS WannaCry がローカルパッチガバナンスをケアキャンセルの説明責任テストに変えた
WannaCry は2017年5月、NHS のサイバーリスクを患者安全の問題に変えたのではなく、その問題がすでに存在していたことを明らかにした。今回の発生により、地域のパッチ決定、サポート対象外システムの例外、国の警告、診断機器の制約、キャンセルされたケアの記録が、一つの説明責任の連鎖の一部となった。公衆の疑問は、エンドポイントをクリーンアップできるかどうかだけではなかった。患者が予約、処置、信頼を失う前に、パッチガバナンスがケア継続性管理として管理されていたかどうかであった。

グローバルの機関
アイルランド HSE、ランサムウェア復旧報告を臨床継続性説明責任の試金石に
2021年のアイルランド HSE ランサムウェア攻撃は、復旧報告をケア提供の一部とした。国民は単にサーバーが復旧されているという情報を聞くだけでなく、患者、臨床医、病院、公共機関、納税者は、どのサービスが安全か、どの手作業プロセスがケアを支えているか、どのシステムが最初に復旧するか、そして国の復旧状況が技術的な都合ではなく臨床リスクに合致しているかを知る必要があった。

グローバルのクラウドサービス
Microsoft Storm-0558 がログ保持とトークン証明をクラウド説明責任のテストにした
Microsoft Storm-0558 インシデントは、クラウド顧客がプロバイダ側のトークン障害を独自に再構築できないという説明責任の問題を浮き彫りにしました。この記録は、政府機関、企業テナントなどにとって重要です。

グローバルの機関
UnitedHealth は Change Healthcare の請求フローを医療金融説明責任の試金石にした
UnitedHealth はリスクと説明責任の事例です。なぜなら、説明責任の問題は、クリアリングハウスの障害が小規模診療所や薬局が提供したケアをタイムリーな支払いに変換できない場合に、医療金融危機に発展する可能性があるからです。公開記録は、患者、薬局、医師診療所、病院、支払者、規制当局、納税者、医療技術購入者にとって重要であり、復旧と支援が依存の規模に見合っているという証拠が必要でした。
グローバルのクラウドサービス
CrowdStrike は検出速度と開示順序をエンドポイントの説明責任の一部に据えた
Falcon の障害は、通常、Windows ホストをクラッシュさせた欠陥コンテンツリリースとして記憶されている。しかし、より鋭い説明責任の問いは、リリース後の数分から数時間の間に世界が何を見ることができたかにある。CrowdStrike がクラッシュパターンをどれだけ迅速に検出したか、共通原因をいつ理解したか、顧客への指示をどのように順序付けたか、そして、特権的なクラウドからカーネルへの制御プレーンが手動復旧よりも前に害を表面化させることを、エンドポイントセキュリティプロバイダーが証明できるかどうかである。