
主要領域
Risk and Accountability
主要領域 の観点では、「Risk and Accountability」の調査・分析は、記事を主要な領域ごとに整理し、インターネット基盤、運営・政策、接続市場、デジタル資本といった関心分野を追いやすくします。このページでは、関連記事、公開証拠、機関、企業、人物、地域的な影響、運用上の依存関係、市場の文脈をまとめ、別々のカテゴリページに散らばりがちな情報を一覧で確認できます。また、対象領域の説明、関与しうる主体の類型、市場・制度の文脈、シグナルを比較する際に参照すべき資料も示します。運用者、アナリスト、制度・政策の関係者は、同じ領域がイベント、プロフィール、市場の変化、公開証拠、地域依存、長期的なインフラ判断に、時間を追ってどのように現れるかを確認できます。

グローバルの機関
デルタ航空、CrowdStrike の障害を復旧責任とサプライヤー責任のテストに変えた
デルタ航空は、2024年7月19日に世界中の Windows エンドポイントを無効にした欠陥のあるセキュリティコンテンツアップデートを引き起こしたわけではない。その事実は重要だが、説明責任の問題の終わりではない。デルタの回復の遅れは、サプライヤーインシデントを航空会社の回復力の事例に変えた。エンドポイントの復旧、乗務員と航空機の回復、乗客への救済、ベンダー保証、公の主張、そして運営責任とサプライヤー責任を分けるために必要な証拠を、誰が管理していたのか?

グローバルのクラウドサービス
Fujitsu Horizon:公共会計スキャンダルとサプライヤーの記録
Horizon スキャンダルは、郵便局の訴追の物語として語られることが多いが、人的被害と制度的権力に関する限りそれは正しい。しかし、これはサプライヤーの説明責任の物語でもある。Fujitsu とその前身は、システム、サポート知識、欠陥記録、リモートアクセス機能、そして郵便局の決定や裁判所が依拠してきた技術的証拠を運用してきた。問題は、ソフトウェアサプライヤーが単独で郵便局長を訴追したかどうかではない。システム証拠を実質的に管理していたサプライヤーが、信頼性の低い会計データを実際よりも確実に見せかけるのを助けたかどうかである。

グローバルの機関
NHS England と WannaCry:パッチ適用の失敗がケア継続性の試練となった事例
WannaCry は、単に忘れられたパッチを露呈したのではなく、ガイダンスを発行し危険を検知しながらも、患者ケアが依存する前に地域組織が行動したことを証明できなかった分散型の説明責任システムを明らかにした。NHS England の事例は、この障害がサイバー衛生の欠如をキャンセルされた予約、救急ケアの転送、紙の回避策、診断の遅延、そして是正のための公的費用に変換した点で重要である。実務上の問いは、パッチ適用、サポートされていないシステム、地域トラストの自治、国家的ガイダンス、インシデント対応、継続性の選択を誰が管理したかである。
グローバルのクラウドサービス
DYN は DNS アウトソーシングが共通モード障害になりうることを示した
2016年の DYN 攻撃はインターネット全体を停止させたわけではない。それはより狭く、より教訓的なことを行った。共有された権威 DNS プロバイダが圧倒されたために、本来は健全な多数のサービスが到達不能になったのである。したがって、説明責任の問いは、誰が Mirai を用いた DDoS キャンペーンを開始したかだけではない。誰が権威 DNS の回復力、顧客依存の設計、IoT ボットネットの露出、インシデント通信、およびマネージド DNS の集中が同時的な公共の到達不能性に転じる前の多様化を制御していたかである。

グローバルのクラウドサービス
Akamai と誤検知:エッジセキュリティが可用性リスクに変わる時
防御制御は二方向で失敗しうる。一つは敵対的トラフィックを見逃すことであり、もう一つは正当なトラフィックを誤分類して、本来守るべきサイトを到達不能にすることである。Akamai の公開記録には、この両方の説明責任シグナルが含まれている。2026年の Bot Manager 誤検知によって正当なエンドユーザートラフィックが拒否され、2021年の DDoS 保護ルーティング障害によって保護対象サイトが到達不能になり、2021年にはエッジ設定変更に起因する DNS…

グローバルの国内通信事業者
Pakistan Telecom と国内フィルターを逸脱した YouTube 経路ハイジャック
2008年の YouTube 経路ハイジャックは、国内ブロック命令から始まり、インターネットの制御プレーンが誤った起点からのより詳細な経路広告を受け入れたため、世界的なルーティング障害へと発展しました。Pakistan Telecom が YouTube のアドレス空間の一部に対する経路をオリジネートし、PCCW Global がこれを伝搬させました。世界中のルーターがこのより詳細なパスを優先しました。YouTube…
グローバルの機関
JBS はランサムウェアを食料供給の継続性問題にした
2021年の JBS ランサムウェア事件は単なる企業恐喝の事例ではなかった。これは、工場の操業が集中化されたデジタル信頼に依存しているときに、集中化された食肉加工業者、公的機関、生産者、労働者、小売業者、消費者がどのように不確実性を吸収するかという、短く鋭いテストであった。説明責任の問いは、単に JBS が迅速に復旧したかどうかではない。誰がセグメンテーション、工場再開、身代金対応、市場コミュニケーション、生産者の継続性、そして食料供給の被害が単に移転されたのではなく封じ込められたことを証明するために必要な証拠を管理したかである。
グローバルの機関
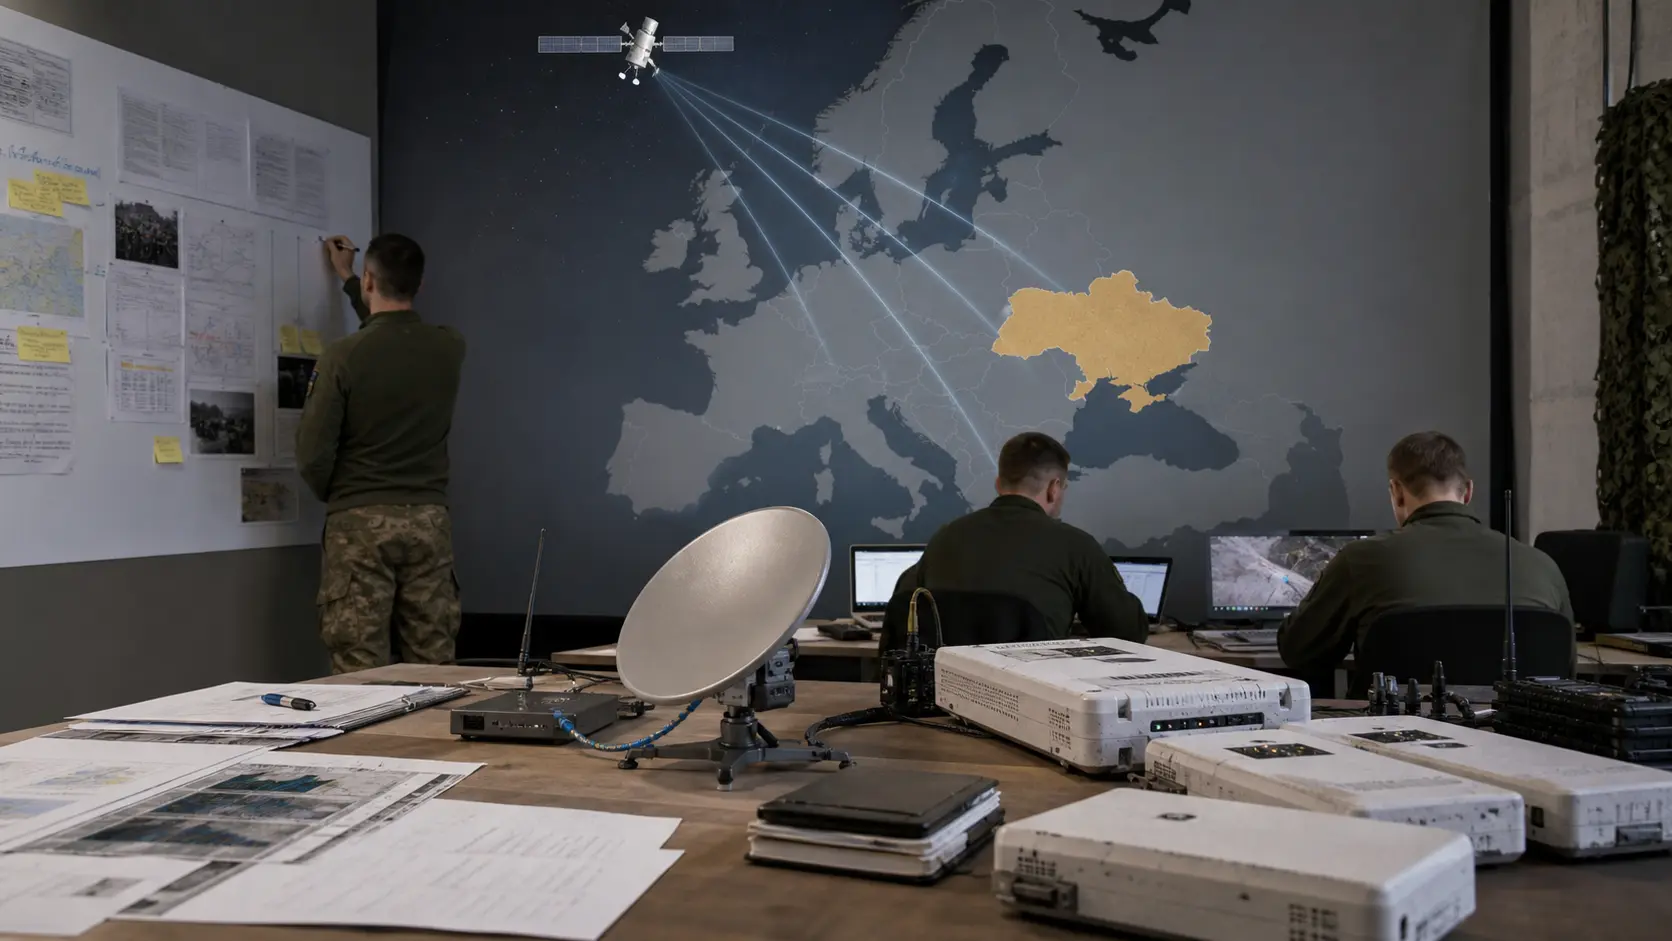
Viasat KA-SAT:戦時依存を露呈した衛星障害
2022年の KA-SAT 障害は、衛星ブロードバンドが戦場通信、農村インターネット、風力発電所の運用、政府依存に使用されると、抽象的な宇宙資産ではなくなることを示した。衛星自体が破壊されなくてもサービスは停止し得る。管理プレーンの侵害、モデムの損傷、国境を越えた顧客依存が、商用ネットワークのインシデントを公共セクターの継続性とトランジットの説明責任事例に変えるのに十分だった。

グローバルの機関
Garmin と、ウェアラブルをサービス基盤に変えたランサムウェア障害
Garmin の2020年7月のサイバー攻撃はランサムウェア障害として記憶されているが、より永続的な教訓は、消費者デバイスに隠されたサービス基盤に関するものである。フィットネスユーザーはワークアウトを記録し続けることができ、パイロットは搭載されたアビオニクスを使い続けることができ、マリンやアウトドアの顧客はハードウェアを所有し続けていた。しかし、同期、航空データベースアクセス、サポート、ウェブサイト、開発者チャネル、ステータスコミュニケーションはすべて、Garmin が復旧、説明、再信頼しなければならない中央システムに依存していた。

グローバルの機関
Medibank、健康保険データを継続的な説明責任記録に
2022年の Medibank へのサイバー攻撃は、単なるプライバシー事件ではなかった。それは、健康保険情報が盗まれ、後に公開された後も、リモートアクセス、機密データ保持、顧客通知、身代金拒否、本人確認サポート、規制当局への証拠、制裁措置、訴訟リスクを誰が管理していたかという継続的な記録となった。健康データの説明責任は、システムが封鎖されても終わらない。記録は個人のものであり、検索可能であり、コピーされ、最初のインシデント通知から長期間にわたって法的に活動し続けるからである。

グローバルの国内通信事業者
Optus と、緊急通報を通信事業者のアカウンタビリティテストにした障害
Optus は2023年11月8日に、単に通信を失っただけではありませんでした。国内通信事業者の内部ネットワーク変更管理、緊急通報フォールバックの前提、アウトオブバンド管理設計、顧客コミュニケーション、再販業者調整、規制当局への証拠提供が、いかに公共安全インフラとなり得るかを示しました。アカウンタビリティの問いは、通信ネットワークがいつか障害を起こすかどうかではありません。問題は、障害が単なるサービスインシデントに留まるか、トリプルゼロの継続性危機に発展するかを決める準備を誰が管理していたかです。

グローバルのクラウドサービス
CDK Global が露呈させた、ディーラーソフトウェアの地域ビジネスインフラ化
CDK グローバルへのサイバー攻撃は、単なるソフトウェアベンダーの停止ではなかった。それは、地域商取引、ディーラーファイナンス、修理スケジュール、部品在庫、顧客記録、自動車メーカーのワークフロー、従業員の生産性が、どこまでディーラー管理プラットフォームに集中していたかを試す実地試験だった。説明責任の問題は、犯罪者が最初の被害を引き起こしたかどうかではない。誰がプラットフォームの回復力、顧客隔離、オフライン代替手段、コミュニケーション、データ保証、そして何千ものディーラーを低速ながら営業させ続けた手作業を管理していたかである。

グローバルの機関
Johnson Controls の建物技術ランサムウェアが提起した事業継続性の問題
2023年の Johnson Controls のランサムウェア事件は、単なる企業 IT のインシデントではなかった。それは、グローバルな建物技術サプライヤーが、内部システム、顧客向けプラットフォーム、製品保証義務、公共施設の顧客がすべて同じ信頼境界の近くに位置する場合に、どのようにレジリエンスを証明するかが問われる試金石だった。説明責任を問うべきは、誰がセグメンテーションや復旧の証拠、顧客の継続性、情報開示のタイミング、そして病院、学校、公共機関、インテグレーター、建物所有者、投資家が必要とする実質的な保証を管理していたのかである。
グローバルの機関
Travelex と、外注通貨サービス依存を暴いたランサムウェア障害
2020年の Travelex へのランサムウェア攻撃は、単に外貨両替ブランドが最悪のタイミングでシステム停止に陥っただけの話ではない。銀行、スーパーマーケット、空港窓口、旅行者、従業員、債権者、そして一つの専門プロバイダーがデジタル信頼を失うことで通貨サービスが消滅し得ることを思い知らされたアウトソースサービス利用者にとって、依存性の破綻であった。説明責任の核心は、誰がパッチ管理、パートナー事業継続、手動代替手段、顧客コミュニケーション、攻撃者によるプレッシャーの経済性、再建の選択、そして回復を証明する証拠を管理していたかにある。

グローバルの機関
オフィス IT と工場継続を結びつけたランサムウェア障害:Honda の事例
Honda の2020年6月のサイバー攻撃は、単なるオフィスネットワークの事象でも、単なる工場フロアの話題でもなかった。Honda は後に投資家に対し、今回の攻撃が、Honda の内部システムにアクセスするパーソナルコンピュータに広範に影響し、生産拠点を含む複数拠点で事業運営を一時停止させたと説明した。これによって同インシデントは、グローバルネットワークのセグメンテーション、工場再起動の規律、サプライヤーやディーラーとのコミュニケーション、サービスの継続性、そして信頼された内部アクセスが生産リスクとなった後に安全に生産を再開できるという証拠を、誰が管理し…

グローバルの機関
Merck と NotPetya──マルウェア損失が保険の説明責任の試金石となった事例
Merck の NotPetya 記録は、ありふれたマルウェアの道徳劇ではない。これは、SEC 提出書類が売上高と製造への影響を定量化し、ニュージャージー州控訴裁判所の意見書がマルウェア経路、感染規模、保険プログラム構造、戦争免責条項の争点を詳細に記した、極めて具体的な公開証拠を伴う事例である。和解は最終的な公的支払い配分を示さずに残る紛争を終結させた。問われるのは、企業レジリエンス、医薬品供給継続性、損失証拠、保険文言、復旧費用の立証を誰が管理していたかだ。

グローバルの機関
FedEx TNT と NotPetya ― 継承されるサイバーリスクのロジスティクス・コスト
FedEx は単に新たに買収した子会社でマルウェアインシデントを経験しただけではなかった。2017 年 6 月の NotPetya 攻撃は、アイデンティティ、予約、財務、カスタマーサービス、復旧統制が買収側企業の運用モデルに完全に吸収される前に、稼働中の物流ネットワークを購入することに伴うガバナンス問題を露呈した。TNT Express は一部の貨物を動かし続けたが、劣化したサービス、手動の回避策、失われた取扱量、遅延請求、不確かなデータ復旧により、このインシデントはクロージング後に継承された技術リスクを誰が所有するかの試金石となった。

グローバルの機関
日産のサイバーインシデントが顧客データガバナンスを自動車レジリエンスの一部にした
日産のオーストラリアとニュージーランドでのサイバーインシデントは、単なる地域的なランサムウェアとデータの話ではなかった。それは、車両販売、金融、保険、サービス履歴、身分証明書、外部委託のコールセンターサポート、そしてグローバルブランドのガバナンスが、顧客データがローカルサーバーからコピーされ、その後対応サプライヤーを通じて部分的に再露出されることで、一つの説明責任面になり得ることを示した。

グローバルの機関
ICANN は DNSSEC ルートキーロールオーバーを、運用説明責任の公開テストとした
ICANN による初の DNSSEC ルートキー署名鍵ロールオーバーは、単なる暗号保守イベントではなかった。それは、数百万もの再帰リゾルバ、公的機関、企業、ソフトウェアベンダー、レジストリ、ISP、エンドユーザーが同じルートゾーン検証チェーンの継続的な動作に依存する中で、共通のトラストアンカーを変更するという稀なグローバルな演習だった。

グローバルのクラウドサービス
DigiCert の失効期限が証明書検証を稼働時間の説明責任テストに変えた
DigiCert の2024年ドメイン検証バグは、単なる認証局のコンプライアンス事例ではない。DNS 検証パスでアンダースコア1つが欠落しただけで、Web PKI の公開期限の下、数千の組織が証明書の迅速な交換かサービス中断かという選択を迫られたことを示している。