
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。

IETF
ZONEMDは転送完了後にセカンダリがゾーン全体を検証できるようにする
ゾーン転送が完了したという事実は、配送処理が終わったことを示すにすぎない。受信側が組み立てたゾーンが、公開側の意図した完全な内容と一致することまでは証明しない。ZONEMD はゾーン全体のダイジェストを加え、「受信」と「一致の検証」を別々の制御点にする。
IETF
ビットマップが示すのはUDPオプションの出現であり、動作ではない:RFC 9870
RFC 9870は、フロー内で観測した UDP オプションの Kind を IPFIX で簡潔に報告する仕組みを定めた。その証拠能力は意図的に狭い。記録するのは「見えた」という事実であり、パケットの順序、受信側の処理、アプリケーションの結果ではない。
IETF
ネガティブトラストアンカーはゾーンを変更せずにリゾルバーのDNSSEC検証を止める
署名済みゾーンの設定が破綻したとき、検証リゾルバーには失敗を維持する道と、対象を厳密に絞ったローカル例外を設ける道がある。ネガティブトラストアンカーはゾーンを修復せずに到達性を戻せるが、その間、特定の枝に対する DNSSEC の保証を外す権限はリゾルバー運用者に移る。

IETF
Mukul Srivastavaと、RIBを数えても経路を見なかったBMP Gauge
数値は正確でも、観測対象を越えて語ることはできない。RFC 9972 は、どの RIB のどの段階に今何本の経路があるかを BMP で示す Gauge を追加した。これは経路そのものの記録でも、ポリシーの理由書でも、転送の成功証明でもない。Mukul Srivastava が編集に加わったこの仕様の良さは、数字の有用性と限界を同時に名前で残したところにある。

IETF
BGP Role はピアリング関係を経路リークの境界に変える
一つの経路も交換しないうちに、二つのネットワークは相手をどの種類の隣接先と考えているかを示せる。RFC 9234 はその双方の申告を制御に変える。整合しない Role ならセッションを成立させず、Only to Customer 属性なら、印を付けた経路が誤った商業上の境界を越えて進むのを止められる。プロトコルが検査するのは意図の整合性であり、その背後にある契約の真偽ではない。

リーダー
Abdiel Marin――眼科診療のワークフローを支えるソフトウェア設計
Abdiel Marin が EyeMD EMR を形にした出発点は明快だった。眼科向けソフトウェアは、汎用的な電子カルテの分類に現場を合わせさせるのではなく、診療所で実際に行われる仕事に沿うべきだという考えである。専門画像、相互運用性の標準、エッジ処理、患者対応を結び付けた彼の判断は、創業者が日常の経営を離れた後に、その設計思想が保たれるかを読む手掛かりになる。

IETF
Cédric Fournetと、ログを完全にはしなかったレシート
署名付きの証明は、あるエントリーとある木の状態については精密に語れる。しかし「透明性」という語だけで、見えていない出来事や根、運用上の判断まで代弁できるわけではない。

リーダー
Aaron MoreckとNaaS・SD-WANを支えるネットワークサービスの判断
公開資料は、Aaron Moreck を IntegraONE のネットワークサービス、顧客接続、管理型ファイアウォール、SD-WAN の実務面に位置付ける。個人が全成果を支配したという証拠ではない。
IETF
CATS OAM は経路方針を検証できるが、救済策を選べない
CATS の OAM 草案は、到達可能性と利用可能性を同じものとして扱わない。ネットワーク上の宛先が応答していても、背後のアプリケーションは停止、停滞、資源枯渇していることがある。そこで草案は、リンク、パス、インスタンス、サービスという四つの観測層を置き、実際の転送が CATS Path Selector の選択と一致するかを確認する。

リーダー
Amit Thapa Chhetriとネパールのケーブルインターネットを支えた長い道のり
Subisu の創業史は、一人の英雄がすべてを実現した物語ではない。新しいサービスを制度に理解してもらい、取得までに時間を要した免許を継続的な運用能力へ変えたチームの記録である。Amit Thapa Chhetri の足跡は、個人の功績を誇張せずに、その移行を考える材料になる。

IETF
IETFの調査はガバナンス問題を診断できる。是正を承認することはできない。
IETF Community Survey 2025 が残した価値は、「コミュニティ」という大きな言葉を一つの数字にすることではない。何を母集団とし、どの回答を有効とし、どこに不確実性が残るかを示した上で、組織が見落としがちな経験を可視化した点にある。これは責任ある検討を始める根拠にはなる。しかし、誰が決めるか、何を変えるか、変化が効いたかを調査自身が決めることはない。診断と処分の間には、別の責任記録が必要である。

SANOG
SANOG 34は開催都市を変更したが、危機対応の権限系統は公開しなかった
SANOG 34は、運営上難しい変更を実行した。SANOG がスリランカの最近の治安状況と説明した事情により、地域会合をコロンボからコルカタへ移しながら、日程を維持したのである。SANOG 自身の記録は、開催地の変更、当初と変更後のホスト、そして現地ホストの助言を受けて決定したことを示している。一方、その決定を支えた完全な権限系統は公開していない。この空白が重要なのは、緊急時に継続性を確保する行為も、組織権限の行使だからである。
IETF
Thomas Graf と、制御プレーンの出所を示さなかった MPLS ラベル番号
運用画面に現れたラベル番号は、もっともらしい物語を急いで作らせる。番号を見つけ、集計し、想定していた移行と結び付ければ、原因まで分かったように見える。Thomas Graf が単著した RFC 9160 は、その一歩前で止まる。MPLS ラベルの数値だけでは、それを割り当てた制御プレーン・プロトコルを確実には特定できない。

IETF
SCITTは声明を台帳化できるが、リリースを承認できない
SCITT のレシートは、署名済みのサプライチェーン声明が特定の透明性サービスに登録されたことを検証可能にする。しかし、それだけで組織がその成果物を本番へ出すべきか、採用し続けるべきかを決めることはできない。損害を止め、説明し、是正できる側に、決定は残る。

IETF
DNSOP はドメイン管理の確認を勧められる。アプリケーション識別子のライフサイクルまでは統治できない。
DNSOP が Last Call にかけているのは、グローバル DNS の名前をアプリケーションの識別子に使う際の考慮事項である。登録者または権限を与えられた者が統合を始められるかを確認することには意味がある。しかし、その確認は、期限切れ、記録の消失、障害、回復申立ての後まで続くアプリケーション識別子の帰属を決めるものではない。
IETF
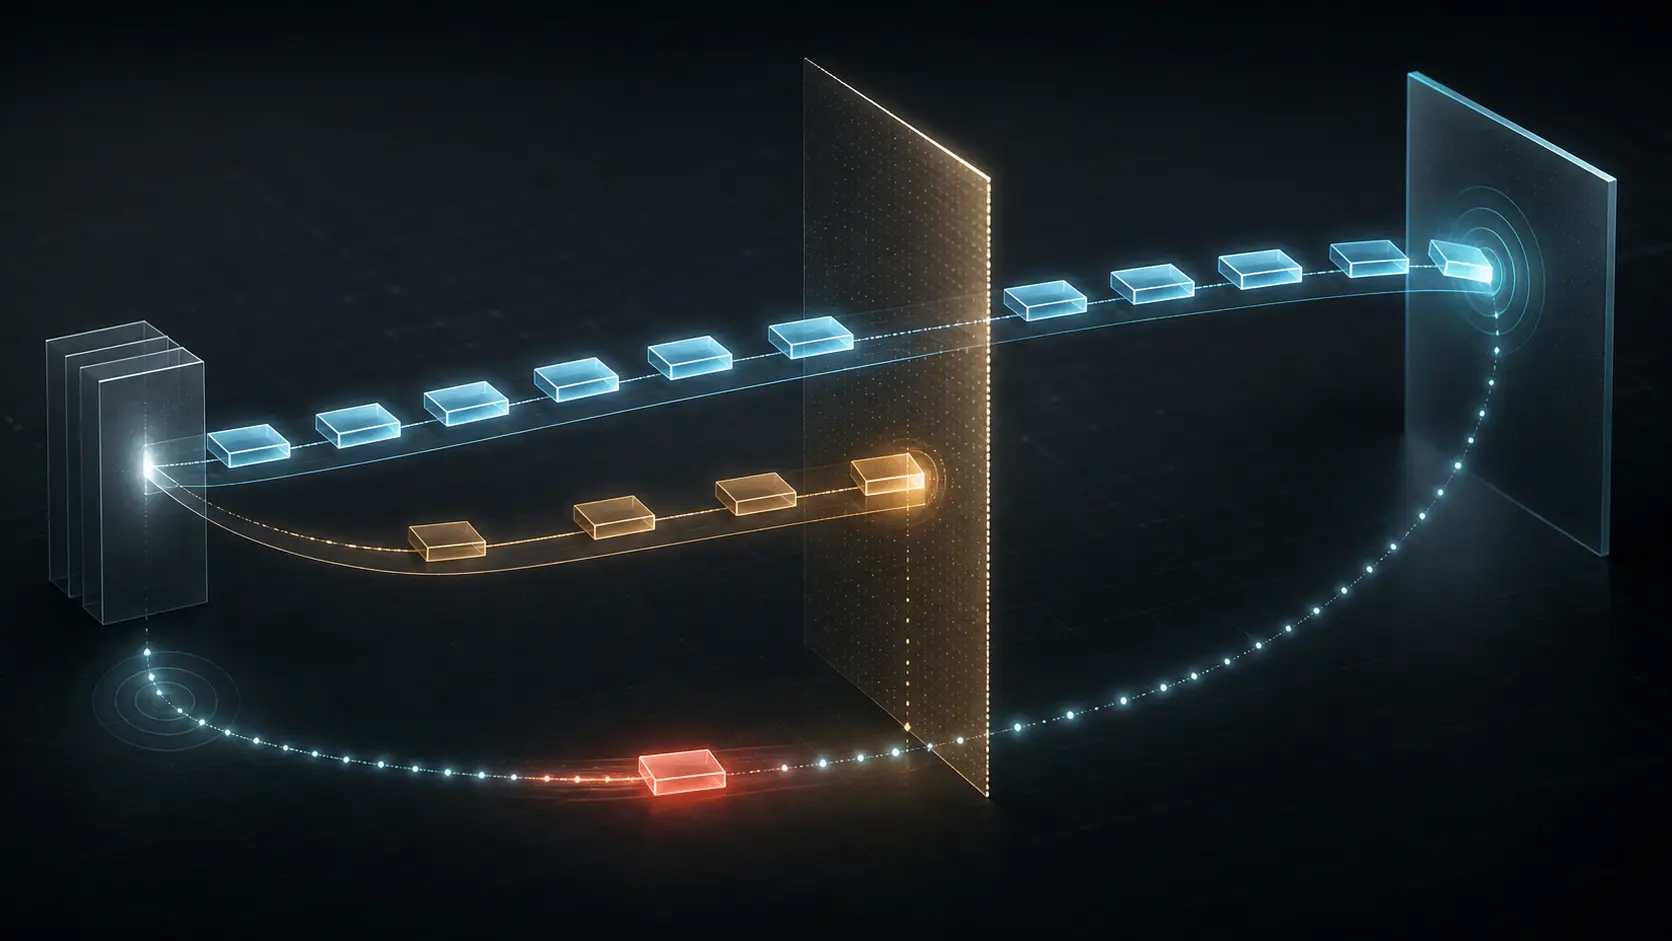
新しいパケットが先に届いたとき:TCP RACKが時間で損失を見つける仕組み
RACK は、確認済みの新しい送信を時間上の基準にして、未確認の古い送信を評価する。そこには並べ替えを許容するための明示的な幅が設けられている。

IETF
デバイス割当トークンは証拠を運べる。依拠当事者の決定までは運べない
RATS は、機密 VM へのデバイス割当に使う EAT プロファイル草案を採択対象にするかを問うている。問われているのは作業文書の扱いであり、個別デバイスの信頼性ではない。形式が証拠を実装間で運べても、受入れ、認可、損失負担の判断まで運ぶわけではない。

AFNOG
AfNOGは開催地の優先条件を公表するが、最終判断はコンビーナーに委ねている
AfNOG の Africa Internet Summit 開催要件ページは、候補組織にきわめて詳細な義務を示し、三つの選考上の優先条件も公表している。一方で、AfNOG のコンビーナーと AFRINIC のマネジメントが「最終」とされる判断を下す前に、それらの条件をどう比較するのかは公開していない。
IETF
Colin Perkins と「送信済み」とは言わなかった Sent イベント
アプリケーションがメッセージをローカルのトランスポート機構へ渡したことと、そのメッセージがネットワークに出たことは同じではない。Colin Perkins が共同執筆した RFC 9622 の `Sent` は、その責任の受け渡しを示すイベントであって、相手側の受領票ではない。
IETF
Marco Tiloca とアクセスを撤回しなかった失効通知
認可サーバがトークンを失効リストに載せても、制約のあるリソースサーバがその事実を知ったとは限らない。Marco Tiloca らの RFC 9770 は ACE にその情報を運ぶ仕組みを与える。中央の更新、通知の送信、端末での受信、ローカルな削除、保護された要求の拒否を一つの出来事にはしない。