
コンテンツ種別
Research Article
コンテンツ種別の観点では、Research Article は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。
グローバルのクラウドサービス
Akamaiの2004年ネットワーク攻撃が分散エッジのフェイルオーバーを説明責任の問題に変えた
2004年6月に Akamai が開示したサービス遅延は、分散エッジの耐障害性がサーバー数や拠点数だけでは証明できないことを示している。問われるべきなのは、DNS とリクエストルーティング、BGP とトランジット、受け側エッジの余剰容量、攻撃緩和、そして利用者から見た到達性を、同一の時系列上でどこまで再現できるかである。
グローバルのクラウドサービス
OVHを襲った2016年のMirai攻撃――DDoSスクラビング能力は「説明責任」の試金石になった
OVHcloud が公表した1Tbps 超の攻撃は、記録的な数字そのものよりも、ホスティング事業者が攻撃を測定し、緩和策を安全に発動し、正当な通信を守り、サービス回復を証明できるかという現実的な問いを突き付けた。
グローバルのクラウドサービス
GitHubを襲った2018年memcached攻撃――送信元詐称対策と緩和引き継ぎが問うネットワークの説明責任
毎秒1.35テラビットに達した攻撃への GitHub の対応は、DDoS 耐性が回線容量だけでは決まらず、異常検知、安全な経路移管、正規トラフィックの配送、そして反射攻撃を成立させる送信元詐称の抑制までを一つの運用連鎖として管理する必要があることを示した。

グローバルの国内通信事業者
Rogersの2021年無線障害が問うた、中枢ネットワーク更新とロールバックの説明責任
導入前に試験済みだったベンダー製ソフトウェアがカナダ全国の無線サービスを停止させた事実は、変更を承認した証拠と、異常な変更を安全に止め、戻し、復旧できる証拠とが別物であることを示した。
欧州・中東の国内通信事業者
Virgin Media の2023年 AS5089 障害、経路消失とエッジ遮断が説明責任の試金石に
Virgin Media の2023年 AS5089 障害、経路消失とエッジ遮断が説明責任の試金石にの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

欧州・中東の国内通信事業者
Telia Carrierの2016年ルーティングポリシー障害――Tier 1トランジットのフェイルオーバーが問う説明責任
Telia Carrier の2016年ルーティングポリシー障害――Tier 1トランジットのフェイルオーバーが問う説明責任の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。欧州・中東の国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

北米の国内通信事業者
C-Rootの2024年ルートゾーン停滞が突き付けた「公開鮮度」という説明責任
C-Root は DNS 問い合わせに応答し続けていた。しかし、そこで返されるルートゾーンは数日にわたり更新されなかった。2024年5月の事案が示したのは、ルートサービスの健全性を稼働率だけで判定してはならないということだ。権威データが現在の状態を反映しているか、その事実を独立した観測で証明できるかまでが、ネットワーク基盤を運用する者の説明責任に含まれる。
欧州・中東の機関
.RUの2024年DNSSECロールオーバー障害が突きつけたゾーン署名検証の説明責任
2024年1月、ロシアの国別トップレベルドメインである.RU は、予定されていた DNSSEC のゾーン署名鍵ロールオーバーをきっかけに、大規模な名前解決障害を経験した。問題の核心は権威 DNS サーバーの台数不足でも、DNSSEC というプロトコルの破綻でもなかった。公開された DNSKEY と、実際に RRSIG を生成した秘密鍵の関係が食い違い、検証リゾルバーが署名済みゾーンを正しく認証できなくなったのである。
欧州・中東の国内通信事業者
AMS-IXの2023年LACP漏出が突きつけた、ピアリング・ファブリック分離の説明責任
共有ピアリング基盤の信頼性は、意図された設定ではなく、実際にフレームを遮断した境界、維持された BGP セッション、機能した代替経路によって証明される。
グローバルのクラウドサービス
Googleの2017年BGPリークは、日本の到達性をめぐるトランジット・フィルタリング責任の検証だった
2017年8月25日の経路リークは、単なるクラウド障害ではない。Google の経路広告、Verizon の受理と再広告、より具体的なプレフィックスによる経路吸引、日本の事業者側で見えた復旧時間の差を分けて見ると、到達性の責任は台帳ではなく、実際に動いた BGP ポリシーと検証可能な運用統制に現れる。
アジア太平洋の国内通信事業者
KTアヒョン通信火災が問う、ローカル交換局の経路多様性と説明責任
2018年11月24日の KT アヒョン支社地下通信区火災は、火災原因の断定ではなく、交換局、地下管路、迂回経路、固定・移動・決済依存をどこまで実運用で分離し、検証できていたかを問うネットワーク基盤の事案である。
北米の国内通信事業者
AT&Tの1990年長距離通信障害が示した信令変更隔離の責任
1990年1月15日の AT&T 長距離網障害は、単発のニューヨーク4ESS 機器事象ではなく、CCS7 信令、IAM 到着タイミング、DLN 復旧状態、共通ソフトウェア配備、隔離とロールバックの管理が一体で問われたネットワーク継続性の事例である。
欧州・中東の機関
DENICの2026年.de DNSSEC障害が示した署名システム整合性の責任
.de の5月5日から6日にかけての DNSSEC 障害は、名前空間の継続性がサーバー数ではなく、署名済み状態の正しさ、検証結果を止める権限、運用環境と試験環境の一致によって決まることを示した。
アフリカの機関
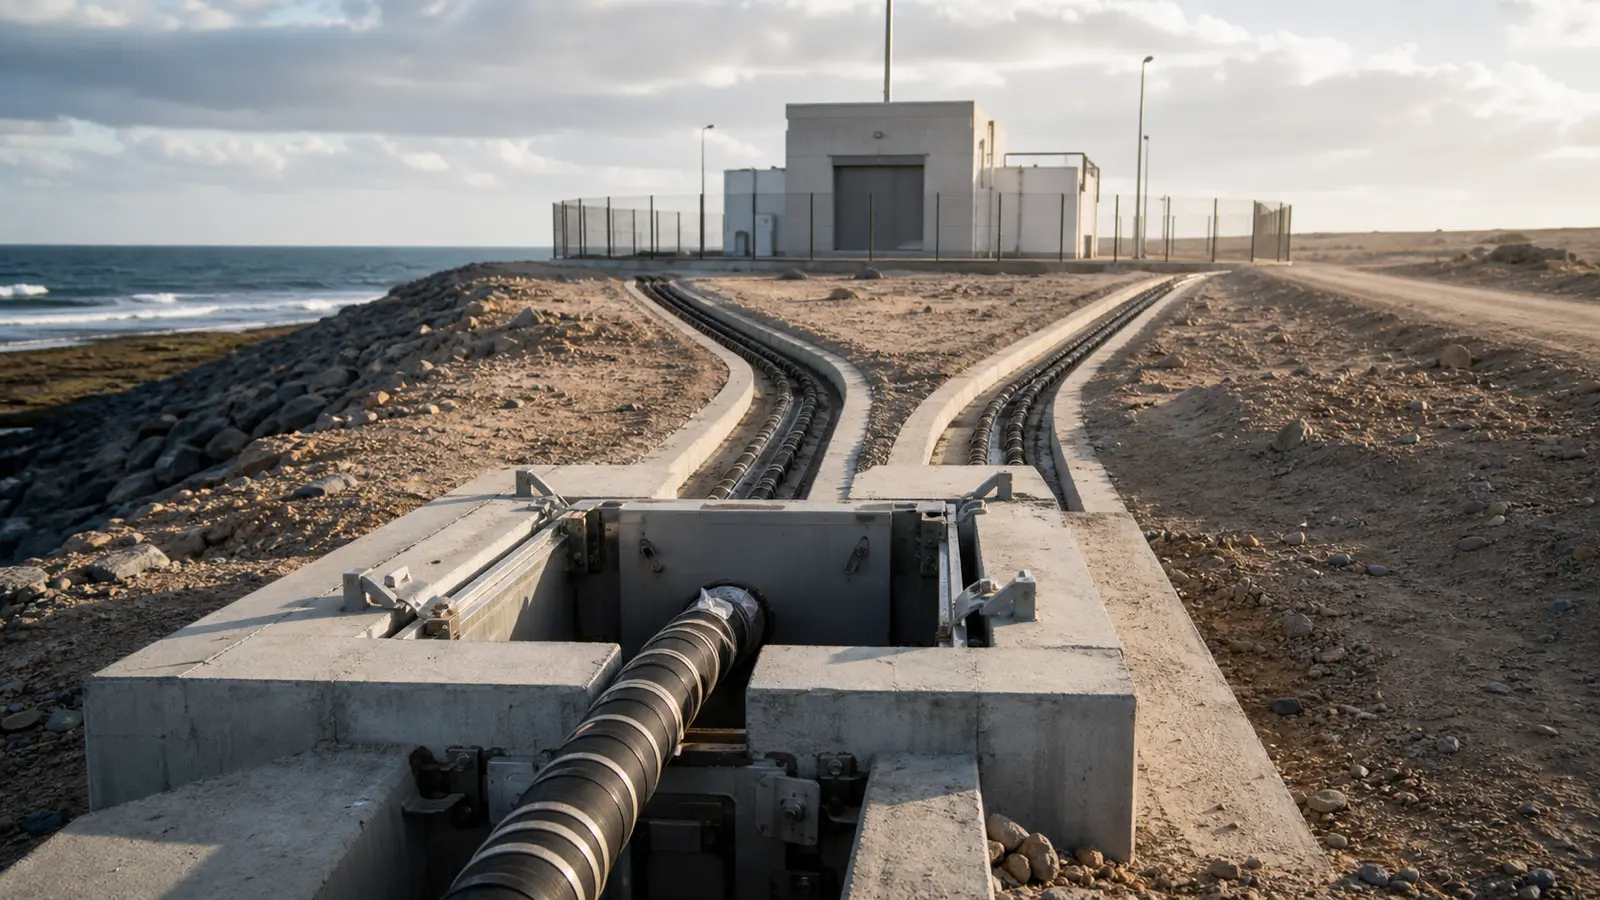
モーリタニアの2018年ACE断裂は国際経路多様性を説明責任の試験にした
2018年3月30日にヌアクショット近海で観測された ACE 海底ケーブル障害は、単なるケーブル修理の問題ではなく、代替国際経路が物理的に独立し、十分な容量を持ち、実際に試験され、利用者に説明可能だったかを問う出来事だった。
グローバルの国内通信事業者
China Telecom 2010年ルートリークが示したプレフィックス規模主張の責任境界
China Telecom 2010年ルートリークが示したプレフィックス規模主張の責任境界の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

アジア太平洋の機関
馬祖の二本の海底ケーブル断線が示した予備容量の責任
2023年2月の馬祖通信障害は、地政学的な物語だけでは説明できない。台湾本島と馬祖を結ぶ二つの海底ルート、低容量のマイクロ波予備系、優先制御、修理船の手配、そして復旧日を分けて見ると、問題の中心は「つながるはず」という宣言ではなく、ピーク時に使える継続能力を誰がどの証拠で示すのかにある。

欧州・中東の機関
アルメニア2011年インターネット遮断は越境ファイバー管理の責任試験
2011年3月28日、ジョージアのファイバー損傷でアルメニア向け主要インターネット容量の大部分が低下した。重要なのは、1人の掘削作業者の逸話そのものではなく、可視化された複数事業者名の背後に残る共通回廊・共有上流・検証不足の継続リスクを、どこまで実運用データで検証できるかである。

欧州・中東の機関
ジャージーの2016年3本断線は地理的分離を説明責任の試金石にした
2016年11月28日、JT の国際海底光ファイバーケーブル4本中3本が切断された際も、Channel Islands はインターネットから消えませんでした。残存回線をフランスへ使ってトラフィックを再経路化し、専門船を動員して、2週間で損傷ケーブルは復旧しました。継続性が成功した一方で、この事例は重要な説明責任の問いを提示します。名義上独立しているように見える経路でも、物理的に共通障害に弱ければ、残存経路に必要容量と運用適合性、修復支援があるかを示す証拠が必要です。
グローバルの国内通信事業者
Comcast の2021年障害はルーティングテーブル上限で継続性責任を提示
ThousandEyes による外部観測に基づき、Comcast の2021年11月障害では、代替経路がサニーべール中枢に再集中し再度影響が拡大したこと、また後続レビューではルーティングテーブル上限超過が示されたことを示す。問題は、サービス継続性の検証を行うため、容量・トポロジー・警報・回復が独立に測定可能かどうかにある。
グローバルの国内通信事業者
Rostelecom の2020年ルートリークが起点検証限界の説明責任を浮き彫りにした
Rostelecom の2020年ルートリークが起点検証限界の説明責任を浮き彫りにしたの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの国内通信事業者の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。