
サマリー
- Expansion Programs International は、現在のディレクトリで対象会社として扱われる登録対象です。ARIN は AS11321 を有効として EXPANSION-PROGRAMS の名称で記録し、登録主体として Expansion Programs International を示し、Thunderstone Software LLC を技術的役割として示しています。
- 観測時点では、RIPEstat は AS11321 を「未アナウンス」とし、起点として生成されたプレフィックスや観測された隣接 AS はありませんでした。こうした外部観測は、放棄、停止、誤作動、またはプライベート接続の不存在を直接示すものではありません。
- Thunderstone の公開文書には Texis、Vortex、Webinator、search appliances and several deployment forms...
- レジストリ連絡先、ルート意図、クローラ、インデックス、ロック、レプリケーション、TLS、スケジューリング、容量、ライフサイクル変更に関して、監督、統合、保守、例外対応は継続的なコストとして残ります。
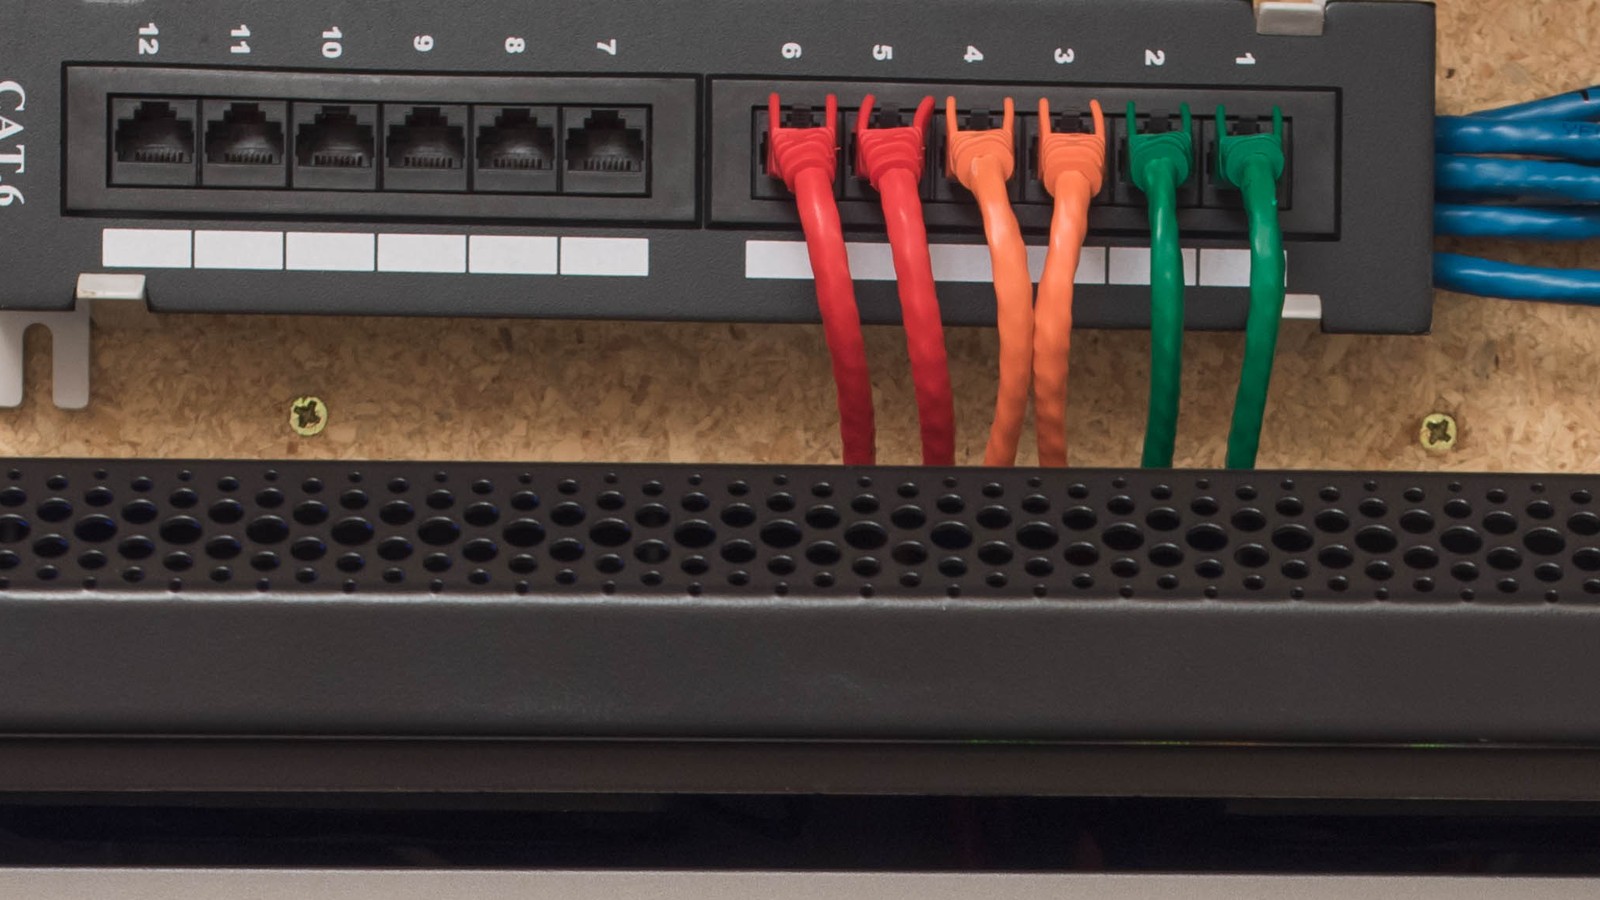
画像注記:添付画像は、一般的な CAT.6 パッチパネルとイーサネット配線を示すクリエイティブ・コモンズ写真です。これはネットワーク制御の文脈説明に限定され、Expansion Programs International、Thunderstone、AS11321、Thunderstone 製品、会社設備、顧客導入、プライベートトポロジ、インシデント、測定済み信頼性、運用結果を描写するものではありません。
Expansion Programs International は、異例に持続期間の長い公開技術的アイデンティティを持ちます。ARIN(American Registry for Internet Numbers)は AS11321 を有効状態で AS 名称 EXPANSION-PROGRAMS として記録し、登録主体として Expansion Programs International を示しています。[1][2] 登録日は 1998 年です。同じレコードで技術的役割として Thunderstone Software LLC が示される一方、Thunderstone の公開会社・製品ページは、Texis、Vortex、Webinator、検索アプライアンスを中核とする長期的な検索ソフトウェア事業を説明しています。[3][11][12][13]
これらの事実は関連性がある一方で、交換可能ではありません。レジストリは、番号資源に紐づく名称と公開役割を明示します。Thunderstone のページは、ベンダーが提供する製品機能を示します。両者は、現時点のプライベートネットワーク構成、法人間の法的な統合、アクティブな経路、顧客導入、可用性結果、性能結果をそれぞれ確定しません。
観測結果は別の境界を示します。2026 年 7 月 28 日の記録時点では、RIPEstat は AS11321 を未アナウンスとして示しました。起点プレフィックス応答は空、ルーティング状態応答は IPv4 と IPv6 の収集可視性を示さず、近隣応答も観測済みネイバーを返しませんでした。[4][5][6][7] これは意味ある外部観測ですが、ASN が放棄されたこと、顧客サービス障害、プライベート接続が存在しないこと、または登録の目的が不正当であったことを意味しません。履歴ルーティングデータとレジストリ投影は文脈を補いますが、運用主体の意図は示さないままです。[8][9]
堅固なレジストリ行と経路観測の欠如が見えるこの差は、管理上の中心軸です。レジストリは台帳です。台帳は固有番号割当、名寄せされた主体、公開連絡先、管理履歴を保持します。通信パケットは実行中の設定に従って通過します。ASN が登録されたまま、選択した収集点で経路が見えない場合、正しい対応はインシデントを早急に断定することではありません。宣言された意図と比較し、登録情報と一致するか、連絡先が現行であるか、保持か退役かの記録があるか、依存する各制御に責任者がいるかを確認すべきです。
Thunderstone の製品文書は、ルーティング観測だけでは捉えられない運用範囲を示します。エンタープライズ検索はアプライアンスやソフトウェア機能として販売されることが多い一方、運用を続けるには継続的な作業が必要です。クローラの範囲定義、コネクタとファイルシステムの到達性、インデックス維持、ロックの診断、レプリケーションキュー監視、TLS 信頼とクライアント証明書の挙動の設定、スケジュールジョブの制御、バックアップとリカバリ手順の検証、容量とライセンス選定の見直しが必要です。[18][20][21][22][23][24][25]
そのため、公的証拠が支えるのは、調査上の実務的な問いです。レジストリ主体が長期間継続する一方、変化速度の異なるレジストリ、ルーティング、ソフトウェア、データソース、サポート関係を整合させるコストをどう管理するか。
答えは単一の価格やベンチマークではありません。監督、統合、保守、例外対応の継続コストです。より厳密には、運用モデルは監督コスト、統合コスト、保守コスト、例外対応コストを含みます。これらは、ソフトウェアが設計どおりに機能していても存在します。台帳と実行状態が乖離すると増幅し、製品パッケージが依存関係を覆い隠している場合、または組織が能力記述を信頼性の証明として誤読すると増幅します。
本文に添付された写真は、一般的な CAT.6 パッチパネルとイーサネットケーブルを示すものです。Expansion Programs International、Thunderstone、AS11321、会社設備、または顧客システムを示すものではありません。これはネットワーク制御面の視覚的文脈に限定され、本件企業のインフラそのものを示す証拠ではありません。
AS11321 の正確なレジストリと会社実体
ARIN の直接 RDAP 応答は、AS11321 の出発点として最も強い公開情報です。そこではハンドル AS11321、名称 EXPANSION-PROGRAMS、アクティブ状態、1998 年の登録イベント、2018 年の最終更新イベントが記録されています。[1] 登録主体 EPI-9 は Expansion Programs International として名指しされ、固有の公開登録履歴を持ちます。[2] これらは具体的なレジストリ事実であり、名寄せされた組織と固有番号資源の関係を示します。
同レコードには役割の関係も含まれます。技術ロールとして、ハンドル ZT102-ARIN による Thunderstone Software LLC グループが示されています。[1][3] 問い合わせ時点では ARIN 応答に、1 月 20 日以降パブリックな連絡先検証の応答が得られていないという備考が含まれていました。この備考は、連絡先検証の公開上の問題を示すにとどまり、住所が使用不能であること、ASN を誰も運用していないこと、Thunderstone が非稼働であること、あるいはサービスが安全でないことを示すものではありません。
別の公開役割は個人の連絡先です。本稿では個人連絡先を再掲しません。分析上価値があるのは役割の継続性であり、電話番号やメールアドレスそのものではありません。持続的な資源を理解するには、個人の私的文脈を読者が知る必要はなく、役割所有の連絡チャネル、エスカレーション権限、アカウント回復手段が現行であるかが重要です。
Thunderstone の会社ページでは、Thunderstone Software LLC を検索、管理、フィルタリングソフトウェアの開発元・販売元として説明しています。[11] このサイトは現在の製品叙述、サポート導線、企業アイデンティティを示します。このことは ARIN の技術ロールリンクを理解しやすくしますが、Expansion Programs International と Thunderstone Software LLC が同一法人であることを直接証明しません。公開記録は運用上の関係を示すにとどまり、所有権、企業体制、過去の全ブランド履歴を決定しません。
このため識別子の一貫性が重要になります。証拠には 4 つのラベルが見えます。Expansion Programs International、EPI-9、EXPANSION-PROGRAMS、Thunderstone Software LLC。最初は登録主体ラベル、二つ目は ARIN ハンドル、三つ目は ASN 名、四つ目は技術ロールおよび現在の製品ページで使用される名称です。信頼性の高い資産マップは、この 4 つをそれぞれ保持し、意味を明示した上で扱うべきです。
ラベルを単純に統合すると誤った確信を生み、完全に分離すると公的な運用連結を見落とします。慎重なモデルは、AS11321 が Expansion Programs International に登録され、ARIN は Thunderstone Software LLC を技術ロールとして示し、Thunderstone は自社名で製品・運用文書を公開する、という境界付きの関係を記録します。法的関係やアーキテクチャの最終的な結論を強めるには、これらを超える根拠が必要です。
IANA の ASN レジストリは、より広い割当て文脈を示します。[10] ここでは AS 番号体系と AS11321 周辺の地域割当てブロックの説明が示されます。IANA はこの特定資源の運用主体を識別しません。ARIN が地域レジストリ層で個別運用主体を示すためです。この責任分担は、番号資源ガバナンスが複数の台帳と運用者で構成されることを示します。単一ページで実サービス全体は説明されません。
AS11321:有効登録と観測ルーティング
公開ルーティング観測は、時間境界が明確です。RIPEstat の AS overview では AS 保有者名として EXPANSION-PROGRAMS - Expansion Programs International を返し、2026 年 7 月 28 日時点で未アナウンスとして分類されています。[4] announced-prefix 応答は 7 月 14 日から 7 月 28 日の選択期間で空のプレフィックスリストを返しました。[5] routing-status 応答は観測済み IPv4 プレフィックス 0、IPv4 アドレス 0、観測済み IPv6 プレフィックス 0、選択 RIS ピアからの可視性 0 を示しました。[6] neighbour 応答では観測ネイバーはありませんでした。[7]
これらの結果はコレクタが観測した範囲を示しますが、その理由は示しません。ASN は登録が残ったまま意図的に休止される場合があります。将来利用、移行、契約上の継続、復旧準備のために保持される場合があります。経路は、選択された収集点で観測されない経路で、プライベートセッションや社内経路、プロバイダ固有の経路が存在しないとは限りません。運用者は計画的な撤退や長期退役の途中の状態にもあります。
逆に、予期しない観測不能性は設定誤り、上流のフィルタ、認証失敗、ポリシー変更、保守、移行未完了のいずれかで説明される場合があります。公開観測だけでは原因を特定できません。これは実行中のコントロールプレーン属性と観測されたグローバルルーティング状態の乖離を示すだけです。
RIPEstat のルーティング履歴応答は、期間を通じた観測変化を示せるため有用です。[8] ただし履歴には留意点があります。収集対象は変化し、個別ピアの参加・離脱があります。履歴区間で一度経路が観測されたことは示せても、商用関係、ユーザー到達性、障害の重大度、原因特定は示せません。観測ギャップは運用者が検証すべき問いであり、断定ではありません。
RIPEstat の WHOIS 投影は ARIN 由来のレジストリ情報を反映します。[9] これは相互照合として有用であり、独自の所有権権威ではありません。投影と ARIN の直接データが異なる場合、どちらが権威データか、複製遅延や正規化差分を確認してから上書きするべきです。
監視では、宣言意図の比較が重要です。資産所有者は、AS11321 が経路をアナウンスすべきか、どのプレフィックスとオリジンが許可されるか、どの外部観測が想定されるか、どの時間窓を例外とするかを記載すべきです。監視はこの宣言状態と実観測を突き合わせるべきです。意図が未記録なら、空の経路状態は誤警報か、実際の退役判断の不備かどちらにもなり得ます。
連絡先状態も同じ比較枠に入れます。アクティブなレジストリ行に未検証の技術連絡先があること自体は自動的な誤りではありません。登録状態だけで継続性を推定できないことを示すだけです。適切には、連絡先所有権の現行確認、アカウントの安全な保全、二次エスカレーション経路、保持理由の承認を確認します。
意図状態が休止なら、運用手順はそれを明記すべきです。どの観測が想定外か、未承認利用を防ぐ方法、連絡先検証の実施、再有効化時の承認手順を定義します。意図がアクティブなら、公開観測の欠如は追加の観測点と内部テレメトリによる技術調査が必要です。意図が退役なら、経路引き下げ以外の対応も必要です。
レジストリは台帳であり、稼働中サービスの証明ではない
AS11321 の事例は、記録管理と実行コードの差を明確に示します。レジストリは、識別子の一意性、割当履歴、公開ロール、持続的ハンドルを提供します。これらは経路が観測されない状況でも意味があります。相手先は資源を識別し、権限者を特定し、どの地域レジストリが記録を保持するかを判断できます。
レジストリは BGP ポリシーを実装しません。セッションを作成せず、プレフィックスをアナウンスせず、ルートを検証せず、検索要求を回答せず、データベースを復旧しません。これらの結果は、設定済みシステム、認証情報、供給者、運用手順、行動権限に依存します。アクティブ登録を稼働状態の証明と誤読すると、行政上の能力と実行状態を混同します。
実行優先はレジストリを不要にしません。正確な登録・連絡先メタデータがなければ、調査、セキュリティ、移転、退役が難しくなります。実行設定も誤りを含み得ます。観測で収集した情報が妥当になるのは、パケットが実際に従うからではありません。整合が必要なのは、レジストリ情報、宣言された運用意図、外部観測実行の三層です。
この三層が合えば、AS11321 は名寄せされた組織に割当され、RIPEstat は特定時点で公告が見えないことを示します。どちらも障害を証明しません。どちらも合わせると、観測欠如が意図的か文書化され所有されているかという管理上の問いが成立します。
同じ推論は Thunderstone のソフトウェア面にも適用されます。操作手順書は修復ユーティリティ、レプリケーション処理、TLS 設定の存在を示せますが、特定顧客で有効化され設定され、回復目標を満たすということまでは示しません。マニュアルは能力台帳であり、運用上の挙動は実行システムで確認されるべきです。
Thunderstone の製品スタック
Thunderstone は検索製品群として同一ではない複数の導入形態を提示しており、単一の配備モデルではありません。製品ページでは Texis、Webinator、Search Appliance、Parametric Search Appliance、仮想マシン、ホストまたはクラウド向けの選択肢を区別しています。[12][13][14][16] 形態の違いは、各形態で発生する運用作業の分配が異なることを意味します。
Texis は中心データベースおよび検索エンジン技術とされます。Thunderstone FAQ では、Vortex(Texis Web Script とも呼ばれる)は Texis に組み込まれたアプリケーション開発・スクリプト層と説明されます。Webinator はこれらの要素を用いた事前構築アプリとして位置づけられ、Search Appliance はアプライアンス形態でスタックをまとめるとしています。[19] この関係は、個別顧客の実導入を示すものではないが、構成分析上の視点を与えます。
ベンダーは Search Appliance をハードウェア・ソフトウェア・サポートの一体構成と説明します。[18] また、仮想環境やハードウェア構成、データソースアクセス、ファイルシステムのインデックス化、コネクタについてもエンタープライズ検索ページで説明します。[14] これらは運用可能性を示すシステム能力です。個別の問い合わせレイテンシ、コネクタ正確性、管理負荷、総コストの実測は自動的には示しません。
パッケージ形態により運用モデルは変わります。物理アプライアンスはハードウェアのライフサイクル、ラック、電源、環境、保守、交換の課題を追加します。仮想イメージはハードウェア責任を顧客の仮想化・ストレージ基盤へ移しますが、ゲスト OS、容量、アプリケーション依存は残ります。ホスト型はインフラ側作業をベンダ側へ一部移しつつも、データアクセス、ID、コネクタの振る舞い、検索関連性、復旧受け入れ判断は顧客側の監督が必要です。
Webinator は別のバランスを作ります。事前構築のクローラと検索インターフェースを提供しますが、プロファイル設定、巡回設計、ログ、アクセス制御、保守作業は維持します。Texis はデータベースとアプリケーションの柔軟性が高く、スキーマ設計やクエリ、インデックス、変更管理の責任も増えます。Vortex は HTTPS 制御を含むスクリプト化されたデータ取得とアプリ動作を追加し、選択肢が増える分、意思決定の数が増えます。
製品比較ページは、ベンダー固有の分類でこれらの差を示し、運用判断に有効です。[16] ただし「導入が容易」「総コストが低い」「高性能」といった文言を、実測ワークロード、検証方法、バージョン、データセット、同時接続条件、独立結果なしに定量結果へ変換するべきではありません。
Vortex および Texis の完全リファレンスマニュアルは、スクリプト、ネットワーク取得、データベース、インデックス、セキュリティ、診断、復旧制御の幅広い説明を提供します。[27][28] ただし、どの機能が現在の環境で有効化・ライセンス済みかを示すものではありません。
Thunderstone のマイルストーンページは長いベンダー履歴を示し、過去の導入事例と性能主張を列挙します。[26] この履歴は継続性の長期性とベンダーの進化を示す一方、旧バージョンのベンチマークが現在版にそのまま適用されることや、過去の顧客名が現在の利用を保証すること、また新規顧客が過去結果を再現できることを示しません。
実務的な結論は限定的です。スタックは複数形態、複数データ取り込み経路、明示的な管理面を持ちます。導入者は、どの層を誰が所有し、どのように証拠を収集するかを定義しなければなりません。製品ページはその地図化を開始できますが、完結には至りません。
機能、信頼性、顧客成果は異なる主張
エンタープライズ検索の研究は、3 つの証拠カテゴリを混在させると信頼性が低下します。
システム能力は製品が公開する機能です。Texis はデータベースと全文検索機能を提供します。Vortex はスクリプトとネットワーク取得動作を提供します。Webinator はクローリングとプロファイル管理のアプリを提供します。Search Appliance はハードウェア、ソフトウェア、サポートを一体化します。文書はインデックス保守、ロック監視、レプリケーション、スケジューリング、TLS 制御を示します。[18][19][20][21][22][23][24][25] これらは具体的で文書化可能な能力です。
運用信頼性は、定義された負荷・運用条件下で能力が一貫して動作するかです。信頼性は、変更率、ファイル形式、コネクタ、ネットワーク経路、クエリ構成、インデックス方針、メモリ、ストレージ、スケジューラ挙動、ロック競合、レプリケーション遅延、保守窓口、運用者の対応速度に依存します。公開資料では、Expansion Programs International や特定顧客導入に対する制御された信頼性調査は示されていません。
顧客生産成果は、導入が発見性改善、サポートコスト削減、復旧目標達成、業務成果へ繋がったかです。これは顧客ごとのベースライン、測定期間、実装範囲、除外条件が必要です。ベンダーの歴史や製品ページが顧客名や利益の記載を含むことがあっても、特定未特定導入の成果を代替はできません。
この区別は調達とインシデントレビュー双方で維持すべきです。能力が存在しても無効にされることがあります。機能が正しく設定されても未テスト負荷で失敗し得ます。信頼性が高い検索サービスでも、関連性、権限、コンテンツ網羅が不適切でユーザー満足が低いことがあります。ある環境での正の成果は他環境にそのまま移行しません。
AS11321 にも同じ分離が必要です。レジストリ登録は世界的に一意なルーティング識別子を維持する能力に過ぎず、収集器観測は稼働経路のシグナルの一部です。どちらも顧客向けアプリ成果を直接示しません。可視性の欠如は顧客停止を意味しません。継続的な可視性が得られても、アプリ可用性を保証しません。
デプロイと統合の所有権
エンタープライズ検索で最大の隠れたコストは検索アルゴリズムそのものではなく、コーパス周辺の統合境界です。
Thunderstone は、エンタープライズ検索がデータベース、文書システム、ファイルサーバ、多数のファイル種別と連携可能だと述べます。[14] 各接続には認可、到達性、形式、変更検知、エラーハンドリングの問いが追加されます。クローラは認証エリアの背後で失敗し、公共ページのみ到達するケースがあります。データベースコネクタはレコードを返していても権限に必要なフィールドを欠落させることがあります。ファイル共有は、マウント、認証、命名規則が変わるとインデックスは突然不完全になります。
Webinator の文書は、プロファイル、巡回、ログ、アクセス制御、バックアップ、修復機能という運用形態を明示します。[20] 文書は制御を説明できますが、業務要件を巡回ルールへ反映し、許可ドメイン、除外、robots 挙動、認証、深さ、更新頻度、重複処理、内容上限、エラー処理を定義する作業は運用者側が担います。
権限の正確さは重要です。検索は発見性を高めるため、インデックス誤りは露出拡大を招きます。コネクタは適切な認可モデルを維持するか、安全な代替を施す必要があります。公開と非公開インデックスは分離する必要があり、証明書更新時は単一のハンドシェイク検証でなく全クローラ経路を含む検証が必要です。
コンテンツ鮮度は別の統合トレードオフを作ります。頻繁なクロールは遅延を減らしますが、ネットワーク・ソース・インデックス負荷を増やします。バッチ更新は効率的に見えますが、検索結果が現実から遅れる窓を作ることがあります。保守文書は、更新内容が断続的かバッチ的かで更新方針を分けることを示しています。[21] これは普遍的なスケジュールではなく設計上の指標です。
製品形態はオーナーシップの形を変えますが作業の存在を消しません。アプライアンスは設置作業を減らせる場合がありますが、ネットワークアクセス、データソースの認証情報、収集ポリシー、監視、受入テストは依然として必要です。仮想導入はインフラ責任を顧客へ移し、ホスト/クラウドは一部のパッチとハードウェア作業を移管しますが、データ接続、関連性、認可、インシデント連携は共有された責任です。
統合はライフサイクルの連鎖を生みます。データベースの更新でドライバが変わり、ファイルサーバ移行でパス構成が変わり、新規文書種別がパーサー限界を露出することがあります。証明書更新で HTTPS クロールが停止し得ます。CMS の再設計でセレクタや重複ルールが無効化される場合があります。各変更に対し、双方のシステムを理解する担当者が必要です。
ベンダーの取得経路には直接販売、パートナー、政府、クラウドチャネルがあります。[17] 購入チャネルはサポート境界を決定しません。契約で、導入、アップグレード、コネクタ、データ移行、インシデント対応、ハードウェア交換、クラウドアクセス、復旧証跡に誰が責任を持つか明示すべきです。これがなければ、例外時の対応は停止に直結します。
インデックス、ロック、修復の経済
Thunderstone の保守文書は運用作業を明示的に扱っています。Metamorph インデックス維持にはchkind、データベースロック状態監視にはltest、古いロック/デッドロック処理にはrmlocks、データベースファイル検査・修復にはkdbfchkを挙げています。[21] こうしたツールの存在は有用ですが、状態が遅延・競合・劣化する運用面を持つことを示します。
インデックス保守は時間設計の問題です。文書は断続的な変更はインデックス維持で対処し、バッチ変更では強制更新が適切な場合があると述べます。[21] この選択は鮮度、書き込み負荷、運用予測性を調整します。あるコーパス向けの最適化は別の利用では過剰または障害となります。
ロック監視は同時実行コストを可視化します。ltestはロック保持時間が長いプロセスや顕著なロック競合を検知できます。[21] 対応としてアプリ再設計、負荷低減、より高性能ハードウェアが提示されています。どれも自動ではありません。再設計は回帰テスト付きの工数が発生し、負荷低減は他作業の遅延を伴い、ハードウェアは調達コストと容量計画を追加します。
rmlocksは、プログラム終了時の後始末欠如やデッドロック時に対処します。文書は Texis で多くの状況を解消できるとする一方、手動実行が必要な場合もあるとしています。[21] これは明確な例外経路です。介入前に必要な証拠、実行権限、作業前後の影響、クリア後チェックを定義する運用手順が不可欠です。
kdbfchkはテーブル整合性検査や一部のファイル破損回復に対応します。[21] 「一部」の語は重要です。修復ユーティリティは完全回復を保証しません。バックアップ、復元テスト、インシデント証拠、復旧判断ルールが不可欠です。
検索と最適化設定は性能と一貫性のトレードオフを増やします。[25] 文書はメモリキャッシュ、メモリ内ソートとディスクソート、結合順序、読み取りロック、インデックス構築ロックを説明します。キャッシュを増やしても不要な場合は逆効果になり得ます。行数をメモリに保持すると速度向上が得られる場合もありますが、メモリ圧が高いと不安定化します。連続的な読取ロックはインデックス構築を高速化する一方、書き込みを遅らせます。
ignorenewlist設定は、バッチ中心の運用で更新頻度の高い未最適化領域を無視することで処理オーバーヘッドを減らせるとされていますが、最適化完了まで更新レコードの検索が遅れることがあります。[25] これは単なる性能スイッチではなく、利用者が観測する鮮度挙動を変更する設定です。
検索の意味論も設定に依存します。比較動作、ワイルドカード処理、クエリ最適化の設定は結果へ影響します。[25] 速度改善を目的に変更すると、返却レコードや反映時点が変わる可能性があるため、信頼性試験では遅延だけでなく正しさを検査します。
保守領域が生むコストは 4 つです。監督コストは鮮度、ロック、ディスク、ジョブ状態の監視です。統合コストはデータ変更パターンに合わせた保守設計です。保守コストは更新、最適化、修復、容量調整です。例外コストは、古いインデックス、停止した書込、破損ファイルに対し、影響拡大を避けつつ診断・是正する費用です。
レプリケーション、バックアップ、復旧の境界
Thunderstone のレプリケーション文書は、製品エディションと運用アクションを区別します。レプリケーションは Texis 完全版でサポートされ、Webinator 単独構成では想定しないと示されています。[22] この境界は重要です。下位製品構成を前提に設計されたレプリケーション想定は成立しません。
レプリケーションステータスページは、ホスト別にキューを分類し、次の待ち対象を示します。[22] キューは進行中作業の証拠であり、データ到達やインデックス済み、検索可能であることを直接示しません。監視はキュー年齢、エラー状態、宛先受入、ターゲット鮮度を追跡すべきです。
送信プロファイル設定と送信プロファイルデータは文書で分けて説明されています。[22] 設定はターゲット設定の作成・更新、データ転送は既存コンテンツの初期投入を担います。回復手順は設定、ターゲット識別、基底データ、キュー更新、検証、切替順で構成されます。どれかを省くと、対象は存在しても不完全になります。
レプリケーションはバックアップと同一ではありません。誤設定や誤変更した状態も複製されます。認証情報や設定ミスは両方の側に波及します。復旧計画には独立したコピー、保存ポリシー、復元手順、復元後の内部整合性検証が必要です。
Webinator マニュアルはプロファイル管理、ログ、バックアップ、修復の広い運用文脈を提供します。[20] 良い検証は、セカンダリ起動確認だけでなく、期待コレクション、権限、インデックス鮮度、検索挙動、定期ジョブ、証明書、運用権限の検証を含むべきです。
復旧時間はデータ量、変更率、インデックス構築要件、利用可能帯域、復旧時のサービス復帰順序に依存します。公開文書は復旧時間目標を直接示しません。実導入環境での測定が必要です。
AS11321 は別の継続レイヤーも加えます。検索サービスが公開ネットワーク識別子に依存する場合、復旧にはレジストリアカウント、ルーティング設定、プロバイダ連絡先、アプリケーションデータの権限まで必要です。公開証拠は Thunderstone 製品が AS11321 を使用しているとは示しません。論点は、耐久性あるネットワーク ID とアプリケーション ID の同時管理であり、両者が交差する際の復旧責任の連携です。
TLS、アクセス制御、スケジューラ例外経路
Vortex 文書は、ネットワーク取得と送信操作に対する SSL/TLS 制御を広く扱います。[23] 利用可能設定は、信頼ルート、クライアント証明書、プロトコル動作、検証、診断の選択肢を含みます。設定可能であることは、デプロイ時に安全に有効化されていることを意味しません。
信頼ストア運用はライフサイクル作業です。認証局の変更、ルート証明書の期限切れ、エンドポイントの証明書更新、 中間証明書の不一致は発生し得ます。名前検証を緩めると接続は回復してもセキュリティが低下し、逆に厳格な検証により保護対象が正当でも停止する場合があります。運用手順は可用性圧力と安全性を落とした検証緩和を区別しなければなりません。
クライアント証明書は別の所有境界を作ります。検索システムが保護対象へ到達するため証明書と秘密鍵が必要な場合、発行、保管、更新、失効、展開は運用側の責任範囲です。更新前テストは、ハンドシェイク確認ではなく収集経路全体で実施する必要があります。
スケジューラ文書は、ジョブ実行が独自のネットワークと同時実行面を持つことを示します。[24] ローカルリスンのデフォルトやサービス制御、想定外の外部公開についてのセキュリティ注意が示されています。これは管理可能な制御境界であり、実装が現時点でどうなっているかの証明ではありません。
また、初期遅延と開始間隔の設定があります。[24] これらは同時起動による競合や「雷鳴の群れ」的な同時実行を抑えるための運用値です。遅延を短くしすぎると再起動後に過負荷、長くしすぎると鮮度低下・復旧遅延になります。
スケジューラ障害の振る舞いにも注意が必要です。設定によっては監視プロセスは起動していてもスケジュール実行が停止したままになることがあります。[24] したがって、プロセス稼働有無だけでなくジョブ実行と鮮度監視を確認する必要があります。
TLS 設定では、通信プロトコル、証明書、鍵、検証を含みます。[24] 既定値や対応バージョンは変化します。更新では弱いプロトコルの廃止、期限切れ証明書、既存挙動の変更が起こり得ます。適合性テストは、検索取得経路と管理チャネルの両方を含めるべきです。
アクセス制御は伝送セキュリティに限定されません。クローラスコープ、ソース権限、検索結果フィルタ、管理権限、修復権限が重要です。技術的に収集が成功していても、対象読者外コンテンツをインデックスすれば、正しい検索結果が誤った承認で提示されることになります。検索結果は内容が正しくても認可が誤っていれば不適切です。
ライフサイクル、アップグレード、ロックイン
Thunderstone の Investment Protection Program は、永続的なソフトウェアライセンスと、継続保守顧客が過去投資を容量追加または製品更新へ適用できる制度を説明します。[15] これはベンダーの商用条件であり、タイミングや支出構成に影響しますが、ライフサイクルコストそのものを消しません。
永続ライセンスは利用継続を許可しても、実行環境は固定されません。OS、ブラウザー、データベース、証明書、ファイル形式、ハイパーバイザー、クラウド、セキュリティ要件は変化します。サポートと保守で互換性修正と新しいバージョンが利用できるかが継続稼働を左右します。ハードウェアはライセンス更新の有無に関係なく交換時期が来ます。
容量拡張にも技術的影響があります。文書数増加はクロール時間、インデックスサイズ、最適化時間、メモリ使用、レプリケーション遅延、復旧時間を増やします。クエリトラフィック増加はロック、キャッシュ、ストレージボトルネックを顕在化させます。ライセンスやアプライアンス拡張時には性能・復旧検証を更新する必要があります。
製品選択はロックインの種類を変えます。カスタムの Texis/Vortex アプリケーションは専有 API やスクリプトへ依存し、Search Appliance は設定と運用習慣をパッケージ化します。Webinator プロファイルは巡回ルールと例外の蓄積を生みます。ホステッド導入はプロバイダ依存インターフェースとデータ転送手続きに依存しがちです。
ロックイン自体が常に悪いわけではありません。安定したツールと蓄積知識はリスク低減に寄与します。重要なのは可逆性です。移行時にデータ、設定、メタデータ、ログのエクスポート、権限再現、結果同等性の測定、移行時に再構築すべき項目を明示すべきです。
製品のマイルストーンは形式と機能の長期進化を示します。[26] 継続性は有利に働きますが、古い構成上の想定が現行設定に残る確率も上がります。バージョンごとの差分は明記すべきです。過去性能主張を現在の受入基準として再利用してはなりません。
障害モード登録簿
以下の障害モードは、公開されているコントロール面に基づく運用リスクを示しますが、Expansion Programs International、Thunderstone、または特定顧客で障害が発生したという主張は行いません。
1. レジストリと実行状態の不一致
AS11321 は ARIN で有効登録のまま、RIPEstat では観測されないことがあります。[1][4] 問題は不一致自体ではなく、休止・稼働・移行・退役のいずれを表すかを説明する宣言意図が欠けることです。
2. 未検証技術連絡先
公開技術ロールには ARIN の検証備考が付く場合があります。[1][3] 連絡先が実際に機能している可能性は残りますが、検証なしで依存するとエスカレーションリスクが高まります。補完的役割と安全なアカウント回復の確認が必要です。
3. 根拠のない放棄推定
空の announced-prefix 応答を、資源や企業の廃止証明として誤解しがちです。[5] 修正は、観測の時間窓と収集境界を保持し、運用意図を確認することです。
4. 非公開接続の過度な仮定
隣接が観測されないことを、接続が存在しないこととみなすべきではありません。[7] プライベートセッションや観測されない経路は存在しうるため、公的 BGP データだけでネットワーク全体は確定できません。
5. 予期せぬ経路再出現
AS11321 が休止後に公共経路として現れた場合、計画的再有効化、移行、古いポリシー、または未承認使用の可能性があります。分類前に承認済みプレフィックス・オリジンインベントリで判定すべきです。
6. レジストリ投影の遅延
派生 WHOIS 表示は直接 ARIN データと差を持つことがあります。[9] 自動処理では上流の権威を上書きせず、更新遅延を考慮して検証すべきです。
7. 製品層とレプリケーション前提の不一致
Webinator 単体導入として、誤ってレプリケーションを前提とする設計があり得ますが、文書では Texis 完全版でのみ対応しています。[22] レプリケーション前提の要件は構成・復旧レビューで確認するべきです。
8. レプリケーションキュー滞留
キューが増加しても、対象が新しいデータを持たないままになり得ます。[22] 監視はキュー長ではなく、経過時間・エラー・宛先受入を確認します。
9. 設定とデータの乖離
設定は送信先に適用される一方で、完全データは送られない場合、逆に設定だけにデータが送られる場合もあります。[22] 回復検証は両方を確認します。
10. 破損の複製
レプリケーションは誤った変更や破損状態を複製できます。独立コピー、復元手順、内部整合性検証が必要です。
11. インデックス鮮度遅延
バッチ更新は強制更新まで検索可能にならないことがあります。[21] 鮮度目標と欠損検出方法を定義する必要があります。
12. 長時間ロック
プロセスがロックを長時間保持すると他作業が遅延します。[21] クリア前に所有者と負荷の特定が必要です。
13. ステールロックの誤対応
ロック除去ツールは誤って操作すると実運用の状態を悪化させる可能性があります。前提条件に合わせ、事前の原因確認と事後のアプリ・DB 検証は必須です。[21]
14. 不完全なファイル修復
kdbfchkは一部の破損で回復できますが、全てを修復できるわけではありません。[21] コマンド成功は開始点にすぎず、テーブル整合性とアプリ動作確認が必要です。
15. 最適化時の書込遅延
インデックス構築中の継続的読み取りロックは処理量を改善する一方、更新の遅延を増やすことがあります。[25] 保守窓はこのトレードオフに合わせるべきです。
16. 新規レコードの検索欠落
ignorenewlistは処理負荷を下げられる反面、更新レコードが最適化完了まで見えない期間を作ります。[25] 鮮度境界を文書化します。
17. メモリ調整の逆効果
キャッシュ増加やインメモリソート上限は、全てのケースで性能改善を生みません。[25] チューニングはワークロード根拠とロールバック条件が必要です。
18. クエリ意味論の変化
比較、ワイルドカード、最適化設定は結果へ影響します。[25] レイテンシだけでなく関連性と件数網羅も同時に検証する必要があります。
19. クローラ認証情報の期限切れ
ソース認証情報(パスワード、トークン、クライアント証明書)が期限切れになると、公開ページだけが収集され、保護領域が停止・遅延し得ます。
20. TLS 検証のバイパス
通信復旧のために検証を外したり、過度な信頼ルートを許可する対応は危険です。[23] 例外は承認、期限、復元計画を伴う必要があります。
21. 証明書チェーンの変更
ソースが新しい証明書チェーンへ変更した場合、クローラが信頼ストアを更新していないと停止します。[23] 期限前テストと管理者の引継ぎで事前防止します。
22. スケジューラの公開露出
意図せずスケジューラが許可されていないインターフェースに公開される可能性があります。[24] 脆弱なプロトコル・認証設定を含めて再確認が必要です。
23. 起動時のジョブ競合
再起動後に多数のジョブが同時起動すると依存サービスを過負荷にします。初期遅延設定と依存順序は本番検証により合わせます。[24]
24. 再起動後の同時突入
停止時に一斉実行が発生し、CPU、ストレージ、ソース系への負荷を生じます。ジョブ間隔と復旧優先順位をテストすべきです。[24]
25. スケジューラ部分停止
設定により、監視は起動していてもスケジュール実行だけが停止する条件があり得ます。[24] 稼働監視はジョブ完了率と鮮度を確認する必要があります。
26. 権限範囲の拡大
クローラやインデックスが許可対象外コンテンツを取り込む場合があります。コネクタ成功は権限成功を意味しません。許可・拒否どちらも検証します。
27. 根拠のない性能主張
ベンダーの性能・規模記述は、元条件、バージョン、テスト条件を伴わない形で再現すると誤解を招きます。[13][14] 環境別ベンチは導入者側で取得すべきです。
28. 未検証の顧客成果
製品履歴や歴史的記述を、現行導入で費用削減や可用性向上が実現したと断定することはできません。[26] 公開証拠ではそれを裏付けません。
29. 永続ライセンスの過信
永続使用権があるからといって互換性やサポートが永久であると誤解するとリスクが増します。[15] ライフサイクルではバージョン、保守状況、移行選択肢を確認する必要があります。
30. 容量アップグレード時の復旧ギャップ
拡張によりデータや問い合わせが増える場合、バックアップ、レプリケーション、復旧想定の見直しを更新しなければ復旧時間評価が成立しません。
31. 製品形式の所有権空白
ハードウェア、VM、クラウド、カスタムソフト実装は障害時の責任分担が異なります。[13][16] 契約で層ごとの責任者が明確でないと対応が停滞します。
32. ASN 退役時の残存境界
AS11321 の退役時には、経路引き下げだけでは不十分です。レジストリ連絡先、アカウントアクセス、監視、セキュリティメタデータ、外部参照を含む依存を閉じる必要があります。
購入者または運用者が確認すべき項目
公開記録は有効な出発点を示しますが、非公開の実務質問には答えません。
第一に、アイデンティティと意図を確認します。Expansion Programs International が現行の登録主体であることを維持するか、または認可された後継を記録するかを確認します。AS11321 を公共ルートで維持する目的、アナウンス想定の有無、レジストリアクセスの管理者、公開連絡先の検証実施を明示します。別名や役割境界は残し、履歴名の削除は避けます。
第二に、単一観測点ではなく複数で現在のネットワーク観測を確認します。ARIN、ルーティング収集、想定プレフィックス方針、プロバイダテレメトリ、プライベートセッション状態を照合します。観測なしをただちに障害とせず、観測ありを直接サービス正常としても扱いません。
第三に、Thunderstone の正確な製品とバージョンを棚卸しします。Texis、Vortex、Webinator、アプライアンス、VM、ホステッドを分けて特定します。どのエディションがレプリケーションを持つか、依存する OS・DB の種類は何か、どの層を誰が所有するかを記録します。
第四に、データソースと許可境界をすべてマッピングします。接続方法、認証者、証明書寿命、巡回頻度、除外規則、パーサー制限、変更検知、拒否時のテストを記録します。収集網羅性と検索速度を切り分けて測定します。
第五に、インデックスとデータベース保守を検証します。許容鮮度ラグ、ロック閾値、最適化窓、ディスク・メモリ上限、修復権限、復旧判定を定義します。介入前後で事前・事後の記録を保持します。
第六に、継続性をシーケンスとして検証します。設定、基底データ、待機キュー、インデックス状態、権限、定期ジョブ、TLS 信頼、利用者向け結果を順序立てて検証します。プロセス起動は復旧完了を意味しません。
第七に、例外時経路をテストします。テスト認証情報の期限切れ、クローラ中断、スケジューラ過負荷、レプリケーション滞留を合成し、アラート先と責任者に確実に到達するかを確認します。実環境で危険操作を起こさないことが前提です。
第八に、ライフサイクル終了を設計します。データ・設定のエクスポート、権限再現、インデックス移行または再構築、証明書廃止、レジストリ依存の解消、監査履歴保存を記録します。永続ライセンスは計画の一要素であって、計画全体ではありません。
最後に、主張レベルを区分します。能力主張は最新文書とバージョンに紐づけ、信頼性主張はワークロードと測定方法を明示し、顧客成果主張はベースライン、実装範囲、測定期間、除外条件を明らかにします。根拠が不足する場合は明示的に不足と示します。
結論
Expansion Programs International の AS11321 は、レジストリ主体が持続し続ける一方、選択した公共のルーティング視点ではアナウンスが見えないという、運用継続性の一例です。ARIN は Expansion Programs International を登録主体として示し、Thunderstone Software LLC を技術ロールとして示します。[1][2][3] RIPEstat は時間限定の外部観測を与えますが、説明を与えるわけではありません。[4][5][6][7]
Thunderstone の公開ページとマニュアルは、検索ソフトウェアの二次的な制御面を示します。これにはクローリング、インデックス、ロック、レプリケーション、TLS、スケジューリング、容量、運用判断が含まれます。[12][18][20][21][22][23][24][25] これらの制御は高い運用性を支えるものです。ただし、可用性や顧客結果を直接証明しません。
最も実務的な理解は、レジストリは一意な記録と関係の保持を担い、実行設定が経路、クローラ、スケジュール作業の実行を決める、という分離です。外部観測は現実確認を補強します。運用者は 3 層を照合し、例外の根拠を継続的に保持すべきです。
その運用には継続費用が発生します。監督が乖離を検知し、統合が境界を調整し、保守がインデックス・ロック・証明書・容量・バージョンを管理し、例外対応が部分的症状を過剰な推測に変えないように復旧します。
したがって AS11321 は、無効な番号とみなすことも、完全な稼働サービスの証明とみなすことも適切ではありません。これは登録された技術識別子であり、現在の目的と実行状態は説明可能な時間枠で所有者が確認すべき事項です。検索スタックについても同じです。システムができることを文書化し、実際に行われることを測定し、証拠不足な結論を避けるべきです。
参照
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加