
要約
draft-parsons-opsawg-security-operations-02は、プロトコル変更後も残る観測可能な artefact、失われる指標、新しく生じる証拠、検出可能な異常を記述するよう求め、第 02 版で Collection、Detection、Investigation、Response を明示した。- 構造化イベントは最初の受領証にすぎない。安全な対応には、収集範囲、時刻と主体の文脈、相関規則、調査、判断権限、実行確認、影響、復旧を分離して証明する必要がある。
赤い表示の手前にある不足
ある実装が異常状態を検出し、型、時刻、重大度を持つイベントを生成した。転送も保存も成功し、SIEM は脅威指標との一致を表示する。画面上では「隔離」が自然な次の操作に見える。
しかし、IP アドレスは前日に交換された資産を指したままだ。認証ログは遅延し、生成元の時計にはずれがある。変更承認の時刻も一致しない。正規の管理者が作業した可能性と、特権アカウントが悪用された可能性を、このイベントだけでは分けられない。
draft-parsons-opsawg-security-operations-02 が照らすのは、この不足である。2026 年 9 月 9 日付の第 02 版は個人 Internet-Draft の段階にあり、Datatracker に RFC stream や IETF consensus は示されていない。文書自身は Informational を意図する。RFC、配備実績、完成した統制基準として扱ってはならない。
それでも問いは重要だ。プロトコルの安全性は、暗号とアクセス制御が正しいだけでは運用可能にならない。展開後に何が起きたかを認識し、調査し、許された範囲で応答できるか。設計時にこの問いを持たなければ、後から私有ログと偶然残った手掛かりを継ぎ合わせることになる。
第 02 版が分けた四つの仕事
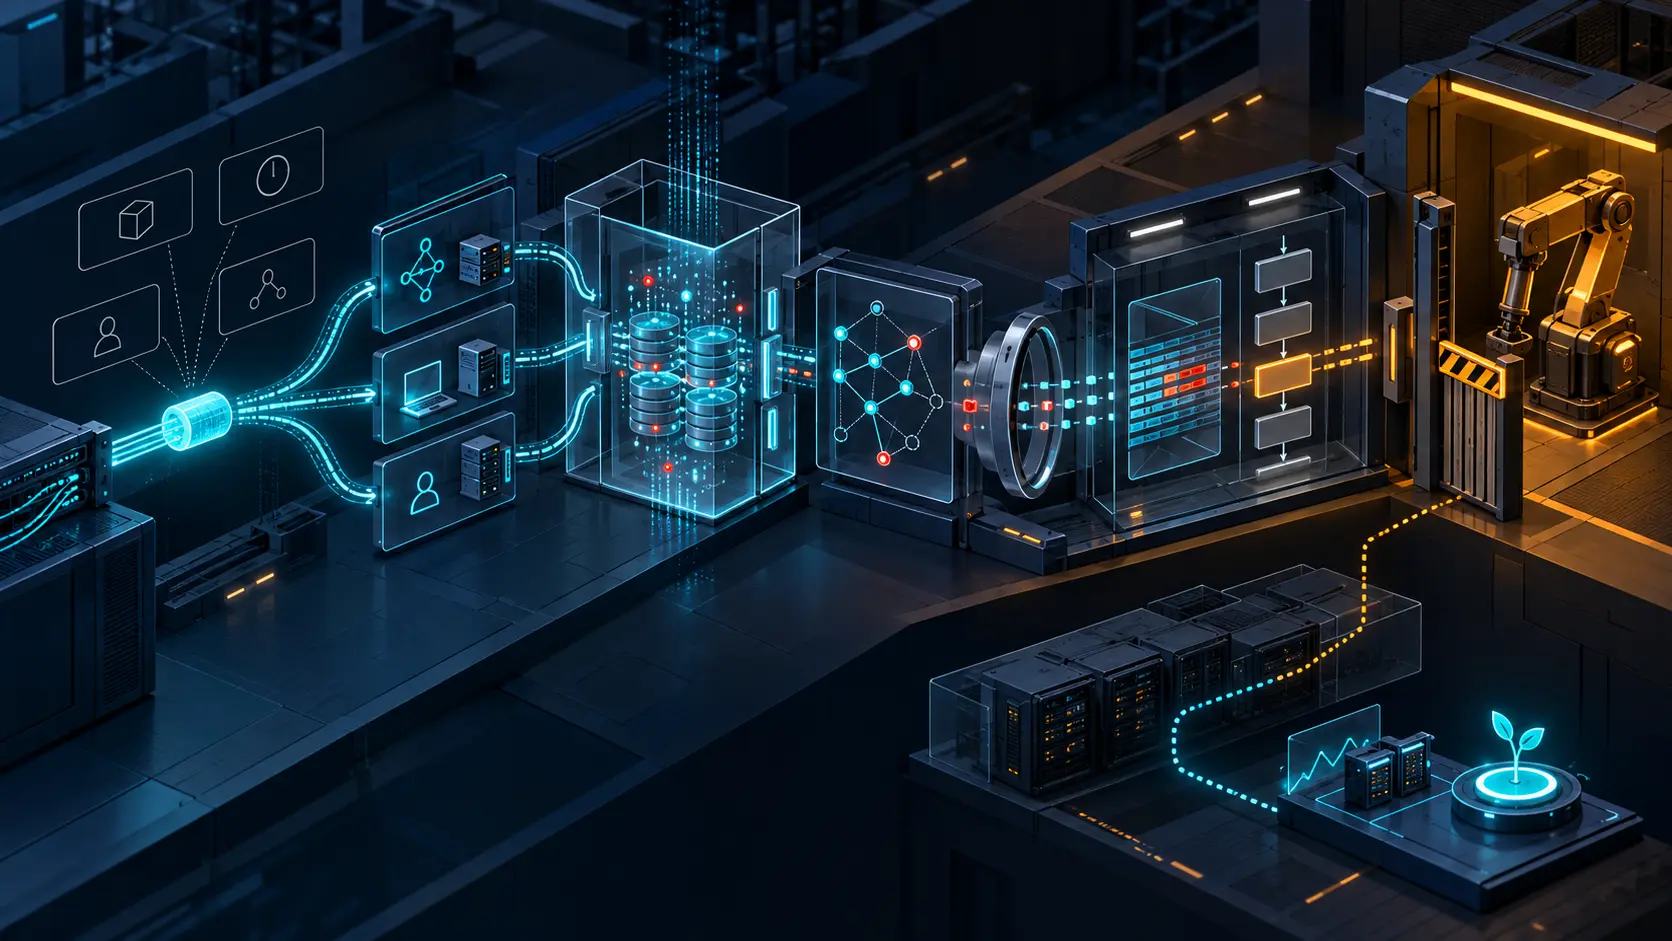
第 01 版と比べ、第 02 版はツールの説明を Collection、Detection、Investigation、Response の小節へ大きく展開した。この順序は直線的な自動化パイプではなく、主張が別の主張へ変わる境界として読むべきだ。
収集は端末、ネットワーク、アプリケーション、ID、資産台帳、変更管理など異なる面から観測を集める。動的・短命な資源では、調査時に生成元が消えていることもある。認証・認可や特権操作のログは改ざんから守る必要があるが、改ざんされていない一件は収集の完全性まで証明しない。
検出は観測を加工する。SIEM は enrichment、baseline、rule、相関を使う。そこから有用なアラートも誤検知も生まれる。低品質な警告が続けば alert fatigue が生じ、本物の侵害まで割り引かれる。
調査は incident-management system、protocol dissector、証拠リンク、playbook を加える。これらは再現性を高めるが、手順完了を真実に変換しない。新拡張を知らない dissector、対象外の資産を想定した playbook、収集欠落を「事象なし」と読む自動処理は、整った誤りを作れる。
対応は稼働中の系を変える。端末隔離や通信遮断は攻撃を止める一方、サービスや揮発性証拠も失わせうる。SOAR が無人で playbook を実行できても、対象を選び副作用を受け入れる権限まで技術能力から生まれるわけではない。
プロトコルが語れる範囲
草案は、新規または変更されたプロトコルについて、従来の観測可能物が何を保ち、どの指標が見えなくなり、どの新しい artefact が検出・調査・対応を助けるかを記述するよう促す。可能ならエラーと異常条件も明示する。
「ログを出す」よりよい設計課題である。暗号化によって中間点の指標が消えることがある。新しい状態機械が明確なエラー遷移を作ることもある。再起動で連続性を失うカウンタもある。変化そのものを説明すれば、運用者は何を推論できるかを評価できる。
ただし artefact は境界付きの観測である。特定の実装が状態を報告したことと、攻撃、侵害、帰属、重大度、適切な措置は同じではない。ネットワーク・端末・行動の IoC は関連付けや遮断に使えても、文脈なしの判決ではない。
最初の受領証には、正確な draft/RFC 版、イベント定義、実装 build、生成主体、配置地点、観測時刻が必要だ。名前が同じまま意味が変わったとき、版情報がなければ parser の成功が誤解を隠す。
「届かなかった」の内訳
生成元から SIEM への矢印は、全インスタンスで記録が有効だったか、再起動で設定が失われなかったか、転送で欠落・sampling がなかったか、collector が変換や重複除去をしたかを示さない。時計の状態や retention も見えない。
草案が複数 log source を必要とするのは、各々が異なる視点を持つからだ。資産台帳は対象、ID ログは主体、変更管理は許可、ネットワーク telemetry は活動を説明する。一つが他を代行してはいけない。
誤設定と攻撃を分けるには、誰がどの権限で変更したかという周辺文脈が重要になる。「設定が変わった」は観測であり、「承認者が正しい装置を保守時間内に変えた」は複数記録の結論である。時刻、join key、由来、不確実性を失って結合すれば、弱い証拠が画面上だけで強く見える。
収集受領証には coverage、transport、loss、sampling、変換、clock、retention、access control を含める。検索結果がないとき、それが活動なし、sensor なし、配送失敗、期限切れ、誤った query のどれかを追えるようにする。
共通 schema が解くもの、解かないもの
第 02 版は qlog のような structured logging を、断片化した private format を避ける好例として挙げる。共通の名前、型、関係は専用 parser を減らし、実装間比較を容易にする。
schema 適合は観測条件を統一しない。異なる clock、coverage、retention、実装欠陥を持つ二つの記録が、どちらも妥当な形式になりうる。必須 field が古い場合も、local にしか一意でない correlation ID もある。認証された経路は、不完全な記録を正確に運べる。
標準化は構文と限定された意味を定められるが、組織の baseline、保存期間、横断時計モデル、incident verdict、response authority、rollback、recovery receipt を代わりに決めない。緑の parser は形式の証拠であり、運用結果の証拠ではない。
相関規則を証拠に含める
SIEM が event を asset、identity、threat intelligence、network activity と結ぶと、新しい分析物が生まれる。query、time window、join key、baseline、rule version、feed、asset table、除外レコードをその由来として残す必要がある。
計画移行が異常に見える場合、indicator の信頼度が下がった場合、clock 差で順序が反転する場合がある。検出の安全な表現は「攻撃確定」ではなく、「この版の規則が、この入力と仮定で一致し、これらの代替説明が残る」である。
triage はさらに優先度、統合、抑止、escalation を決める。担当者または automation の identity と false positive の扱いも必要だ。アラート一覧は世界そのものではなく、世界に対して適用された方針の結果である。
調査で異論を消さない
調査記録は observation、inference、decision を分ける。tool/dissector 版、query、evidence link、完了・省略した step、対立仮説、confidence を残す。必要 source が取れなかった場合、checklist の完了で不存在を証明してはならない。
草案は SOC の security responsibility と NOC の performance responsibility を区別しながら、全体として連携する SecOps を描く。組織統合を義務づけてはいない。NOC は service impact を証明でき、SOC は threat を評価できるが、それぞれ帰属判断や production route 変更の権限を当然には持たない。
同じ証拠を共有しても、専門判断の作者と範囲を分けておけば訂正できる。無理に一つの見解へ畳むより、協調に向いている。
判断の後に権限がある
incident verdict は command ではない。対応記録は承認者または policy、正確な target、scope、duration、guardrail、保護すべき dependency、rollback を示す。緊急時の委任は事前に速く設計できるが、暗黙であってはならない。
SOAR では「実行できる」ことと「実行してよい」ことを分ける。誰が、どの incident class と confidence threshold に対して、何を除外し、いつまで委任したか。失効と撤回も実行可能な条件にする。
さらに request、acceptance、state は別である。controller の成功応答は endpoint isolation を証明しない。実行受領証と、その後の状態・service impact の観測を結び、意図が現実に入ったかを確認する。
クローズ後にしか見えない失敗
contained、remediated、closed は case の状態である。復旧は、異常停止、サービス回復、依存先の健全性、補償 control、再発なしを運用観測で確かめる。
endpoint、network、identity、application、customer experience が必要になることもある。ticket と矛盾すれば running evidence を優先する。post-incident analysis は「監視強化」ではなく、artefact、coverage、rule、playbook、delegation、recovery test のどこを変えたかを残す。
観測と privacy の取引を隠さない
SecOps data は identity、behaviour、topology、privileged action を露出する。草案は segregation、secure storage、access control、tool/action audit を求める。多く集めるほど再構成しやすくなり、漏えい・濫用時の被害も大きくなる。
encryption は利用者を守りながら旧 indicator を消す。redaction は露出を減らし correlation を壊しうる。一つの最適解はない。目的、粒度、期間、role、audit と、失われた indicator を何で代替するかを記録することが説明責任になる。
artefact から復旧までの十件
監査可能な鎖は少なくとも次を分離する。
- protocol/draft/RFC の正確な版と event/error semantics。
- producer、implementation build、deployment point、observation time。
- collection coverage、transport、loss、sampling、clock、retention。
- asset、account、authorization、topology、change owner context。
- correlation query、baseline、rule、enrichment version。
- triage、priority、false-positive handling、analyst/automation identity。
- investigation、dissector、evidence、alternative、playbook step。
- incident verdict、uncertainty、decision/action authority。
- response command、target、scope、approval、guardrail、rollback。
- execution acknowledgement、observed containment、impact、recovery、learning。
この長さは冗長ではなく、責任を混同しないための構造である。プロトコル設計者は観測可能性を、運用者は収集を、分析者は推論を、統治者は委任を、稼働系は結果を証言する。最初に見えたイベントが、後の全層を代表してはならない。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加