
要約
draft-ietf-ccamp-fgotn-yang-02は、fgODUflexの双方向変更を両方向の完了後にのみ成功とみなす一方、MDSCへの最終報告は発信元コントローラー一台に集約する。lsp-bandwidth-modified-okは制御ワークフローの結論であり、全区間のスロット適用、現用・予備の一致、強制処理による影響の不在、顧客通信の連続性を単独では証明しない。- 完了には、参加者ごとの観測、世代付きの資源整合、運用状態の読戻し、通信品質の事後測定を束ねた取引証跡が必要である。
多ドメインの専用線を増速する。Controller 1が往路の変更を開始し、遠端が復路を自動的に起動する。Controller 3が復路開始を通知する。最後にController 1からlsp-bandwidth-modified-okが届く。
運用画面は正常終了を示す。だが、その緑色は誰の観測なのか。
草案の記述を丁寧に読むと、完了は一枚の事実ではない。双方向は両方が終了しなければならない。すべてのドメインコントローラーはトポロジーとトンネル資源の変化を報告する。1+1保護では現用と予備の両経路が手順に参加する。一方向だけ成功した場合、状態をそろえるための強制変更は可能だが、通信に影響し得る。
つまり最終報告は、分散した証拠を要約するための便利な制御面であって、すべてを直接見た観測者ではない。
2026年9月30日付の第02版は、CCAMP WGの活動中Internet-Draftである。Datatrackerには想定RFC区分、担当AD、IESG状態が記録されておらず、管理・セキュリティ・IANA節には未記入のプレースホルダーが残る。RFCでも実装報告でもない。未成熟であることは欠陥の証明ではないが、導入済みの保証として扱う理由にもならない。
スロットを記述できても、帯域が届いたとは限らない
fgOTNは、1 Gbit/s未満を含む低速クライアント信号を、より大きなOTNサーバ層に効率良く収容する。モデルはfgODUflexと、1から119の細粒度トリビュタリスロット数で表す帯域、さらに主・逆主・副・逆副・実経路のfgts-numbersを追加する。
これにより、コントローラーは要求したスロットを明示できる。最大リンク帯域を変えずに利用可能帯域が減ったことも表現できる。しかしデータモデルが正しいことと、装置が同じ世代の資源を同時に適用したことは別である。
設定が20、運用状態も20であっても、保護経路が旧値のままかもしれない。別ドメインが古いトポロジーを基に同じスロットを予約したかもしれない。通信は流れていても、誤り率が上がっているかもしれない。
必要な不変条件は「leafが20」ではない。同じ認可済み取引が、必要な全区間・方向で衝突のない資源を予約・適用し、顧客サービスの事後条件を満たしたことである。サービスID、サーバODU、リンク、スロット集合、トポロジー世代、装置読戻し、通信測定がそろって初めて説明できる。
双方向は二つの履歴を持つ
処理はfgODUflex識別子と目標帯域から始まる。資源を先に予約またはマークし、往路をノードごとに変更し、遠端データ面が復路を起動する。草案は両方向の完了を成功条件とする。
ただし、両方の完了イベントが同一取引に属することも証明しなければならない。
旧リトライの遅延通知と、新しい試行の復路成功を組み合わせてはいけない。予約期限が切れた後の復路開始も、同じ数値だからといって連続した約束にはならない。コントローラー再起動後のローカル番号再利用も危険である。
往路と復路には別々のタイムラインを持たせる。要求ハッシュ、取引世代、方針版、目標、トポロジー世代、予約、参加ドメイン、適用結果、運用読戻しを残す。エンドツーエンド証跡は二つを結合するが、片方の履歴を消さない。
最終報告者と事実の所有者を分ける
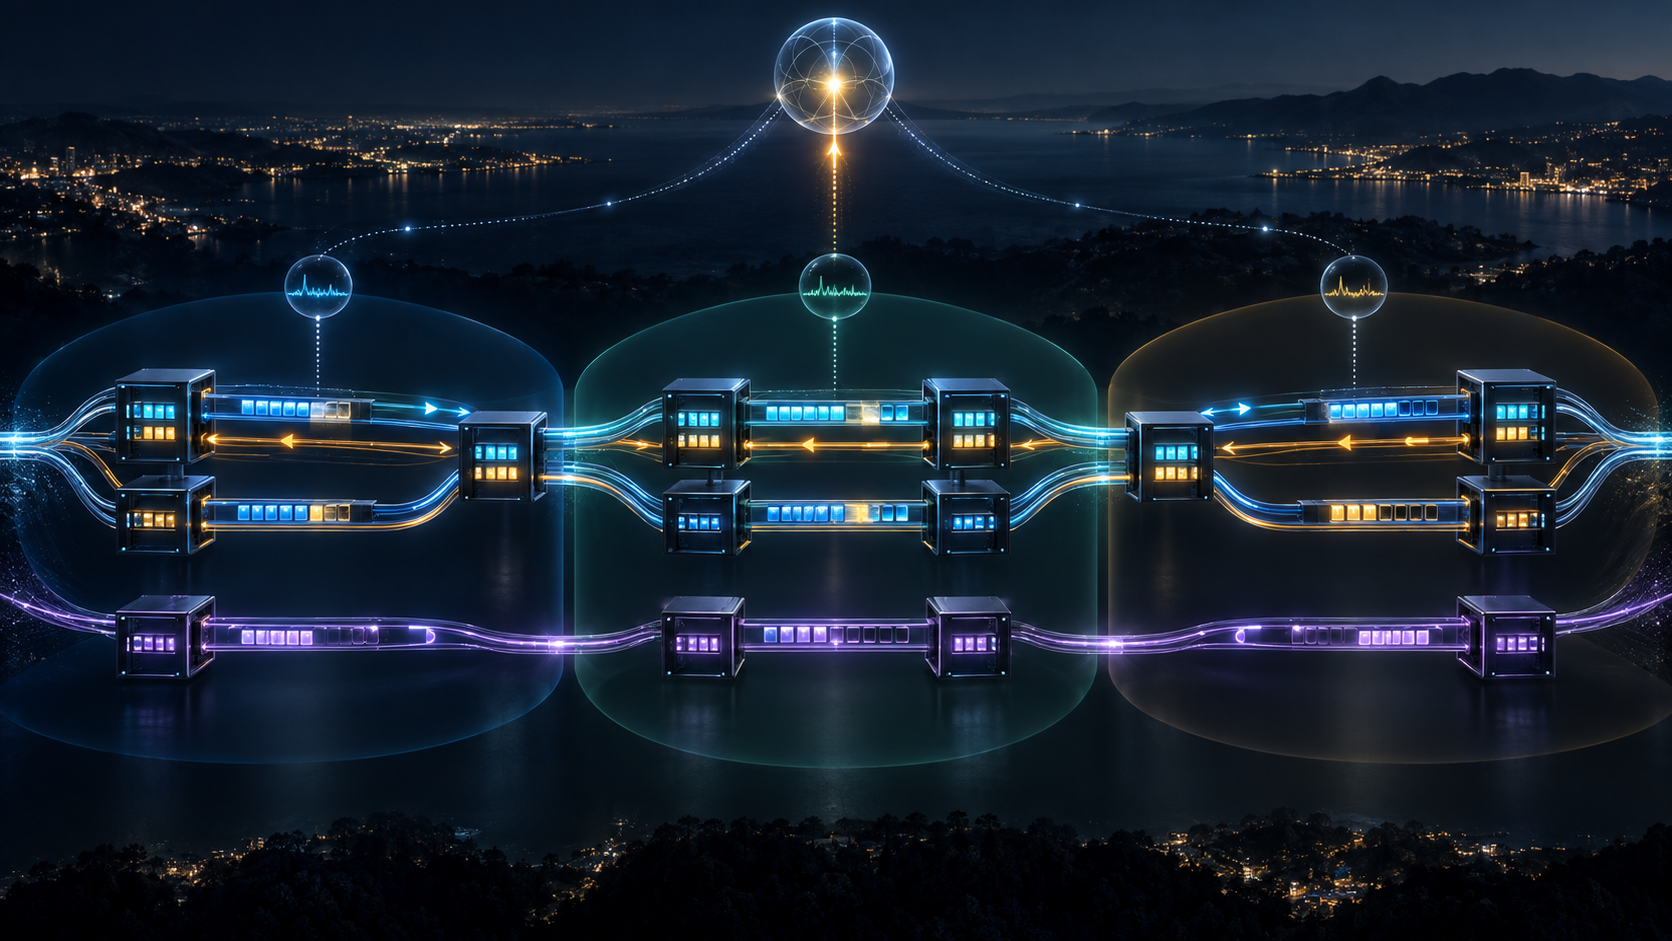
附属書AではController 1が開始と最終結果を報告し、Controller 3が復路開始を報告する。同時に中間を含む全ドメインが資源変化をMDSCへ送る。
ここには決定台帳と証拠台帳がある。前者は誰が何を要求し、誰が終了と判断したかを記す。後者は各ドメインがどの世代・方向で何を見たかを記す。
発信元コントローラーは最終判断者にはなれても、他者の観測者にはなれない。MDSCが最後の通知だけを保存すれば、フェイルオーバーや後日の不一致で根拠を再構成できない。
最終通知は、取引ID、目標、必要参加者、証跡集合のダイジェスト、完了方針、未解決例外を参照すべきである。各ドメインの記録は帰属を保つ。集約はしても改変はしない。
この分離はベンダーロックインも抑える。本当の変更履歴が一製品の内部ログにしかなければ、制御系を替えると運用上の記憶まで失う。継続すべきなのは検証可能な台帳であり、現行プロセスの地位ではない。
1+1保護は証拠面を四つにする
1+1保護では、現用経路と保護経路の双方が変更プロトコルとシグナリングを動かす。双方向まで含めれば、往路現用、復路現用、往路保護、復路保護の四面がある。
現用が新帯域に達すれば、顧客は問題を感じないかもしれない。保護が旧帯域のままなら、問題は次の障害切替まで隠れる。保護の準備状態は将来の約束であり、現在の完了判断に含めなければならない。
保護未完を失敗とするか、期限付き劣化状態とするか、承認済み例外とするかをあらかじめ決める必要がある。現用の緑色で隠してはならない。設定スロットだけでなく、切替時に使えるサーバ層資源も読戻すべきである。
強制的一致は「無瞬断」を消費する
片方向だけが成功した場合、草案は強制変更を許し、それが通信影響を伴い得ると明記する。この分岐は単なるエラー処理ではない。誰がサービス中断リスクを引き受けるかという統治判断である。
成功側を戻す、失敗側を再試行する、非対称のまま待つ、強制してそろえる。どの選択も異なる損失を生む。制御状態をきれいにするため、顧客通信に実害を与える可能性もある。
強制処理には権限者、理由、代替案、保守・緊急文脈、影響範囲、ロールバック点、事後測定が要る。通信影響を伴ったなら、結果は「強制修復後に整合」と記録できるが、「無瞬断成功」と無条件に記録してはならない。
制御系は状態を変えられる。結果の意味まで決める権限は持たない。実トラフィックが無瞬断性を判定する。
YANG検証は分散取引を試験しない
DatatrackerのYANG検証は、抽出モジュールにエラーも警告もないと報告する。スキーマ構造に関する正当な証拠である一方、二方向の間でコントローラーが停止する試験ではない。重複通知、順序逆転、保護遅延、設定受理後の未適用も検出しない。
第02版は情報モデルと五段階の例を示すが、必須の全局取引ID、参加者クォーラム、タイムアウト、冪等性、通知順序、永続監査、ロールバック、顧客測定を一式で規定していない。同じYANGを実装する製品でも、完了を報告する時点が異なり得る。
試験を階層化する。スキーマ、RPC、データストア、装置動作、多ドメイン収束、保護準備、通信結果である。上位の成功を下位の証明として使わない。
完了証跡の最小構成
変更前に、サービス、現在値、目標、サーバ層上限、トポロジー世代、現用・保護経路、認可者、方針、保守文脈を固定する。
予約時に、各ドメインがリンクと層を含むスロット集合、可用性世代、衝突検査、期限を出す。実行時に、方向と役割ごとに開始、適用、運用読戻し、資源差分、例外を記録する。通知は到着時刻ではなく取引世代で識別する。
終了時に、必要参加者、方向間の目標一致、資源保存、保護状態、強制処理の有無をMDSCが検査し、発信元報告は証跡集合を参照する。
最後に、定義済みの前後窓で損失、誤り、遅延、スループット、警報、復帰を測る。ここまで閉じて初めて、無瞬断という言葉に運用上の根拠が生まれる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加