
要約
- RFC 8092 は、Global Administrator と二つの運用者定義フィールドからなる 12 オクテット値の集合を、任意でトランジティブな属性として定義する。
- 正しい形式の値はポリシーを説明または要求できるが、付加者を認証せず、完全性を保証せず、受信 AS に動作を強制しない。
容量が増えても統治の問いは残る
従来の BGP Community は 32 ビットで、2 オクテット ASN とローカル値に分ける慣行があった。4 オクテット ASN では収まらない。RFC 8092 は、Global Administrator と二つの Local Data Part をそれぞれ 4 オクテットにした値を導入した。属性内の値は順不同である。
ASN を最初のフィールドに置けば、その ASN の所有者が残り二つの意味を定義する。標準表記は、先頭ゼロのない三つの符号なし十進整数をコロンで区切る。重複は送らず、受信側が静かに除去する。
これは表現方法であって認可規則ではない。RFC 8195 は、経路の由来や関係を示す情報コミュニティと、伝播、LOCAL_PREF、ネクストホップ、prepend の変更を求めるアクションコミュニティを分ける。効力を与えるのは対象 AS のローカルポリシーである。
名前空間は委任状ではない
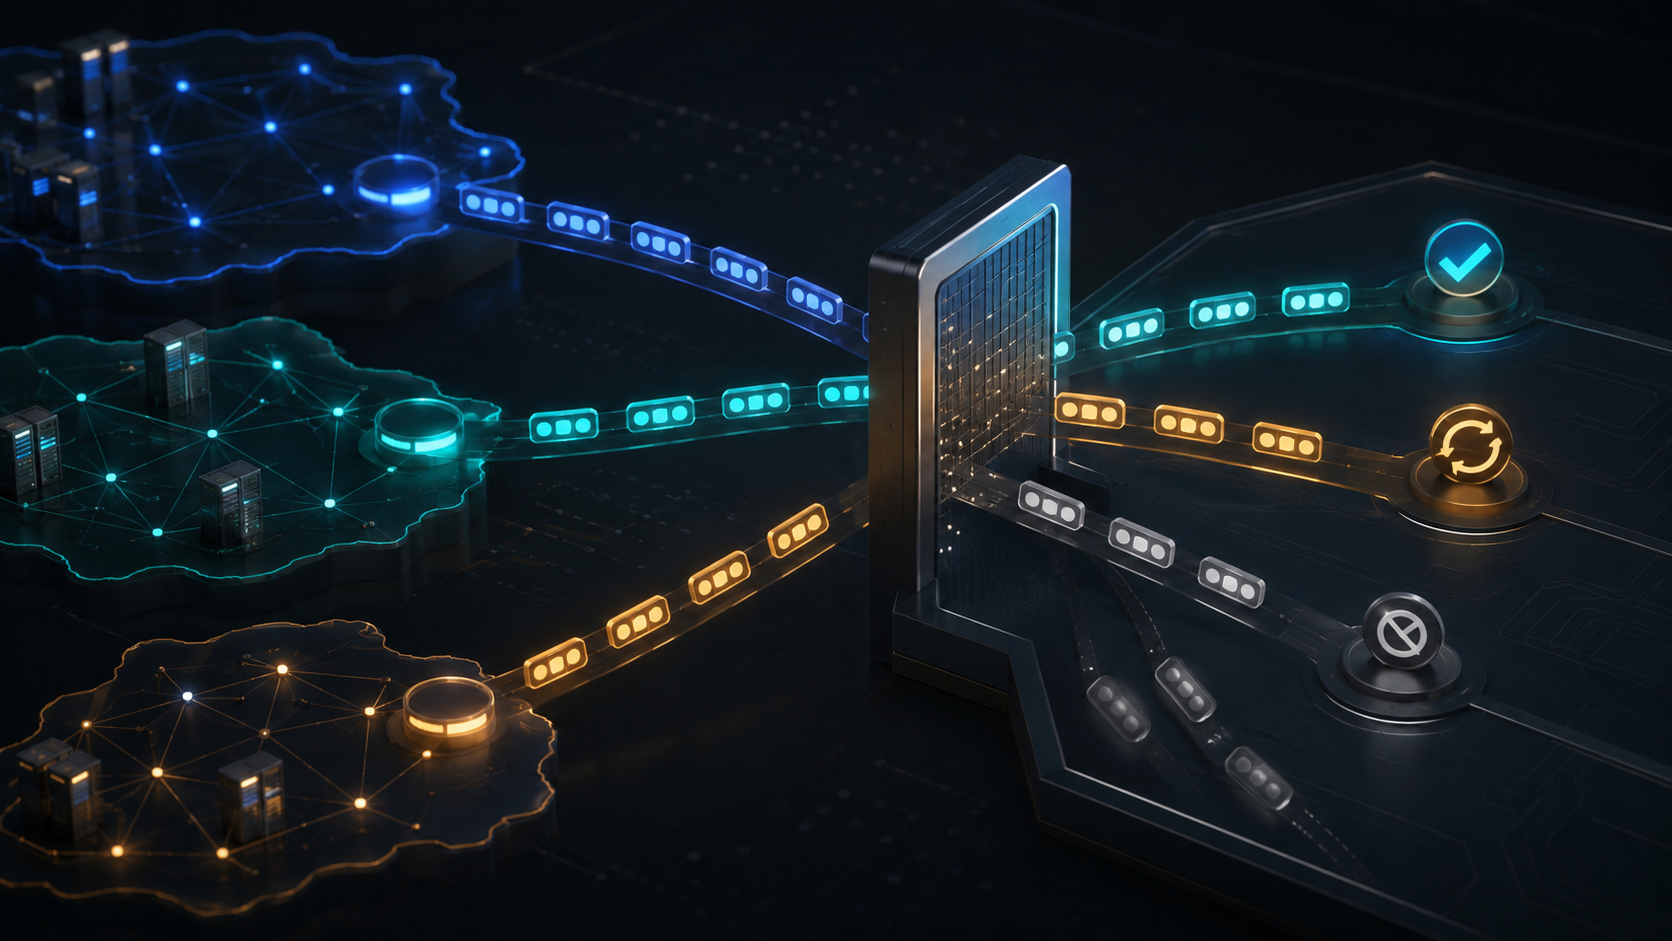
Global Administrator は管理者アカウントではない。語彙の定義者を示すだけで、遠隔ルータの支配者を示さない。顧客はプロバイダ ASN の値で公表済み動作を要求できるが、任意の AS も同じ値を付けられる。受信側は隣接者の役割、対象経路、契約上の権利、処理順序を検証しなければならない。
送信側は意図を表現し、受信側は実行、変換、無視を選ぶ。プロバイダは顧客の要求を受け入れ、無権限ピアからの同じ値を拒否できる。ルートサーバも配布制御を提供しつつ、顧客間の影響を制限できる。
顧客、ピア、トランジット事業者、運用チームは、自動化、障害解析、容量計画の共通語彙から利益を得る。ただし利益は公開された意味と観測可能な処理に依存する。
トランジティブでも完全性はない
RFC 8092 は、中間 AS が値を追加、削除、変更でき、完全性が保護されないと明記する。出所を推定するには経路上の AS を信頼するか、標準外の別機構が必要になる。
集約では構成経路のコミュニティが合流し、信号が増えたり競合したりする。長さの異常は treat-as-withdraw だが、未割当てや予約 ASN だけでは不正属性にならない。プロトコル上の妥当性とポリシー上の正当性は別である。
費用は語彙の公開、要求者制限、優先順位、改変監視、集約試験、ロールバックに現れる。自動化しやすい信号は、誤解も広く速く反映する。
証拠と限界
RFC 8092 は形式、表記、集約、重複、エラー、完全性限界を定義し、RFC 8195 は利用例を示す。RFC 1997 と RFC 7454 は背景である。権力、受益者、費用の評価は明示した分析である。
資料は特定事業者の導入を証明せず、値の付加者を認証せず、受信側に実行を強制せず、全経路での保存も保証しない。正しい形式でも無権限、陳腐化、改変、無関係であり得る。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加