
要約
- ARIN は AS396881 を DRSERVER1 として記録し、組織ハンドル DIL-90 に関連付け、表示名として drServer.net を示しています。これは特定のデータセンターを所有していることの証明ではなく、持続的なレジストリ識別子を示します。
- RIPEstat の収集データ(2026年7月)では、IPv4 7件と IPv6 9件のアナウンスが幅広い観測ポイントで確認されました。これらのルートは現在の稼働する番号資源サーフェスを示すが、設置台数、顧客利用、物理的な多様性は示しません。
- drServer.net 自身のページは、ダラスでの VPS、専有サーバー、ウェブホスティングを提供していると表示しています。これらは商用提供を示す記載であり、設備支配、予備在庫、バックアップの実績、DDoS 容量、稼働率や回復力を独立して検証するものではありません。
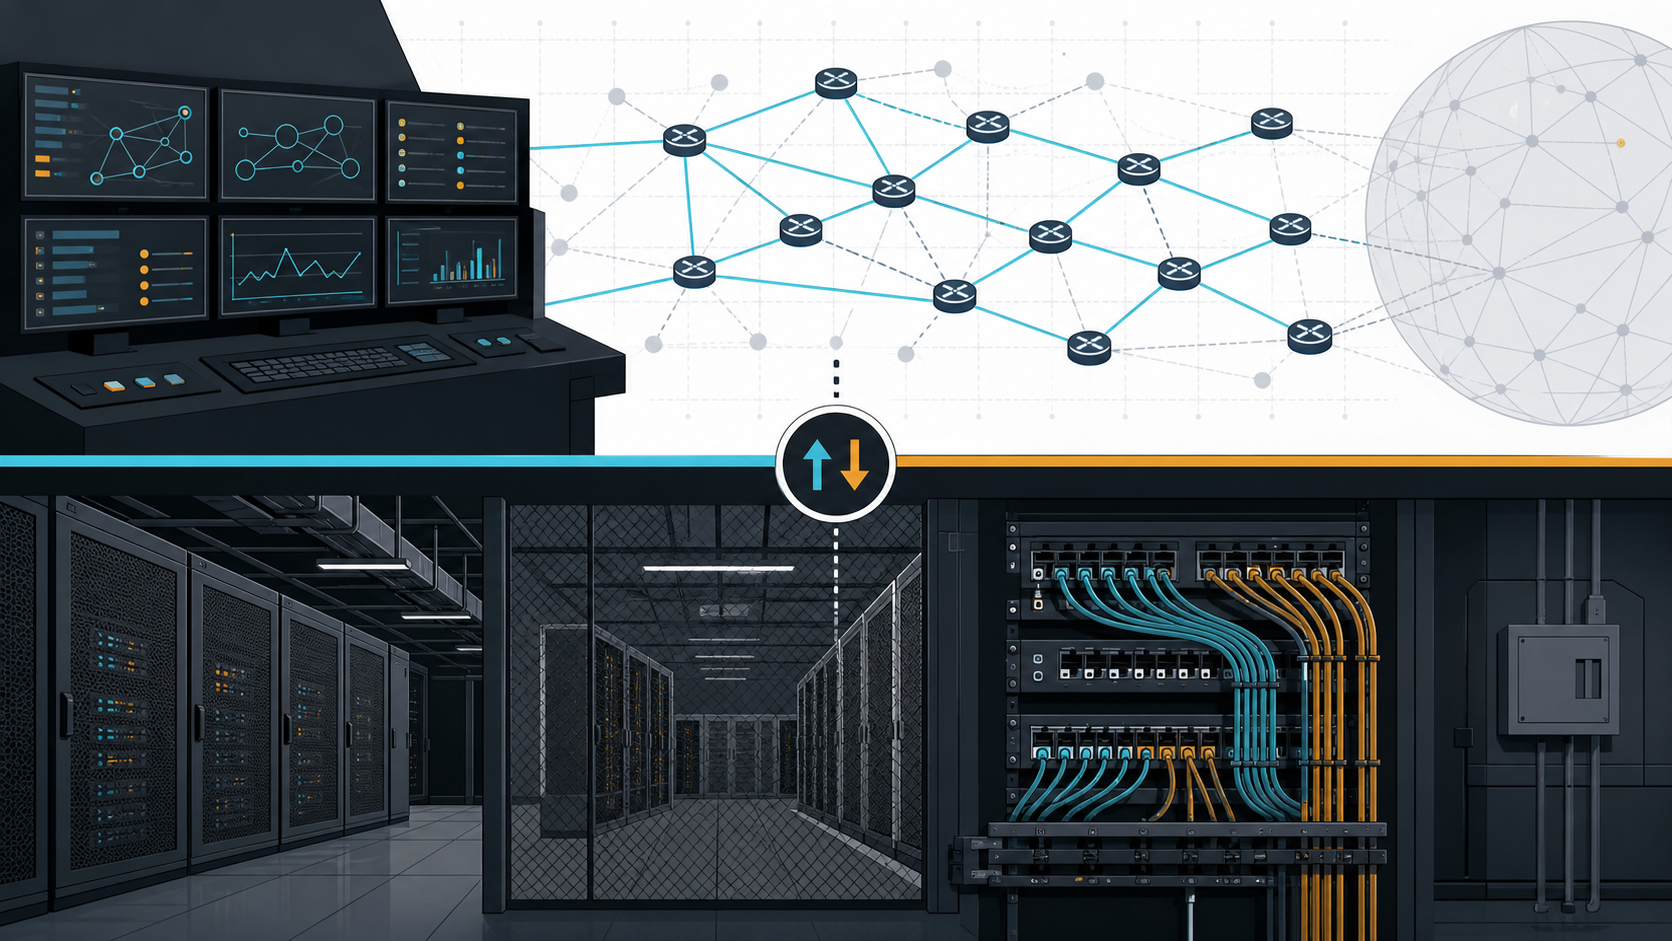
- 実効的な説明可能性は、公開台帳、実時間ルーティングテーブル、非公開の運用レイヤーとのギャップにあります。プレフィックス、起点 AS、セキュリティメタデータ、連絡先、観測上の依存関係の変化は監視可能だが、物理的サービス境界には別の証拠が必要です。
サービスの裏側より見えやすいネットワーク識別
ホスティングブランドは、プロダクトページで自身を示すことが多くなっています。プロセッサ型番、ストレージ上限、帯域量、可用性に関する約束といった項目は具体的に見えますが、外部からは検証が難しい場合があります。drServer.net も同様に、別の公開サーフェスを提示しています。これは AS396881 として稼働し、American Registry for Internet Numbers(ARIN)および現在のルーティングデータに現れる番号付きネットワーク識別子です。
この区別は重要です。ホスティング事業は、単一にまとめられがちな複数の層から構成されるためです。企業は AS を保有・運用し、アドレス空間をアナウンスし、仮想マシンを販売し、専有サーバーを賃貸し、場所を示していても、関係する物理依存のすべてを自社で支配しているとは限りません。商用ブランドの下に、賃借ラック、卸売接続、第三者による DDoS 緩和、リモートハンド連携、他者施設内の設備利用が並ぶことがあります。これらの構成のどれも本質的に問題というわけではないが、ルートレコード単独ではどの構成が実装されているかは分からないのです。
BTW ディレクトリでの正確なエントリは DRSERVER1 - drServer.net です。公開用の読み取り専用照合で、この識別子に対応する会社実体が1件確認され、今回の報道角度で重複する英語タイトルやスラッグの衝突は見つかりませんでした。公開企業ページは期待どおりの名称を返し、ソフト404ではありませんでした。これにより、識別境界は明確になりますが、ディレクトリエントリそのものがネットワーク実体の根拠になるわけではありません。
したがって検証の出発点は狭い範囲に限定されます。AS396881 は可視化されたコントロールサーフェスです。会社名をレジストリ記録と、観測されるルートへの起点情報へ接続します。起点の安定性、RPKI メタデータの有無、公開連絡先の維持状況について監視可能な問いを提供しますが、同時に、稼働中マシン数、顧客利用可能容量、建物所有、内部トラフィック設計、電源・光回線障害時の挙動といった事柄を直接答えるものではありません。
ARIN は台帳を提供するが物理支配の証明ではない
ARIN の Registration Data Access Protocol(RDAP)レコードは、自律システム396881を DRSERVER1 として識別します。登録日は2018年5月24日で、登録主体ハンドルは DIL-90 です。関連する組織レコードはその名称を drServer.net と表示し、ドーバー、デラウェアの郵送先住所を示しています。これは、番号資源を権威あるレジストリ上で特定の組織と結びつける有用な識別情報になりますが、あくまで境界の範囲が限定された事実です。郵送先住所がレジストリにあるからといって、サーバー、ルーター、顧客トラフィックがその住所に存在することは示されません。
登録履歴は監視の基準点を与えます。ASN レコードには2018年5月の初期イベントがあり、リンク先の組織レコードには2024年11月の変更イベントがあります。変更イベントは何が変わったかを直接示しませんし、社内の全移行にわたり継続的な実質所有権を証明するものでもありません。少なくとも、レジストリ対象に履歴があり、後で再確認できるという点は確認できます。分析者は、今後の組織名、連絡先、状態、リンク資源の変更を、起点ルートと会社の公開主張で照合できます。
ARIN の役割はこうした制約内にあります。レジストリはユニーク性、委任、連絡可能性のための記録層です。ASN は、ルーティングエコシステム内で1つの自律システムを識別する必要があります。組織ハンドルは、責任の所在を解決する窓口を外部に提供します。連絡先情報とイベント履歴は、匿名化しがちな起点を公開上説明可能なオブジェクトへ変換しますが、ARIN がネットワークの運用者だと示すわけではなく、名称で販売されたサービス品質を保証するものでもありません。
この分離は、ホスティング事業者にとって特に重要です。顧客は、登録済み ASN を見て、事業者が大規模な独立バックボーン、データセンター、または広範な未使用アドレスプールを持っていると誤読しがちです。レジストリはそのような結論を単体では支持しません。アドレスブロックが直接登録されているか、再委任・リース・代行アナウンス、または事業者自身インフラかどうかは、リソース単位の追加証拠が必要です。物理サービスが保有、賃借、委託のどれかは、RDAP 外部の施設・契約証拠が必要です。
それでも台帳は有用です。製品ページは消失や更新が早いですが、レジストリオブジェクトは名称、日付、連絡先、ルートを比較する参照点として残ります。未完備であることは無視する理由ではありません。利用できる主張を使い、使えない主張を除外する根拠になるためです。
現在のルートデータは実在のデュアルスタック運用面を示す
RIPEstat の announced-prefix エンドポイントは、2026年7月14日から28日までの観測間で AS396881 に対し IPv4 と IPv6 の16件のアナウンスを返しました。ルーティングステータス集計では、これらは IPv4 が7プレフィックス(2,048アドレス)と、IPv6 が9プレフィックス(/48相当15個)に集約されます。エンドポイントはさらに、取得観測で IPv4 を329/329、IPv6 を324/324の RIS ピアが起点として観測したことを示しています。
この数値は、AS396881 が形式的に存在しないエントリではないことを示します。観測時点で、広いルートコレクタセットにまたがる稼働中のデュアルスタック足跡が確認できました。ルーティングステータスの結果は、最初の観測が2018年6月、最新観測が2026年7月28日16:00 UTC であったことを示しており、少なくともコレクタ履歴の観点では長期的な持続性があることが確認できます。
ただし観測可視性は慎重な表現が必要です。RIPE RIS サマリーで全ピアに見えたルートは、その測定体系内では広域に可視であることを意味します。インターネット全体で同じ経路が選択されること、全ての広告サービスに到達可能であること、あるいは起点がフィルタリングの影響を受けないことを意味しません。コレクタ基盤の観測点は「観測可能性ポイント」であり、全ネットワークのセンサスではありません。可視性は、ルーティングシステムが何を行っているかを示す強い継続指標ですが、その観測は測定対象が限定されます。
アドレス総数も商用解釈には耐えません。IPv4 の7プレフィックス(2,048アドレス)は、取得結果で提示された起点側の番号資源にすぎず、どれが顧客に割り当てられ、どれが予約・除外・共有・未使用か、あるいはインフラ用途かは分かりません。IPv6 の/48相当15個も、エンドポイント上の経路単位であり、アクティブな顧客サイト数やサーバー台数を表すものではありません。いずれも「容量」を意味しないため、容量化には割当、利用率、サービス実測の三重証拠が必要です。
観測データが提供するのは再現性のあるサーフェスです。将来の観測者は、同一プレフィックスが残るか、起点 ASN が変化したか、より具体的なサブプレフィックスが現れたか、IPv6 存続が続くか、観測点間で可視性が低下したかを確認できます。いずれの変化も調査の起点になりますが、単独では物理的原因を説明しません。
デュアルスタックはアナウンスの事実であり、製品同等性の証明ではない
IPv4 と IPv6 の同時足跡は運用上有意義です。AS396881 がルーティング層で両アドレスファミリに参加していることを示します。ホスティング事業者にとってこれは、顧客の IPv6 到達性依存が高い状況で重要であり、デュアルスタック運用は別系統のルーティング、フィルタリング、監視、セキュリティメタデータ管理を要求するためです。IPv6 アナウンスの有無は、事業者の「IPv6 準拠」という曖昧表現よりも、実態に近い指標です。
ただしそれは、全製品が同水準の IPv6 を受けていることを証明しません。ルートがアナウンスされていても、顧客のプロビジョニングは選択的です。あるプランはデフォルトで IPv6 を持つが、別のプランは申請時のみ、内部システムによっては顧客ワークロードと異なる経路を通ることもあります。VPS ページが IPv4 と IPv6 を併記している点は、ルート観測と一致しますが、これはあくまで運営者の製品主張であり、独立した取引実績や顧客側テストを含みません。
同じ配慮は運用成熟度にも当てはまります。可視的な IPv6 アナウンスは一定の能力を示しますが、ルートフィルタ、逆引き DNS、悪用対応、監視網、フェイルオーバー手順が両ファミリで均質かどうかまでは示しません。公開ルートは、広い運用プロセスの外側の境界です。
デューデリジェンスでは、IPv6 があるかどうかを問う必要はありません。公開されたルーティングビューでは当然存在が確認できるためです。代わりに、その事実がどのサービスに反映され、どのプレフィックスがインフラ向けか顧客向けか、割当ルールはどうなっているか、RPKI 運用が一貫しているかを問うべきです。これらは契約文書、顧客側テスト、構成証拠で初めて判断できます。
異なる BGP ビューは相殺ではなく測定限界を露呈する
Hurricane Electric BGP Toolkit のスナップショットは、RIPEstat の取得結果と同じ足跡を示しません。こちらではアナウンス数が少なく、RPKI 有効が2件、RPKI 無効が0件、観測された IPv4・IPv6 ピアとして AS29802(Hivelocity)を1件だけ示しました。この差分は、どちらか一方が誤っていることを意味しません。公開 BGP サービスは、コレクタ構成、更新間隔、集約ルール、取得時点が異なるためです。
安全な対応は、観測ごとに時刻と出典を明示することです。RIPEstat は16件の最新セットと自身の集計を、示された時刻で提示します。Hurricane Electric は、より少ない見え方と別の観測対象として、ピア関係を単独で示します。双方は関連する問題を異なる角度で扱うため、片方だけを採用して件数を拡大すれば確度を誇張した評価になります。先行ソースを棄却すれば、公開計測の設計差という有用な教訓が消えます。
この教訓はネットワーク監査の核です。ルーティングは分散しており、どの公開観測点でも同一の見え方をするわけではありません。複数ソースの合致は識別と活動の実体を補強します。差分は測定設計の影響を示します。時刻と方法を揃えた上で差が持続すれば、実在変化を疑う材料にもなります。現時点の証拠は AS396881 の生存中ルートを示すには十分ですが、完全なトポロジ再構成までは示しません。
観測された Hivelocity ピアは同様に慎重に扱う必要があります。これは、ツールがその時点で AS396881 と AS29802 間の BGP 関係を見たという事実です。Hivelocity が唯一の上流、唯一の物理回線、唯一の経路、単一の故障点であることを意味しません。コレクタ網の欠落、ルートポリシー、閉域接続、スナップショットの経過日などで他の関係は未観測になり得ます。完全な論理ピア一覧が得られても物理多様性の証明にはなりません。
RPKI についても同様です。表示された2件の有効と0件の無効は、その表示区間で観測されたアナウンスが対応する ROA と一致したことを示します。RIPEstat で示されるより多くのルートを前提に、全アナウンスが同様に有効であると一般化すべきではありません。完全なカバレッジを主張するには、現在の全プレフィックスを同時刻で検証する必要があります。
運営者ページはサービスの提示であり、独立検証済みのサービスそのものではない
drServer.net のページは、家族経営のホスティング事業者が2009年に開始されたと表示します。利用規約ページには ARIN メンバー、RIPE 地域インターネットレジストリ、および AS396881 の運用者であると記載されています。VPS、専有サーバー、ウェブホスティングの各ページは、ダラスを対象地域として、プロセッサ、ストレージ、メモリ、トラフィック、ポート上限、IPv4/IPv6 機能、バックアップ、サポート条件を宣伝します。
これらのページは、運用者が公的ネットワーク識別と商用製品をどのように接続して説明しているかを示すため重要です。ASN は無関係なレジストリ番号として示されるのではなく、会社が自らのインフラ説明の一部として公開されています。VPS ページはダラス提供と IPv4/IPv6、DDoS 保護を関連づけ、専有サーバーはハードウェア在庫、無制限に近いポート、予備機、プロビジョニングについて説明します。ウェブホスティングもバックアップ機能とプラン上限を説明します。利用規約ページは利用制限を明示し、サポートと悪用通報先を区別します。
各主張の証拠性は第一者情報です。取得時点の最新製品ページは、その時点でそのオファーが提示されていたことを示しますが、掲示された構成が全て在庫として存在したか、ポートが常時広告値を満たしたか、バックアップジョブが成功したか、緩和機能が特定攻撃を吸収できたか、プロビジョニングが表示どおり実行されたかは示しません。ハードウェア所有、予備在庫、ネットワーク所有のような重要主張には、独立した物理・契約・運用証拠が必要です。
揮発性も理由です。製品ページはレジストリ情報より更新速度が速いことがあります。専有サーバーモデルは在庫変動で消えることがあり、帯域上限も改定され、地域表示は残っていても実際の室内や搬送、施設契約が変わることがあります。取得時点のページ保存は、提供の時点記録を残す行為であり、そのスナップショットを耐久的な設備評価に置き換えることはできません。
したがって比較は二層で行うべきです。片側は安定的・外部観測可能な事実、すなわち ARIN 識別、ルート起点、観測可視性、RPKI 時点情報。もう片側は属性付きサービス主張、すなわちダラス所在地、仕様、バックアップ、緩和、在庫、運用実務です。両者の差が不確実性ではなく、検証が必要なレポート境界です。
ダラスは広告上のサービス地点であり、所有を実証する根拠ではない
複数の取得時点の製品ページで、ダラスでのサービス提供が広告されています。これは drServer.net が現在、ダラスを対象とした VPS、専有サーバー、ウェブホスティングをマーケティングしていることを示すだけで、ダラスのデータセンターを所有または運用していることを示すには足りません。取得済みページには、施設名、番地、所有権証明、電源設計、キャリア情報、監査報告、検証可能なラック範囲といった情報は含まれません。
このサービス所在地と設備支配の区別はリスク評価に実質的な影響を与えます。事業者は自社サーバーを保有しつつラックと電力を賃借し、または卸売運営業者からシステム全体を借りることがあります。顧客向けアカウント管理とルーティングは事業者が行い、物理アクセスは施設管理者が担うこともあります。上流ネットワークを通じた通過を利用し、同時に ASN を自社名義で持つ構成も一般的です。
このいずれも本質的に疑わしいというわけではありません。委託は到達性や規模、冗長性を改善する場合があります。一方で自前設備でも、電源・回線・保守に依存的な脆弱性を生む可能性があります。重要なのは、各層をどの主体が担っているかを関係者が理解できることです。現時点の公開記録では、その境界が一部非開示です。
ARIN のドーバー住所はこのギャップを埋めません。これは実体の所在地ではなく、エンティティハンドルに紐づく郵便連絡先であり、ネットワーク拠点、サーバー室、トラフィック立地を示すものではありません。企業連絡先の地理情報をそのまま設備地図に置き換えることは誤解を生みます。
より完全な開示では、ダラスの提供に使われる施設、設備所有か賃借か、リモートハンドと物理セキュリティを誰が管理するか、回線・電源の依存分離をどのように説明するかを示す必要があります。これらは運営文書、施設掲載、監査報告、独立観測で検証できます。現時点では、"ダラス"はあくまで属性としての販売地とみなされます。
1つの ASN では内部の責任配分を特定できない
自律システムはルーティング方針の単位であり、企業の組織図ではありません。AS396881 が一貫したポリシーでルートを起点する一方、運用タスクは他社と分担されることがあります。上流接続、DDoS 緩和、サーバー保守、請求、バックアップ、物理アクセス、サポートはそれぞれ別主体が持つ場合があります。BGP 起点は、外部ネットワークに対し「この ASN が特定プレフィックスの到達性を主張している」ことを示すのみで、起点成立の契約構造までは列挙しません。
このため、事業者自身の ASN 利用は有益であっても決定的ではありません。ASN は個別住所や個別製品を超えて持続する識別ハンドルを提供し、個別 AS で隠蔽されるリセラー型モデルよりも、ルート起点の責任を明確化します。プレフィックス変化、RPKI 状態、登録連絡先の維持が監視可能です。しかし上流や施設からの独立性を自動的に証明しません。
事業者の「自社ネットワーク所有」という記述は、階層的な文脈で読む必要があります。ここでいうネットワークは、番号資源、ルーティング方針、スイッチ/サーバー設備、契約上の統制、全体の物理連鎖のどれを指すのかが異なります。公開証拠は番号付きネットワーク識別を確認する一方で、「所有」の全幅を定義していません。
顧客にとっては、実害時にどの主体に遡れるかが実務的です。ルートが消えればまず AS396881 が確認対象、サーバーで電源喪失が起きれば施設事業者が主担当、DDoS で正規トラフィックも遮断されるなら上流または専門緩和会社が関与、バックアップ失敗はホスティング基盤内部になる可能性が高い。明確な事業者は、サービスが単純でもこうした境界を説明できる必要があります。
ルート可視性は可用性と同一ではない
RIPEstat の表示は、取得時点で AS396881 の広範ルート可視性を示します。可用性は別の性質です。ルートが見えていても、内部スイッチング、ファイアウォール、サーバ、ストレージ、DNS、アプリケーション側の障害でサービスが見えない場合があります。逆に、経路の一時変更でも、別経路に自動切替されれば顧客には影響がないこともあります。
公開 BGP 証拠は、複数層監視の一部として最も強力です。起点変更、撤回、より具体的な経路、観測率の変化を検知できます。実測監視では DNS 解決、TCP 到達性、遅延、アプリ応答が加わります。運用状態情報は計画停止の説明を提供し、施設や上流通知は外部インシデントを補完します。顧客報告は体験情報になる一方、サンプル設計と検証が必要です。
これらの追加測定は、凍結されたソース集合には含まれていません。運営ページは稼働率、バックアップ、緩和、供給能力を述べていますが、独立的な性能検証結果はありません。したがってルートデータだけで drServer.net の信頼性を採点することはできず、取得時点でルーティング識別が有効かつ広く観測されていることを示すに留まります。
この境界は、不当に否定的な推論からも守ります。施設情報が非開示だからといって、復元力が低いとは結論付けられません。非公開の範囲内で、合理的な運用を持つ事業者も存在します。現時点の証拠は問いと開示不足を示すものであって、サービス品質の断定ではありません。
同様に、肯定方向の推論にも制約があります。ルートの長期可視性は、ルーティング層での継続運用を示すだけで、顧客への無停止保証を保証しません。ASN が安定していることは、運用の連続性を示すサインではありますが、SLA 履歴や独立測定の稼働率を代替しません。
セキュリティメタデータはプレフィックス単位で評価する必要がある
ルート起点認証は、資源保持者がどの ASN がどのプレフィックスを起点可能かを公開する枠組みです。観測ルートが RPKI valid なら、当該観測起点とプレフィックス長は関連 ROA に適合しています。これは、偶発的または無許可のアナウンスをある程度排除する助けになります。しかしトラフィックを暗号化したり、サーバーを安全化したり、全ての乗っ取りを防止したり、許可された起点が安全運用であることを保証するものではありません。
Hurricane Electric のスナップショットで2件の valid と0件の invalid は、表示された範囲では有望な結果です。ただし、RIPEstat で観測された全件へ無条件に拡張するべきではありません。ツール表示より少ないルートしか比較していないため、非表示のルートは valid、not-found、invalid のどれでもあり得ます。集約とより具体的なプレフィックスでは、ROA 要件が異なることもあります。
責任ある監視では、現行のアナウンスセットを取り、プレフィックスごとに検証状態を取得し、変化を記録します。意図的な新規アナウンスとリーク、ROA 作成の変更とポリシー変更、観測誤差と持続イベントを区別する必要があります。運営識別とレジストリ連絡先の整合性を、運営者の公開情報と突き合わせることも必要です。
小規模ホスティングネットワークでは、この作業価値は大きいです。顧客は契約上の透過度が限定されても、公開 RPKI および BGP データによって最低限の起点健全性を評価できます。結果は信頼スコアではなく、技術的なコントロールサーフェスの説明として扱うべきです。
悪用報告とサポート連絡先は運用継続性の一部
ホスティングネットワークは、正当顧客利用、侵害されたシステム、意図的悪用の交差点にあります。ルーティング識別があっても、対応窓口が不十分だと、他ネットワークは当該プレフィックスを広範にフィルタするという粗い対処に追い込まれます。ARIN の組織レコードと drServer.net の規約ページは、サポートと悪用連絡窓口を分けて提示しています。
アドレスの存在は、連絡可否を意味しません。コンタクト品質は、実運用での正規のやり取り、対応実績、公開ポリシーにより確認されます。とはいえ、更新されたレジストリは、責任主体を特定するコストを下げます。明確な悪用窓口があることは、重大な事件時の報告経路を切り分け、運用遅延を減らします。
また連絡継続性は組織変更時にも重要です。スタッフ、請負先、提供者が変わると、レジストリ情報が古い担当者を残してしまうことがあります。2024年11月の組織変更イベントは保守が行われた事実を示しますが、全連絡先の監査を網羅するものではありません。将来の監視では、連絡先の有効性、権限アカウント、期待応答、レジストリと運営サイトの整合性を比較するべきです。
これもレジストリが現実層として機能する例です。ARIN は公的な問合せ地点を作る一方で、それ自体が合法性や善意の担保ではありません。価値は、記録の正確性とその後の運用実行に依存します。
機密トポロジーを要求せずに顧客が確認すべき点
有益なインフラ情報開示は、パスワード、ラック図、機密ネットワーク設定を公開させる必要はありません。顧客は、責任分担を明確化しつつ攻撃面を晒さない形で、限定的な問いを投げられます。どの法人がサービスを契約しているのか。顧客向けプレフィックスはどの ASN が起点か。広告の Dallas 製品は1拠点か複数か。サーバーの所有は誰か、物理アクセス制御は誰か。
また上流と電力依存も確認できます。"冗長"は、論理的セッションの複数化か、複数キャリアか、別建屋入口か、それとも1デバイス上の複数ポートなのか。DDoS 防御は自社内で行うのか、上流経由か、専門スクランブル業者を使うのか。バックアップは含有か任意か、復元試験の有無、一次故障領域外保管か。どの機能が契約条件で、どれがベストエフォートかも確認対象です。
住所とルーティングの問いも具体的にできます。IPv4 は事業者割当か移行可か。IPv6 は既定で有効か。顧客起点アナウンスへの対応はあるか。route-origin validation は現行プレフィックス全域で維持されているか。逆引き DNS と悪用報告の扱いはどうか。終了時にアドレスとデータがどう扱われるか。これらは共通に要求される点です。
これらの問いは問題を前提にしていません。可視的 ASN を実務対話に変換するための問いです。公開情報が特定可能な範囲は既に十分です。具体的には AS396881、デュアルスタックのルートセット、drServer.net が名乗る組織、ダラス表示サービス、そしてその先の公開限界です。
評価は購入対象に合わせて行うべきです。小規模なウェブホスティング利用には、重要インフラ向け専有プラットフォームほど同レベルの開示は不要です。重要なのは比例的な透明性であって、所有権や地理的主権の全面開示を一律要求することではありません。
ランキングではなく変化追跡を軸にした監視計画
AS396881 は、ランキング化せずに監視できます。基準は、AS と組織の ARIN レコードを厳密に起点化することです。名称、状態、連絡先、リンク資源の変化をタイムスタンプ付きで記録します。レコード変化は保守、経営移管、訂正のいずれかである可能性があり、否定的判断を即時に適用するより文脈把握が先です。
ルート層は IPv4/IPv6 プレフィックスの集合、起点整合性、可視性、より具体的なアナウンスの変化を追うべきです。継続的な withdrawal、起点の意図せぬ変更、集合の急変は運用上重要です。短時間の観測差は無害なこともあるため、複数ソースの比較と時刻属性の保持により、実変化と計測ノイズを分離します。
RPKI 状態は独自の列として扱います。現時点証拠では完全カバレッジを確認しておらず、ベースラインには現行プレフィックスごとの valid/invalid/not found を現在のバリデータで記録すべきです。将来の変化は既知 ROA・長さとの比較で解釈できます。
商用層は更新頻度を低めにできます。drServer.net のページはダラス向けサービス、制限、機能、サービス表現を更新します。これらの変更は在庫や価格調整の反映であることがあり、インフラ指標そのものではありません。保存済みページを残しておくことは、現在ページが提供履歴を塗り替えることを防ぎます。
物理層は未だ最も空白です。独立した施設情報、運営者開示、監査文書、障害通知、検証可能な画像資料で縮小できます。顧客証言はトポロジーや性能の単独根拠にすべきではありません。単一の苦情で継続的障害は示せないし、単一の肯定報告でも回復力は証明できません。
結果として得られる記録は複数層になります。レジストリ、ルーティング、セキュリティメタデータ、運営主張、物理証拠がそれぞれ別の状態を保持し、不足を断定に変えず、開示の空白を可視化します。
レジストリは台帳、ルーティングは実行コード
AS396881 を理解するには、二つの真実を併せて扱うのが最も有効です。ARIN は耐久的な台帳として、固有の自律システム、組織名、日付、連絡先を提供します。RIPEstat および他の BGP ソースは、ルートが実際に起点として観測され、ルーティング系で実行されていることを示します。どちらか一方がサービス全体を代表しません。
レジストリはルートの健全性や商用主張の正確性を保証しません。ルーティング表も企業権限、施設所有、顧客義務を全て説明しません。運営者サイトは意図と製品を示しますが、自己証明にはなりません。各情報源は、限界を明示したうえで相互参照されることで初めて有効です。
この層的な見方は、二つの典型的誤りを避けます。第一に、登録を広範な正当性や性能保証の証明とみなすこと。第二に、ルートアナウンスをネットワーク全体の完全情報として扱うことです。AS396881 は登録対象でもあり、稼働中ルートの参加者でもありますが、公開サービスはその両者を超えた領域を持ちます。
番号資源は、衝突を避ける一意性と、連続した移譲・委任記録を必要とします。これに加え、セキュリティメタデータと運用継続性も必要です。適切な記録があっても、実際に働く実行力がなければ実効性は限定されます。drServer.net の公開情報はこの要求を具体化しますが、政治的所有、コミュニティ権益、物理主権の主張までは支持しません。
実用的に言えば、顧客・ピア・研究者は AS を識別し、現在ルートを確認し、責任主体を特定できます。ルート変更があれば、その観測を台帳と照合します。会社が広いインフラ主張をした場合、確認済みの事実と未確認部分に分解して扱えます。
評価を大きく変え得る新証拠
現時点の不確実性を縮小するには、新証拠が必要です。現在時点で独立検証可能な施設一覧があれば、Dallas サービスの実在場所と管理主体が確定し、保有・賃借・再販売のいずれかを判別できます。運営文書が、サーバー所有、ラック賃借、電力、物理アクセス、リモートハンド担当を明示すれば、責任範囲を特定できます。これは機密図面を公開することなく、論理的な境界を明確化します。
また、現時点での全プレフィックス RPKI レポートは、16件の起点アナウンスすべてのセキュリティ状態を確立できます。より広い BGP 解析で、複数コレクタにわたる持続的上流・ピア関係を把握できます。施設や契約の多様性は引き続き別証拠が必要ですが、論理依存関係の全体像は明確になります。
サービス証拠でも同様です。ドメイン側にとどまらない日付付き観測は到達性と遅延を検証できます。バックアップ復旧記録や外部監査は回復力主張を支える材料になります。障害通知は会社の周知品質を評価します。いずれも、現行のルート記録からは推論できない情報です。
逆に、評価を弱める要素もあります。組織連絡先が陳腐化し、起点変更が継続し、観測可視性が持続的に低下し、RPKI invalid が見えるようになれば、具体的な説明責任問題が生じます。製品ページで IPv6 表示が消えているのにルートは残る場合、これは放棄ではなく、表示と運用マッピングのズレとして調整が必要です。証拠は単一ストーリーに押し込まず再整合が必要です。
現時点の評価は適切に暫定です。取得記録に基づき更新可能で、運用証拠の変化に合わせて更新されるため、会社に対する恒久的な最終スコアではありません。
広域プロフィールより、限定的主張のほうが有用
drServer.net を巡る証拠は、広い会社説明より制御サーフェスから始める方が精度が高まることを示します。広域プロフィールは、事業開始年、販売製品、事業者としての性質を繰り返すだけになりがちで、検証負荷が高まります。AS 情報はより限定され、かつ持続的な命題を提供します。つまりこの AS がどの組織と結び付き、取得時点では AS396881 がデュアルスタックの特定フットプリントを実時間で起点していたという命題です。
この限定命題は、強い追跡行動を可能にします。プレフィックスが消えた場合は、影響を受けるルートと時刻を特定できます。起点が変われば、新 ASN をレジストリと運営情報で照合します。RPKI が invalid 化すれば、対象プレフィックスと ROA 対応を確認できます。連絡先変更時はイベントを公開情報と関連付けます。各問いには対象、時刻、解答候補があります。
同時に、商用表現を技術隙間で置き換えないことが重要です。"所有ネットワーク"は施設、建屋、緩和基盤の支配を自動で証明しません。"無制限"は時間を問わず無制約処理量を保証しません。"バックアップ"は必ず復旧成功を意味しません。"DDoS 保護"は容量、設計、実効性を一体的に説明しません。"Dallas"も、どの施設でどの主体が部屋を管理しているかを示さない。これらは現実的な機能を示し得ても、検証済み運用事実と同値ではありません。
限定的な主張は、肯定的根拠も信用しやすくします。AS396881 が RIPE 収集で広範可視であることは、エンドポイントの観測数と同時に確認できます。ARIN が AS を DRSERVER1 と drServer.net に関連づけていることも確認できます。ダラス表示で VPS を販売するという事実も、当該ページ時点で確認できます。これらは過剰な結論を要しません。
これは透明性の完全開示を要求することではありません。事業者には顧客データ、トポロジー詳細、セキュリティ制御、供給契約などを保護する正当な理由があります。重要なのは、識別できるネットワーク、サービス依存、観測可能な約束と公的記載の境界を示すことです。事業者はこの要件を満たし、攻撃面を晒さずに説明責任を果たせます。
drServer.net の場合、公的記録は番号資源とルーティングで最も強く、論理依存でやや薄く、物理層ではさらに薄い。これは重要な結果です。独立で答えられる問いと運営側が回答すべき問いを明示できます。
この方法は、履歴を破壊せず改善の余地を残します。drServer.net が後日、施設開示、完全 RPKI 報告、依存関係の詳細説明を公開すれば、既存ベースラインへ付加できます。ルート構成が変われば時刻付きで比較可能です。履歴として見え、静的ラベルではなく検証可能な状態の連続系列になります。
結論
drServer.net の公開インフラ識別は、意味のある監査を行うには十分です。ARIN は AS396881 を DRSERVER1 と drServer.net へ紐づけます。現時点の RIPEstat は、AS396881 がデュアルスタックでルーティング面に広く観測されていることを示します。別の BGP データはこの識別を補強しつつ、ルート数、ピア観測、RPKI 要約を時刻と文脈で扱う必要性を示しています。
運営者ページは、そのネットワーク識別をダラスでの VPS、専有サーバー、ウェブホスティングと接続しています。同時に、ハードウェア、緩和、バックアップ、調達に関する主張を行っています。これらは顧客に提示されるサービス内容を説明しますが、物理境界やその機能を自動的に検証するものではありません。
結論は賛否のどちらでもありません。識別可能な内容と、まだ検証不能な内容の地図を示すことがここでの要点です。レジストリが担当主体を示し、ルーティングが稼働を示し、公開ページが提供を示す。施設制御、使用可能容量、経路多様性、バックアップ性能、レジリエンスは、確認済みの証拠領域外です。
その境界こそが実用的な監視面です。AS396881 は観測可能な変化を引き出し、質問を明確にします。だが、非公開の上位層を消去しません。
Sources
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加