
要約
- 公開資料は、AS210328とalmazcloud.networkについて調査すべき登録、ルーティング、DNS、TLS、HTTP、アーカイブおよび一次情報の入口を示しているが、現在の運用状態そのものは立証していない。
- 顧客向けクラウド運用を確認するには、管理上の名前やASNではなく、再現可能な資源の払い出し、利用可能な計算・ネットワーク資源、ライフサイクル、そして必要に応じた経路との同時性を確認する必要がある。
問題は「名前があるか」ではなく、層が連続しているか
クラウドサービスの調査では、ひとつの名称が複数の意味を持つ。ドメイン名はウェブ上の識別子であり、ASNはルーティング上の主体を表す番号である。登録データは、ある主体がどのように記載されているかを示す。だが、登録された主体が経路を制御していること、経路が実際に観測されること、その経路上にサービスのエンドポイントがあること、さらに第三者が顧客として資源を使えることは、同じ命題ではない。
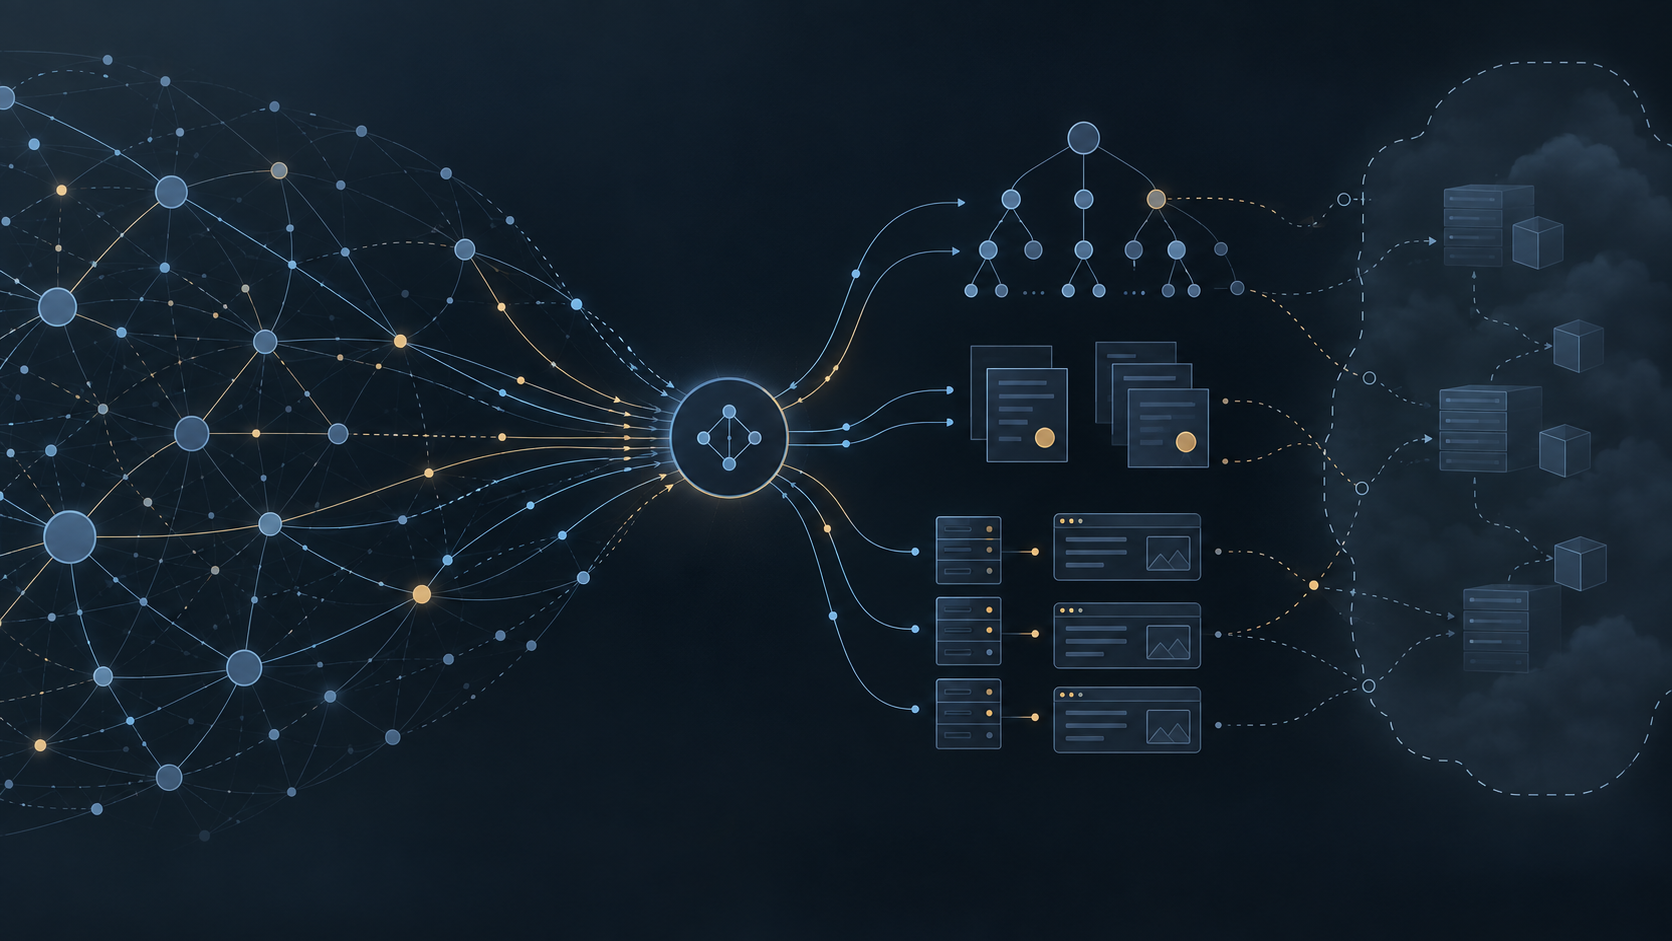
今回の調査が扱う中心的な問いは、almazcloud.networkとAS210328の行政上の身元から、観測可能なルーティング、維持されたエンドポイント、顧客向けクラウド運用へ、独立した証拠の連続性を組み立てられるかである。この問いは、単一の検索結果では解けない。少なくとも、管理情報、経路、名前解決、暗号化通信、HTTP、運用履歴、顧客利用という層を順番に確認する必要がある。
22の公開ソースは検証の地図であって、現在値の代わりではない
今回の研究資料は、RIPE DatabaseとRIPEstat、BGPの集約サイト、PeeringDB、RDAP、Google Public DNS、DNSViz、crt.sh、SSL Labs、一次サイト、urlscan.io、Internet Archive、Netcraftを含む22の公開候補ソースを整理している。RIPEの自律システム記録と逆引き検索は、AS210328に関連する管理情報や経路記録を確認する入口になる。RIPEstatの概要、発表プレフィックス、ルーティング状態、履歴は、別々の観測面を調べるための入口である。BGPView、bgp.tools、Hurricane ElectricのBGPページ、PeeringDBは、複数の公開表示やネットワーク関係を照合する補助線になる。
しかし、資料に保存されたのは、これらのテストを実行すべきURLと証拠候補であり、現在のレスポンス値ではない。登録フィールド、観測されたプレフィックス、コレクター、観測時刻を確認できなければ、「現在AS210328が経路を発表している」とは書けない。ここで重要なのは、取得できなかったことを停止や不在の証拠と取り違えないことである。非取得は不確実性であり、停止、非ルーティング、障害、非存在の証明ではない。
行政上の身元は、運用の第一層にすぎない
RIPE DatabaseのAS210328記録と関連する経路検索は、まず行政的なリンクを確認するために使われる。そこから分かる可能性があるのは、番号に付随する登録情報、担当者、組織名、状態、変更履歴などである。ただし、その情報は「誰がどう記載されているか」を示すものであり、どのプレフィックスが現在どの地点から発表され、どの利用者にサービスが提供されているかを自動的に示さない。
ドメイン側も同じである。RDAPは、ドメインの登録・管理に関する記録を調べる入口だが、ドメインが現時点で稼働するウェブサービスを提供していることの証明ではない。登録と運用の間には、ネームサーバー、A・AAAAレコード、証明書、TLS応答、HTTP応答という複数の移行点がある。
BGPが示すのは、限定された観測窓の経路可視性である
BGPの観測は、管理情報と実際のインターネット到達性を分ける重要な層だ。だが、BGPも万能な運用証明ではない。観測結果が意味を持つためには、どのプレフィックスを、どのコレクターが、いつ観測したかを記録する必要がある。ある時間帯に複数の地点から発表が見えたことは、限定された観測窓における経路可視性を示す。しかし、それだけでクラウド基盤の規模、顧客数、サービス品質、あるいは長期的な継続性を推定することはできない。
RIPEstatのルーティング状態と発表プレフィックスの入口、BGPView、bgp.tools、bgp.he.netなどの比較は、同じ経路が複数の公開観測面で見えるかを調べるために使うべきだ。複数の観測が一致すれば、経路の存在に関する評価は強くなる。ただし、その一致が確認されていない状態で、資料の存在だけから発表や到達性を断定してはならない。
DNS、TLS、HTTPは、別々のエンドポイント検査である
ドメインが存在し、DNSで名前が解決され、TLS証明書が発行され、HTTP応答が返るとしても、それぞれは異なる事実である。DNSは名前をアドレスやネームサーバーへ結び付ける。TLSは、特定の名前に対して暗号化接続を確立できるかを測る。HTTPは、アプリケーション層で応答が返るか、どの内容が提示されるかを確認する。いずれも、顧客が仮想マシン、ストレージ、ネットワーク、APIなどを利用できることを直接証明しない。
Google Public DNSのAレコード検査は、名前解決を確認するための入口である。AAAAとNS、DNSViz、crt.sh、SSL Labs、一次サイトも同様に、それぞれ異なる挙動を調べる。今回の資料には、現在のDNS回答、TLSハンドシェイク、HTTPステータス、レスポンス本文は保存されていない。したがって、「現在サイトが応答する」「特定のIPアドレスを使用している」「証明書が有効である」といった現在形の主張は、ここからは導けない。
一次サイトの存在は、顧客運用の実証ではない
almazcloud.networkの一次サイトは、サービスの説明、ブランド、連絡先、製品ページ、利用案内を調べる上で重要な候補である。だが、一次サイトにクラウドサービスが説明されていることと、第三者が現在そのサービスを購入・利用できることは別である。顧客向けの運用を確認するには、アカウント作成、契約や請求、資源の払い出し、実際に利用できるエンドポイント、停止・変更・削除を含むライフサイクルなど、再現可能な証拠が必要になる。
補助的なウェブ観測・アーカイブ検索は、過去または第三者観測の手掛かりを与えうる。しかし、検索結果やアーカイブの痕跡だけでは、現在の顧客運用やネットワークとの同時的な結び付きを確定できない。広告、説明、古いスクリーンショット、過去のHTMLは、現在利用可能な資源の証明ではない。
連続性を確認するための実務的なテスト
調査を再実行するなら、最初に各テストへ時刻と取得元を付けるべきだ。第一に、RIPE Database、RDAP、PeeringDBなどから管理情報を取得し、登録主体と対象番号・ドメインの関係を記録する。第二に、複数のBGP観測点で、対象プレフィックスと発表元、観測時刻、経路の安定性を比較する。第三に、A、AAAA、NS、DNSSECを別々に確認し、回答元とTTLを保存する。第四に、SNIを含むTLS接続とHTTP応答を記録し、証明書、リダイレクト、ステータス、本文の関係を確認する。
第五に、顧客向け運用を主張するなら、公開された再現可能な利用手順で、第三者がどの資源を取得できるかを確認する必要がある。これは、単にログインページがあるかを見る試験ではない。資源の払い出し、ネットワーク到達性、利用期間、停止や解放の動作、料金または契約の関係、そして該当する場合には、その資源とAS210328の経路が同時に結び付いているかを検証する試験である。
現時点の結論
今回の資料から確実に言えるのは、almazcloud.networkとAS210328を調査するための公開検証経路が整理されていること、そして行政情報から顧客向けクラウド運用までを一つの事実として扱うべきではないことだ。資料は、現在の登録値、経路発表、DNS回答、TLS、HTTP、顧客サービスの実証を提示していない。そのため、現在の運用、停止、障害、非存在のいずれも断定できない。
この不確実性は、調査の失敗というより、証拠の境界である。最新の生レスポンスと時刻付きの複数地点観測が取得されれば、行政的リンク、ルーティング、ウェブ到達性の評価は更新できる。再現可能な顧客向け資源の払い出しと、必要に応じた経路との同時性が確認されれば、顧客運用に関する評価も変わる。逆に、各層を一つの検索結果で代用する限り、クラウド事業の実態を過大評価することになる。
almazcloud.networkとAS210328について問うべきなのは、名前や番号が存在するかではない。管理上の記録が、観測可能な経路、維持されたエンドポイント、再現可能な顧客利用へ、時刻と出所を伴って連続しているかである。
参照資料
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加