
エグゼクティブサマリー
- 6WIND は、2000年7月24日に設立されパリ地域のモンティニー=ル=ブルトンヌーに本社を置く、活動中のフランスの株式会社(société anonyme)である 6 WIND S.A. の商業ブランドである。物理ルーターの製造やクラウドプラットフォームの運営ではなく、加速型の仮想ルーティングおよび通信ネットワーク機能を開発している。
- その Virtual Service Router ポートフォリオには、プロバイダーエッジ、クラウドサービス、ボーダーおよび顧客宅内ルーティングのほか、セキュリティゲートウェイ、ファイアウォール、5G ユーザープレーン機能、キャリアグレード NAT、ブロードバンドネットワークゲートウェイが含まれる。これらの製品は高性能パケット処理基盤を共有しているが、ルーティング規模、加入者状態、セキュリティ要件、高可用性要件、プラットフォーム設計は大幅に異なる。
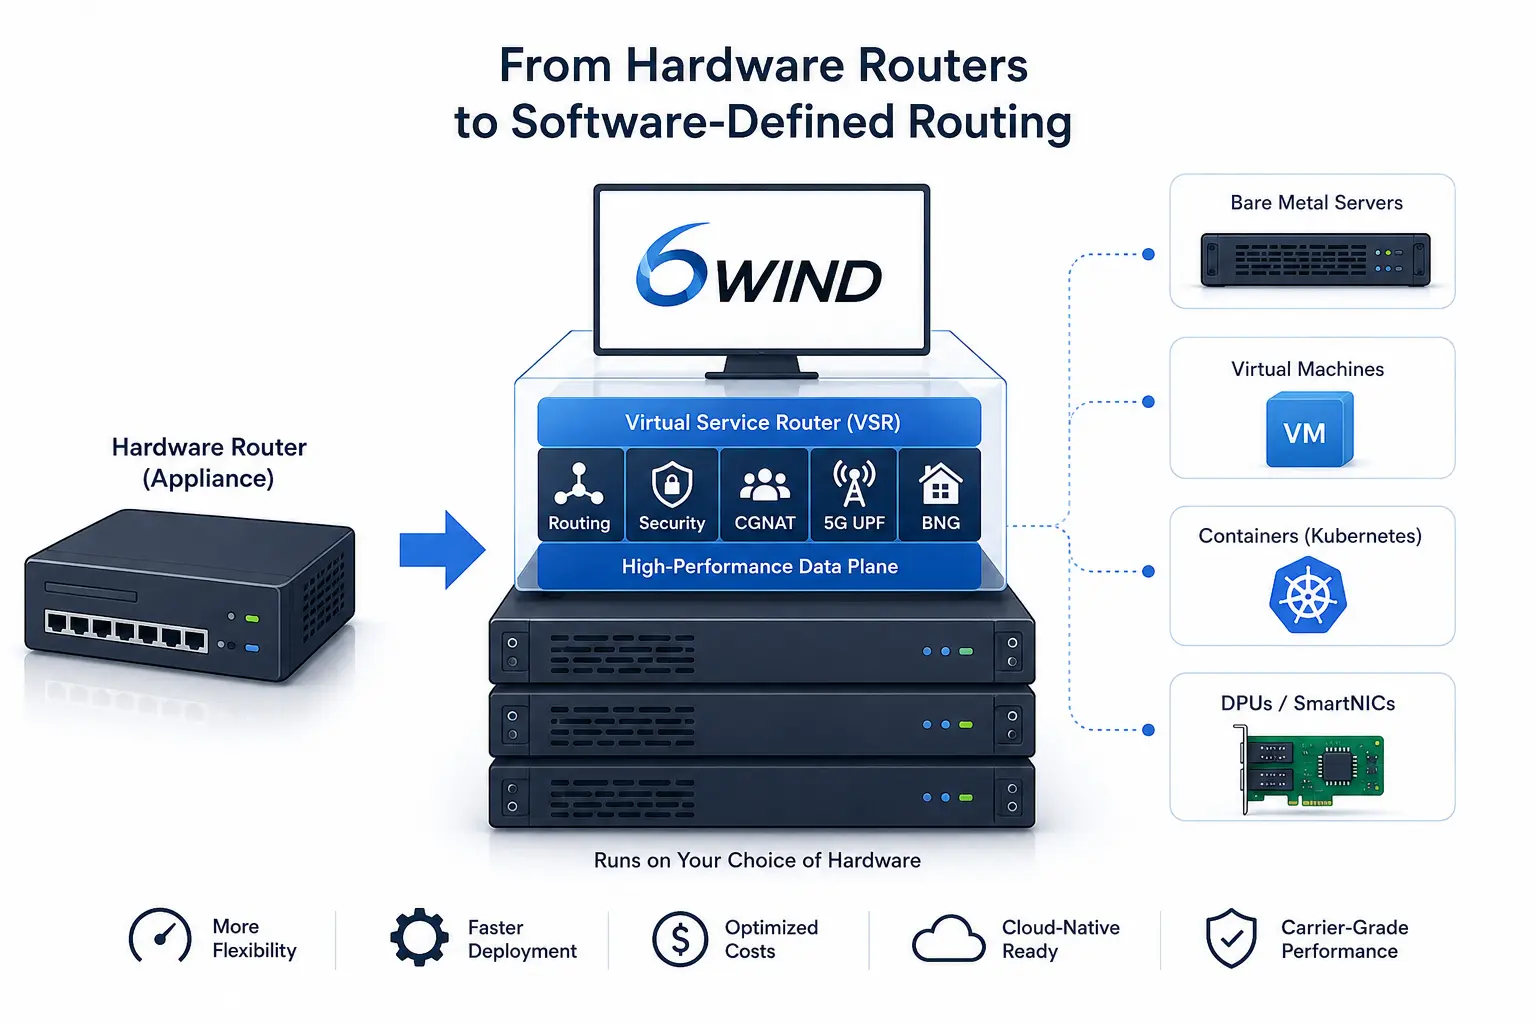
- 同社の主要な商業提案はデザグリゲーション(disaggregation)である。同社のルーティングおよびネットワークサービスソフトウェアは、選択された商用既製(COTS)サーバー、仮想マシン、コンテナ、および対応するデータ処理ユニット(DPU)上で実行できる。これにより事業者は調達と展開における自由度を高めることができるが、サーバー、ネットワークインターフェイス、光学機器、電力、冷却、施設、アクセラレーションハードウェア、または慎重なパフォーマンスエンジニアリングの必要性がなくなるわけではない。
- 公開された証拠が最も強く確認できるのは、現在の製品ポートフォリオ、経営陣、取締役会および投資家との関係、そして Orange、Dell Technologies、NVIDIA、Equinix、Megaport、および名称非公表の欧州のティア1通信事業者との最近の発表についてである。公開記録からは、監査済みの収益、収益性、評価額、所有比率、現在の顧客数、または発表されたパフォーマンスとコストの結果が異なるワークロードに適用されることを示す独立した証拠は得られない。
ハードウェアルーターの置き換えは、何を置き換えるのかを定義することから始まる
「ソフトウェアでハードウェアルーターを置き換える」という表現は、それが示す工学的変化よりも過激に聞こえる。ルーターは単なる箱ではない。プロトコルソフトウェア、転送ロジック、インターフェース、プロセッサ、メモリ、タイミング、電力、冷却、管理システム、サポート契約を組み合わせたものである。事業者がネットワーク機能を専用アプライアンスから 6WIND ソフトウェアに移すとき、物理システムがなくなるわけではない。制御ロジックとサービスロジックが単一ベンダーのシャーシから分離され、検証されたサーバー、ネットワークカード、SmartNIC、データ処理ユニットの範囲から選択されたハードウェアに配置されるのだ。
経済的単位は、物理的要件よりも先に変化する。事業者はライセンスやサブスクリプションを購入し、仮想化プラットフォームや Kubernetes を通じてイメージを展開し、プロセッサコアを追加割り当てしたり別のインスタンスを起動したりして容量を追加できる。長いアプライアンス調達サイクルを回避し、共通のコンピューティング設備を複数のサービスにわたって再利用できる。とはいえ、すべてのパケットは依然として物理ポートを通過し、メモリ帯域幅を消費し、プロセッサやアクセラレーターのサイクルを奪い合い、実際のネットワークパスに依存する。ソフトウェアはアプライアンスの境界を変えるが、インフラを非物質的にするわけではない。
したがって実際的な問いは、マーケティングスローガンが示唆するよりも狭い。どのルーティング機能や通信機能であれば、移植可能なソフトウェアが専用構築システムよりも効果的に本番要件を満たせるのか、ということだ。クラウドエッジの仮想ボーダールーター、キャリアグレード NAT クラスター、5G ユーザープレーン機能、大規模コアルーターは、ルート規模、セッション状態、レイテンシ、耐障害性、障害復旧において異なる要求を持つ。6WIND が重要なのは、ソフトウェアが信用に足る選択肢となる機能の範囲を広げたからだ。同社は、ひとつのサーバー設計がネットワークのあらゆる部分のすべてのルーターを置き換えるべきだとは示していない。
法人は、ブランドが抽象的に見えても具体的である
商業名は 6WIND だが、検証されたフランスの法人格は 6 WIND S.A.(スペース入り)である。フランスの全国企業ディレクトリには SIREN 432 424 356、設立日 2000年7月24日、本社は 3 avenue des Prés, 78180 Montigny-le-Bretonneux と記録されている。事業を「パリ拠点」と表現するのは便宜上の略称だが、より正確な表現は「パリ地域のモンティニー=ル=ブルトンヌーに本社を置く」である。
この正確な同一性は、いくつかのカテゴリー誤りを防ぐ。6WIND は風力エネルギー企業でも、一般的なネットワーキング用語でも、ルーターシャーシの製造業者でも、ハイパースケールクラウドプロバイダーでも、DPDK オープンソースプロジェクトでもない。同社は、通信、クラウド、エンタープライズ、エッジシステムの内部で動作する製品を持つ、非公開のネットワーキングソフトウェア企業である。自社のソフトウェアの設計、サポート、検証方法を管理するが、顧客のルーティングポリシー、周囲のクラウド、物理ネットワーク、すべての展開の運用成果を管理するわけではない。
非公開企業であることも、公開情報から確立できる範囲に制限を課す。同社は経営陣情報、製品説明、取締役会および投資家関係、パートナー発表を公開しているが、監査済みの単独会計報告や完全な資本構成表は公開していない。入手可能な証拠は、同社の技術および商業モデルの詳細な評価を可能にするが、収益、利益、評価額、顧客集中度、最終的な所有権の支配に関する信頼できる推定は不可能である。
当初の問題は、汎用オペレーティングシステムを通じたパケット経路にあった
プロセッサ、メモリ、Ethernet インターフェースが向上し、事業者が共通のハードウェア基盤を求めるようになると、商用サーバーはネットワーク機能にとってますます魅力的になった。しかし従来の OS ネットワーキングは、通常のアプリケーションでは許容範囲でも、高いパケットレートではコストのかかるオーバーヘッドを課すことがある。割り込み処理、コンテキストスイッチ、スケジューラ活動、メモリコピー、キャッシュミスは、ネットワーク機能そのものよりも多くの計算時間を消費しうる。
6WIND の初期の強みは、その経路を回避するエンジニアリングから生まれた。ユーザー空間でのパケット処理、ポーリング、バッチ処理、コア親和性、意図的なメモリ配置は、割り込みを減らしキャッシュ局所性を改善できる。パケットは最適化されたデータプレーンを通じて移動し、柔軟性のためには設計されているが決定的なスループットのためには設計されていない OS の境界を何度も越えることがない。この作業が、後の Virtual Service Router ポートフォリオの技術的基盤となった。
これらの技術は標準サーバーを自動的に高速にするわけではない。ネットワークキューが適切に配置されていなかったり、メモリが誤ったプロセッサソケットに接続されていたり、十分な Huge Page がなかったり、プロセッサコアが共有されていたりするシステムは、公称能力をはるかに下回る可能性がある。小さなパケットは特に pps 性能に負荷をかけ、暗号化は異なる命令とメモリ帯域幅の組み合わせを消費し、大規模なルーティング、アクセス制御、セッションテーブルはキャッシュ動作を変える。高性能ソフトウェアルーティングはエンジニアリングの専門分野であり、単にイメージをインストールするだけで得られる性質ではない。
ユーザー空間アクセラレーションは商用コンピュートの可能性を広げた
ユーザー空間アクセラレーションの魅力は、パケット処理経路の制御にある。ポーリングモードドライバは、トラフィックバーストごとに割り込みを待つのではなく、ネットワークインターフェースキューを継続的に読み取ることができる。バッチ処理は、ルックアップや関数呼び出しのオーバーヘッドを多数のパケットに分散する。予約済みプロセッサコアは OS スケジューラからの干渉を減らし、Huge Page とトポロジーを考慮したメモリ割り当てはアドレス変換やリモートメモリのペナルティを低減できる。
これらを組み合わせて使うと、汎用プロセッサを特定のワークロードに対しては専用パケットエンジンのように動作させられる。同時に運用上の義務も生まれる。予約済みコアは他のアプリケーションに使用できず、ポーリングはトラフィックが少なくても電力を消費する可能性があり、メモリ配置はプロセッサソケット、メモリ、ネットワークインターフェースの物理的関係を反映しなければならない。ドライバ、ファームウェア、ネットワークカードの互換性はサポートマトリクスの一部となり、容量計画では実験室の最大値に頼るのではなく障害に耐える十分な余裕を含める必要がある。
6WIND の商業提案が価値を持つのは、これらの技術を完全なルーティングおよびサービス機能とともにパッケージしているからだ。顧客は単に高速なパケット処理ループを買っているのではない。ルーティングプロトコル、設定システム、テレメトリー、高可用性、ライフサイクルツール、ベンダーサポートをデータプレーンを中心に必要とする。同社がアクセラレーション技術から完全なネットワーク機能へと移行したことは、ベンチマーク用部品と運用可能な製品の違いを反映している。
DPDK は 6WIND の歴史の一部だが、同社が所有する資産ではない
6WIND の歴史的資料は、Data Plane Development Kit(DPDK)に関連する高性能パケット処理の開発における重要な役割を述べている。この関係は、ユーザー空間ネットワーキングと高速商用コンピュートに関する同社の専門知識を説明する助けとなる。しかし、これは 6WIND が DPDK を所有している、あるいは唯一の開発者であることを意味しない。
DPDK は広範かつ多数の貢献者によるオープンソースフレームワークであり、そのガバナンス、ドライバ、最適化は一企業をはるかに超えて広がっている。6WIND の商業的価値は別の層に存在する。すなわち、高速化されたパケット処理を、サポート付きのルーティング、ブロードバンド、モバイル、セキュリティ製品へと転換し、それらの製品をハードウェアやオーケストレーション環境と統合することである。
この区別が重要なのは、オープンインフラストラクチャはしばしば複数の企業やコミュニティによる貢献から成長し、共有の基盤となるからだ。ある企業は深い歴史的専門知識を保持しながら、自らが管理しないエコシステムに依存しうる。6WIND がプロセッサ、ネットワークカード、データ処理ユニットを越えた移植性を約束すればするほど、その依存は重要になる。
最初の商業段階は組み込み・OEM システムを中心としていた
2000年代、6WIND は組み込みおよび相手先商標製造業者(OEM)環境向けに高速ネットワーキングソフトウェアを開発した。製品は多くの場合、別のベンダーが大規模システムに統合できる高性能スタックまたはツールキットであった。この作業は、マルチコアスケーリング、ネットワークインターフェース統合、メモリ管理、標準プロセッサ上での予測可能なパケット転送に関する専門知識を構築した。
この時期が重要なのは、ネットワーク機能が仮想アプライアンスとして広く販売されるようになるずっと前に、長いエンジニアリングの連続性を生み出したからだ。同社は、キュー配置、メモリ局所性、ドライバ動作、プロセッサコア間の作業分割など、ルーティングプロトコルの下にある詳細がネットワーク性能を左右することを学んだ。その教訓は後に、完全な製品として販売されるソフトウェアルーターの開発を支えた。
公開記録は、同社の初期の創業者、個々の資金調達ラウンド、製品ラインのあらゆる変遷についてそれほど詳細ではない。したがって最も安全な歴史は、伝記的というより機能的である。6WIND は高速パケット処理の専門家として始まり、より広範なユーザー空間ネットワーキング運動に貢献し、後に完全なネットワーク機能を提供することでスタックの上位に移動した。
NFV が商業製品を変えた
通信ネットワーク機能仮想化(NFV)は、ソフトウェア機能を専用アプライアンスから分離した。原則として、事業者はファイアウォール、ゲートウェイ、ルーター、加入者機能を共有コンピューティングプラットフォーム上のソフトウェアとして実行できる。6WIND にとって、これはアドレス可能製品を組み込みアクセラレーション技術から完全な仮想ネットワーク機能(VNF)へと拡大した。
この移行には、単なる再パッケージ化以上のものが必要だった。PE ルーターはルーティングプロトコル、VPN サービス、管理、冗長性を必要とする。CGNAT システムは大量のセッション状態、ロギング、規制上の義務を管理しなければならない。BNG は加入者セッションをポリシーおよび認証システムに結びつけ、UPF はモバイルコアアーキテクチャに適合しなければならない。これらの機能は高速データプレーンを共有できるが、制御、状態、運用上の要件は異なる。
また仮想化は、より多くの統合作業を事業者やシステムインテグレーターに移した。かつて専用アプライアンスベンダーは、ハードウェアとソフトウェアをひとつの認定済みシステムとして提供した。デザグリゲートされた設計では、顧客はサーバー、ネットワークカード、プロセッサとメモリのレイアウト、アクセラレーター、ハイパーバイザー、オーケストレーションプラットフォーム、監視システム、高可用性パターンを選択しなければならないかもしれない。6WIND は移植可能なソフトウェアとサポートを提供できるが、顧客は依然としてプラットフォーム全体を機能させなければならない。
Virtual Service Router は単一のアプライアンスではなくポートフォリオになった
6WIND の現在の Virtual Service Router ファミリーは、広範なルーティングと通信の役割をカバーしている。ルーティング製品には、仮想 PE、クラウドサービス、ボーダー、CPE ルーターが含まれる。ブロードバンドおよびモバイル機能には、仮想 BNG、UPF、CGNAT がある。セキュリティ製品には、仮想セキュリティゲートウェイとファイアウォールがある。ソフトウェアはベアメタル、仮想マシン、コンテナ化アプリケーション、または選択されたデータ処理ユニット上で提供できる。
共通ブランドは、関連するさまざまなエンジニアリング問題を覆い隠してはならない。ボーダールーターは主にルーティングおよび転送状態を維持する。セキュリティゲートウェイは高スループットで IPsec 暗号化を実行する場合がある。CGNAT システムはアドレス変換とセッションを追跡する。BNG は加入者、ポリシー、課金、サービス統合を管理し、UPF は 3GPP で定義されたインターフェースを用いてモバイルトラフィックを処理する。共有アクセラレーションは重複するエンジニアリングを減らせるが、これらの状態モデルを交換可能にはできない。
購入者にとって、ポートフォリオは複数の機能にわたって有用な一貫性を提供しうる。共有される管理概念、共通のサポート関係、共通のパケット処理基盤が含まれる。また検証の負担も生み出す。すべての製品とリリースは、プロトコルサポート、規模、状態複製、テレメトリー、障害動作について評価されなければならない。幅広いポートフォリオラベルは、すべての機能が同じ成熟度を持つことを証明しない。
Julien Dahan の任命は商業拡大の段階を示した
Julien Dahan は 2020 年 9 月に最高経営責任者(CEO)に就任した。現在の経営陣には、最高技術責任者(CTO)兼研究開発責任者として Jean-Mickaël Guérin、最高財務責任者(CFO)として Guillaume Ducousso、事業開発担当として Barry Dahan、グローバルマーケティング担当として Neelam Bahal、製品担当として Karim Mchirki、地域営業担当役員、およびカスタマーサクセス機能も含まれる。Guérin は 2000 年から在籍し 2018 年に CTO となっており、新しい商業的リーダーシップと並んで目に見える技術的継続性を提供している。
2020 年以降は、クラウド接続、プライベート 5G、ブロードバンド、セキュリティ、マネージドサービスにわたって、より広範なポジショニングが行われた。仮想マシン展開に加えて、コンテナデリバリーと Kubernetes 統合がより顕著になった。Orange、Dell、NVIDIA、Equinix、Megaport との関係も、同社の公開市場開拓ストーリーの重要な一部となった。
公開されている経営陣資料は、各チームの正確な規模や所在地を明らかにしていない。同社はフランスにかなりの研究開発拠点を保持しつつ、地域の商業担当役員やパートナーを用いて北米やアジア太平洋にリーチしているようだ。パートナーの地理的リーチを、6WIND のソフトウェアが展開可能なあらゆる市場に人員を配置したオフィスがあると混同すべきではない。
仮想ルーターは依然としてコントロールプレーンとデータプレーンに依存する
ルーティングプロトコルはどの転送状態が存在すべきかを決定し、データプレーンはその状態をパケットに適用する。6WIND はこれらの責任を分離し、プロトコルとサービスロジックを進化させつつ、選択したプロセッサ、ネットワークカード、データ処理ユニットに対してパケット処理を最適化できるようにしている。
この分離により、システムのふたつの部分を異なる方法でスケールさせることができる。ルーティングポリシーを書き換えることなく、より多くの転送コアを割り当てることができ、パケット処理経路の一部をデータ処理ユニットに移しつつ、コントロールプレーンをホスト上に残すことができる。また異なる製品も、サービスロジックが異なっていても同じアクセラレーション層を共有できる。この分離は、同社が主張する移植性の大きな源泉である。
それはまた一貫性の問題も生み出す。コントロールプレーンが決定したルート、ポリシー、トンネル、暗号鍵、セッション情報は、正しい順序ですべてのワーカーコアやアクセラレーターに届かなければならない。古い状態や部分的に適用された状態は、トラフィックを誤った経路に送ったり、セッションを中断させたり、セキュリティ障害を引き起こす可能性がある。作業を分割することが有用なのは、ふたつのプレーン間の同期が信頼できる場合だけである。
ルーティングプロトコルは生の転送速度と同様に重要である
ソフトウェアルーターは既存のネットワークと相互運用しなければならず、そのためには BGP、OSPF、IS-IS、MPLS、および製品固有の機能の正しい実装が必要である。経路選択、ポリシー、コンバージェンス、障害復旧は、その装置がより大きなルーティングシステムの中で安全に参加できるかどうかを決定する。高速なパケットループは、コントロールプレーンが経路変動や障害時に予測不能に振る舞うならば、限られた価値しか持たない。
ソフトウェアデリバリーは、シャーシやラインカードの交換よりもプロトコルアップグレードを迅速にできる。またリリースの頻度と複雑さを増大させる可能性もある。新しいイメージは転送動作、ルーティングデフォルト、管理モデル、ハードウェア互換性を同時に変更しうる。したがって事業者は実験室での検証、段階的な展開、信頼できるロールバック経路を必要とする。
最も有用性の低い比較は、最適化された転送数値を、特定の役割についてすでに認定済みの統合アプライアンスの隣に置くことである。公正な評価には、ルーティングテーブルの規模、コンバージェンス、経路変動、テレメトリー、高可用性、サポート応答も含まれる。転送性能は必須だが、それがルーターの完全な定義ではない。
商用ハードウェアは選択肢の数を増やすことで選択の幅を広げる
商用既製(COTS)サーバーは、専用シャーシへの依存を減らし、ネットワーク機能をより広範なコンピューティング調達サイクルに合わせることができる。事業者は複数のサーバーサプライヤーから容量を購入し、標準ラックを再利用し、クラウドツールを通じてプロビジョニングを自動化できる。ソフトウェアライセンスも特定の筐体から分離できる。
その自由度は、はるかに大きな設計空間を生み出す。プロセッサ世代、コア数、クロック速度、メモリチャネル、NUMA トポロジー、ネットワークカードモデル、キュー数、ドライバ、ファームウェア、アクセラレーターサポートはすべて性能に影響を与えうる。検証済みの特定の Dell および Intel 構成で達成された結果は、すべてのサーバーに当てはまると想定できない。
したがって「ハードウェア独立」の実際的な意味は限定的である。ソフトウェアは検証済みプラットフォームのクラスにわたって移植可能かもしれないが、本番容量は構成ごとに固有である。独立性とは、顧客がサポートされる選択肢の中から選び、ネットワーク機能を書き換えることなく移動できることを意味する。ハードウェアの違いが重要でなくなることを意味しない。
PE およびクラウドサービスルーティングは、ネットワークがサービスと出会う場所に位置する
仮想 PE およびクラウドサービスルーター製品は、ルーティングと VPN 機能を通信またはクラウドプラットフォーム内に配置する。テナントネットワークを接続し、ピアと経路を交換し、ポリシーを適用し、サービスプロバイダー接続をサポートできる。あらゆる拠点に専用アプライアンスを必要としない。
これは分散環境で特に関連性が高い。クラウド接続プロバイダーは複数の相互接続拠点近くでルーティングを必要とするかもしれず、マネージドサービスはオンデマンドで顧客インスタンスを作成するかもしれない。またネットワーク事業者は、各エッジのためにシャーシ全体を予約するよりも、小さなソフトウェア単位で容量を追加することを好むかもしれない。
周囲のインフラは依然として重要である。経路規模、DDoS 対処、上流接続、高可用性は依然として設計されなければならない。仮想ルーターは経路を制御しパケットを処理できるが、クラウドリージョン、上流トランジットプロバイダー、顧客ネットワークが利用可能であり続けることを保証できない。
ボーダールーティングは経路規模と攻撃設計が共に移植される場合にのみ移植可能である
6WIND の仮想ボーダールーターは、インターネットおよびクラウドボーダーの役割をターゲットとしている。その機能をソフトウェアに移すことは、クラウドエッジや Network-as-a-Service プラットフォームの近くでの展開を簡素化できるが、ボーダールーターは大規模なルーティングテーブル、複雑なポリシー、敵対的なトラフィックに直面する。多くのピア、フルインターネットテーブル、高速コンバージェンス、DDoS 攻撃向けに設計されたアーキテクチャが必要になるかもしれない。
ソフトウェアイメージは完全なボーダーシステムを定義しない。事業者は、悪意のあるトラフィックがルーターに到達する前にフィルタリングされるか、転送がオフロードされるか、ルートセッションがどのように保護されるか、コントロールプレーンがどのように監視されるか、攻撃時の容量がどのように振る舞うかを決定しなければならない。サーバーやアベイラビリティゾーンをまたぐ冗長性は、想定ではなく設計されなければならない。
専用構築ハードウェアは、最高密度では明確な優位性を保持するかもしれない。6WIND の機会が最も強いのは、標準コンピュートとサポートされるアクセラレーションが必要なパフォーマンスエンベロープを満たし、展開の柔軟性が統合の労力を正当化するのに十分な価値を持つ場合である。
キャリアグレード NAT は状態と説明責任の問題である
キャリアグレード NAT はしばしばスループット機能として提示される。多数のプライベートアドレスをより小さなパブリックアドレスプールに変換し、パケットを流し続ける。本番環境では、それは大規模なステートマシンでもある。すべてのセッションはマッピング、タイマー、リソース割り当てを必要とし、事業者は特定の時間におけるパブリックアドレスとポートを加入者に結びつける詳細なログを必要とするかもしれない。フェイルオーバーは、広範なサービス中断やフォレンジック記録の欠落を防ぐのに十分な状態を保持しなければならない。
仮想 CGNAT システムは弾力的なコンピューティング容量と自動展開の恩恵を受ける可能性があるが、水平スケーリングは追加のステートレスコピーを起動するほど単純ではない。トラフィックステアリングはセッションの両方向を互換性のあるインスタンス上に保たねばならず、状態の複製が必要になる場合があり、アップグレード前にインスタンスをドレインするのに時間がかかる。ロギングは別個の容量、ストレージ、コンプライアンスシステムになりうる。
6WIND の高速データプレーンは、変換とルックアップがすべてのパケットで発生するため関連性がある。完全な提案は、製品が顧客の規模でセッション状態、ロギング、障害、規制要件をどのように処理するかに依存する。これらの特性はポートフォリオ全体から推測するのではなく、特定の製品、リリース、設計に対して評価されなければならない。
仮想ブロードバンドゲートウェイは加入者、ポリシー、履歴を担う
ブロードバンドネットワークゲートウェイ(BNG)は加入者セッションを終端し、アクセスネットワークをサービスに接続する。認証、アドレス割り当て、ポリシー適用、課金、QoS、サービス選択を実行する場合がある。このため 6WIND の仮想 BNG は、ポートフォリオの中でも運用上最も要求の厳しい製品のひとつである。
仮想化によりブロードバンドプロバイダーは、加入者容量を固定シャーシから分離し、処理を地域の需要に近づけることができる。また自動化されたサービス作成をサポートし、共通のサーバー設備を使用できる。課題は、アップグレード、サーバー障害、トラフィック移動中に加入者状態と予測可能な動作を維持することである。
プロセスは迅速に再起動するかもしれないが、加入者の復旧は依然として破壊的でありうる。セッション再同期、グレースフルドレイン、コントロールプレーン統合、トラフィックステアリングが、顧客がその事象に気づくかどうかを決定する。クラウドネイティブパッケージングは加入者状態を除去するのではなく、状態のライフサイクルをクラウドプラットフォームの一部にする。
5G ユーザープレーンは同じデザグリゲーションモデルをモバイルネットワークに拡張する
5G ユーザープレーン機能(UPF)は、無線ネットワーク、コアネットワーク、外部データネットワーク間の加入者トラフィックを処理する。モバイルシステムの他の部分から供給される転送、カプセル化、ポリシー、課金の決定を適用する。この機能をソフトウェアとして実行することは、クラウドネイティブなモバイルコアや分散エッジコンピューティングへの幅広い動きに適合する。
配置は直接的な結果をもたらす。ユーザーに近い UPF はレイテンシとバックホール需要を減らす可能性があるが、運用する拠点が増える。集中配置は管理を簡素化する一方で、経路長を増しリスクを集中させる可能性がある。プロセッサ、ネットワークカード、アクセラレーターの選択は、パケットレート、トンネリング、QoS 動作に影響する。
6WIND の仮想 UPF は、同社の共通パケット処理戦略をモバイルインフラストラクチャに拡張する。製品の利用可能性に関する公開証拠は、すべての事業者に対して同一の 3GPP 機能サポート、相互運用性、または本番規模を確立するものではない。モバイル展開には、コントロールプレーン機能との統合とプラットフォーム固有の検証が必要であり、公開されたポートフォリオ説明はそれを完全に示すことはできない。
セキュリティゲートウェイとファイアウォールはアクセラレーションの限界を示す
仮想セキュリティゲートウェイとファイアウォールは、セキュリティ機能をパケット経路に直接配置する。IPsec ゲートウェイはトラフィックの暗号化と復号、トンネルと鍵の管理、選択されたアルゴリズムでのパフォーマンス目標の達成を必要とする。L3 または L4 ファイアウォールはトラフィックにルールを適用し、接続状態を維持する場合がある。
ユーザー空間アクセラレーションと DPU はスループットを向上させることができる。特に暗号処理がホストプロセッサの能力を消費する場合に効果的である。セキュリティの結果は依然として、ポリシーの品質、鍵管理、パッチ適用、ロギング、ゲートウェイ背後にあるアプリケーションのセキュリティに依存する。高速なファイアウォールは、ID 管理、アプリケーションセキュリティ、安全なシステム設計を代替しない。
責任は分割されたままである。6WIND は自社ソフトウェアの文書化された動作とサポートを所有し、ハードウェアベンダーはファームウェアとアクセラレーションコンポーネントを所有し、事業者はポリシーを定義し、資格情報を保護し、テレメトリーを統合する。マーケットプレイスやエンジニアリングソリューションは境界を明確化できるが、契約が明示的にエンドツーエンドの責任を一方に割り当てない限り、それらを消滅させることはない。
仮想マシンとコンテナは異なるライフサイクル問題を解決する
仮想マシンは、よく知られた NFV 境界を提供する。OS とアプリケーションを強力な分離と確立されたオーケストレーションとともにパッケージするが、比較的重く起動が遅くなる可能性がある。コンテナはより小さなイメージを使用し、Kubernetes 運用に適合するが、ホスト環境をより多く共有し、クラスタネットワーキング、スケジューリング、セキュリティポリシーに密接に依存する。
コンテナ化されたネットワーク機能は、単に VNF バイナリをコンテナに入れたものではない。ヘルスチェック、宣言的設定、グレースフルターミネーション、メトリクス、リソース制限、イメージ来歴、永続的または複製された状態の計画を必要とする。Kubernetes は失敗したプロセスを迅速に再起動できるが、加入者セッション、アドレス変換、ルーティング隣接関係が正しく生き残ったかどうかを推測することはできない。
6WIND が VNF と CNF の両方の形式をサポートすることは、顧客の選択肢を広げる。また事業者は、パッケージングのサポートと運用成熟度を区別する必要がある。決定的なテストは、リスケジューリング、ローリングアップグレード、ノード障害、コントロールプレーン中断中に機能がどのように振る舞うかである。
ホストベースルーティングはネットワーク境界を各ワーカーに移動させる
6WIND のホストベースルーティングアーキテクチャは、ルーティングと EVPN 機能を Kubernetes ワーカーノードにより近づける。すべてのトラフィックを中央ゲートウェイやラックトップアプライアンスに送るのではなく、各ホストがルーテッドファブリックにより直接参加できる。これによりボトルネックを減らし、経路を短くし、ネットワークをワークロード配置により応答性よくできる。
この変化はまた、ルーティングオブジェクトの数を何倍にも増やす。大規模クラスタは数千から数万のワーカーノードを含む可能性があり、それぞれがインターフェース、経路、ポリシー、ヘルス状態、ソフトウェアバージョンを持つ。コントロールプレーンの規模、コンバージェンス、可観測性は、独立したネットワークアプライアンス領域にとどまらず、クラスタプラットフォームの一部となる。
2026 年 2 月、6WIND は欧州のティア1通信事業者が数万の Kubernetes ワーカーノードにわたってホストベースルーティングソリューションを展開したと発表した。これは規模に関する重要な一次証拠である。顧客名は公表されておらず、公開記録はパフォーマンス、コスト削減、完全なアーキテクチャを独自に検証していない。支持できる結論は、6WIND がクラウドホストデータパスにおけるキャリア規模の展開を発表したということであり、主張されているすべての利益が独自に監査されたということではない。
ホストでの EVPN はひとつのボトルネックを取り除き、より大きなコントロールプレーンを生み出す
BGP EVPN はエンドポイント、到達可能性、オーバーレイ情報を分散させる。それをホストに移動することで、ネットワークがより直接的にワークロードに追従し、中央ゲートウェイを経由せずに済むようになる。また、はるかに多くの BGP スピーカーと、はるかに大量の分散状態も生み出す。
運用上の問いは、ひとつのアプライアンスの容量から、システム全体の調整へと移る。ルートリフレクター、ポリシー、障害検出、更新処理は、ホストの人口に合わせてサイジングされなければならない。設定ミスはワーカー上のすべてのワークロードに影響を与えうるし、ソフトウェアアップグレードは、リスケジューリング中にネットワーク状態が失われないように、Kubernetes やコンテナネットワーキング層と調整されなければならない。
これは複雑性が除去されるのではなく移動される明確な事例である。中央ハードウェアは削減されるかもしれないが、ルーティング知識と責任はクラスタ全体に広がる。このアプローチは、プラットフォームチームがその分散を自動化し観測できる場合に魅力的である。ネットワーキング、Kubernetes、アプリケーションチームの間で所有権が曖昧に分割されていると危険になる。
コンテナネットワーク統合はホストルーティングがプラットフォームに属するかどうかを決定する
Kubernetes ネットワーキングは通常、CNI 実装、サービスルーティング、クラスタライフサイクルツールに依存する。ホストルーティングシステムはこれらのコンポーネントと共存し、どの層がアドレス、経路、ポリシー、トンネル状態を所有するかを確立しなければならない。またノード作成、アップグレード、削除の際の変更順序を定義する必要がある。
自動化された統合は展開を再現可能にできるが、共有障害ドメインも生み出す。CNI、カーネル、ホストルーティングイメージ、クラスタマネージャーへの変更は、ノード上のすべてのワークロードに影響を与えうる。したがって事業者は、ネットワーク状態を含む互換性マトリクス、段階的ロールアウト、ロールバック手順を必要とする。コンテナイメージだけでなく。
2026 年に発表された Spectro Cloud との関係は、6WIND のネットワーキングを Kubernetes ライフサイクル管理に結びつけるため関連性がある。これはエコシステムの方向性を示すが、Kubernetes ディストリビューション、CNI、クラウドプラットフォームのあらゆる組み合わせが検証されていることを確立するものではない。
データ処理ユニットは SDN がハードウェア加速されたままであることを示す
6WIND は 2026 年 2 月に、NVIDIA BlueField-3 DPU 上での Virtual Service Router 機能のサポートを発表した。DPU はホストプロセッサから独立してネットワーキングを処理し、アプリケーションコンピューティング容量を温存し、インフラサービスとワークロードの間により強力な分離境界を作り出すことができる。これは、高いパケット処理需要を持つ AI、クラウド、通信システムにおいて魅力的でありうる。
この発表はまた、ソフトウェアとハードウェアが市場の反対側にあるという考えを修正する。スループット、暗号化、状態要件が高まるにつれ、SmartNIC や DPU の形で特殊シリコンが戻ってくる。選択されたパケット処理作業が別のプロセッサに移ったとしても、サービスはソフトウェアで定義されたままである。
DPU の採用は別のライフサイクルをもたらす。ファームウェア、SDK、ドライバ、セキュリティアップデート、ベンダーロードマップが依存関係となる。事業者は、どの設定と運用手順が CPU と DPU の展開にわたって共通のままであるかを知る必要がある。移植性は、特殊ハードウェアが存在しないかどうかではなく、プラットフォーム変更後にどれだけのコード、ポリシー、ツールが生き残るかによって判断されるべきである。
NVIDIA は投資家関係であり技術的依存関係でもある
6WIND の公開ガバナンス資料は NVIDIA を戦略的投資家として特定し、製品発表は NVIDIA ハードウェアを展開エコシステム内に位置づけている。これらは異なる関係である。投資は商業的利益を一致させたり自信を示したりするかもしれないが、BlueField のサポートは技術的依存を生み出す。どちらも特定の所有比率や支配権を確立するものではない。
同じ注意が Cisco にも当てはまる。同社も戦略的投資家として挙げられているが、現在の運用関係はレビューした資料ではあまり明確に説明されていない。投資家ラベルを製品統合や議決権支配、買収計画に関する仮定に変換すべきではない。
顧客にとって実際的な問いは、6WIND が選択されたアクセラレータープラットフォーム向けに深く最適化しつつ、意味のあるソフトウェア選択を維持できるかどうかである。幅広いサポートマトリクスは中立性の主張を強化する。狭い依存は、ロックインをルーターシャーシから DPU SDK とファームウェアスタックに移す可能性がある。
Dell のエンジニアリングソリューションは、デザグリゲートされたソフトウェアがいかに依然としてシステムとして販売されるかを示す
6WIND と Dell Technologies は、Virtual Service Router ソフトウェアを最新のサーバーおよび Intel インフラストラクチャと組み合わせたエンジニアリングソリューションを提示してきた。このようなパッケージングは、ハードウェア、インターフェース、ソフトウェアを一緒に検証することで顧客の統合負担を軽減できる。また各層を独立して組み立てるよりも明確な調達とサポートの経路を生み出すかもしれない。
これはデザグリゲーションを逆行させるものではない。ネットワーク機能はソフトウェアのままであり、他のサポートされるプラットフォーム上で実行できる。エンジニアリングソリューションはそのモデルの中でひとつの認定リファレンスアーキテクチャを提供し、多くの事業者が依然として専用ルーティングアプライアンスを望まなくても統合された部品表を望むことを認識している。
商業的価値はサポート境界に大きく依存する。顧客は、どの当事者が一次エスカレーションを所有するか、ファームウェアとソフトウェアリリースがどのように一致されるか、どのパフォーマンス構成がテストされているかを知る必要がある。パートナーロゴは関係の存在を確立するが、インシデント発生時に何が起こるかを決めるのはサポート契約である。
Orange は普遍的なテンプレートを生み出すことなく、名前付き事業者の証拠を提供する
2025 年 5 月、Orange と 6WIND は、ビジネスおよびホールセール顧客向けのクラウド接続およびセキュリティサービスに関する協力拡大を発表した。この関係が重要なのは、実験室や製品カタログだけでなく、名前付きのキャリアサービスコンテキストにソフトウェアを位置づけるからだ。
この発表はすべてのトポロジー、容量数値、商業的成果を開示しているわけではない。Orange は、自社の自動化、インフラ、運用手順を含むより広範なプラットフォームの中で、選択された 6WIND の機能を使用する可能性がある。この関係は関連性を示すが、他でも通用すると想定できる展開テンプレートを提供するわけではない。
名前付き事業者の証拠は、抽象的な市場主張よりも重みを持つ。経験豊富な顧客がその技術を統合したことを示すからだ。帰属は依然として重要である。展開はベンダーと顧客によって説明されているが、独立したサービスパフォーマンスと財務結果は未公表のままである。
Megaport はオンデマンド接続サービスの一部として仮想ルーティングを可能にする
2026 年 7 月 23 日、6WIND は Megaport との関係を拡大し、Virtual Service Router ポートフォリオを Megaport のクラウド接続エコシステムを通じて取得・展開できるようにした。この展開は、アプライアンス調達からマーケットプレイスや NaaS 消費への幅広い移行を反映している。
顧客はクラウド接続の近くにルーティングを配置し、確立された商用チャネルを通じてそれを入手し、容量をオンデマンド接続と連携させることができる。これにより調達の摩擦が減り、仮想ルーティングが独立したハードウェアプロジェクトではなく、より広範なクラウドネットワークワークフローの一部となる。
マーケットプレイスでの入手可能性は、完了した本番展開と同じではない。プロビジョニング、課金、サポート、耐障害性、ネットワークリーチはパートナーとの取り決めと顧客の設計に依存する。Megaport は自社のプラットフォームを制御し、6WIND はルーティングソフトウェアを制御し、顧客はネットワークアーキテクチャとポリシーを制御する。パートナーシップの価値は、それらの層を調整することにあり、それらがひとつの不可分なシステムを形成すると見せかけることにはない。
Equinix は仮想ルーティングを物理相互接続の近くに配置する
6WIND はまた、2026 年に Equinix 関連のマーケットプレイスおよびエッジチャネルを通じて Virtual Service Router が利用可能になると発表した。Equinix の施設はクラウドプロバイダー、キャリア、エンタープライズを物理的に近接させる。それらの接続の近くで利用可能なソフトウェアルーティングは、あらゆる拠点に専用アプライアンスを必要とせずに、ハイブリッドクラウド、マルチクラウド、マネージド接続設計をサポートできる。
この関係は、流通と展開環境の証拠である。Equinix が 6WIND のソフトウェアの所有者になるわけではなく、6WIND が施設、クロスコネクト、顧客ネットワークを制御するわけでもない。パフォーマンスは依然として選択されたサイト、仮想または物理インターフェース、上流ネットワーク、顧客トポロジーに依存する。
商業的には、各層は単一のトランザクションに収斂するように見えるかもしれない。運用上、インシデントは依然として施設、接続、ハードウェア、オーケストレーション、ソフトウェアのチームをまたぐ可能性がある。マーケットプレイスは責任よりも取得を簡素化しやすい。
パートナーチャネルは責任を分割することでリーチを拡大する
6WIND のエコシステムには、サーバーサプライヤー、NaaS プラットフォーム、クラウドおよびエッジマーケットプレイス、Kubernetes 管理パートナー、システムインテグレーター、地域リセラーが含まれる。これらの関係により、フランスの非公開ソフトウェア企業が、データセンターを所有したり、あらゆる市場に大規模なオフィスを維持したりすることなく、世界中の顧客にリーチすることが可能になる。
このモデルは補完的な能力を組み合わせる。サーバーサプライヤーがコンピュートプラットフォームを認定し、アクセラレーター企業が DPU を供給し、マーケットプレイスが配置と課金を提供し、インテグレーターが展開を設計し、6WIND がネットワーク機能をサポートする。結果として得られるオファーは、どの単一コンポーネントよりも強力かもしれない。
リスクは不明確なサポート所有権である。ファームウェア、ネットワークキュー、ルーティング設定、クラウドネットワーキング、オーケストレーション、アプリケーショントラフィックの境界での障害は、ベンダー間でたらい回しにされる可能性がある。購入者は、一貫したエスカレーションプロセス、合意されたバージョンマトリクス、完全なスタックがテストされた証拠を必要とする。大規模なパートナーエコシステムは、運用上の説明責任が同様に明確である場合にのみ価値を持つ。
ソフトウェアの地理的リーチは企業のオフィスフットプリントよりも大きい
6WIND の登記上の本社と主要なエンジニアリング拠点はモンティニー=ル=ブルトンヌーにある。公開資料はまた、米州、欧州・中東・アフリカ、アジア太平洋を担当する役員を通じて、北米およびシンガポールまたはより広範なアジア太平洋地域での商業カバレッジに言及している。
同社の運用フットプリントは、ソフトウェアが世界中の顧客ネットワーク、キャリアクラウド、データセンター、Kubernetes クラスタ、パートナーマーケットプレイスで実行できるため、はるかに広い。ある国での展開が、必ずしもそこに 6WIND のオフィスや法人があることを意味しない。マーケットプレイスのリーチは、所有インフラとして扱われるべきではない。
デジタルインフラ企業にとって、その区別は重要である。6WIND の影響力は、グローバルな施設保有を通じてではなく、コード、サポート、パートナーシップを通じて移動する。分散展開を支援する能力は、各拠点の物理的所有ではなく、文書化、リモートオペレーション、有能なパートナー、効果的なエスカレーションに依存する。
所有権は企業が開示する範囲でのみ見える
6WIND は、取締役会と投資家関係を通じて LBO France と Sofinnova Partners を特定し、NVIDIA と Cisco を戦略的投資家として挙げている。現在の公開ページはガバナンス上のつながりを示しているが、完全な資本構成表、議決権、投資日、所有比率を開示していない。
取締役会の代表者はガバナンス参加の証拠であり、過半数の所有権の証明ではない。戦略的投資家は、企業を支配することなく、資本、技術アクセス、商業的連携をもたらすかもしれない。公表された所有権スケジュールがなければ、最終的な支配について防御可能な結論を導き出すことはできない。
このレベルの不透明性は非公開のインフラソフトウェア企業では一般的だが、長期的な依存の決定を行う顧客にとっては依然として関連性がある。事業者は技術的耐障害性を評価できるかもしれないが、財務能力、所有権集中、将来の取引の可能性に関する公開情報を欠いたままである。
数値が公開されていなくても収益モデルは理解できる
6WIND は、ソフトウェアライセンスまたはサブスクリプション、保守とサポート、プロフェッショナルサービス、OEM またはエンジニアリングソリューション、パートナーを通じて提供されるマーケットプレイス提供から収益を得ているようだ。サブスクリプション、サポート、サービスのバランスは公開されていない。
経済性は展開によって異なる。完全な Virtual Service Router ライセンスは、組み込みアクセラレーションコンポーネント、DPU パッケージ、パートナーバンドルサービスとは異なる商業構造を持つ。使用量、容量、プロセッサコア、インスタンス、契約期間、サポートレベルがすべて価格に影響を与えうるが、公開資料は普遍的なモデルを提供していない。
提供された資料の中には、監査済みの収益、営業利益、現金ポジション、研究開発支出、顧客集中スケジュールは見つからなかった。ビジネスケースペーパーは可能な節約を説明するかもしれず、パートナー発表は市場への経路を示すかもしれない。いずれも財務諸表の代わりにはならない。同社の財務規模と収益性は、否定的な調査結果ではなく、未解決の疑問として残る。
ソフトウェアルーティングは単に除去するのではなくコストを移動させる
最も単純な比較は、一方に専用ルーター、他方に商用サーバー上のソフトウェアライセンスを置く。真剣なコストモデルは、プロセッサ、メモリ、ネットワークカード、アクセラレーター、電力、ラックスペース、オーケストレーション、統合、テスト、保守、サポート、そしてより速いソフトウェアリリースサイクルを管理するために必要なスタッフも含めなければならない。
デザグリゲーションは依然として経済的に魅力的かもしれない。標準ハードウェアは競争市場で購入でき、容量はより小さな単位で追加でき、ソフトウェアインスタンスは需要の近くに配置できる。事業者はまた、未使用の固定容量の購入を避け、複数の機能にわたって自動化を再利用できるかもしれない。
結果は事業者の能力に依存する。成熟した通信クラウドを持つプロバイダーは、別のクラウドネイティブネットワーク機能を効率的に吸収できるかもしれない。プロセッサトポロジー、Kubernetes、ルーティングの専門知識を持たない組織は、ハードウェアで節約する以上に統合とトラブルシューティングに費やすかもしれない。したがって、ベンダーのビジネスケースはシナリオとして扱われるべきであり、監査済みの顧客成果としてではない。
専用構築システムは密度と予測可能性が支配的な場所では依然として強力である
特殊ルーティングハードウェアは、非常に高いスループット、高密度インターフェース、予測可能なレイテンシ、統合運用を提供できる。コアプラットフォームは、冗長スイッチングファブリック、ラインカード、光学機器、バッファリング、テレメトリー、長いサポートライフサイクルを組み合わせるかもしれない。これらの品質は、ひとつの障害が膨大なトラフィック量に影響を与えうる場所や、電力とラック密度が厳しく制約される場所では依然として重要である。
ソフトウェアルーティングは、商業的に重要であるためにあらゆる場所でそのモデルを置き換える必要はない。クラウドエッジ、マネージド接続拠点、モバイルユーザープレーン、仮想サービスポイント、柔軟性と共通ハードウェアが最大密度よりも重要な分散機能に適しているかもしれない。また物理ルーターと共存し、特殊ハードウェアが最大の集約フローを処理する一方で、選択されたサービスを処理するかもしれない。
6WIND の DPU への移行は、その実際的な境界を反映している。ワークロードがもはや汎用プロセッサに快適に収まらない場合、同社はサービスをソフトウェアで定義したまま、特殊アクセラレーションをターゲットにできる。真の選択はソフトウェアかハードウェアかではなく、どの層を移植可能に保ち、どの層をワークロード向けに最適化すべきかである。
高可用性はシステム全体にわたって設計されなければならない
ソフトウェアプロセスは迅速に再起動でき、オーケストレーターは自動的に代替インスタンスを作成できる。どちらのアクションもサービスの中断なしを保証しない。ルーティングプロトコルが再収束するのに時間が必要かもしれず、ステートフル機能はセッションを失う可能性があり、トラフィックは健全性情報がすべてのステアリング層に届くまで、障害が発生したインスタンスに向かい続ける可能性がある。
したがって耐障害性は、サーバー、ラック、アベイラビリティゾーン、コントロールプレーン、データプレーンの障害ドメインにわたって設計されなければならない。ステートレスルーティングは複数インスタンスとプロトコルコンバージェンスに依存するかもしれないが、CGNAT、BNG、ファイアウォール、セキュリティゲートウェイ機能は状態複製、決定的トラフィックステアリング、グレースフルドレインを必要とするかもしれない。DPU 展開は、障害を起こしたりアップグレードを必要としたりする別のコンポーネントを追加する。
事業者は、アーキテクチャ図から耐障害性を推測するのではなく、障害をテストする必要がある。有用な証拠には、コンバージェンス分布、セッション生存、複製ラグ、ロールバック動作、部分障害の影響が含まれる。アクティブ-アクティブ設計は、真の集中点となる共有データベース、オーケストレーター、ルートリフレクター、電源に依存するかもしれない。
ベンチマークの見出しはテストに関する疑問を引き起こすべきである
pps や Gbps の結果は、パケットサイズ、プロトコルミックス、トンネリング、暗号化、テーブル深度、ACL、セッション数、経路変動、特定のプロセッサやアクセラレーターによって変わる。大きなパケットと限定された機能セットで測定された最大値は、小さなパケットと絶え間ない状態変化を処理する本番 CGNAT や IPsec ゲートウェイについてはほとんど語らない。
防御可能なベンチマークは、完全な環境を記述すべきである。プロセッサモデルと周波数、コア割り当て、メモリトポロジー、ネットワークカード、ドライバ、ファームウェア、アクセラレーション、パケットプロファイル、有効機能、レイテンシ分布、使用率、耐障害性余裕。またトラフィックが単方向か双方向か、暗号化されているか、ステートフルか、ルーティング変更の影響を受けるかも述べるべきである。
独立したテストや顧客によるテストは、ベンダーの最適化されたデモンストレーションよりも一般に重みを持つが、それでもひとつのアーキテクチャしか記述しないかもしれない。6WIND の長いエンジニアリング実績と展開関係は、技術的信頼性を裏付ける。それでも調達決定には、顧客の意図するワークロードに対する検証が必要である。
パフォーマンスチューニングは運用契約の一部になる
専用アプライアンスは、多くの低レベルな選択をひとつの認定構成の背後に隠す。移植可能なソフトウェア機能はそれらの多くを露出させる。コア分離、割り込み設定、メモリチャネル、Huge Page、キュー数、プロセッサ電力モードが、システムが目標を達成するかどうかを決定しうる。
したがって、文書化とサポートはコードと同様に重要である。顧客はリファレンスアーキテクチャ、サイジングガイダンス、自動化、監視を必要とし、設定がテスト済みエンベロープの外に出た場合にそれを明らかにする。サポートチームはまた、各インシデントを複数サプライヤー間の争いに変えることなく、ソフトウェア欠陥とプラットフォーム不一致を区別する必要がある。
最も強力なソフトウェアルーティングプラットフォームは、単にバイナリを公開するのではなく、展開知識を製品化する。移植性はどんなサーバーでも動作することを意味しない。有用な範囲のプラットフォームを認定し、それらにわたって共通の操作方法を維持することを意味する。
ソフトウェアサプライチェーンがルーターの一部になる
VNF は、封印されたアプライアンスファームウェアだけを通じてではなく、ソフトウェアアーティファクトを通じて提供される。事業者は、イメージ、ライセンス、証明書、ライブラリ、カーネル、ドライバ、オーケストレーション定義を棚卸ししなければならず、それぞれが独自のバージョンとセキュリティライフサイクルを持つ。
署名付きアーティファクト、脆弱性管理、再現可能な設定、ロールバックはルーティングの関心事となる。ライブラリの更新はパケット解析を変え、カーネルリリースはドライバとメモリ動作に影響を与え、DPU ファームウェアの更新はオフロードセマンティクスを変えうる。コンテナレジストリやマーケットプレイスもデリバリーチェーンの一部となる。
デザグリゲーションは選択肢を増やす一方で、信頼関係の数を拡大する。答えはソフトウェアルーティングを拒否することではなく、そのサプライチェーンを重要インフラとして扱うことである。来歴、パッチウィンドウ、サポート所有権は、インシデント発生時に即興で対応するのではなく、展開前に確立されるべきである。
クラウドネイティブパッケージングは自動化するのと同じくらい多くの依存関係を追加しうる
Kubernetes はネットワーク機能のスケジューリング、再起動、アップグレードを行うことができる。また、クラスタコントロールプレーン、CNI、イメージレジストリ、サービスディスカバリー、ストレージ、ノードライフサイクルへの依存ももたらす。ひとつの共有クラスタサービスの障害は、ネットワーク機能とそれが接続するはずのアプリケーションの両方に影響を与えうる。
ステートフル機能は特に敏感である。リスケジューリングはインターフェースとトラフィックパスを変え、セッション状態は自動的に追従しないかもしれず、コンテナレベルのアップグレードは技術的には成功しても経路変動やトラフィック損失を引き起こす可能性がある。水平スケーリングは、独自の収束遅延を持つ外部ステアリングシステムに依存するかもしれない。
したがって、クラウドネイティブルーターは分離された Pod としてではなく、クラスタの一部として評価されなければならない。利点は調整されたライフサイクル自動化である。リスクは、ネットワーキングが、それ自体の障害がすでにシステムの残りに影響を与えているかもしれないプラットフォームに依存するようになることである。
ホストルーティングは責任をプラットフォームチームに移す
ルーティングがすべてのワーカーで実行される場合、プラットフォームチームは分散ネットワークコントロールプレーンの運用者となる。ネットワークポリシー、カーネルバージョン、コンテナネットワーキング動作、クラスタアップグレードは、もはや完全に別のアプライアンスチームに委任できない。
このアプローチは整合性を改善できる。ノードを作成する自動化はルーティングをインストールし、接続をテストし、ノードが離脱するときに状態を削除できる。ワークロードの ID と位置はネットワークに直接反映され、障害情報はクラスタイベントと相関付けられる。
また新しいスキルと明確な所有権も要求する。ネットワークチームは BGP を理解していても Kubernetes スケジューリングを理解していないかもしれず、プラットフォームチームは Pod を理解していてもルーティングコンバージェンスを理解していないかもしれない。運用モデルはそれらの専門領域を橋渡ししなければならない。6WIND はソフトウェアとサポートを提供できるが、誰が結合されたシステムを所有するかは顧客が決定する。
競合セットは購入される機能によって変わる
6WIND はひとつの普遍的な競合に直面しているわけではない。Cisco、Juniper、Nokia は、大規模な既存ポートフォリオに支えられた仮想ルーティング製品を提供している。TNSR と Netgate は高性能ソフトウェアルーティングで重なり、RtBrick はデザグリゲートおよびホワイトボックスルーティングに焦点を当てている。FRRouting と VPP はオープンソースの構成要素を提供する。通信ベンダーは BNG、UPF、CGNAT をより広範なシステム内にパッケージし、クラウドプロバイダーはマネージドルーティングおよびファイアウォールサービスを販売している。
各選択肢は責任の分配が異なる。既存ベンダーの仮想ルーターは、馴染みのある機能と単一ベンダーサポートを維持するかもしれないが、ハードウェアやライセンスの柔軟性は低い。オープンソースソフトウェアはライセンス料を削減できるが、統合とサポートは顧客に委ねられる。マネージドクラウドサービスは運用を簡素化できるが、ひとつのプロバイダーへの依存を増大させる。専用構築ハードウェアは柔軟性を犠牲にして高密度と成熟したライフサイクルを提供できる。
6WIND は、高速データプレーン、キャリア指向の幅広い機能、複数のハードウェア形式のサポートを通じて差別化を図っている。このポジションが最も強いのは、顧客が移植性と、生のオープンソースコンポーネントではなく完全にサポートされた製品を望む場合である。
オープンソースソフトウェアは補完物であり、代替物であり、交渉ツールである
FRRouting は幅広いルーティングコントロールプレーンを提供でき、VPP と DPDK はパケット処理基盤を供給でき、Linux は追加のネットワーキング機能を提供する。事業者やベンダーはこれらのコンポーネントを直接組み立てることができる。ライセンスコストは低く、結果として得られるアーキテクチャは高度にカスタマイズ可能である。
コストは統合、テスト、保守、サポートに移る。完全な CGNAT システムや BNG は、ルーティングコントロールプレーンとファストパスライブラリ以上のものを必要とする。製品固有の状態管理、テレメトリー、高可用性、ロギング、運用ツールも必要とする。6WIND の商業的事例は、パッケージングとサポートがその負担を軽減するというものだ。
またオープンソースは価格と移植性を鍛錬する。顧客は、自ら統合できるコンポーネントと商用製品を比較できる。6WIND は順に、共有エコシステムに依存し、それらを超える価値を提供し続けなければならない。この関係は単に競争的ではなく、誰がエンジニアリング責任を負うかを定義するものである。
マネージドクラウドサービスは統合運用と引き換えに移植性を交換する
Amazon Web Services、Microsoft Azure、Google Cloud は、自社プラットフォームに統合されたルーティング、ファイアウォール、接続機能を提供する。すでにひとつのクラウドにコミットしている顧客は、これらのサービスを独立した仮想ルーターよりも展開しやすいと感じるかもしれない。プロバイダーはライフサイクルの多くを所有し、課金、ID、テレメトリーを統合できる。
トレードオフは制御である。マネージドサービスは、ひとつのプロバイダーに結びついた機能制限、価格構造、インターフェースを持つ可能性がある。マルチクラウド事業者や NaaS ビジネスは、複数の環境で実行でき、より一貫したルーティングモデルを提示できる移植可能な機能を好むかもしれない。
6WIND のマーケットプレイスとパートナー戦略は、クラウドライクなチャネルを通じてソフトウェアを流通させつつ、分離可能な製品であり続けるという中間的なポジションを狙っている。その成功は、深いプラットフォーム統合にもかかわらず意味のある移植性が生き残るかどうか、またサポートがプロバイダー間で一貫性を保つかどうかに依存する。
AI インフラは高価なコンピュートの近くでのルーティング需要を生み出す
AI トレーニングと推論クラスタは、高価なプロセッサ、高速ネットワーク、大規模な東西トラフィックフローを一緒にする。また南北接続、テナント分離、セキュリティ、ストレージやクラウドサービスへのアクセスも必要とする。ホストベースルーティングと DPU は、ホストプロセッサ容量をあまり消費せずに、ネットワーク機能をアクセラレーターの近くに配置できる。
6WIND の BlueField-3 とクラウドホスト戦略は、このインフラストラクチャに関連性を持たせる。公開証拠は発表されたプラットフォーム能力とパートナーシップを裏付けるが、AI 展開の測定されたシェアを裏付けるものではない。多くの AI システムはまた、スイッチング要件が Virtual Service Router ポートフォリオの範囲外となる可能性のある、特殊な内部ファブリックを使用している。
最も明確な機会は境界にある。AI クラスタをクラウド、テナント、外部ネットワークに接続すること、またはサービス機能をホストプロセッサから移動させることである。リスクは DPU とアクセラレーターのエコシステムが緊密にバンドルされ、ソフトウェアデザグリゲーションが生み出すことを意図されたハードウェア選択を狭めることである。
Network as a Service はルーティングをサービスコンポーネントに変える
NaaS プラットフォームは、顧客がポータルと API を通じて接続をプロビジョニングすることを可能にする。仮想ルーティングは、接続と並んでインスタンス化、ライセンス供与、スケーリングできるため、このモデルに自然に適合する。Megaport と 6WIND の拡大された関係は、その収束の直接的な証拠である。
このアプローチは販売と展開のサイクルを短縮できる。また依存関係の連鎖を見えにくくする可能性もある。顧客はひとつのポータルを見ながら、マーケットプレイス、クラウドまたはエッジホスト、6WIND ソフトウェア、物理相互接続、いくつかの上流ネットワークに依存しているかもしれない。
重要な管理上の問いは、そのサービスがソフトウェア定義されているかどうかではなく、顧客がどの当事者が設定、容量、インシデント対応、脱退を制御しているかを知っているかどうかである。利便性は責任のアーキテクチャを覆い隠してはならない。
稼働中の展開はパートナーマップよりも重みを持つ
利用可能な資料には数種類の証拠が含まれている。製品ドキュメントは 6WIND が何を提供しているかを記述している。パートナーページは商業的および技術的関係を確立している。Orange は名前付きキャリアサービスコンテキストを提供し、Dell はエンジニアリングリファレンスアーキテクチャを提供し、Megaport と Equinix は流通チャネルを示している。名前のないティア1のホストルーティング発表は、企業が報告する規模の証拠を提供している。
これらの事実を合わせると、6WIND が現在の製品、重要な展開、幅広いエコシステムを持つ活動中のインフラソフトウェア企業であることが確立される。それらはすべての製品が同じ規模で展開されていることや、宣伝されているすべての節約が達成されていることを確立するものではない。リスティング、賞、パートナーシップは本番の国勢調査ではない。
実際の展開は抽象的な主張よりも大きな重みに値するが、その範囲は依然として正確に述べられる必要がある。読者は、顧客が名前付きか無名か、結果が独立して観測されたものかベンダー報告か、証拠がひとつの構成をカバーしているのかより広範な能力をカバーしているのかを知るべきである。
真のシステムはソフトウェア、ハードウェア、オペレーター、契約を合わせたものである
6WIND の言葉は、メカニズムに翻訳されるとより有用になる。「ハードウェア独立」は、検証済みプラットフォーム間の選択を意味する。「クラウドネイティブ」は、コンテナとオーケストレーションとのライフサイクル統合を指す。「キャリアグレード」は、特定のユースケースについて実証されなければならない一連の機能、規模、耐障害性、サポート義務を記述する。「ルーターの置き換え」は、ネットワーク機能を専用アプライアンスから分離することを意味する。
その翻訳は企業の主張を弱めるものではない。ルーティング、ブロードバンド、モバイル、セキュリティ機能をサポートするひとつの高速ソフトウェア基盤を構築することは難しい。それをプロセッサ、仮想マシン、コンテナ、データ処理ユニットにわたって移植可能にすることはさらに難しい。
制限は提案の一部である。なぜなら顧客は責任がどこで始まりどこで終わるかを知る必要があるからだ。6WIND は機能を移植可能かつサポート付きにできる。すべてのハードウェアを同一に動作させたり、すべてのネットワークを完全に観測可能にしたり、すべての顧客のアーキテクチャが耐障害性を持つことを保証したりすることはできない。
戦略的シフトはハードウェア選択の制御にある
ソフトウェアルーティングの最も重要な効果は、物理的というより制度的である。アプライアンスモデルでは、ひとつのベンダーがプロセッサ、インターフェース、ソフトウェア、アップグレードパスを選択する。デザグリゲートされたモデルでは、事業者やインテグレーターがソフトウェア、コンピューティング、アクセラレーションのサプライヤーの中から選択し、クラウド指向のツールを通じて機能を配置できる。
この再分配は交渉力とサービスの俊敏性を改善できる。またより複雑な制御マップを生み出す可能性もある。事業者は、ソフトウェアライセンス、サーバーサプライヤー、ネットワークカードや DPU のロードマップ、Kubernetes ディストリビューション、マーケットプレイス、サポートインテグレーターに依存するかもしれない。ロックインは必ずしも除去されるわけではなく、より小さな断片に分割され、別の層で再び現れるかもしれない。
6WIND の長期的なポジションは、ソフトウェアと運用をそれらの選択肢にわたって一貫して保つことに依存している。各 DPU やマーケットプレイスが別個の製品ブランチと運用方法を必要とするなら、中立性の主張は狭まる。ひとつのコードベースとサポートモデルがそれらにまたがることができれば、同社は無関係な仮想アプライアンスの集合ではなく、クラウドネットワーキングプラットフォームになるためのより強い主張を持つ。
BTW が 6WIND を追跡する理由
BTW が 6WIND を追跡するのは、同社がパケット経路の内部で活動しながら、デジタルインフラストラクチャにおけるより広範な変化を例示しているからだ。ルーティング、セキュリティ、ブロードバンド、モバイル機能が、無重力になったり普遍的に交換可能になったりすることなく、どのように専用アプライアンスからソフトウェア制御環境へと移行できるかを示している。
また同社は所有権と影響力の違いも例示している。6WIND は、自社製品がその上で動作するクラウドプラットフォーム、キャリアネットワーク、データセンター、ハードウェアを所有していない。それにもかかわらず、同社のソフトウェアはそれらのシステム内で経路、アドレス変換、セキュリティ決定、モバイルユーザープレーン動作を決定できる。そのことは、インフラストラクチャのソフトウェア層における直接的な関連性を与えている。
またデザグリゲーションの約束の有用なテストも提供する。公開証拠は実際の製品、展開、パートナーシップを裏付けている。独立したベンチマーク、顧客数、所有権、財務パフォーマンスに関する未解決の疑問は、プロモーション的な結論を妨げる。防御可能なストーリーは、信頼できるエンジニアリングモデルであり、その商業的および運用的成功は統合とワークロードに依存し続ける、というものである。
重要な疑問は未回答のままである
公開記録は、同社の創業者を法人設立日と同じ確信をもって特定しておらず、完全な資金調達履歴や所有比率も提供していない。収益、収益性、評価額、研究開発支出、顧客集中度も入手できない。
発表されたティア1のホストルーティング展開は重要だが、独自に検証されてはいない。製品およびパートナー資料は、代表的な機能負荷の下での完全なパフォーマンスデータを提供しておらず、詳細な高可用性動作、プロトコルサポート、DPU 移植性はリリースとプラットフォームごとに確認されなければならない。
これらのギャップは 6WIND を却下する理由ではない。それらは結論に合理的な制限を置く。同社は長い技術的継続性、2026 年現在の幅広いポートフォリオ、活発なエコシステムを示している。不明確なままなのは、モデルが異なるワークロードにわたってどれほど一貫して機能するか、事業がどれほど大規模で財務的に強靭か、投資家やパートナーがどれほどの支配権を保持しているかである。
システム全体が依然として機能する場合、ソフトウェアはアプライアンスを置き換えられる
慎重な留保の後でも、6WIND の中心的な提案は生き残る。多くのルーティングと通信機能は商用コンピュート上で高速化されたソフトウェアとして提供でき、同社は 2000 年以来、そのモデルを実用的にするために必要なデータプレーンの専門知識、製品範囲、パートナーエコシステムの開発に費やしてきた。
置き換えが成功するのは、スループット、レイテンシ、機能、状態、耐障害性、サポートがユースケースの要件を満たすときである。失敗するのは、ベンチマークが本番容量として扱われたり、コンテナパッケージングがステートレス性と誤解されたり、ハードウェア選択がハードウェアの無関係性と誤解されたりするときである。専用構築システムはネットワークの一部では依然として合理的な選択肢である。
永続的な変化は制御である。ネットワーク機能をひとつの専用アプライアンスから分離することで、事業者はソフトウェアがどこで動作するか、どのハードウェアが使用されるか、容量がどのように展開されるかについて、より多くの発言権を得る。その代わりに、完全なプラットフォームに対するより大きな責任を受け入れる。その取引こそが、ハードウェアの消失ではなく、ソフトウェアルーターの真の意味である。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加