
Resumen
- El valor inusual de Buchanan Automation no es un solo robot, válvula o cámara. Es la posibilidad de unir las decisiones neumáticas, de movimiento, visión, control, seguridad y soporte bajo un solo flujo de trabajo de ingeniería.
- El registro público respalda una empresa operativa real con una larga historia, dos ubicaciones en el oeste de EE. UU., relaciones con fabricantes, ingeniería de aplicaciones, prototipado, ensamblaje y un rol documentado de prueba de concepto. No prueba por sí mismo la responsabilidad de la celda completa, los tiempos de respuesta o los resultados de producción.
- El comprador debe hacer explícita la responsabilidad. Los términos estándar publicados de Buchanan, de lo contrario, colocan la idoneidad en el comprador, transfieren las garantías del fabricante y limitan la exposición por pérdidas consecuentes, un valor predeterminado incómodo para un sistema cuyo valor se basa en el rendimiento integrado.
- La prueba decisiva de adquisición es un programa de aceptación presenciado, específico de la pieza, vinculado a una matriz de responsabilidad firmada, archivo de seguridad, transferencia de código fuente y configuración, controles de acceso remoto, plan de repuestos, simulacros de recuperación y soporte posterior al inicio.
Una celda falla en los espacios entre productos
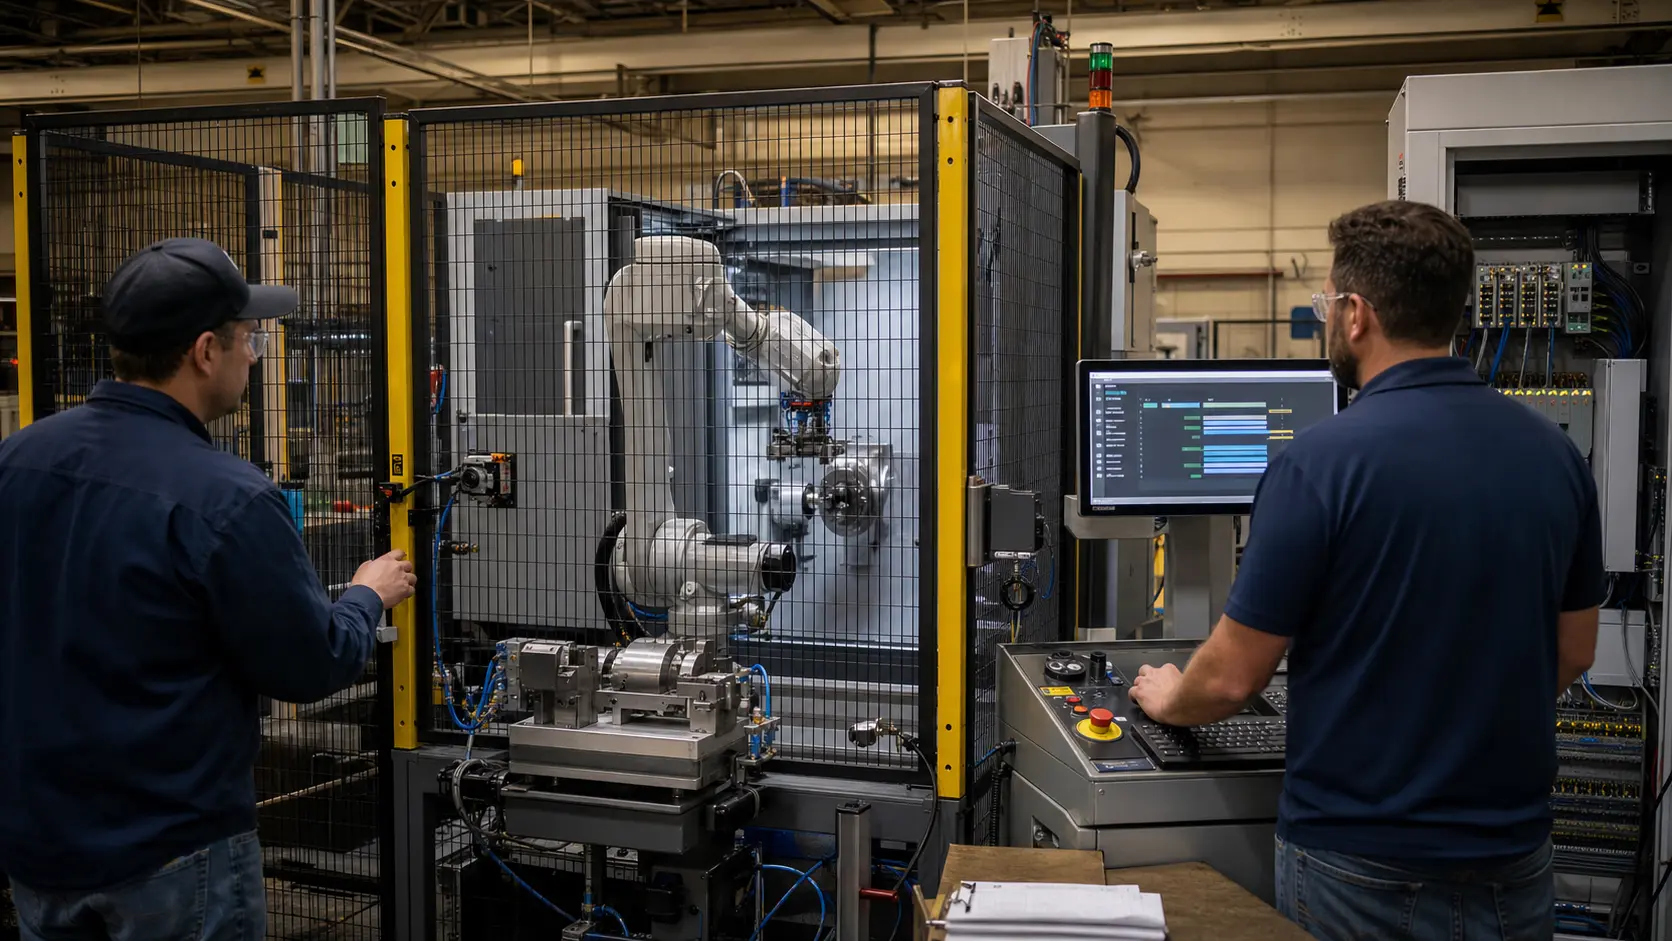
Imagina una celda de atención de máquina a las 2:13 de un lluvioso martes por la mañana. El CNC ha terminado de cortar. Su salida de estado dice que el ciclo está completo. Un controlador de robot espera permiso para acercarse. Una morsa neumática aún mantiene la presión, pero un sensor no ha cambiado de estado. La cámara ve una pieza, aunque el refrigerante ha reducido el contraste. El controlador de seguridad cree que la puerta está cerrada. El PLC cree que está abierta. Un operador limpia la falla y la secuencia comienza de nuevo desde un estado que su programador no esperaba.
Ningún componente tiene que estar "roto" para que esta celda pierda el turno. La falla vive en el apretón de manos: qué estado es autoritario, cuánto tiempo puede permanecer obsoleta una señal, qué sucede después de una caída de presión, si un reintento es seguro y quién posee la lógica que une los dispositivos. Es por eso que la automatización industrial se compra como un sistema de control y soporte, no como una caja de piezas.
La lección técnica de Robotiq sobrediseño de una celda de atención de máquina CNCplantea el problema claramente. El robot debe recibir y colocar piezas, negociar una puerta de máquina, intercambiar estados confirmados con la máquina, limpiar herramientas, gestionar la sujeción y, a menudo, lidiar con virutas o refrigerante. La idea más útil de la lección es que hacer que el brazo se mueva no es la parte difícil; hacer que todo lo que lo rodea funcione correctamente sí lo es. SuManual de atención de máquinascomienza con la línea de base de producción existente, el trabajo real del operador y el espacio de trabajo físico antes de pedir al comprador que calcule el retorno.
Ese encuadre se ajusta a Buchanan Automation. La empresa no es un fabricante de robots. Su propuesta pública es amplitud en las interfaces. Elmapa de productosde Buchanan abarca PLC y HMI, E/S de bus de campo, sensores, visión artificial, seguridad, PC industriales, acceso remoto, robots, efectores finales, actuadores, motores, transportadores, controles neumáticos y equipos de vacío. Su lista incluye ecosistemas tan diferentes como los controles de Schneider Electric, la detección de Balluff, los robots de Universal Robots y Kawasaki, las herramientas de Robotiq, los equipos de vacío de Piab y el acceso remoto de Secomea. El punto no es que esta lista sea única. Es que cada elemento puede convertirse en parte de la misma cadena de fallas.
Por lo tanto, el caso de inversión para Buchanan debe juzgarse en los límites. ¿Pueden sus ingenieros definir el modelo de estado compartido por el PLC y el robot? ¿Pueden demostrar que una señal de vacío caída produce una respuesta segura y recuperable en lugar de una detención inexplicable? ¿Pueden separar el control de producción ordinario del control relacionado con la seguridad? ¿Pueden documentar quién tiene permiso para ingresar a la celda de forma remota, qué cambió esa persona y cómo se restaura una versión conocida como buena?
¿Pueden suministrar la válvula de repuesto correcta rápidamente sin permitir que la lista de materiales instalada se desvíe? Sobre todo, ¿el contrato hará responsable a Buchanan por el resultado?
Esa última pregunta es más exigente que "¿Puede Buchanan vender todos estos productos?" La evidencia pública dice que puede representar y combinar un amplio conjunto de tecnologías. No dice que cada cotización lo convierta en el integrador principal, que cada diseño reciba la misma validación, o que cada solicitud de soporte tenga una respuesta garantizada. Un fabricante no debe llenar esos vacíos con optimismo. Debe convertirlos en criterios de aceptación.
La identidad es clara; la responsabilidad aún debe ser contratada
La empresa bajo revisión esBUCHANAN AUTOMATION INC, el operador de Washington/California, no un negocio de automatización de software o Michigan con un nombre similar. La cadena de identidad positiva es inusualmente consistente. Lahistoria oficialde Buchanan dice que Angus Buchanan fundó la empresa en 1963 como un distribuidor de existencias de productos de potencia de fluidos y que evolucionó hasta convertirse en un proveedor de automatización multidisciplinario. La página identifica una sede en 1920 Bickford Ave en Snohomish, Washington, y una segunda ubicación en 940 Auburn Court en Fremont, California. Supágina de contactorepite esas direcciones y las asocia con cobertura en el Pacífico Noroeste, partes del Oeste Montañoso, Norte de California, Norte de Nevada, Alaska y Hawái.
El mismo puente aparece fuera del sitio de la empresa. Lapágina de empresa de LinkedInde Buchanan enlaza abuchanan-a.com, repite las dos direcciones y la fecha de fundación de 1963, y describe la misma combinación de neumática, vacío, movimiento, E/S, robótica, herramientas, seguridad y visión. LinkedIn mostraba una banda de tamaño seleccionada por la empresa de 51 a 200 empleados y 39 perfiles de empleados asociados cuando se accedió. Ninguna cifra es un recuento de nómina: la banda es autoinformada, mientras que los perfiles asociados pueden estar incompletos o desactualizados. Son útiles solo como una instrucción para preguntar por el equipo nombrado asignado al trabajo, no como prueba de capacidad disponible.
Unperfil de Better Business Bureauregistra la misma dirección de Snohomish, un inicio de negocio en junio de 1963 y una incorporación en julio de 1971. El propio BBB advierte que la información del perfil puede provenir de terceros y no está completamente verificada, por lo que esas fechas son corroboración en lugar de un sustituto de un extracto del registro corporativo. Más persuasivos para la identidad operativa son los registros de canal actuales:MAC Valves,Oriental MotorySecomealistan a Buchanan en una o ambas ubicaciones con datos de contacto coincidentes.
Esto establece continuidad, lugar y campo de operación. No establece el papel que Buchanan desempeñará en una línea particular. "Distribuidor", "ingeniero de aplicaciones", "proveedor de soluciones", "ensamblador de valor agregado" e "integrador de sistemas" asignan riesgos muy diferentes. Un distribuidor puede seleccionar y enviar correctamente un componente mientras el comprador sigue siendo responsable de la máquina. Un ingeniero de aplicaciones puede dimensionar una válvula sin controlar la secuencia. Un constructor de paneles puede certificar un panel sin certificar el equipo conectado.
Un integrador principal puede poseer la especificación funcional completa, la estrategia de seguridad, la puesta en marcha y la aceptación de producción.
El propio formulario de admisión de robótica de Buchanan pregunta, entre otras cosas,quién será responsable de la integración. Esa es una excelente pregunta, y una advertencia para no asumir la respuesta. El archivo de adquisición debe nombrar una parte responsable para cada interfaz y una parte responsable del rendimiento general del sistema. Si se pretende que Buchanan sea esa parte, la declaración de trabajo debe decirlo.
La razón es visible en lostérminos estándar publicadosde Buchanan. El documento dice que las garantías del fabricante tercero se transfieren, describe la reparación o el reemplazo como el recurso exclusivo para productos defectuosos de terceros, y coloca la responsabilidad en el comprador y el usuario para determinar la idoneidad y aptitud a menos que el acuerdo se modifique por escrito firmado. También renuncia a lesiones o daños consecuentes y reclamos por artículos como mano de obra, pérdida de ganancias, reparaciones y transporte asociados con el reemplazo.
Esos pueden ser cláusulas estándar negociables en lugar del acuerdo final. Sin embargo, son lo opuesto a una garantía implícita de rendimiento de celda completa. Si una válvula funciona según las especificaciones, una cámara funciona según las especificaciones y un robot funciona según las especificaciones, pero la celda no cumple con su tiempo de ciclo porque su lógica no coopera, las garantías de los componentes pueden no responder nada.
El comprador necesita una promesa a nivel de sistema firmada: modos de operación definidos, umbrales de rendimiento y calidad, medición de disponibilidad, comportamiento de recuperación segura, documentación, tiempos de respuesta y un método para asignar la causa raíz entre los proveedores.
La longevidad importa en la automatización porque las líneas sobreviven a los ciclos de productos y a la permanencia del personal. Un origen en 1963 le da a Buchanan una historia creíble de continuidad. No elimina el riesgo de persona clave, el riesgo de obsolescencia o la ambigüedad en un proyecto moderno con mucho software. Por lo tanto, la verificación práctica de identidad está completa solo cuando la empresa histórica, las personas nombradas en la propuesta, la ubicación de fabricación o ensamblaje, los repositorios de software y las obligaciones de guardia aparecen todos en el mismo contrato.
El producto real de Buchanan es un plano de control regional
La historia pública de Buchanan comienza con inventario pero ahora llega a la ingeniería. Su historia oficial dice que la empresa comenzó como un distribuidor de existencias de potencia de fluidos, afirma tener $2 millones de inventario, describe modelado y prototipado rápidos, y nombra AutoCAD, Autodesk Inventor y SolidWorks como herramientas de ingeniería. Su página principal dice que creasoluciones neumáticas, de vacío y electrónicas preempaquetadas desde el diseño hasta la entregae integra sistemas terminados tanto para aplicaciones de bajo como de alto volumen.
La afirmación que merece atención no es el valor en dólares del inventario, que no está auditado y puede cambiar. Es el modelo operativo implícito en el inventario, los ingenieros de aplicaciones locales y el ensamblaje. El tiempo de inactividad industrial a menudo se basa en una dependencia mundana: la bobina de válvula precisa, el sello, el dedo de la pinza, el conector del sensor o el módulo de E/S que puede restaurar el servicio sin rediseño. Un modelo de existencias y soporte local puede acortar ese camino.
También puede crear una dependencia silenciosa si el cliente nunca recibe una lista de equivalentes aprobados, dibujos o registros de configuración.
ElDepartamento de Valor Agregadode Buchanan describe el ensamblaje de listas de materiales aprobadas por el cliente en kits probados eléctrica y neumáticamente, la consolidación de compras bajo un solo artículo u orden de compra, el soporte para entrega justo a tiempo, y la asistencia en arranque y programación. La misma página ofrece ayuda con referencias cruzadas de componentes e ingeniería inversa cuando una pieza está descontinuada, es difícil de conseguir, costosa, poco confiable o tarda en llegar. Estas son capacidades significativas del ciclo de vida porque una línea de producción rara vez permanece congelada en su configuración de aceptación de fábrica.
Pero cada capacidad contiene una pregunta de gobierno. Si Buchanan hace una referencia cruzada de una válvula, ¿quién verifica el flujo, el tiempo de respuesta, la clasificación ambiental, el comportamiento de diagnóstico y las consecuencias de seguridad? Si hace ingeniería inversa de un soporte o colector, ¿quién posee el dibujo y el registro de validación? Si un kit llega como un solo artículo, ¿el sistema de mantenimiento de la planta aún recibe todos los números de pieza y revisión del fabricante subyacente?
Si la entrega justo a tiempo reduce el stock local, ¿qué colchón protege a la planta de una interrupción regional o una asignación del proveedor?
La empresa también comercializa un proceso llamadoRefuerzo de ganancias del cliente. Dice que Buchanan compara los procesos actuales con las soluciones propuestas, clasifica las oportunidades por facilidad de implementación, examina el ajuste de los componentes y la documentación del proceso, y produce medidas de antes y después. El soporte listado incluye dimensionamiento neumático, kit de piezas, capacitación y arranque de máquinas. Este es el esquema correcto para un caso de negocio de automatización. No es evidencia de que ocurrirá un ahorro específico. El cliente debe poseer la línea de base sin procesar, las definiciones y la ventana de medición.
Las instalaciones importan porque forman el plano de soporte físico. Snohomish se describe como sede y sirve a un amplio territorio noroccidental; Fremont cubre el norte de California y el norte de Nevada. La empresa lista aplicaciones ensemiconductores, embalaje, procesamiento de madera, alimentos y bebidas, logística, medicina, agricultura, energía solar y maquinaria especializada. Tal variedad puede ampliar la experiencia en componentes y aplicaciones. También puede dispersar a los especialistas en diferentes regímenes de seguridad, limpieza, validación y soporte. Un manipulador de semiconductores, una celda de lavado de alimentos y un sistema de movimiento de aserradero no son referencias intercambiables.
El ejemplo público más concreto de Buchanan haciendo más que enviar una caja proviene de Piab. En unestudio de caso que involucra a DCL Logistics, Piab dice que DCL vio un brazo Universal Robots con una pinza de vacío piCOBOT de Piab en una jornada de puertas abiertas de Buchanan y luego envió cajas a Buchanan para pruebas de prueba de concepto. El caso describe simulación previa a la instalación y retroalimentación de la pinza para fallas de succión. Esa es evidencia útil de un bucle de demostración y prueba entre robot y pinza.
No es evidencia de que Buchanan entregó, garantizó o apoyó la celda de producción completa de DCL. El caso no publica ningún archivo de seguridad, prueba de aceptación final, tiempo de actividad sostenido o economía del proyecto. Su valor radica en otra parte: muestra el tipo de transacción de reducción de riesgos que un comprador debe exigir con sus propias piezas antes de realizar un pedido. Las muestras se mueven a través de una configuración representativa, se observan estados de falla y se prueba el ajuste del producto antes de exponer la producción.
La tesis operativa, entonces, es que Buchanan ofrece un plano de control regional: acceso local a fabricantes, interpretación de ingeniería, prototipado físico, inventario, ensamblaje, ayuda en la puesta en marcha y sustituciones en el ciclo de vida. Ese plano es valioso si reduce la cantidad de interfaces no admitidas. Se convierte en un riesgo si simplemente agrupa interfaces mientras la responsabilidad permanece dispersa.
Comienza con el trabajo, no con el robot
Un proyecto de automatización confiable comienza con un sistema de producción observado. El cliente y el integrador deben observar turnos completos, no un ciclo de demostración limpio. Necesitan el rango de piezas, recetas de proceso, operadores, variación de materia prima, retrabajo, limpieza, atascos, cambios de producto, calentamiento, mantenimiento y falta de material aguas arriba. Necesitan entender lo que un operador experimentado nota antes que un sensor.
La edición de Buchanan delManual de atención de máquinas de Robotiqrefuerza esa secuencia. Enmarca el trabajo en torno a establecer una línea de base de producción, mapear el trabajo del operador, encajar un robot en la configuración existente y demostrar el retorno con datos. Eso es más útil que comenzar con la carga útil y el alcance porque expone lo que debe automatizarse fuera del brazo.
Para un proyecto de atención de máquina, la línea de base debe separar el ciclo del husillo, la atención del operador, el tiempo de puerta, el tiempo de mordaza o tornillo de banco, el intercambio de piezas, la medición, la limpieza, la cola, las paradas planificadas y las paradas no planificadas. El tiempo de ciclo promedio solo oculta las colas. Una celda que funciona perfectamente durante 50 repeticiones y luego requiere una recuperación experta puede parecer productiva en una demostración mientras se convierte en una carga durante una semana. La línea de base debe incluir distribuciones y categorías de fallas, no solo una media.
El siguiente paso es una especificación funcional escrita en lenguaje de planta. Debe definir cada familia de productos, orientación y variación permitidas; condiciones ambientales; tasa y calidad requeridas; modos como producción, configuración, enseñanza, limpieza, mantenimiento y recuperación manual; señales aguas arriba y aguas abajo; datos retenidos; zonas de seguridad; y la persona autorizada para reiniciar después de cada clase de falla. "El robot carga la máquina" no es una especificación.
Solo entonces Buchanan debe seleccionar una arquitectura. Su amplia gama de productos puede ser útil porque un ingeniero puede intercambiar entre actuación neumática, eléctrica y de vacío; presentación fija o guiada por visión; E/S distribuida o paneles locales; robots colaborativos o con protección; y acceso de diagnóstico local o remoto. El comprador debe exigir una justificación por escrito para cada intercambio en lugar de aceptar un paquete de marcas.
Le sigue la prueba de concepto. Debe usar piezas, superficies, tolerancias, empaques, aceites, polvo, luz ambiental y ejemplos dañados representativos de la producción. La visión debe probarse en los límites de contraste y postura. La sujeción por vacío debe probarse para porosidad, fugas, contaminación y variación de presión. Los movimientos neumáticos deben probarse a la presión de suministro más baja permitida y la carga útil máxima creíble. El alcance del robot debe incluir paquetes de vestimenta, herramientas, singularidades y rutas de escape, no solo puntos nominales.
La prueba debe fallar deliberadamente. Desconecta un sensor. Retrasa una señal de máquina lista. Presenta dos piezas. Retira una pieza de trabajo. Baja la presión. Oscurece la cámara. Abre un protector en cada estado de la secuencia. Reinicia un controlador. Intenta reanudar después de una parada de emergencia. El propósito no es abuso teatral. Es descubrir si la máquina de estados tiene una respuesta segura inequívoca y si un técnico ordinario puede entenderla.
Después de la aprobación del concepto, la revisión del diseño debe producir una lista de materiales controlada, diagrama de red, lista de E/S, descripción de secuencia, matriz de causa y efecto, especificación de requisitos de seguridad, dibujos eléctricos y neumáticos, evaluación de riesgos, diseño de software, filosofía de alarmas, lista de repuestos y supuestos del ciclo de vida. Cada elemento necesita un propietario y una revisión. Las afirmaciones de Buchanan sobre ensamblaje y CAD hacen plausible que pueda contribuir con estos artefactos; el contrato debe exigirlos.
La aceptación de fábrica debe ser una prueba presenciada contra ese paquete. El comprador debe traer piezas y operadores representativos. La prueba debe incluir producción nominal, cambio de producto, todos los casos de falla y recuperación especificados, paradas seguras, pérdida de energía, retención de datos, controles de control de acceso y una ejecución sostenida lo suficientemente larga para revelar efectos térmicos, de memoria, fugas o de cola. Los elementos de la lista de pendientes deben tener gravedad, propietario, fecha de vencimiento y una regla que rija el envío.
La aceptación en sitio no es una repetición en una nueva sala. Prueba los servicios públicos reales, la protección, la red, los equipos aguas arriba/abajo, el personal y la combinación de producción. Debe incluir reinicio después de cortes de planta, restauración a partir de copias de seguridad, bloqueo de mantenimiento, aprobación de soporte remoto, reemplazo de repuestos y una ejecución de producción definida.
La capacitación debe ser específica para el rol: los operadores necesitan límites de recuperación, el mantenimiento necesita aislamiento de energía y diagnósticos, los ingenieros de control necesitan código y gobierno de cambios, y los equipos de TI/seguridad necesitan propiedad de cuentas y registros.
Finalmente viene la estabilización. Un integrador no debe desaparecer en la primera producción. El contrato debe definir la ventana de soporte inicial, la revisión diaria de problemas, la clasificación de defectos, la respuesta y escalamiento, la disciplina de cambios de software, el informe de rendimiento y los criterios de salida. Una celda se acepta cuando la planta puede operarla y recuperarla de manera segura con el rendimiento contratado, no meramente cuando cicla en presencia de las personas que la escribieron.
Este flujo de trabajo convierte la amplitud de Buchanan en un servicio comprobable. Sin él, la amplitud es un catálogo. Con él, la amplitud puede reducir el riesgo de la interfaz.
La arquitectura es una cadena de promesas
Una celda de automatización moderna puede leerse como una cadena de promesas desde el proceso físico hasta el resultado del negocio.
En la capa física, los accesorios, marcos, transportadores, puertas y herramientas sostienen o mueven el trabajo. Su rigidez, acumulación de tolerancias y desgaste determinan si una ruta programada sigue siendo válida. El robot y los ejes de movimiento proporcionan alcance, velocidad y fuerza, pero su repetibilidad nominal no corrige un accesorio que se mueve o una pieza que llega de manera impredecible. Las herramientas de extremo de brazo convierten el movimiento en contacto, succión o sujeción. Los circuitos neumáticos y de vacío proporcionan energía y cambios de estado. Los sensores y la visión estiman lo que sucedió.
En la capa de control, los PLC, programas de robot, controladores de seguridad, accionamientos, HMI y E/S distribuidas convierten esas observaciones en secuencia. La línea de productos de Buchanan une todas estas categorías. Eso hace que la empresa esté bien posicionada para ver las interacciones entre capas, pero también significa que el proyecto puede acumular varios entornos de ingeniería, ramas de firmware, licencias y modelos de datos específicos del proveedor.
Una secuencia simple ilustra el problema:
- La máquina declara su ciclo completo.
- El controlador verifica la parada del husillo, el estado seguro de la máquina y el permiso de acceso.
- La puerta se abre y demuestra que está abierta.
- La sujeción de la pieza de trabajo se libera y demuestra que está liberada.
- El robot ingresa solo después de que las condiciones de seguridad y proceso relevantes coinciden.
- La pinza confirma que la pieza terminada está sujeta.
- El robot sale del recinto.
- La pieza en bruto se asienta y se verifica su presencia.
- La sujeción de la pieza de trabajo se cierra y demuestra que está sujetada.
- El robot se retira, la puerta se cierra y la máquina recibe permiso para el siguiente ciclo.
Cada verbo oculta una política. ¿Qué califica como "demostrar"? ¿Es suficiente un flanco de sensor, o deben coincidir dos condiciones? ¿Qué antigüedad puede tener una señal en red? ¿Qué sucede si un dispositivo informa estados contradictorios? ¿Se puede reintentar un paso automáticamente? ¿El modo de mantenimiento omite un enclavamiento? ¿Qué transiciones son control estándar y cuáles están relacionadas con la seguridad? ¿Cómo distingue el operador entre "esperando", "bloqueado", "fallado" y "inseguro"?
La arquitectura debe hacer explícitas esas políticas en un modelo de estado y una matriz de causa y efecto. Las etiquetas deben tener propietarios definidos. Las alarmas deben identificar una condición fallida y una acción de recuperación, no meramente un código de dispositivo numérico. Los tiempos de espera deben reflejar el comportamiento físico en lugar de valores predeterminados de programación arbitrarios. Después de cualquier reinicio del controlador, la celda debe reconciliar el estado real en lugar de asumir que está al comienzo de un ciclo.
La visión agrega otra promesa: que una imagen representa la verdad física relevante. Buchanan lista productos de visión artificial e identificación junto con sensores y guía de robots. Un diseño de visión debe controlar la iluminación, la lente, la exposición, la calibración, la presentación de la pieza y la política de rechazo. Su umbral de confianza es una decisión de producción. Las aceptaciones falsas pueden pasar defectos o causar colisiones; los rechazos falsos pueden eliminar el rendimiento. La "visión IA" no elimina esas compensaciones.
Hace que el alcance del conjunto de datos, el monitoreo de deriva y el comportamiento de respaldo sean más importantes.
La neumática agrega energía almacenada y sincronización. La respuesta de la válvula, el volumen de la tubería, la presión, el flujo, la condición del sello y la carga determinan cuándo un actuador realmente alcanza la posición. Un temporizador de PLC no puede probar el movimiento. Un sensor sí. Sin embargo, el sensor mismo puede atascarse, moverse o fallar. La celda necesita verificaciones de estado plausibles, como rechazar indicaciones simultáneas de abierto y cerrado, y una respuesta definida a la pérdida de presión.
El acceso remoto agrega un segundo plano de control. Elmapa de productosde Buchanan lista Secomea como una oferta de acceso remoto, y eldirectorio de sociosde Secomea lista a Buchanan. El sistema remoto puede acelerar el diagnóstico al llevar a un experto a una celda detenida sin viajar. También puede permitir que una persona fuera de la planta cambie la misma lógica que gobierna el movimiento físico. Eso hace que la identidad, la aprobación, el registro y la reversión sean parte de la confiabilidad de la máquina.
La promesa final es el rendimiento del negocio. El rendimiento no es la velocidad del robot; son las unidades buenas aceptadas durante un período de producción definido. La disponibilidad no es la ausencia de paradas de emergencia; es la capacidad de realizar el trabajo requerido cuando está programado, con exclusiones acordadas de antemano. La calidad no es la tasa de aprobación de una cámara; es el resultado del proceso medido contra la especificación del cliente. La mejora energética no es la afirmación de eficiencia de una nueva válvula; es el consumo de la planta medido y normalizado para la producción.
Un integrador responsable rastrea cada promesa de negocio hacia abajo hasta una prueba de aceptación y cada componente hacia arriba hasta una consecuencia de falla. El valor de Buchanan será más alto cuando posea esa trazabilidad en lugar de meramente proporcionar las piezas.
La confiabilidad vive en la recuperación, no en el ciclo perfecto
Las demostraciones de automatización generalmente muestran el camino feliz. La economía de producción se rige por los otros caminos.
Considera la diferencia entre una parada y una trampa. Una parada es esperada: la celda detecta una condición, se mueve o permanece en un estado seguro conocido, explica la causa, conserva información relevante y ofrece una recuperación autorizada. Una trampa deja estados de dispositivo inconsistentes, una alarma oscura o una secuencia que solo su programador original puede restablecer. Ambos reducen la producción, pero solo el segundo crea una dependencia duradera.
El diseño de confiabilidad comienza con el análisis de modos de falla en todas las interfaces que Buchanan propone poseer. Para cada sensor, actuador, enlace de red, controlador y servicio de software, el equipo debe preguntarse cómo se ve la falla, si es detectable, cuál es el estado seguro, qué producción se pierde, qué evidencia de diagnóstico queda y cómo se restaura el servicio. Una válvula neumática que falla abierta, un bit de red obsoleto y una receta de visión corrupta exigen respuestas diferentes.
El diseño debe distinguir la degradación elegante de la improvisación insegura. Una planta puede ser capaz de ejecutar una celda en un modo protegido más lento después de perder la guía de visión no relacionada con la seguridad. No debe omitir silenciosamente una entrada de seguridad ni permitir que un operador fuerce una salida sin un procedimiento aprobado. El modo manual necesita su propia secuencia y evaluación de riesgos; no es lógica de producción con protecciones eliminadas.
La página de valor agregado de Buchanan dice que realiza pruebas eléctricas y neumáticas de los ensamblajes antes de la entrega. Eso puede eliminar defectos de cableado y fugas temprano. El comprador debe solicitar la especificación de prueba real, los resultados vinculados a los números de serie, el equipo calibrado cuando corresponda y las reglas para volver a probar después de una sustitución. "Probado" se vuelve valioso cuando la evidencia viaja con el ensamblaje.
El inventario puede reducir el tiempo medio de reparación solo si se puede identificar y configurar el repuesto correcto. El plan de repuestos debe separar los consumibles, los artículos estratégicos de parada de línea y los ensamblajes de plazo largo. Debe registrar la vida útil, los requisitos de almacenamiento, las necesidades de firmware o parámetros, y las alternativas aprobadas. Para un accionamiento, cámara o controlador configurado, el stock físico no es suficiente; la planta necesita la versión correcta, la licencia, la copia de seguridad y el procedimiento de restauración.
La copia de seguridad del software debe demostrarse, no prometerse. Antes de la aceptación, una persona calificada diferente debe restaurar cada controlador, robot, HMI, sistema de visión y puerta de enlace de acceso remoto desde el paquete entregado. El ejercicio debe probar que los archivos fuente están completos, las versiones son compatibles, las contraseñas y licencias están gobernadas, y el sistema restaurado coincide con la línea de base liberada. Si la restauración requiere a Buchanan, esa dependencia debe ser valorada y contratada conscientemente.
El control de cambios es igualmente importante. Una edición en línea de cinco minutos puede alterar el tiempo de ciclo, los supuestos de seguridad, el comportamiento de las alarmas o la recopilación de datos. Cada cambio debe tener una solicitud, evaluación de riesgos, revisor, resultado probado, versión, nota de versión y punto de reversión. Los cambios de soporte de emergencia necesitan los mismos registros después de que la línea esté estable. La planta debe poder responder quién cambió qué, por qué y cuándo.
La medición del rendimiento también debe resistir promedios convenientes. Informa unidades buenas, tiempo planificado, tiempo de inactividad no planificado por causa, tiempo medio para reconocer, tiempo medio para restaurar, rendimiento de primer paso, intervenciones del operador y energía por unidad buena. Separa los defectos del integrador de la falta de material aguas arriba, los problemas de material y el mantenimiento planificado, pero define esas categorías antes de la prueba. De lo contrario, cada objetivo incumplido se convierte en un debate sobre exclusiones.
Las páginas públicas describen soporte de arranque, asistencia de programación, capacitación y optimización de máquinas. No publican un acuerdo de nivel de servicio estándar. Eso no es evidencia de que Buchanan carezca de uno; significa que el comprador debe solicitarlo. Una línea crítica de producción necesita niveles de gravedad nombrados, objetivos de reconocimiento y movilización, cobertura remota y en sitio, escalamiento, despacho de repuestos, reglas de solución temporal e informes de causa raíz.
La mejor prueba de confiabilidad es un simulacro de recuperación realizado por el equipo del cliente. Saca un fusible bajo un plan de prueba aprobado. Reemplaza un sensor. Restaura un programa de robot. Revoca un usuario remoto. Recupérate de una actualización fallida. Reinicia después de una pérdida de presión y energía. Si la planta puede ejecutar esas tareas de manera segura con la documentación entregada, el integrador ha transferido capacidad en lugar de crear un contrato de rescate permanente.
Un robot colaborativo no hace una aplicación colaborativa
Buchanan vende tanto familias de robots colaborativos como convencionales, junto con componentes de seguridad, detección, estructuras y herramientas de extremo de brazo. Esa amplitud es necesaria porque la seguridad de una celda no es una propiedad del brazo solo.
La Organización Internacional de Normalización explica queISO 10218-1:2025trata al robot industrial como maquinaria parcialmente completada, mientras que la integración en una aplicación completa está cubierta por ISO 10218-2. Pueden surgir peligros adicionales de la aplicación misma. Universal Robots es aún más directo en susinstrucciones de evaluación de riesgos: el integrador es responsable de la evaluación de riesgos de la aplicación, y esa evaluación debe considerar la herramienta, los obstáculos, otras máquinas, la enseñanza, la resolución de problemas, el mantenimiento y la operación normal.
Esto importa porque un brazo nominalmente colaborativo puede llevar una herramienta afilada, atrapar una mano contra un accesorio, lanzar una pieza mal sujeta o ingresar a una máquina con energía neumática, eléctrica y mecánica almacenada. La limitación de velocidad y fuerza aborda solo una parte del peligro. Una evaluación completa considera el uso indebido razonablemente previsible y cada tarea durante la vida del sistema.
Los requisitos de EE. UU. agregan otra capa. La Administración de Seguridad y Salud Ocupacional dice que laprotección de máquinasprotege a los operadores y trabajadores cercanos de peligros como puntos de pellizco, partes giratorias y material volador. Suestándar de energía peligrosarige el servicio y mantenimiento y aborda situaciones en las que se omiten las protecciones o una persona ingresa a una zona de peligro. Un circuito de seguridad de robot no reemplaza el programa de control de energía de un empleador.
El punto de referencia actual de robótica de EE. UU. también se ha movido. La Asociación para el Avance de la Automatización dice queANSI/A3 R15.06-2025adopta ISO 10218 Partes 1 y 2 y actualiza la claridad de seguridad funcional, aplicaciones colaborativas, efectores finales, carga y descarga manual, pruebas y orientación de ciberseguridad. Un proyecto diseñado según viejos hábitos debe verificarse con los estándares y requisitos locales vigentes para la instalación.
El comprador debe exigir una evaluación de riesgos basada en tareas antes de que se congele el diseño detallado, y luego actualizarla a medida que la celda cambie. Cada peligro identificado debe rastrearse hasta un diseño inherentemente seguro, un control de ingeniería, un control administrativo o información para el uso, en ese orden de preferencia cuando sea aplicable. Las funciones de seguridad necesitan rendimiento requerido, arquitectura, método de validación y supuestos de prueba. Los riesgos residuales deben aparecer en la capacitación y los manuales.
La responsabilidad debe ser nombrada. El perfil público A3 de Buchanan muestramembresía en movimiento, robótica y visión, pero la membresía no debe confundirse con el estado de Integrador de Robot Certificado. El perfil congelado no muestra tal insignia. Esa observación limitada no prueba que Buchanan carezca de personal de seguridad calificado o credenciales actuales. Significa que la adquisición debe solicitar los nombres, la capacitación, las certificaciones, las versiones de estándares y las muestras de entregables de las personas que realizarán y validarán el trabajo.
Los paneles eléctricos requieren la misma precisión. UL explica que suPrograma de Taller de Paneles de Control Industrialrequiere personal capacitado y un representante técnico calificado en cada ubicación de fabricación participante. Un comprador debe verificar el taller y la lista reales si se requiere un panel marcado UL. También debe comprender el límite: UL afirma quela certificación de un panel de control cerrado no cubre las cargas o equipos conectados. Un panel etiquetado no es una celda de robot certificada.
La aceptación debe incluir validación de seguridad bajo modos y fallas realistas, con mediciones calibradas donde el diseño depende de velocidad, tiempo de parada, distancia, fuerza o presión. El cliente debe recibir la evaluación de riesgos, los requisitos de seguridad, los esquemas, los cálculos, los registros de validación, los certificados de dispositivos, el gobierno de contraseñas y las reglas de cambio. Cualquier modificación posterior a la aceptación que afecte un peligro debe desencadenar una revisión.
El principio es simple: el fabricante del brazo certifica un brazo dentro de un alcance definido; el integrador hace una aplicación; el empleador opera y mantiene un lugar de trabajo. Un contrato con Buchanan debe conectar esas responsabilidades sin dejar un vacío donde todos suministraron un componente conforme pero nadie aceptó la seguridad del conjunto.
El soporte remoto convierte al integrador en un principal de seguridad
El soporte industrial tiene un caso de uso remoto convincente. Cuando una línea se detiene, el ingeniero que entiende su secuencia puede estar a horas de distancia. Una sesión remota controlada puede acortar el diagnóstico, preservar la producción y evitar viajes innecesarios. Lapágina de productosde Buchanan lista tecnología de acceso remoto, y eldirectorio de sociosde Secomea identifica a Buchanan como un socio de canal regional. Eso hace que la seguridad sea parte de la evaluación del integrador, no una compra de TI separada.
La tecnología operativa difiere de la TI de oficina ordinaria porque una acción cibernética puede cambiar un proceso físico. LaGuía de seguridad de tecnología operativadel Instituto Nacional de Estándares y Tecnología trata el rendimiento, la confiabilidad y la seguridad como restricciones centrales y cubre dispositivos como PLC que monitorean o controlan el entorno físico. Un parche apresurado, reinicio o bloqueo de cuenta puede tener consecuencias de producción y seguridad incluso cuando mejora una métrica de seguridad convencional.
El diseño debe comenzar con la propiedad. La planta, no un vendedor individual, técnico remoto o constructor de máquinas, debe poseer la política que determina quién puede conectarse, a qué activos, con qué propósito y por cuánto tiempo. Cada humano necesita una identidad individual. Las cuentas de proveedor compartidas destruyen la atribución. Los privilegios deben limitarse al activo y protocolo requeridos, concederse por una ventana limitada y revocarse cuando termine el trabajo.
Secomea dice que suplataforma de acceso remoto de confianza ceropuede proporcionar permisos basados en roles, MFA o SSO, acceso basado en aprobación y justo a tiempo, escaneo de archivos, monitoreo de sesiones, registros de auditoría, grabaciones, túneles cifrados y segmentación. Esas son afirmaciones del proveedor sobre características disponibles, no prueba de la configuración que Buchanan cotizará. El comprador debe exigir un diseño característica por característica, un cronograma de licencias y una demostración.
El diagrama de red debe mostrar cada límite de confianza y flujo de datos: estación de trabajo de ingeniería, controlador de robot, PLC, HMI, dispositivo de visión, controlador de seguridad donde está en red, puerta de enlace remota, firewall de planta, proveedor de identidad, destino de registro y cualquier servicio alojado por el proveedor. Debe indicar si una conexión es entrante o saliente, qué puertos y protocolos se utilizan, cómo se rotan los certificados o claves, dónde se retienen los registros y qué sucede cuando el servicio remoto no está disponible.
Laguía de exposición a Internetde la Agencia de Seguridad de Infraestructura y Ciberseguridad recomienda cambiar los valores predeterminados, mantener parches, reemplazar sistemas no compatibles, usar hosts de salto monitoreados, monitorear el tráfico, habilitar MFA y reevaluar los activos expuestos rutinariamente. Una celda compatible con Buchanan debe verificarse con esos elementos básicos antes de que alcance la producción. "Detrás de un firewall" no es una arquitectura completa.
Los cambios remotos necesitan un proceso operativo de dos personas. La planta debe abrir un ticket, aprobar el objetivo y la ventana, establecer una copia de seguridad conocida, monitorear la sesión, probar el resultado localmente, cerrar el acceso y archivar el registro de cambio. Para cambios de alto riesgo, una persona autorizada local debe retener la autoridad de detención. La grabación de la sesión puede ayudar a la investigación, pero no reemplaza el versionado de fuente o un diff preciso.
La transferencia de archivos merece atención especial. Los proyectos de PLC, HMI, robot y visión son lógica de control ejecutable. El proceso de soporte debe escanear los archivos transferidos, verificar la fuente y la integridad, probar en un entorno apropiado, controlar los medios extraíbles y retener el artefacto liberado. Las actualizaciones de firmware deben incluir verificaciones de compatibilidad y un plan de reversión. La versión "más reciente" de un proveedor puede no ser la versión validada de la planta.
El registro también debe servir a las operaciones. Los eventos de autenticación, aprobación, conexión, cambio de configuración y transferencia de archivos deben llegar a un sistema que la planta controle. Los relojes deben estar sincronizados para que una sesión remota pueda correlacionarse con alarmas de PLC, eventos de seguridad y desviaciones de calidad. La retención debe coincidir con las necesidades de incidentes, contractuales y regulatorias. El cliente debe poder exportar evidencia si cambia de integrador o plataforma de acceso remoto.
La seguridad es parte de la planificación de seguridad porque la pérdida de integridad del control puede alterar el comportamiento físico. La actualización del estándar de robótica de 2025 incluye explícitamente orientación de ciberseguridad en su contexto de seguridad. Por lo tanto, la evaluación de riesgos debe cubrir el uso indebido remoto, el compromiso de credenciales, las cuentas obsoletas, el firmware no compatible, los cambios de lógica maliciosos o erróneos y la pérdida del servicio remoto. Debe identificar modos de operación seguros cuando la conectividad no está disponible.
Finalmente, el contrato de soporte debe establecer obligaciones de divulgación. Si Buchanan o un proveedor relevante se entera de una vulnerabilidad que afecta el equipo instalado, ¿quién notifica a la planta, en qué período, con qué información de versión afectada y mitigación? ¿Quién prueba e implementa la corrección? ¿Quién paga cuando un componente llega al final del soporte antes de la vida útil esperada de la máquina? Las respuestas determinan si el soporte remoto reduce el tiempo de inactividad o simplemente importa una nueva dependencia.
La neumática convierte la energía, la confiabilidad y la seguridad en la misma conversación
Los orígenes de Buchanan y su línea de productos actual hacen que la neumática sea central en su propuesta. El aire mueve cilindros, sujeta piezas, acciona puertas, crea vacío y acciona herramientas. Es familiar, rápido y robusto, pero no es gratuito, y su estado no siempre es visible.
Laguía de aire comprimidodel Departamento de Energía de EE. UU. recomienda atención a fugas, usos inapropiados, presión, almacenamiento, controles, calidad del aire, mantenimiento preventivo e ingeniería de uso final. Dice que equipos eficientes y una buena gestión de la energía pueden producir ahorros significativos. Esa es una afirmación del sistema, no una promesa de que reemplazar una válvula reducirá la factura de una planta.
Por lo tanto, una propuesta de Buchanan debe comenzar con la demanda medida. Registra la presión y el flujo en la máquina bajo producción representativa, incluidos los transitorios. Identifica la presión mínima requerida para cada función y la consecuencia de caer por debajo de ella. Dimensiona tuberías, válvulas y almacenamiento para la sincronización real en lugar del hábito. Detecta fugas y aísla ramas no utilizadas. Considera la actuación eléctrica o la generación de vacío local donde el caso del ciclo de vida es más sólido.
La energía y la confiabilidad a menudo se alinean. Una fuga desperdicia energía del compresor y puede ralentizar un actuador hasta que un tiempo de espera se vuelve intermitente. El exceso de presión consume energía y aumenta la fuerza, el desgaste o el impacto. Una tubería de tamaño insuficiente puede hacer que una válvula correctamente seleccionada parezca poco confiable. La mala calidad del aire puede acortar la vida útil del componente. La prueba de aceptación debe medir el circuito completo en sus límites operativos.
La seguridad debe incluir la energía neumática y de vacío almacenada. El bloqueo, la purga, la gravedad y las cargas retenidas necesitan un estado diseñado y un procedimiento verificado. Un solenoide cerrado no es necesariamente aislamiento. Una pinza puede soltar una pieza cuando se elimina la presión o la energía. La evaluación de riesgos debe definir lo que sucede con cada carga ante la pérdida de servicios públicos y lo que un empleado debe hacer antes de ingresar al área de peligro.
Las afirmaciones de Buchanan sobre ingeniería de aplicaciones y dimensionamiento son relevantes aquí. El comprador debe solicitar los cálculos, supuestos y especificación mínima de servicios públicos, y luego medir el resultado. El rendimiento energético debe expresarse por unidad buena o ciclo representativo y normalizarse para la combinación de producción. De lo contrario, una línea más lenta puede parecer "eficiente" simplemente porque produce menos.
Precio del ciclo de vida, luego repara los términos estándar
No hay una lista de precios de proyectos de Buchanan pública en el material revisado, lo cual es normal para la automatización diseñada. Es probable que el modelo comercial combine hardware de terceros, ensamblajes mecánicos o neumáticos personalizados, ingeniería, programación, puesta en marcha, capacitación, viajes y soporte. La ausencia de un precio de lista hace que la estructura de la cotización sea más importante.
El comprador debe insistir en un desglose de costos que separe los productos estándar reutilizables, los artículos personalizados o no retornables, la ingeniería por fase, las licencias de software, los cargos recurrentes de acceso remoto, las pruebas de fábrica y sitio, la documentación, la capacitación, los repuestos y el soporte posterior al inicio. Los hitos deben corresponder a evidencia: diseño aprobado, construcción completada, aceptación de fábrica aprobada, aceptación en sitio aprobada y aceptación de producción alcanzada.
Los términos estándar de Buchanan dicen que los precios pueden cambiar, las fechas de envío dependen de la información del proveedor, los productos especiales generalmente no se pueden cancelar ni devolver, y los artículos de plazo más largo pueden requerir pago en el pedido. Esas cláusulas exponen al cliente al riesgo de la cadena de suministro y de especificación temprano. Por lo tanto, el diseño debe congelar las compras personalizadas solo después de una revisión documentada, y el acuerdo debe definir cómo se aprueban las sustituciones, los cambios de plazo de entrega y los cambios de precio.
El retorno de la inversión debe ser un rango, no un número de ventas. El numerador incluye más que la celda cotizada: ingeniería de planta, instalaciones, protección, servicios públicos, trabajo de red, validación, producción perdida durante la instalación, capacitación, mantenimiento, licencias, repuestos y cambios futuros. El beneficio incluye producción buena incremental, horas extras o contratación evitadas, mejora de calidad, exposición ergonómica reducida, cambio de energía y capacidad liberada, pero solo donde la planta puede medir y realmente capturarlo.
Los ahorros de mano de obra merecen especial cuidado. Un robot puede eliminar la atención repetitiva mientras agrega trabajo de configuración, presentación de material, inspección, mantenimiento y recuperación. El caso de negocio debe mapear las horas por rol y turno, no asumir que cada minuto automatizado se convierte en efectivo. Si la mano de obra se reasigna, describe dónde. Si el rendimiento está restringido en otro lugar, una atención más rápida puede crear inventario en lugar de ingresos.
La disponibilidad debe valorarse en el cuello de botella. Una celda que sirve a un proceso no restringido tiene una consecuencia económica diferente de una que alimenta la única máquina crítica. El contrato puede reflejar esa diferencia a través de un soporte más fuerte, cobertura de repuestos, implementación por fases o redundancia. No debe depender de la recuperación de daños consecuentes después de una interrupción si los términos del proveedor renuncian a esa exposición.
Aquí es donde la cláusula de idoneidad publicada se vuelve decisiva. La propuesta de valor de Buchanan es la integración, pero sus términos estándar colocan la aptitud en el comprador a menos que se cambie por escrito. El cliente debe negociar una declaración firmada de uso previsto y rendimiento del sistema. Debe incluir:
- las piezas aprobadas, el envolvente del proceso y los servicios públicos;
- definiciones de tasa, calidad y disponibilidad;
- modos de operación y recuperación;
- estándares aplicables y responsabilidad de validación;
- documentación entregable y archivos fuente;
- arquitectura de seguridad y propiedad de acceso;
- inicio de garantía, corrección de defectos y respuesta de soporte;
- responsabilidad por defectos de interfaz y coordinación de proveedores;
- control de cambios, obsolescencia y soporte de repuestos; y
- recursos por falla en pasar la aceptación.
El recurso no tiene que ser una responsabilidad consecuente ilimitada para ser significativo. Puede incluir corrección a costo del proveedor, retención de hito, soporte extendido, reemplazo de elementos no funcionales, un derecho de rechazo definido o terminación por falla persistente de aceptación. El punto esencial es que el riesgo económico debe recaer en la parte mejor capaz de controlarlo.
Un piloto pequeño también puede valorar la incertidumbre mejor que el lenguaje del contrato solo. Elige una aplicación representativa pero limitada, captura datos de línea de base, ejecuta el proceso completo de diseño y aceptación, y mide los primeros meses de operación. El piloto debe producir estándares reutilizables (estructura de código, filosofía de alarma, patrón de seguridad, documentación de seguridad, estrategia de repuestos y capacitación) antes de que la planta escale.
El bloqueo comienza con la conveniencia no documentada
El bloqueo industrial rara vez es una cláusula de licencia dramática. Se acumula a través de elecciones ordinarias: una pinza personalizada sin dibujo, un proyecto de PLC guardado en una versión de software antigua, una receta de visión conocida solo por un ingeniero, una contraseña de HMI en manos de un proveedor, una puerta de enlace remota vinculada al inquilino de otra persona, un cálculo de seguridad nunca entregado, o un componente de reemplazo cuyo mapeo existe solo en un correo electrónico.
La amplitud de múltiples proveedores de Buchanan puede reducir la dependencia de un solo fabricante, porque puede hacer referencias cruzadas de productos y trabajar en capas neumáticas, eléctricas y robóticas. Su página de valor agregado ofrece explícitamente trabajo de referencias cruzadas e ingeniería inversa para piezas descontinuadas o difíciles. Pero la integración de múltiples proveedores también puede aumentar la dependencia de la cadena de herramientas. Cada controlador, robot, cámara, accionamiento y puerta de enlace puede traer un formato de proyecto separado, matriz de firmware, licencia y requisito de capacitación.
El comprador debe inventariar el bloqueo antes de la aprobación del diseño. Para cada subsistema, registra el fabricante, modelo, estado del ciclo de vida, software de ingeniería y versión, propietario de la licencia, formato fuente, formato de exportación, contraseñas o certificados, método de copia de seguridad, prueba de restauración, roles internos capacitados, alternativas aprobadas y horizonte de soporte esperado. Clasifica qué elementos se pueden reemplazar de forma independiente y cuáles forzan la revalidación de toda la celda.
La propiedad del software necesita un lenguaje inequívoco. El cliente debe recibir fuente editable para lógica personalizada de PLC, HMI, robot, visión e integración; instrucciones de construcción o restauración; bibliotecas de terceros y términos de licencia; binarios liberados cuando corresponda; comentarios y diccionarios de etiquetas; y un historial de versiones. Si Buchanan retiene propiedad intelectual de fondo reutilizable, el cliente aún necesita un derecho duradero para operar, mantener, modificar y contratar a otro proveedor calificado.
La propiedad de los datos también importa. El historial de alarmas, los registros de producción, las imágenes utilizadas para la resolución de problemas, los registros de sesiones remotas y las copias de seguridad de configuración deben tener una custodia y exportación definidas. Si se elimina un servicio en la nube o de proveedor, la celda debe fallar a un estado operativo acordado y la planta debe retener los registros necesarios. La realidad operativa es ciberfísica: cualquier dependencia de la nube nunca debe quedar implícita.
La estandarización del hardware debe ser deliberada en lugar de automática. Reutilizar las familias establecidas de PLC, HMI, seguridad y red de una planta puede reducir la capacitación y los repuestos, incluso si otro componente es más barato. Por el contrario, forzar cada aplicación a una plataforma existente puede excluir un mejor ajuste técnico. El registro de decisión debe mostrar costo del ciclo de vida, competencia, interoperabilidad, disponibilidad y ruta de salida.
La capacitación es el entregable antigüedad más efectivo. Los operadores deben comprender los estados y la recuperación permitida. Los técnicos de mantenimiento deben diagnosticar dispositivos de campo, neumática y redes. El personal de control debe navegar y versionar el software. Los equipos de TI y seguridad deben administrar el acceso y los registros. La capacitación debe usar la máquina entregada e incluir recuperación de fallas práctica, no solo diapositivas.
Un acuerdo de depósito en garantía puede ser apropiado donde el software personalizado crítico o el conocimiento de fabricación único permanece con un proveedor, pero la entrega ordinaria es mejor. El objetivo no es hacer que Buchanan sea reemplazable el primer día. Es hacer que el uso continuo de Buchanan sea una elección basada en la calidad del servicio en lugar de la única forma de reiniciar la línea.
La planificación de obsolescencia cierra el ciclo. En la aceptación, el proveedor debe identificar los riesgos conocidos del ciclo de vida, las rutas de reemplazo esperadas y los componentes cuya sustitución requeriría cambios de código, seguridad o validación. El acuerdo de soporte debe definir la notificación cuando una pieza o versión de software se acerca al final de la venta o soporte. Una revisión periódica del ciclo de vida puede entonces convertir el rediseño de emergencia en trabajo planificado.
El soporte es un subsistema diseñado
Cuando la producción está detenida, la experiencia de soporte se convierte en parte de la máquina. La planta necesita un camino claro desde la alarma hasta el triaje, desde el triaje hasta el especialista adecuado, y desde una recuperación temporal hasta una corrección verificada.
Buchanan publica contactos de servicio al cliente, describe ingenieros de aplicaciones y lista asistencia de arranque y programación. Su huella de dos ubicaciones puede ser útil para los fabricantes occidentales. Ninguna de esas descripciones públicas proporciona un tiempo de respuesta estándar, un compromiso de horas de soporte o una escalera de escalamiento. Un comprador debe obtener un diseño de soporte específico del proyecto, tal como obtiene un diseño eléctrico.
Ese diseño comienza con la gravedad. Una anomalía crítica de seguridad, una parada completa de línea, un modo degradado y una pregunta ordinaria deben tener diferentes objetivos de reconocimiento y acción. La cobertura debe indicar la zona horaria, noches, fines de semana y días festivos. El diagnóstico remoto y la movilización en sitio deben ser promesas separadas. Si el soporte depende de un fabricante de componentes, Buchanan debe seguir siendo el coordinador en lugar de entregar al cliente un número de teléfono.
El árbol de escalamiento debe nombrar roles, no solo individuos: mesa de servicio, ingeniero de control, especialista en robótica, especialista en neumática, autoridad de seguridad, contacto de seguridad, gerente de proyecto y escalamiento ejecutivo. Debe identificar sustitutos para cada persona clave. Lasseñales de tamaño de LinkedInno dicen nada sobre estas disciplinas; la propuesta debe nombrar a las personas y su competencia relevante.
El manejo de incidentes necesita preservación antes de la corrección. Recoge estado del controlador, alarmas, registros, cambios recientes, eventos de red, imágenes y observaciones del operador. El tiempo sincronizado ayuda a reconstruir la secuencia. Un técnico no debe borrar evidencia con un restablecimiento ciego o una descarga no registrada. Para fallas recurrentes o de alto impacto, Buchanan debe proporcionar un análisis de causa raíz que distinga la falla iniciadora, las condiciones contribuyentes, la falla de detección y la falla de recuperación.
Las soluciones temporales requieren vencimiento. Los diagnósticos omitidos, las E/S forzadas, los umbrales de visión ampliados o los controles remotos deshabilitados pueden volverse permanentes por inercia. Cada solución temporal debe tener un propietario, revisión de riesgos, estado visible, fecha de eliminación y acción correctiva final. Las funciones de seguridad nunca deben omitirse casualmente para recuperar la producción.
El plan de servicio debe incluir avisos de vulnerabilidad y calidad del proveedor. El papel de Buchanan en muchas marcas puede ser ventajoso si consolida los avisos relevantes y evalúa la exposición instalada. El registro de activos debe ser lo suficientemente preciso para saber qué plantas, versiones de firmware y números de serie están afectados. El cliente debe recibir el aviso y el registro de decisión incluso cuando no se tome ninguna acción inmediata.
Los repuestos y el acceso remoto deben ensayarse juntos. Un dispositivo de reemplazo puede necesitar parámetros, firmware, certificados y configuraciones de red antes de ser útil. El simulacro de recuperación debe instalar un repuesto del estante, restaurar su configuración, verificar la seguridad y volver a probar la función relevante. Ese ejercicio expone brechas de documentación mientras la línea no está en crisis.
El rendimiento del servicio debe revisarse con datos: tiempo de reconocimiento, tiempo de diagnóstico, tiempo de restauración, incidentes repetidos, acciones de causa raíz vencidas, tasa de primera corrección, llenado de repuestos, sesiones remotas y desviación de configuración no autorizada. Estas medidas deben mejorar el sistema, no solo calificar la mesa de ayuda. Un patrón de fallas de sensor puede indicar un montaje deficiente; los errores repetidos del operador pueden indicar un HMI o diseño de recuperación deficiente.
La pregunta del incidente no es si una búsqueda pública revela un evento específico de Buchanan. El silencio público no probaría operaciones seguras, y un evento reportado necesitaría contexto. La pregunta de adquisición es si Buchanan y la planta pueden detectar, contener, explicar y prevenir la recurrencia de los incidentes que inevitablemente ocurrirán en un sistema físico complejo.
La competencia debe agudizar la declaración de trabajo
Buchanan opera en un mercado donde otros proveedores regionales también combinan distribución de componentes, ingeniería e integración. Sus páginas públicas no son una tabla de clasificación, pero revelan ejes de comparación útiles.
Olympus Controlsse presenta como una empresa de servicios de ingeniería centrada en control de movimiento, visión artificial y robótica, que ofrece componentes, diseño/construcción, prototipado/fabricación y capacitación.Valinanuncia robótica, visión, sensores, neumática, redes industriales, pruebas de concepto y subensamblajes de automatización personalizados.Clayton Controlscomercializa control de máquina y movimiento, robótica, visión, seguridad, neumática y vacío, mientras declara públicamente el registro ISO 9001 y un taller de paneles UL 508A.
Estas son afirmaciones de la empresa y deben verificarse. Su relevancia es que el comprador puede hacer las mismas preguntas a cada postor:
- ¿Está suministrando componentes, un subensamblaje, una máquina o un sistema integrado completo?
- ¿Qué tareas de diseño, construcción, software, seguridad, instalación y validación están en su precio?
- ¿Dónde se construirán los paneles y ensamblajes, y qué certificaciones actuales se aplican allí?
- ¿Quién posee la evaluación de riesgos del sistema y quién la valida de forma independiente?
- ¿Qué tecnologías está autorizado y capacitado para soportar?
- ¿Qué proyectos representativos puede mostrar el equipo propuesto, con permiso del cliente?
- ¿Cuáles son los métodos de aceptación de fábrica y en sitio?
- ¿Qué fuente, dibujos, cálculos, licencias y capacitación recibirá el cliente?
- ¿Qué sucede a las 2:13 de la madrugada, y con qué rapidez?
- ¿Cómo sale el cliente de la relación sin perder la capacidad de operar?
Eldirectorio de integradores de sistemasde A3 describe un rol amplio de integrador que puede incluir investigación, especificación, diseño, construcción, instalación, programación, capacitación y mantenimiento, y marca visiblemente a algunos integradores certificados de robot o visión. Esa es una taxonomía de adquisición útil. El comprador debe verificar el estado exacto y el alcance de cada postor en lugar de otorgar puntos por un logotipo de asociación solo.
Buchanan puede tener una ventaja donde el problema cruza límites neumáticos y eléctricos y donde el inventario local, la ingeniería de aplicaciones y el prototipado físico importan. Una casa de control pura puede ser más fuerte en la estandarización de software grande. Un constructor de máquinas llave en mano puede asumir un riesgo de rendimiento más completo. Un integrador nacional grande puede ofrecer una cobertura de 24 horas más profunda. Una empresa de seguridad especializada puede proporcionar una validación más independiente. La comparación correcta depende de lo que el cliente quiere que una parte posea.
Las comparaciones de precios deben normalizar el alcance. Una oferta más baja que excluye protección, interfaz de máquina, validación de seguridad, datos de producción, entrega de fuente o soporte posterior al inicio no es más barata en el mismo sentido. La evaluación comercial debe mapear cada oferta a la misma matriz de responsabilidad y cuantificar las exclusiones.
Las referencias deben ser específicas de la tarea. Un ensamblaje exitoso de colector neumático no prueba la seguridad de la celda de robot. Una demostración limpia no prueba la recuperación de alta mezcla. Una aplicación de recogida logística no prueba la práctica de sala limpia de semiconductores. Pide hablar con las personas de operaciones y mantenimiento que heredaron un sistema comparable, no solo con el gerente que lo compró.
Las preguntas deben cubrir el tiempo de puesta en marcha, las fallas no resueltas, la calidad de la documentación, el soporte de cambios, la disponibilidad de repuestos y si el equipo prometido se mantuvo comprometido.
El resultado de la competencia debe ser un mejor contrato, no una colección de adjetivos de marketing. Incluso si Buchanan es el socio técnico preferido, una comparación rigurosa expondrá qué obligaciones deben hacerse explícitas.
La prueba de verificación antes de que Buchanan se convierta en el integrador responsable
Un fabricante puede tratar razonablemente a Buchanan como el integrador responsable solo después de que la siguiente evidencia esté completa y sea internamente consistente.
1. Un paquete de identidad y responsabilidad firmado.La cotización, la declaración de trabajo y los documentos de seguro deben nombrar la entidad contractual exacta y las ubicaciones involucradas. Una matriz RACI o equivalente debe asignar requisitos, diseño mecánico, diseño eléctrico, diseño neumático/de vacío, software, redes, ciberseguridad, interfaces de máquina, protección, evaluación de riesgos, validación, instalación, capacitación, documentación, aceptación de producción y soporte. Una parte debe poseer la integración funcional general.
2. Un equipo competente nombrado.Buchanan debe identificar al gerente de proyecto, ingeniero de control principal, ingeniero de robots, ingeniero mecánico/neumático, evaluador de seguridad, líder de puesta en marcha y escalamiento de soporte, junto con la capacitación relevante y las credenciales actuales. El cliente debe verificar sustitutos y carga de trabajo. Una banda de tamaño de red social no es evidencia de capacidad.
3. Una línea de base representativa y especificación de uso.Las partes deben registrar conjuntamente la producción real, las familias de piezas, los turnos, los modos de falla, los límites del proceso, las reglas de calidad, los servicios públicos, el entorno, la limpieza, el mantenimiento y las tareas humanas. El uso previsto y el uso indebido razonablemente previsible deben aparecer en la especificación firmada, cerrando la brecha creada por los términos de idoneidad genéricos.
4. Una prueba de concepto con inyección de fallas.Use las piezas difíciles del cliente y la contaminación, iluminación, presión y presentación realistas. Pruebe no solo recogidas exitosas, sino también fugas, piezas faltantes, piezas dobles, mala orientación, desacuerdo de sensores, pérdida de comunicación, pérdida de energía y reinicio. Registre los resultados sin procesar y disponga cada falla.
5. Un paquete de arquitectura controlado.Exija dibujos, lista de materiales, alternativas aprobadas, diagramas de red y flujo de datos, lista de E/S, modelo de estado, matriz de causa y efecto, filosofía de alarmas, estructura de software, requisitos de seguridad, cálculos, supuestos del ciclo de vida y repuestos. Congele las revisiones antes de la adquisición personalizada.
6. Un archivo de seguridad completo.Confirme qué estándares y regulaciones se aplican, quién realiza la evaluación de riesgos basada en tareas, quién valida las funciones de seguridad y cómo se gobiernan las modificaciones. Verifique cualquier reclamo de taller de paneles, integrador de robots o certificaciones de productos contra la entidad, las personas, el sitio y el alcance reales. No trate un brazo colaborativo o un panel marcado como prueba de una celda segura.
7. Un diseño de seguridad propiedad de la planta.Identidades individuales, MFA, aprobación, privilegio mínimo, acceso limitado, segmentación, registro, evidencia de sesión, controles de archivos, parches, notificación de vulnerabilidad y revocación de cuentas deben demostrarse. La planta debe poseer o controlar el inquilino, los registros y la ruta de recuperación. La pérdida remota no debe impedir la operación segura local a menos que esté explícitamente diseñada y aceptada.
8. FAT, SAT y aceptación de producción presenciados.Las pruebas deben rastrear cada requisito e incluir fallas, recuperación, restauración, modos seguros, servicios públicos, cambios de producto y producción representativa sostenida. Defina unidades buenas, tasa, disponibilidad y exclusiones de antemano. Retenga un hito significativo hasta que la celda demuestre rendimiento en el sitio.
9. Entrega editable y un simulacro de restauración.Entregue toda la fuente personalizada, dibujos, configuraciones, licencias, certificados, contraseñas a través de gobierno aprobado, copias de seguridad, notas de versión y capacitación. Una persona que no sea el programador original debe restaurar el sistema desde el paquete y ejecutar el subconjunto de aceptación.
10. Un acuerdo de soporte del ciclo de vida.Establezca objetivos de respuesta y movilización, cobertura, escalamiento, obligaciones de repuestos, informes de causa raíz, control de cambios, notificación de ciberseguridad, revisión de obsolescencia y coordinación de garantía. Buchanan debe seguir siendo el coordinador único para fallas de interfaz incluso cuando un fabricante de componentes esté involucrado.
11. Términos comerciales que coincidan con el valor de integración.Reemplace cualquier lenguaje genérico conflictivo de idoneidad, garantía y recurso con un régimen de aceptación y corrección a nivel de sistema firmado. Asigne el riesgo de retraso y sustitución del proveedor. Identifique licencias recurrentes y tarifas de ingeniería futuras. Haga que el pago siga la evidencia.
12. Un primer despliegue limitado.Donde la relación o aplicación es nueva, comience con una celda cuyo aprendizaje técnico y operativo pueda contenerse. Exija que el piloto produzca estándares de planta reutilizables antes de la expansión. Escale solo después de una operación estable medida y el cierre de defectos recurrentes.
Si Buchanan acepta esta prueba y la pasa, su amplitud se convierte en una ventaja. La empresa puede coordinar componentes, ingeniería de aplicaciones, prototipos, ensamblajes, existencias locales y soporte a través de las interfaces exactas donde fallan los proyectos de automatización. Si solo venderá las capas mientras deja la idoneidad y el rendimiento del sistema con el cliente, debe adquirirse como un distribuidor o especialista capaz, no describirse como el integrador responsable.
Qué vigilar después de la orden de compra
El primer punto de vigilancia es la erosión del alcance. Durante el diseño, una interfaz de máquina difícil puede reclasificarse como "por el cliente"; un dispositivo de seguridad puede suministrarse pero no validarse; una receta de visión puede demostrarse en piezas fáciles; una puerta de enlace remota puede instalarse sin propiedad de TI. La matriz de responsabilidad debe revisarse en cada compuerta de diseño y cambio.
El segundo es la sustitución. La capacidad de Buchanan para hacer referencias cruzadas de componentes escasos u obsoletos puede proteger la entrega, pero cada sustitución debe preservar la función, los diagnósticos, el entorno, los supuestos de seguridad y el ciclo de vida. La lista de materiales y los dibujos deben mantenerse actualizados. Una pieza físicamente compatible no es automáticamente un equivalente validado.
El tercero es la fragmentación del software. Vigile la cantidad de herramientas de ingeniería, dependencias de licencias y versiones no compatibles. Exija una línea de base liberada y una prueba de restauración antes de la aceptación en sitio, luego audite la deriva después de la estabilización. No permita que las ediciones de emergencia en línea se conviertan en la única copia verdadera del programa.
El cuarto es la expansión del acceso remoto. Las cuentas de puesta en marcha temporales y el acceso amplio del proveedor tienden a sobrevivir si nadie posee la eliminación. Revise identidades, permisos, puertas de enlace, firmware, exposición y registros antes de la producción y periódicamente después. Revocar al equipo del proyecto cuando su rol cambie.
El quinto es la brecha entre capacitación y competencia. Las hojas de asistencia no prueban que un técnico pueda aislar energía, reemplazar un dispositivo, restaurar la configuración y recuperar la secuencia. Pruebe esas tareas. Actualice la capacitación después de cambios importantes y preserve un entorno seguro o método de práctica segura cuando sea práctico.
El sexto es la economía no respaldada. El método de mejora de ganancias de Buchanan enfatiza correctamente la evidencia de antes y después. Siga midiendo después de la ejecución de aceptación de celebración. Si las ganancias de producción dependen de mano de obra de atención extra, si el desperdicio se desplaza aguas abajo, si el uso de aire aumenta, o si las recuperaciones consumen tiempo experto, el caso de negocio necesita corrección y el diseño puede necesitar trabajo.
El séptimo es la concentración. Un buen integrador se convierte naturalmente en la primera llamada. Preserve suficiente documentación, conocimiento interno y visibilidad del proveedor para que la relación se mantenga saludable. Revise la dependencia de personas clave, repuestos críticos y soporte alternativo antes de una crisis.
El punto de vigilancia final es la responsabilidad bajo presión. Cuando la línea no cumple con la producción, los proveedores de componentes pueden mostrar cada uno que su dispositivo está sano. El trabajo del integrador es explicar el comportamiento del conjunto. La orden de compra debe hacer esa obligación inequívoca.
Buchanan Automation tiene una base creíble para este rol: una larga historia operativa, dos instalaciones regionales relevantes, una amplia superficie tecnológica, relaciones con fabricantes, ingeniería de aplicaciones, prototipado, afirmaciones de ensamblaje probado y al menos un ejemplo público de prueba de concepto. Su registro público también hace visible el riesgo central. La amplitud no crea automáticamente responsabilidad, y los términos estándar de componentes no crean automáticamente un contrato de rendimiento.
El fabricante debe comprar la transferencia de cinco segundos. Eso significa comprar el modelo de estado, la falla segura, el reinicio recuperable, el cambio documentado, la sesión remota protegida, el repuesto almacenado y la persona que responde cuando todas las luces verdes están encendidas pero la línea no funciona. Si Buchanan contrata y demuestra esos resultados, puede ser más valioso que la suma de su línea de productos. Si no, el cliente sigue siendo el integrador, lo diga alguien o no.