
Resumen
- La revisión 02 de
draft-munizaga-quic-alternative-server-addresspropone una lista completa y reemplazable por número de secuencia, conCURRENT_PATHcomo frontera entre candidatos preferidos y copias de respaldo; sigue siendo un borrador individual. - La dirección anunciada continúa siendo una candidata. El cliente puede rechazarla por política, necesita validarla y conserva la decisión sobre qué camino usar.
- El registro operativo debe separar anuncio, admisión, prueba direccional, selección y resultado colectivo, porque muchos clientes obedeciendo a la vez pueden formar una avalancha contra una dirección víctima.
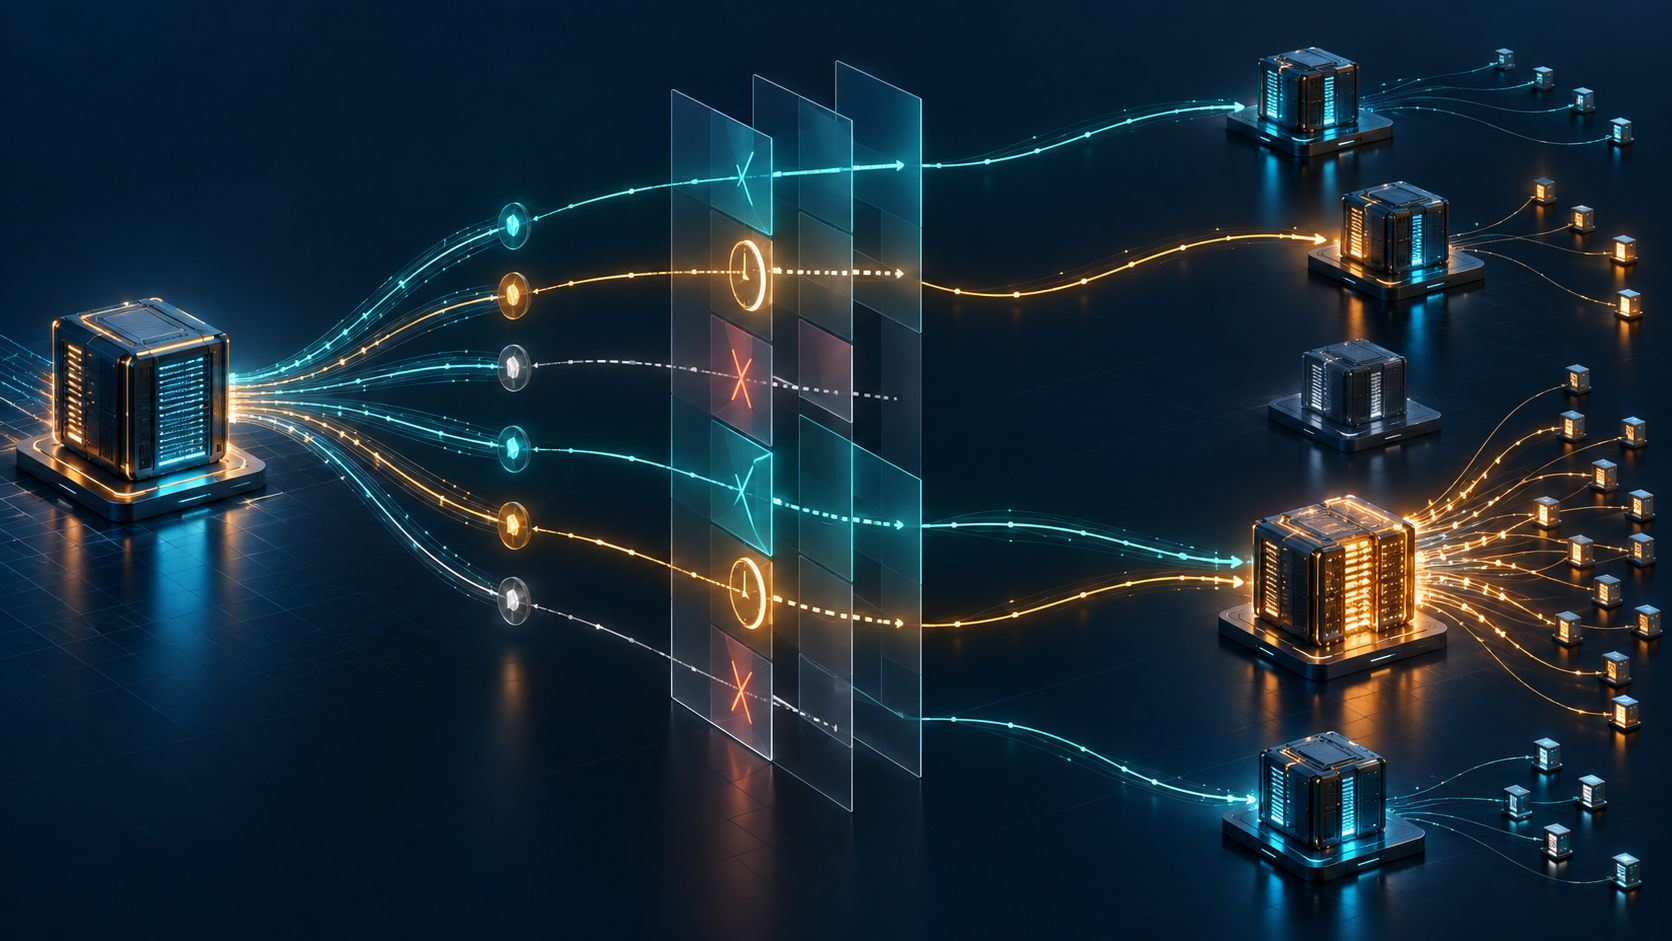
La utilidad del mecanismo aparece cuando una conexión dura más que la conveniencia de una dirección. Un proveedor puede querer retirar una entrada, poner otra por delante o conservar una tercera solo como respaldo. La trama ALTERNATIVE_ADDRESS convierte ese estado en un mensaje protegido dentro de QUIC. No convierte al servidor en controlador de rutas del cliente.
Cada nueva trama lleva un número creciente y sustituye el conjunto anterior. Esta propiedad resuelve el reordenamiento: el cliente ignora una versión que no supere la última procesada. También crea una obligación de observación. Si una dirección desaparece, el cliente debería dejar de sondear o usar ese camino cuando no sea el actual, pero la sustitución del registro remoto no demuestra la cancelación local ni elimina paquetes ya emitidos.
El centinela CURRENT_PATH divide dos ámbitos. Antes aparecen direcciones superiores al camino actual; después, respaldos. Dentro de cada lado, un número menor expresa mayor preferencia, mientras que valores iguales forman un grupo sin orden. No existe comparación numérica entre ambos lados. Leer toda la lista como una clasificación mundial produce una autoridad que el formato no contiene.
El borrador dice además que las pistas son consultivas. Un cliente decide qué direcciones probar, cuántas pruebas simultáneas permite y qué ruta validada usa. Puede apartarse del orden por alcance, interfaz, NAT, energía, riesgo empresarial o falta de Connection IDs disponibles. Una dirección privada puede ser correcta para un cliente situado dentro del dominio y absurda para otro.
Validar tampoco equivale a adoptar. El PATH_CHALLENGE se dirige al candidato y un PATH_RESPONSE coincidente puede regresar por otro camino, validando el camino donde salió el desafío. Sin embargo, el origen del paquete de respuesta no queda validado por ese hecho. La prueba pertenece al desafío y a su ruta objetivo, no a toda dirección que transporte bytes autenticados.
El servidor debe validar por separado su dirección de envío antes de usar el camino con datos ordinarios. Después llega una tercera decisión: migrar, sumar el camino mediante multipath, dejarlo en reserva o no enviar por él. El documento multipath no prescribe el planificador de la aplicación. Las mediciones de pérdida, RTT y congestión siguen siendo específicas del camino que realmente movió paquetes.
La sección sobre avalanchas descubre el coste externo. Un servidor malicioso puede anunciar la misma víctima como alternativa prioritaria a muchos clientes. La criptografía protege la instrucción; la validación confirma una ruta; ninguna de las dos prueba que la víctima consintió o tiene capacidad. Retrasar aleatoriamente la migración ayuda a desincronizar, pero el texto no define una cuota global ni una señal de saturación compartida.
La regla editorial tomada de Heng Lu es mantener cada afirmación cerca de quien puede verificarla. El servidor puede probar qué conjunto anunció. El cliente puede probar su política y su elección. Los extremos pueden probar desafíos y respuestas. Solo el tráfico y la aplicación prueban uso y resultado. La publicación del borrador, y aun una eventual asignación de códigos, no salta ninguno de esos límites.
El estado actual refuerza la cautela. La revisión fechada el 25 de septiembre de 2026 es un Internet-Draft individual, sin stream ni AD responsable. El registro IANA capturado todavía no incluye los valores provisionales solicitados. No hay en las fuentes una prueba de producto, interoperabilidad, despliegue, ganancia de rendimiento o ataque observado.
Fuentes
- IETF Datatracker — QUIC Alternative Server Address Frames
- IETF Datatracker — historial
- Archivo IETF — revisión 02
- Archivo IETF — revisión 01
- Anuncio I-D — revisión 02
- RFC 9000 — transporte QUIC
- RFC 9002 — pérdida y congestión en QUIC
- RFC 9312 — gestión operativa de QUIC
- Archivo IETF — Multipath QUIC, revisión 21
- IANA — registros QUIC
- Heng Lu — especificación mínima y decisión futura localizada
- Heng Lu — primacía del código en ejecución
- Heng Lu — autoridad, creencia y direcciones de Internet
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance